security.txt WordPress'te: araştırmacılar açığı size bildirsin
WordPress'te security.txt (RFC 9116) nasıl yayımlanır: zorunlu alanlar, nginx ve curl ile kontrol, okunan bir gelen kutusu ve eklenti satıcıları için CRA bildirimi.
Diğer diller: English Deutsch Français Español Italiano Polski Português
security.txt dosyası, sitenizde ya da ürününüzde bir güvenlik sorunu bulan herkese bunu nereye bildireceğini söyler. WordPress'te yayımlamak on dakikanızı alır. Asıl zor kısım, dosyanın arkasındaki gelen kutusunu birinin gerçekten okuyup yanıtlamasını sağlamaktır.
Bu rehber alanları, dosyanın bir WordPress sitesinde nasıl yayımlanıp test edileceğini ve gelen bildirimlerin nasıl ele alınacağını anlatıyor. Eklenti ve tema satıcıları için ayrıca dosyanın koordineli açıklama ve Siber Dayanıklılık Yasası (CRA) ile bağlantısını da ele alıyor.
security.txt nedir, ne değildir
RFC 9116, HTTPS üzerinden sunulan ve /.well-known/security.txt adresinde duran bir düz metin dosyasını tanımlar. Dosya, güvenlik araştırmacıları için iletişim bilgilerini ve birkaç isteğe bağlı ayrıntıyı listeler. Bir araştırmacı, tarama aracı işleten biri ya da müşterinizin BT ekibi, iletişim formu aramadan veya LinkedIn'de isim tahmin etmeden size ulaşabilir. Her işletme sitesi, ajanslar ve özellikle eklenti satıcıları için işe yarar.
Sınırlarını baştan bilin. Dosya hiçbir şeyi düzeltmez ve sitenizi daha güvenli hale getirmez. Bir bug bounty programı da değildir. Kimseye ödeme yapma yükümlülüğü doğurmaz; politikanıza yazmadığınız sürece bir yanıt süresi de taahhüt etmez. Güvenlik rozetleri üzerine yazımızda ele aldığımız rozetler gibi görünür bir işarettir. Rozetten farkı, yalnızca bir iletişim kanalının var olduğunu göstermesidir. Gelen kutusunu kimse okumuyorsa dosya, hiç olmamasından kötüdür: hazırlıklı görünürsünüz, bildirimler ise boşluğa düşer.
Zorunlu iki alan: Contact ve Expires
Yalnızca iki alan zorunludur.
Contact, bir mailto:, https: veya tel: URI'sidir. Tercih sırasına göre birden çok kez yazabilirsiniz. Kişisel adres yerine security@alanadiniz.eu gibi bir rol adresi kullanın. İnsanlar işten ayrılır; herkese açık bir dosyadaki kişisel adres, o kişinin sözleşmesinden daha uzun yaşar.
Expires tam olarak bir kez bulunmalıdır. ISO 8601 biçiminde bir tarih ve saattir; RFC, bir yıldan kısa bir süre sonrasına ayarlamanızı önerir. Birkaç aydan bir yıla kadar olan bir süre pratiktir. Araştırmacı geçmişte kalmış bir tarih görürse kanalın terk edildiğini varsayar, birçok otomatik araç da bunu işaretler.
Geçerli en küçük dosya:
Contact: mailto:security@example.eu
Expires: 2027-09-30T22:00:00.000Z
# ile başlayan satırlar yorumdur. Dosyayı UTF-8 düz metin olarak kaydedin.
Faydalı isteğe bağlı alanlar: Policy, Preferred-Languages, Encryption, Canonical
Policy, sitenizdeki kısa bir açıklama politikası sayfasına bağlanır. Birkaç paragrafı geçmesin:
- ne bildirilmeli (sitenizdeki veya ürününüzdeki güvenlik açıkları)
- neler yapılmamalı: kişisel veri indirmek veya saklamak, hizmet reddi testi yapmak, çalışanlara sosyal mühendislik uygulamak yok
- bir bildirimi ne zaman onaylamayı hedeflediğiniz
- ödül verip vermediğiniz (çoğunlukla: vermezsiniz)
Preferred-Languages, virgülle ayrılmış dil etiketlerini listeler. AB'deki işletmelere yardımı dokunur: en, de, et, bulan kişiye İngilizce, Almanca ya da Estonca yazabileceğini söyler.
Encryption, bir OpenPGP açık anahtarına bağlanır. İsteğe bağlıdır. Yalnızca tarafınızda mesajları gerçekten çözebilecek biri varsa ekleyin. Kimsenin okuyamadığı şifreli bir bildirim, kaybolmuş bir bildirimdir.
Canonical, dosyanın resmi olarak bulunduğu URL'yi veya URL'leri belirtir. Aynı dosyaya birden çok ana makineden erişilebiliyorsa önem kazanır.
Acknowledgments, varsa bulanlara teşekkür ettiğiniz bir sayfaya bağlanabilir. Hiring iş ilanları içindir; görmezden gelebilirsiniz.
Dosyanın tamamını OpenPGP clearsign imzasıyla da imzalayabilirsiniz. Dosya her değiştiğinde yeniden imzalayacak bir süreciniz yoksa bunu atlayın. Bozuk ya da eskimiş bir imza, imzasız dosyadan daha fazla kafa karıştırır.
Eksiksiz bir örnek:
# Security contact for example.eu
Contact: mailto:security@example.eu
Contact: https://example.eu/security-report/
Expires: 2027-09-30T22:00:00.000Z
Policy: https://example.eu/security-policy/
Preferred-Languages: en, de, et
Canonical: https://example.eu/.well-known/security.txt
# Only if someone can decrypt:
# Encryption: https://example.eu/pgp-key.txt
WordPress sitesinde security.txt yayımlama
WordPress'te bunun için bir ayar yoktur. En basit yöntem, dosyayı SFTP ile web kök dizinindeki .well-known klasörüne yüklemektir. Web kök dizini, WordPress'in index.php dosyasını (çoğu kurulumda wp-config.php dosyasını da) içeren klasördür. Klasör zaten var olabilir; barındırma sağlayıcınız ya da sertifika istemciniz Let's Encrypt için ACME doğrulama dosyalarını orada tutuyor olabilir. Onlara dokunmayın, yalnızca kendi dosyanızı ekleyin.
WordPress'in standart yeniden yazma kuralları var olan dosyaları doğrudan sunar, bu yüzden genellikle başka bir değişiklik gerekmez. Bazı güvenlik veya SEO eklentileri dosyayı sanal olarak da üretebilir. Bu da çalışır, ancak istek o zaman WordPress'in ve eklentinin sağlıklı kalmasına bağlıdır. Fiziksel dosya daha basittir ve eklenti değişikliklerinden etkilenmez.
nginx'te birçok sıkılaştırılmış yapılandırma location ~ /\. { deny all; } gibi bir kural içerir ve bu kural /.well-known/ yolunu da engeller. Bir önek istisnası ekleyin. ^~ değiştiricisi, nginx'in bu yol için regex kurallarına bakmasını durdurur:
location ^~ /.well-known/ {
    allow all;
    try_files $uri =404;
    charset utf-8;
}Apache'de düz metin dosyasına UTF-8 karakter kümesi vermek için .well-known klasörünün içine tek satırlık bir .htaccess koyabilirsiniz:
AddDefaultCharset utf-8Multisite ve birden çok alan adı: RFC, her ana makine adı için bir dosya bekler. Bir multisite ağı genellikle tek bir web kök dizinini paylaşır; bu yüzden aynı dosya eşlenen her alan adında görünür. Ya her URL'yi ayrı bir Canonical satırında listeleyin ya da bir sunucu kuralıyla ana makine başına farklı bir dosya sunun.
CDN: Bir CDN metin dosyalarını önbelleğe alıyorsa, her düzenlemeden sonra önbellekteki kopyayı temizleyin. Aksi halde ziyaretçiler eski Expires tarihini görmeye devam edebilir. Eski /security.txt konumundan /.well-known/security.txt adresine 301 yönlendirmesi isteğe bağlıdır.
Doğru sunulduğunu kontrol edin
Herhangi bir terminalden şunu çalıştırın:
curl -sI https://example.eu/.well-known/security.txt200 durum kodu, content-type: text/plain; charset=utf-8 başlığı görmeli ve location: başlığı görmemelisiniz. Ana sayfaya giden bir 301 ya da text/html yanıtı bir şeylerin yanlış olduğunu gösterir. Genellikle sebep bir WordPress 404 sayfası, "tüm 404'leri yönlendir" eklentisi ya da engelleme sayfası döndüren bir güvenlik eklentisidir. Ardından içeriğin kendisine bakın:
curl -s https://example.eu/.well-known/security.txtURL'yi bir gizli tarayıcı penceresinde de açın. Birkaç herkese açık doğrulayıcı dosyayı ayrıştırıp süresi dolmuş bir tarih ya da eksik bir alan konusunda uyarabilir. Bunları bir kolaylık olarak görün, otorite olarak değil.
Dosyanın arkasında: birinin okuduğu bir gelen kutusu
Uygulamaların çoğu burada çuvallar. Yayımlamadan önce şunlara karar verin:
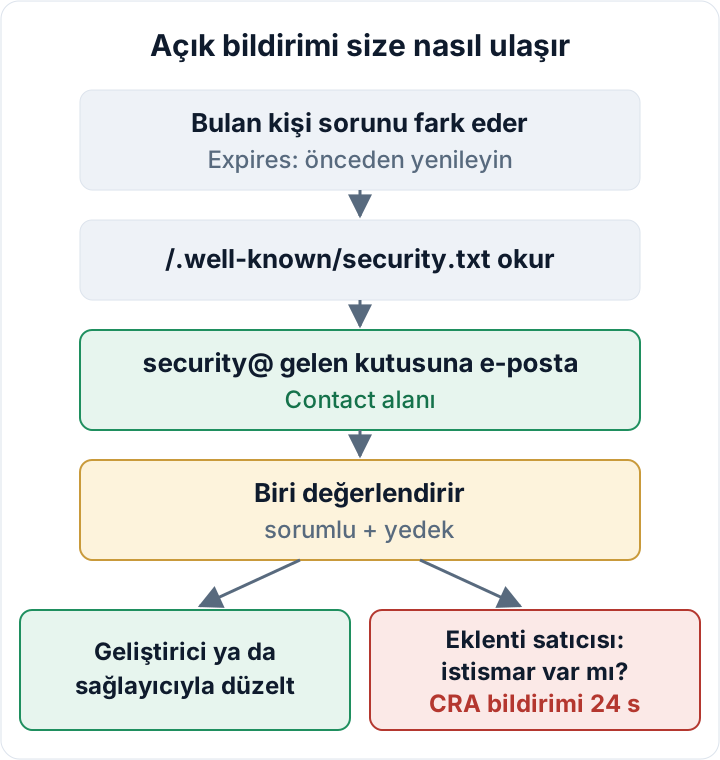
- Bir sorumlu ve bir yedek.
security@adresini okuyacak bir kişi ve tatillerde onun yerine bakacak bir kişi belirleyin. İki ismi de kurum içinde not edin, dosyaya yazmayın. - Spam kuralları. Adresin hiçbir zaman gereksiz klasörüne yönlenmediğinden emin olun. Bildirimler çoğunlukla tanımadığınız göndericilerden gelir ve bağlantı ile kod içerir.
- Alındı bildirimi. Bildirimin ulaştığını doğrulayan kısa bir yanıt gönderin. Tutabileceğiniz bir hedef seçin; örneğin iki iş günü. Bu sizin kendi seçiminizdir, o yüzden politikada yalnızca karşılayabiliyorsanız yayımlayın.
- Değerlendirme (triage). Sorun gerçek mi ve yeniden üretilebiliyor mu? Kişisel verileri etkiliyor mu? Kim düzeltecek: geliştiriciniz, barındırma sağlayıcınız ya da eklenti satıcısı? Bir bildirim verilerin gerçekten açığa çıktığını gösteriyorsa, bir kişisel veri ihlaliyle karşı karşıya olabilirsiniz. Bkz. GDPR (AB Genel Veri Koruma Tüzüğü) kapsamındaki 72 saatlik bildirim. Sorun üçüncü taraf bir eklentideyse savunmasız eklentiler rehberimizi izleyin.
- Expires hatırlatıcısı. Tarihten yaklaşık bir ay önceye takvime bir kayıt ekleyin. Dosyayı güncellemek iki dakika sürer.
Düşük kaliteli postalar da bekleyin. "Beg bounty" mesajları, eksik bir başlık ya da bir SPF notu gibi otomatik tarayıcı çıktılarını olduğu gibi yapıştırıp ödeme ister. Nazikçe yanıt verin, gerçek olan bir şey varsa düzeltin ve istemediğiniz tarayıcı çıktıları için ödeme yapmayın.
Her bildirim için basit bir kayıt tutun: alındığı tarih, özet, karar, düzeltme ve kapanış tarihi. Bu kayıt, GDPR hesap verebilirliği (Md. 5(2)) açısından bir kanıttır. Ayrıca NIS2 Direktifi kapsamındaki bir müşteri tedarikçi anketinde güvenlik bildirimlerini nasıl aldığınızı ve ele aldığınızı sorduğunda size somut bir yanıt verir.
Eklenti ve tema satıcıları: security.txt, koordineli açıklama ve CRA
Eklenti veya tema satıyorsanız security.txt, açık yönetiminizin ön kapısıdır. Siber Dayanıklılık Yasası (CRA) uyarınca üreticilerin bir açık yönetimi süreci ve koordineli bir açıklama politikası olmalıdır. Bunlar, 11 Aralık 2027'den itibaren uygulanan ana yükümlülüklerin parçasıdır.
Bildirim yükümlülüğü ise şimdiden yürürlüktedir. 11 Eylül 2026'dan beri üreticiler, aktif olarak istismar edilen açıkları ve ciddi olayları ENISA'nın Tekil Bildirim Platformu üzerinden bildirmek zorundadır; süreç 24 saat içinde verilecek bir erken uyarıyla başlar. Pratikte bir kusurun istismar edildiğini öğrendiğiniz an, güvenlik gelen kutunuza düşen bir mesaj olabilir ve süre o an işlemeye başlar. Bir sorumlu, bir yedek ve hızlı değerlendirme için bir neden daha.
Satıcılar için sağlam bir kurulum dört parçadan oluşur:
- satıcının alan adında security.txt
- ondan bağlanan bir açıklama politikası
- eklentinin readme dosyasında aynı iletişim adresi
- her ürün sayfasında aynı iletişim adresi
Araştırmacılar çoğu zaman şirket sitenizden değil, eklentiden yola çıkar. Tam takvim, sonraki son tarihler ve para cezaları eklenti satıcıları için CRA rehberimizde anlatılıyor.
Bir bildirim kendi sitenizde gerçek bir olaya yol açarsa, ücretsiz Security Audit & Compliance eklentisi 24 saatlik, 72 saatlik ve bir aylık aşamalarıyla bir olay bildirimi taslağı gösterir; bu da takibi düzenlemenize yardımcı olur → secaudit.eu.
Sıradaki adımınız: iki satırlık dosyayı oluşturun, yayımlayın, curl kontrolünü çalıştırın ve Expires hatırlatıcısını bugün takviminize ekleyin.
Bu makale genel bilgilendirme amaçlıdır, hukuki danışmanlık değildir.
SSS
Küçük bir işletme sitesinin security.txt dosyasına ihtiyacı var mı?
Sıradan bir işletme sitesi için bunu zorunlu kılan bir yasa yok. Yine de ucuzdur ve işe yarar; bazı müşteriler tedarikçi incelemelerinde dosyanın varlığına bakar.
security.txt saldırıları çeker mi?
Hayır. İçinde iletişim bilgileri var, zayıflıklara dair hiçbir bilgi yok. Saldırganlar dosya olsa da olmasa da siteleri tarar.
Bildirimler için ödeme yapmak zorunda mıyım?
Hayır; bir ödül programı ilan etmediğiniz sürece. Ödül vermiyorsanız bunu politikanızda açıkça belirtin.
E-posta adresi yerine iletişim formu kullanabilir miyim?
Evet. Contact alanında bir https: URL'si geçerlidir. Form gönderimlerinin güvenlik gelen kutusunun sahibi olan kişilere ulaştığından emin olun.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün