Hosting-Account wegen Malware gesperrt: Was jetzt zu tun ist
Hosting-Account wegen Malware gesperrt? Belege schriftlich anfordern, Zugang zur Bereinigung beantragen, alle Websites prüfen und die Freischaltung sauber beantragen.
Auch auf: English Français Español Italiano Polski Português Türkçe

Ist Ihr Hosting-Account wegen Malware gesperrt, bringt Sie ein schneller Eingriff auf dem Server meist nicht am schnellsten wieder online. Schneller geht es mit einem klaren, schriftlichen Austausch mit Ihrem Hoster. Er hat die Belege, die Sie brauchen, er kontrolliert Ihren Zugang, und er entscheidet, wann die Websites wieder erreichbar sind. Behandeln Sie die Sperrung deshalb als zwei parallele Aufgaben: die Bereinigung und eine Verhandlung mit dem Hoster, die Sie ab der ersten E-Mail dokumentieren.
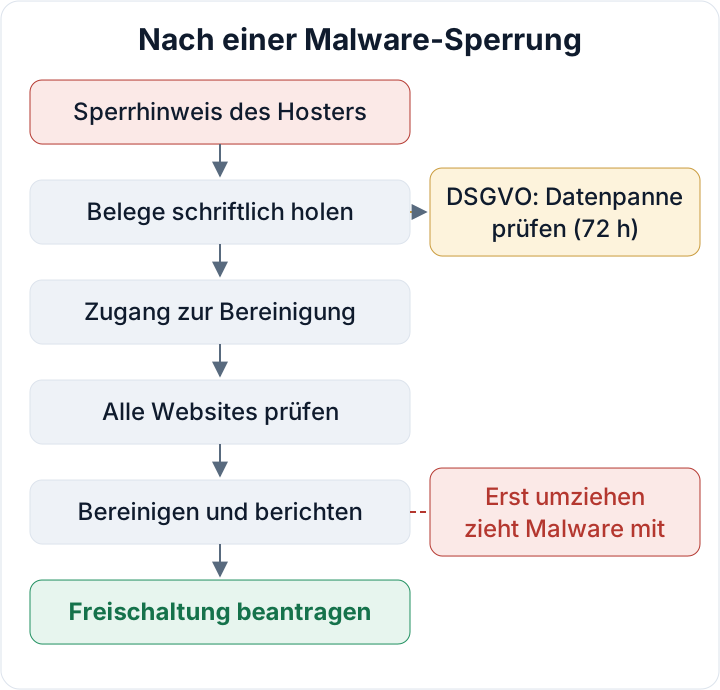
Hosting-Account wegen Malware gesperrt: die erste Stunde
Eine Sperrung bedeutet in der Regel, dass die Scanner oder das Abuse-Team des Hosters etwas in Ihrem Account gefunden haben: Schadcode-Dateien, eine Phishing-Seite oder Skripte, die Spam verschicken. Der Account wird gesperrt, um andere Kunden auf denselben Servern zu schützen und den Ruf der IP-Adressen des Hosters zu wahren. Das ist eine Eindämmungsmaßnahme, keine Strafe. Hoster wollen Sie in aller Regel zurückhaben, sobald das Problem behoben ist.
Sperrungen fallen unterschiedlich aus. Manche Hoster blockieren alles, auch das Kundenpanel. Andere nehmen nur die Websites vom Netz oder sperren den ausgehenden E-Mail-Versand, während die Seiten weiterlaufen. Lesen Sie den Hinweis genau, damit Sie wissen, welcher Fall bei Ihnen vorliegt.
In der ersten Stunde sollten Sie die drei Schritte vermeiden, die den meisten Schaden anrichten:
- Löschen Sie verdächtige Dateien noch nicht. Sie sind Beweismittel, und Sie brauchen sie, um das Einfallstor zu finden.
- Spielen Sie kein altes Backup über alles. Sie überschreiben womöglich die Spuren und stellen die Sicherheitslücke gleich mit wieder her.
- Eröffnen Sie keinen Account bei einem anderen Hoster, um dorthin umzuziehen. Mehr dazu weiter unten.
Antworten Sie schriftlich auf den Hinweis, und zwar von der E-Mail-Adresse, die als Inhaber des Accounts hinterlegt ist. Nennen Sie die Ticketnummer und bitten Sie den Hoster, alles Weitere in genau diesem Ticket zu führen. Ein einziger Verlauf ist wesentlich leichter zu handhaben als fünf.
Belege vom Hoster schriftlich anfordern
Der Hoster weiß, was die Sperrung ausgelöst hat. Sie wahrscheinlich nicht. Fordern Sie deshalb schriftlich an:
- Die Liste der beanstandeten Dateipfade, jeweils mit dem Namen der Erkennung.
- Die Zeitstempel: Änderungszeitpunkt jeder Datei und Zeitpunkt der jeweiligen Erkennung.
- Die Abuse-Meldung oder den Blocklisten-Eintrag hinter der Maßnahme, zum Beispiel die gemeldete Phishing-URL oder die Spam-Beschwerde mit den Mail-Headern.
- Auszüge aus den Access- und Error-Logs rund um die verdächtigen Aktivitäten oder die vollständigen Rohlogs der betreffenden Tage.
- Datum und Uhrzeit, zu denen das Problem erstmals erkannt wurde.
Dafür gibt es drei Gründe. Dateiliste und Logs führen oft direkt zum Einfallstor, etwa einem verwundbaren Plugin oder einem gestohlenen FTP-Passwort. Sie zeigen, wie umfangreich die Bereinigung wird. Und das Erkennungsdatum ist für die DSGVO relevant, weil es hilft festzulegen, wann Ihnen der Vorfall bekannt wurde.
Speichern Sie jede E-Mail und jede Ticketantwort als Datei außerhalb des Hosting-Accounts, auf Ihrem eigenen Rechner oder im Firmenspeicher. Wird der Account irgendwann gekündigt, kann der Ticketverlauf mit verschwinden. Ob Ihre Domain gerade von Google markiert ist, sehen Sie mit dem Safe-Browsing-Websitestatus. Ist sie gelistet, gehört auch dieses Ergebnis in Ihre Vorfallsakte.
Zugang zur Bereinigung, ohne wieder online zu gehen
Für die Bereinigung brauchen Sie Zugang, die öffentliche Website soll aber gesperrt bleiben, bis sie sauber ist. Bitten Sie um eine der folgenden Lösungen, in dieser Reihenfolge:
- Vorübergehender SFTP- oder Panel-Zugang, während die öffentlichen Websites gesperrt bleiben.
- Die Websites nur für Ihre IP-Adresse oder die Ihres Entwicklers freigeschaltet, damit Sie testen können, ohne Besucher zu gefährden.
- Eine Wartungsseite vor den Websites, hinter der Sie arbeiten.
Bevor Sie irgendetwas ändern, bitten Sie den Hoster um eine herunterladbare Kopie aller Dateien und einen Datenbank-Dump jeder Datenbank im Account, oder erstellen Sie beides selbst, sobald Sie Zugang haben. Dieser Stand ist Ihr Beweismittel. Bewahren Sie ihn offline auf und kennzeichnen Sie ihn als infiziert. Stellen Sie niemals etwas daraus wieder her.
Sobald Sie drin sind, ändern Sie das Passwort für das Hosting-Panel und aktivieren Sie die Zwei-Faktor-Authentifizierung, falls Ihr Hoster sie anbietet. Hatte der Angreifer Ihre Panel- oder FTP-Zugangsdaten, ist jeder weitere Schritt vergeblich, solange diese nicht geändert sind.
Alle Websites im Account prüfen, nicht nur die beanstandete
Bei den meisten Shared-Hosting-Tarifen laufen alle Websites eines Accounts unter demselben Systembenutzer. Eine kompromittierte Website kann deshalb in ihre Nachbarn schreiben: eine alte Testinstallation in einem Unterordner, eine vergessene Subdomain, eine Staging-Kopie, eine Zusatzdomain aus einem Projekt, das vor Jahren endete. Bereinigen Sie nur die beanstandete Website, kommt die Infektion oft von genau dort zurück.
Erfassen Sie den gesamten Account:
- Jedes Document-Root, einschließlich Subdomains, Zusatzdomains und Unterordnern mit eigener WordPress-Installation
- Jede Datenbank und welche Website sie nutzt
- Postfächer und Skripte zum Mailversand, vor allem wenn im Hinweis von Spam die Rede war
- Cronjobs, die auf Account-Ebene im Panel eingerichtet sind
- FTP-, SFTP- und SSH-Zugänge und wem sie jeweils gehören
Löschen Sie, was niemand nutzt. Eine verwaiste Installation ist nicht harmlos, nur weil sie keiner besucht. Sie ist ein ungepatchtes Einfallstor mit Schreibzugriff auf Ihre Live-Websites. Wo Angreifer Code verstecken, um wiederzukommen, lesen Sie unter wo Hintertüren eine Bereinigung überleben.
Erst bereinigen, dann über einen Hosterwechsel entscheiden
Die Bereinigung selbst folgt einer festen Reihenfolge, die unser Plan zur Entfernung von WordPress-Malware Schritt für Schritt beschreibt. Kurz gefasst: Beweise sichern, das Einfallstor finden, WordPress-Core, Plugins und Themes aus vertrauenswürdigen Quellen ersetzen statt infizierte Dateien zu bearbeiten, sämtliche Zugangsdaten austauschen (Panel, SFTP/SSH, Datenbank, Passwörter der WordPress-Administratoren und Anwendungspasswörter, API-Schlüssel) und Inhalte nur dann aus Backups wiederherstellen, wenn sicher ist, dass sie von einem sauberen Zeitpunkt stammen. Wie Sie diesen Zeitpunkt finden, erklärt unser Leitfaden zu Backups, die sich wirklich wiederherstellen lassen.
Viele wollen in diesem Moment den Hoster verlassen. Das ist verständlich, aber wer vor der Bereinigung umzieht, nimmt Malware und Hintertür einfach mit auf den neuen Server. Auch der neue Hoster scannt hochgeladene Accounts, und dann sind Sie womöglich wieder gesperrt, diesmal bei einem Anbieter, der Ihre Vorgeschichte nicht kennt. Wenn Sie wechseln wollen, dann nach der Bereinigung. Oder Sie bauen beim neuen Hoster neu auf, mit frischem WordPress, neu heruntergeladenen Plugins und geprüften Inhalten, statt den ganzen Account zu kopieren.
Traut sich in Ihrem Unternehmen niemand diese Arbeit sicher zu, ziehen Sie Ihren Entwickler, Ihre Agentur oder einen unabhängigen IT-Sicherheitsdienstleister hinzu. Eine überhastete Bereinigung, die eine Hintertür übersieht, kostet mehr Zeit, als sie spart.
Ein Antrag auf Freischaltung, den der Hoster akzeptiert
Hoster wollen wissen, dass das Problem verstanden ist und nicht nächste Woche wieder auftaucht. Ein guter Antrag auf Freischaltung ist kurz, sachlich und deckt sechs Punkte ab: was gefunden wurde, das Einfallstor (oder Ihre beste Einschätzung), was entfernt oder ersetzt wurde, welche Zugangsdaten ausgetauscht wurden, welche Updates eingespielt wurden und was eine Wiederholung verhindert.
Subject: Reinstatement request – ticket [NUMBER] – account [USERNAME]

1. Findings: [number] malicious files at the paths you listed, plus
   [other findings, e.g. an unknown admin user, a malicious cron job].
2. Entry point: [e.g. outdated plugin X version Y] / not confirmed;
   most likely [assessment and reason].
3. Removed/replaced: WordPress core, all plugins and themes reinstalled
   from official sources; uploads checked; unused installs [list] deleted.
4. Credentials rotated: panel, SFTP/SSH, database users, all WordPress
   administrator passwords and application passwords, WordPress
   security keys and salts.
5. Updates: core, plugins and themes updated on [date]; PHP version [x].
6. Prevention: [2FA on panel and admins, file integrity monitoring,
   weekly update routine, responsible person].

Please rescan the account and confirm the reinstatement in writing.
Bleiben Sie ehrlich, wenn das Einfallstor unbekannt ist. Hoster sehen viele solcher Berichte, und eine erfundene Erklärung fällt schnell auf. Schreiben Sie „nicht bestätigt“ und beschreiben Sie die zusätzliche Überwachung, die Sie eingerichtet haben, etwa Warnungen bei Dateiänderungen und eine tägliche Log-Prüfung in den nächsten Wochen. Bitten Sie immer um einen erneuten Scan und eine schriftliche Bestätigung, und legen Sie diese Bestätigung zu Ihrer Vorfallsakte.
Ist die Sperrung eine Datenpanne nach DSGVO?
Sehr oft ja. Eine Verletzung des Schutzes personenbezogener Daten ist nicht nur Datendiebstahl. Sie umfasst den Verlust der Vertraulichkeit (jemand konnte die Daten lesen), der Integrität (Daten wurden verändert) und der Verfügbarkeit (auf Daten konnte nicht zugegriffen werden). Ein gesperrter Onlineshop oder eine gesperrte Buchungsseite macht Kundendaten unverfügbar, und Malware mit Dateizugriff kann zusätzlich Einträge aus Kontaktformularen, Benutzerkonten oder Bestellungen in der Datenbank gelesen oder verändert haben.
Nach Art. 33 DSGVO muss der Verantwortliche die Verletzung unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde, der zuständigen Aufsichtsbehörde melden, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die betroffenen Personen. Der Hinweis des Hosters ist meist der stärkste Anhaltspunkt dafür, wann Ihnen die Verletzung bekannt wurde. Halten Sie deshalb Datum und Uhrzeit genau fest. Art. 33 Abs. 5 verlangt, jede Verletzung zu dokumentieren, auch die nicht gemeldeten: die Fakten, die Auswirkungen und die ergriffenen Abhilfemaßnahmen.
Hier zahlen sich die Belege des Hosters ein zweites Mal aus. Die beanstandeten Dateien, Log-Auszüge und Erkennungsdaten sind die Tatsachengrundlage für Ihre Risikobewertung und für die Dokumentation nach Art. 33 Abs. 5. Verarbeitet Ihr Hoster oder Ihre Agentur die Daten in Ihrem Auftrag, ist er bzw. sie nach Ihrem Auftragsverarbeitungsvertrag zudem verpflichtet, Sie zu unterstützen. Den vollständigen Ablauf, von der Risikobewertung bis zum Inhalt der Meldung, finden Sie in unserem Leitfaden zur 72-Stunden-Meldung nach DSGVO.
Sind Sie wieder online, machen laufende Prüfungen den nächsten Vorfall leichter erkennbar und dokumentierbar. Das kostenlose Plugin Security Audit & Compliance von secaudit.eu gleicht Dateien mit einem Referenzstand ab, meldet Kompromittierungsanzeichen wie versteckte Administratoren oder verdächtige Cron-Einträge und erstellt einen Entwurf für die Meldung eines Vorfalls. Es erkennt und berichtet. Es bereinigt nicht.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
FAQ
Wie lange dauert die Freischaltung normalerweise?
Das hängt vom Hoster und der Auslastung seines Abuse-Teams ab. In Ihrer Hand liegen Qualität und Tempo Ihres Berichts. Ein vollständiger Antrag, der die sechs Punkte oben beantwortet, plus ein sauberer erneuter Scan erspart das Hin und Her, das die meisten Fälle verzögert.
Kann ich einfach ein Backup einspielen und um Entsperrung bitten?
Nur wenn Sie belegen können, dass das Backup vor der Kompromittierung entstanden ist und das Einfallstor geschlossen ist. Andernfalls stellen Sie dasselbe verwundbare Plugin oder dasselbe gestohlene Passwort wieder her, und der Angreifer kommt zurück. Viele Hoster wollen außerdem wissen, wie die Infektion hereingekommen ist, bevor sie den Account freischalten.
Soll ich die Malware-Dateien löschen, bevor ich eine Kopie herunterlade?
Nein. Laden Sie zuerst eine vollständige Kopie der Dateien und Datenbanken herunter und bewahren Sie sie offline als Beweismittel auf. Sie brauchen sie, um das Einfallstor zu finden, die Fragen des Hosters zu beantworten und die Datenpanne nach Art. 33 Abs. 5 DSGVO zu dokumentieren.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

