Alojamento suspenso por malware: o que fazer
Alojamento suspenso por malware? Peça as provas por escrito ao fornecedor, obtenha acesso para a limpeza, verifique todos os sites e envie o pedido de reativação.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Quando o seu alojamento é suspenso por malware, o caminho mais rápido para voltar a estar online raramente passa por um arranjo apressado no servidor. Passa por uma troca de mensagens clara, por escrito, com o fornecedor de alojamento. É ele quem tem as provas de que precisa, quem controla os seus acessos e quem decide quando os sites voltam ao ar. Encare a suspensão como dois trabalhos em paralelo: a limpeza e a negociação com o fornecedor, que deve ficar documentada desde o primeiro email.
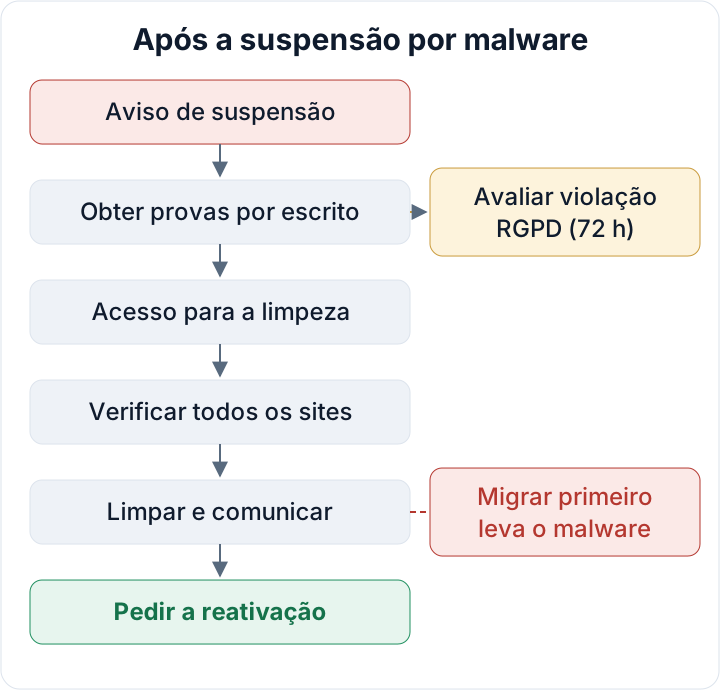
Alojamento suspenso por malware: a primeira hora
Uma suspensão significa, em regra, que os scanners ou a equipa de abusos do fornecedor encontraram algo na sua conta: ficheiros de malware, uma página de phishing ou scripts a enviar spam. A conta foi bloqueada para proteger os outros clientes dos mesmos servidores e a reputação dos endereços IP. É uma medida de contenção, não um castigo, e os fornecedores querem, em geral, que volte assim que o problema estiver resolvido.
As suspensões variam. Alguns fornecedores bloqueiam tudo, incluindo o painel de controlo. Outros só retiram os sites do ar, ou bloqueiam o correio enviado enquanto os sites continuam a funcionar. Leia o aviso com atenção para perceber com qual destes casos está a lidar.
Na primeira hora, evite as três ações que mais estragos causam:
- Não apague já os ficheiros suspeitos. São provas, e vai precisar deles para encontrar o ponto de entrada.
- Não restaure uma cópia de segurança antiga por cima de tudo. Pode apagar os vestígios e repor a vulnerabilidade juntamente com o site.
- Não abra conta noutro fornecedor para migrar. Mais sobre isto adiante.
Responda ao aviso por escrito, a partir do endereço de email registado como titular da conta, e cite o número do ticket. Peça ao fornecedor que trate tudo o que se segue como parte desse ticket. Uma única conversa é muito mais fácil de gerir do que cinco.
Peça as provas ao fornecedor, por escrito
O fornecedor sabe o que desencadeou a suspensão. Provavelmente, você não. Peça-lhe o seguinte, por escrito:
- A lista dos caminhos dos ficheiros assinalados, com o nome da deteção de cada um.
- As datas e horas: a data de modificação dos ficheiros e o momento de cada deteção.
- O relatório de abuso ou a entrada em lista de bloqueio que originou a ação, por exemplo o URL de phishing denunciado ou a queixa de spam com os cabeçalhos da mensagem.
- Excertos dos registos de acesso e de erros (logs) em torno da atividade suspeita, ou os registos em bruto completos dos dias relevantes.
- A data e a hora a que detetaram o problema pela primeira vez.
Há três razões para isto. A lista de ficheiros e os registos apontam muitas vezes diretamente para o ponto de entrada, como um plugin vulnerável ou uma palavra-passe de FTP roubada. Mostram a dimensão da limpeza. E a data de deteção é importante para o RGPD, porque ajuda a fixar o momento em que tomou conhecimento do incidente.
Guarde todos os emails e respostas do ticket em ficheiros fora da conta de alojamento, no seu computador ou no armazenamento da empresa. Se a conta for encerrada, o histórico do ticket pode desaparecer com ela. Pode também verificar se o seu domínio está neste momento assinalado pela Google com a ferramenta de estado do site do Safe Browsing. Se estiver listado, junte esse resultado ao seu dossiê do incidente.
Obtenha acesso para a limpeza sem voltar ao ar
Precisa de acesso para limpar, mas o site público deve continuar bloqueado até estar limpo. Peça uma destas opções, por ordem de preferência:
- Acesso temporário por SFTP ou ao painel de controlo, enquanto os sites públicos continuam suspensos.
- Os sites restritos ao seu endereço IP, ou ao do seu programador, para poder testar sem expor os visitantes.
- Uma página de manutenção à frente dos sites, enquanto trabalha por trás dela.
Antes de alterar seja o que for, peça ao fornecedor uma cópia descarregável de todos os ficheiros e um dump de cada base de dados da conta, ou crie-os você mesmo assim que tiver acesso. Esta imagem é a sua prova. Guarde-a offline e identifique-a como infetada. Nunca restaure a partir dela.
Depois de entrar, altere a palavra-passe do painel de alojamento e ative a autenticação de dois fatores no painel, se o fornecedor a oferecer. Se o atacante tinha as credenciais do painel ou do FTP, todos os outros passos são inúteis enquanto não forem alteradas.
Verifique todos os sites da conta, não só o assinalado
Na maioria dos alojamentos partilhados, todos os sites da conta correm com o mesmo utilizador de sistema. Um site comprometido pode, por isso, escrever nos vizinhos: uma instalação de teste antiga numa subpasta, um subdomínio esquecido, uma cópia de staging, um domínio adicional de um projeto que terminou há anos. Se limpar apenas o site assinalado, a infeção volta muitas vezes por um destes caminhos.
Faça o inventário de toda a conta:
- Cada raiz de documentos, incluindo subdomínios, domínios adicionais e subpastas com instalação própria de WordPress
- Cada base de dados e o site que a utiliza
- Caixas de correio e scripts que enviam email, sobretudo se o aviso mencionava spam
- Tarefas cron definidas ao nível da conta no painel de controlo
- Contas FTP, SFTP e SSH, e a quem pertence cada uma
Elimine o que ninguém usa. Uma instalação abandonada não é inofensiva só porque ninguém a visita: é um ponto de entrada sem atualizações e com permissão de escrita nos seus sites ativos. Para saber onde os atacantes escondem código para poderem regressar, veja onde sobrevivem as backdoors a uma limpeza.
Primeiro limpar, depois decidir se muda de fornecedor
A limpeza em si segue uma ordem fixa, descrita passo a passo no nosso plano de remoção de malware do WordPress. Em resumo: preservar as provas, encontrar o ponto de entrada, substituir o núcleo do WordPress, os plugins e os temas por versões de origem fiável em vez de editar ficheiros infetados, renovar todas as credenciais (painel, SFTP/SSH, base de dados, palavras-passe de administrador do WordPress e palavras-passe de aplicação, chaves de API) e restaurar conteúdos a partir de cópias de segurança só se puder confirmar que vêm de um momento limpo. O nosso guia sobre cópias de segurança que realmente restauram explica como encontrar esse momento.
Muitas pessoas querem abandonar o fornecedor nesta fase. É compreensível, mas mudar antes de limpar limita-se a migrar o malware e a backdoor para um servidor novo. O novo fornecedor também analisa as contas carregadas, e pode voltar a ser suspenso, desta vez junto de quem não conhece o seu historial. Se quiser mudar, faça-o depois da limpeza, ou reconstrua no novo fornecedor com um WordPress novo, plugins acabados de descarregar e conteúdos verificados, em vez de copiar a conta inteira.
Se ninguém na sua empresa conseguir fazer este trabalho com confiança, recorra ao seu programador, à sua agência ou a um profissional de segurança independente. Uma limpeza apressada que deixa escapar uma backdoor custa mais tempo do que poupa.
Escreva um pedido de reativação que o fornecedor aceite
Os fornecedores querem saber que o problema foi compreendido e que não voltará na semana seguinte. Um bom pedido de reativação é curto, factual e cobre seis pontos: o que foi encontrado, o ponto de entrada (ou a sua melhor avaliação), o que foi removido ou substituído, que credenciais foram renovadas, que atualizações foram aplicadas e o que impedirá uma repetição.
O modelo abaixo mantém-se em inglês; adapte-o ao idioma do seu fornecedor, se necessário.
Subject: Reinstatement request – ticket [NUMBER] – account [USERNAME]

1. Findings: [number] malicious files at the paths you listed, plus
   [other findings, e.g. an unknown admin user, a malicious cron job].
2. Entry point: [e.g. outdated plugin X version Y] / not confirmed;
   most likely [assessment and reason].
3. Removed/replaced: WordPress core, all plugins and themes reinstalled
   from official sources; uploads checked; unused installs [list] deleted.
4. Credentials rotated: panel, SFTP/SSH, database users, all WordPress
   administrator passwords and application passwords, WordPress
   security keys and salts.
5. Updates: core, plugins and themes updated on [date]; PHP version [x].
6. Prevention: [2FA on panel and admins, file integrity monitoring,
   weekly update routine, responsible person].

Please rescan the account and confirm the reinstatement in writing.
Seja honesto quando o ponto de entrada for desconhecido. Os fornecedores veem muitos destes relatórios, e uma explicação inventada nota-se facilmente. Escreva «não confirmado» e descreva a monitorização adicional que montou, como alertas de alteração de ficheiros e revisão diária dos registos nas semanas seguintes. Peça sempre uma nova análise e uma confirmação por escrito, e junte essa confirmação ao seu dossiê do incidente.
A suspensão é uma violação de dados pessoais ao abrigo do RGPD?
Muito frequentemente, sim. Uma violação de dados pessoais não é apenas o roubo de dados. Abrange a perda de confidencialidade (alguém pôde ler os dados), de integridade (os dados foram alterados) e de disponibilidade (não foi possível aceder aos dados). Uma loja ou um site de reservas suspenso torna indisponíveis os dados dos clientes, e o malware com acesso aos ficheiros pode também ter lido ou alterado entradas de formulários de contacto, contas de utilizador ou encomendas guardadas na base de dados.
O artigo 33.º do RGPD exige que o responsável pelo tratamento notifique a autoridade de controlo sem demora injustificada e, sempre que possível, no prazo de 72 horas após ter tido conhecimento da violação, a menos que esta não seja suscetível de resultar num risco para as pessoas. O aviso do fornecedor é, em regra, o indício mais forte do momento em que tomou conhecimento, pelo que deve anotar a data e a hora exatas. O artigo 33.º, n.º 5, obriga a documentar todas as violações, mesmo as que não notifica: os factos, os efeitos e as medidas de reparação.
É aqui que as provas do fornecedor compensam uma segunda vez. Os ficheiros assinalados, os excertos dos registos e as datas de deteção são a base factual da sua avaliação de risco e do registo exigido pelo artigo 33.º, n.º 5. Se o seu fornecedor de alojamento ou a sua agência tratar os dados por sua conta, também tem deveres para consigo, ao abrigo do contrato de subcontratação, para o apoiar. O processo completo, da avaliação de risco ao conteúdo da notificação, está no nosso guia sobre a notificação de violações do RGPD em 72 horas.
Depois de voltar ao ar, verificações contínuas facilitam a deteção e o registo do próximo incidente. O plugin gratuito Security Audit & Compliance da secaudit.eu compara os ficheiros com uma linha de base, assinala indicadores de comprometimento como administradores ocultos ou entradas cron suspeitas e prepara um rascunho de notificação de incidente. Deteta e comunica. Não limpa.
Este artigo é informação geral e não constitui aconselhamento jurídico.
FAQ
Quanto tempo demora normalmente a reativação?
Depende do fornecedor e da carga de trabalho da equipa de abusos. O que controla é a qualidade e a rapidez do seu relatório. Um pedido de reativação completo, que responda aos seis pontos acima, mais uma nova análise limpa, evita as idas e vindas que atrasam a maioria dos casos.
Posso simplesmente restaurar uma cópia de segurança e pedir que levantem a suspensão?
Só se conseguir demonstrar que a cópia é anterior ao comprometimento e que o ponto de entrada está fechado. Caso contrário, restaura o mesmo plugin vulnerável ou a mesma palavra-passe roubada, e o atacante volta. Muitos fornecedores também perguntam como a infeção entrou antes de reativarem a conta.
Devo apagar os ficheiros de malware antes de descarregar uma cópia?
Não. Descarregue primeiro uma cópia completa dos ficheiros e das bases de dados e guarde-a offline como prova. Precisa dela para encontrar o ponto de entrada, para responder às perguntas do fornecedor e para documentar a violação nos termos do artigo 33.º, n.º 5, do RGPD.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

