WooCommerce Card Skimming: Checkout-Malware erkennen
WooCommerce Card Skimming tarnt sich im Checkout: Skript und Verstecke finden, die ersten Stunden, die 72-Stunden-Meldepflicht der DSGVO und Vorbeugung.
Auch auf: English Français Español Italiano Polski Português Türkçe

Kunden melden Kartenmissbrauch nach einem Kauf bei Ihnen, oder Ihr Zahlungsanbieter stellt plötzlich Fragen? Dann loggen Sie sich nicht zuerst ein, um sich den Checkout anzusehen. WooCommerce Card Skimming ist genau darauf ausgelegt, dass Sie als Shopbetreiber nichts bemerken. Testen Sie den Checkout so, wie ihn ein Kunde nutzt, und durchsuchen Sie danach die Stellen, an denen sich das Skript verstecken kann.
Dieser Leitfaden folgt der Reihenfolge der Arbeit: erkennen, lokalisieren, eindämmen, die DSGVO-Pflichten erfüllen und einen erneuten Angriff verhindern.
So funktioniert WooCommerce Card Skimming und darum sieht der Shopbetreiber nichts
Ein Skimmer ist ein kleines Stück eingeschleustes JavaScript. Er liest mit, was Kunden in die Checkout-Felder eintippen: Name, Adresse, E-Mail und, falls die Kartenfelder auf Ihrer eigenen Seite liegen, auch die Kartendaten. Eine Kopie geht an eine Domain, die der Angreifer kontrolliert. Die Bestellung läuft trotzdem normal durch. Die Seite sieht aus und funktioniert wie immer, also beschwert sich niemand über den Shop selbst.
Skimmer arbeiten meist bedingt. Viele laufen nur unter der Checkout-URL und nur für nicht eingeloggte Besucher. Manche werden pro Besucher oder Browser nur ein einziges Mal aktiv, sodass dieselbe Person das Verhalten nie zweimal sieht. Der Code ist in der Regel verschleiert oder trägt einen harmlos wirkenden Namen, etwa als Analytics-Snippet, CDN-Loader oder jQuery-Datei getarnt.
Deshalb beweist es nichts, wenn ein Admin sich den Checkout anschaut. Die ersten Hinweise kommen fast immer von außen: Mehrere Kunden, die alle bei Ihnen gekauft haben, melden Kartenbetrug, Ihr Zahlungsanbieter schickt eine Anfrage, oder in den Netzwerkanfragen des Checkouts taucht eine unbekannte Domain auf.
Läuft die Zahlung vollständig auf der Seite des Anbieters, hat ein Skimmer auf Ihrer Website deutlich weniger abzugreifen. Weniger heißt aber nicht nichts. Name, Adresse und E-Mail kann er weiterhin kopieren. Außerdem kann er ein gefälschtes Kartenformular einblenden, das die Kartendaten abfängt, bevor der Kunde zum echten Zahlungsschritt weitergeleitet wird.
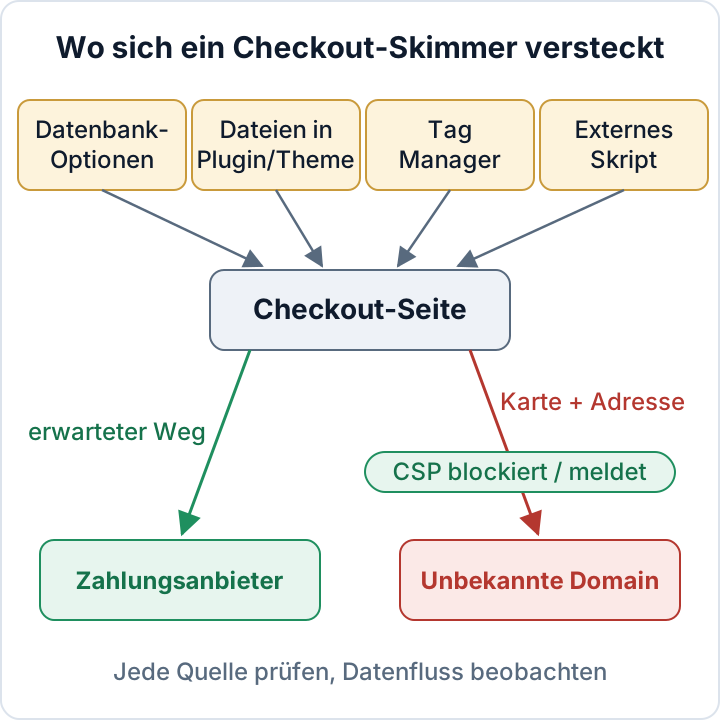
Den Checkout wie ein Kunde prüfen: alle Skripte in den DevTools erfassen
Öffnen Sie ein privates Browserfenster und melden Sie sich nicht an. Legen Sie ein echtes Produkt in den Warenkorb und gehen Sie zum Checkout. Öffnen Sie die DevTools (F12), bevor die Checkout-Seite lädt, wechseln Sie in den Tab Netzwerk (Network), aktivieren Sie Log beibehalten (Preserve log) und filtern Sie zuerst nach JS, dann nach Fetch/XHR.
Füllen Sie den Checkout mit Testdaten aus, aber geben Sie keine echten Kartendaten ein. Achten Sie darauf, welche Anfragen beim Tippen und beim Wechsel zwischen den Feldern abgehen. Skimmer senden Daten oft dann, wenn sich ein Feld ändert oder das Formular abgeschickt wird. Bietet Ihr Anbieter einen Testmodus und können Sie eine Testbestellung aufgeben, prüfen Sie auch die Bestellbestätigungsseite.
Notieren Sie jeden Host, der ein Skript lädt oder eine Anfrage empfängt, und ordnen Sie ihn ein:
- Ihre eigene Domain
- Ihr Zahlungsanbieter
- Ein bekannter Dienst, den Sie bewusst eingebunden haben (Analytics, Chat, Consent-Banner)
- Unbekannt
Alles in der vierten Gruppe gilt als verdächtig, bis jemand es erklären kann. Öffnen Sie anschließend den Bereich Quellen (Sources) und sehen Sie sich die Inline-Skripte im Checkout an. Sehr lange einzelne Zeilen, große kodierte Zeichenketten und Code, der URLs aus Fragmenten zusammensetzt, verdienen einen genaueren Blick.
Wiederholen Sie die Prüfung vom Smartphone über mobile Daten und aus einem anderen Netz, denn Skimmer filtern unter Umständen nach Gerät, Land oder Referrer. Jeder Durchlauf ist nur eine Momentaufnahme. Ein unauffälliger Test beweist nicht, dass der Checkout sauber ist. Eine vollständige, dokumentierte Liste aller externen Skripte auf Ihrer Website erstellen Sie mit unserem Leitfaden zu Drittanbieter-Skripten in WordPress.
Wo sich Checkout-Skimmer verstecken: Datenbank, Theme-Dateien, Tag Manager
Sichern Sie Dateien und Datenbank, bevor Sie suchen (siehe Abschnitt zu den ersten Stunden). Die folgenden Befehle lesen nur Daten aus.
Datenbank. Skimmer stecken häufig in Optionen, die Code in die Seite ausgeben: Einstellungen für Header- und Footer-Skripte, Widget-Inhalte, Customizer-CSS/-JS und Page-Builder-Einstellungen. Suchen Sie mit WP-CLI nach eingebundenen externen Skripten und typischen Dekodier-Aufrufen:
wp db search 'script src' --all-tables-with-prefix
wp db search 'atob(' --all-tables-with-prefix
wp db search 'fromCharCode' --all-tables-with-prefix
wp db search 'base64' --all-tables-with-prefix
Für einen genaueren Blick auf Optionen und Beiträge nutzen Sie die folgenden Abfragen. Ersetzen Sie wp_ durch das Tabellenpräfix aus der wp-config.php. CHAR(60) steht für die öffnende spitze Klammer, die Abfragen treffen also den Anfang eines Script-Tags:
wp db query "SELECT option_name, LENGTH(option_value) FROM wp_options WHERE option_value LIKE CONCAT('%', CHAR(60), 'script%') OR option_value LIKE '%atob(%';"
wp db query "SELECT ID, post_type, post_status FROM wp_posts WHERE post_content LIKE CONCAT('%', CHAR(60), 'script%');"
Einige Treffer sind legitim, etwa Ihr Analytics- oder Consent-Tool. Gesucht sind Einträge, die niemand erklären kann.
Dateien. Lassen Sie sich kürzlich geänderte PHP- und JavaScript-Dateien in Themes, Plugins und Must-Use-Plugins anzeigen. Vergleichen Sie danach den Core und die Plugins von WordPress.org mit den offiziellen Prüfsummen:
find wp-content/themes wp-content/plugins wp-content/mu-plugins -type f \( -name '*.php' -o -name '*.js' \) -mtime -30 -ls
wp core verify-checksums
wp plugin verify-checksums --all
Änderungszeitpunkte lassen sich fälschen. Plugin-Prüfsummen gibt es nur für Plugins, die auf WordPress.org gehostet sind. Premium-Plugins und Ihr Theme müssen Sie mit einer frischen Kopie vom Hersteller vergleichen. Wie Sie die Ergebnisse lesen, erklärt unser Beitrag zum Prüfen der WordPress-Prüfsummen.
Tag Manager. Öffnen Sie den Versionsverlauf des Containers. Suchen Sie nach benutzerdefinierten HTML-Tags, die Sie nicht angelegt haben, nach Tags, die nur im Checkout auslösen, und nach kürzlichen Veröffentlichungen durch unbekannte Nutzer. Prüfen Sie, wer Veröffentlichungsrechte hat. Sehen Sie sich auch Plugins für Header-/Footer-Skripte und Code-Snippets an, denn alles darin läuft auf jeder Seite.
Drittanbieter. Ein Skript, das Sie bewusst von einem Dienstleister laden, kann selbst kompromittiert sein. Dann sind Ihre eigenen Dateien sauber, die Datei auf dem Server des Anbieters aber nicht. Nur die Netzwerkliste aus dem vorigen Schritt macht das sichtbar.
Content-Security-Policy im Checkout als Frühwarnsensor
Eine Content-Security-Policy legt fest, von welchen Hosts der Browser Skripte laden und an welche er Daten senden darf. Im Report-Only-Modus blockiert sie nichts und meldet nur Verstöße. Im Checkout wird so jeder unerwartete Host zu einem Report, den Sie auswerten können.
Das minimale mu-Plugin unten sendet im Checkout einen Report-Only-Header. is_checkout() liefert auch auf der Bestellbestätigungsseite true. Ersetzen Sie die Platzhalter-Hosts durch die dokumentierten Hosts Ihres Anbieters und Ihren eigenen Report-Endpunkt. Speichern Sie die Datei als wp-content/mu-plugins/checkout-csp-report.php. Sie muss in der ersten Zeile mit dem üblichen öffnenden PHP-Tag beginnen, darauf folgt:
// Report-only CSP for the WooCommerce checkout and order-received pages
add_action( 'template_redirect', function () {
    if ( function_exists( 'is_checkout' ) && is_checkout() ) {
        header( "Content-Security-Policy-Report-Only: script-src 'self' https://pay.provider.example; connect-src 'self' https://pay.provider.example; img-src 'self' data:; form-action 'self' https://pay.provider.example; frame-src https://pay.provider.example; report-uri https://csp-reports.example/endpoint" );
    }
} );
Die Direktive img-src steht dort, weil viele Skimmer gestohlene Daten als Bildanfrage statt per Fetch-Aufruf verschicken. connect-src allein würde das nicht melden. Rechnen Sie anfangs mit viel Rauschen: WooCommerce und viele Themes geben Inline-Skripte aus, und diese Policy meldet sie. Arbeiten Sie die Reports durch, ergänzen Sie, was wirklich gebraucht wird, und stellen Sie erst dann auf einen erzwingenden Content-Security-Policy-Header um.
CSP hat Grenzen. Erlauben Sie 'unsafe-inline', läuft ein Inline-Skimmer trotzdem. Wird eine erlaubte Domain kompromittiert, lässt CSP sie durch. Und ein Angreifer mit Admin- oder Dateizugriff kann den Header ändern oder entfernen. Direktiven und die richtigen Stellen zum Setzen von Headern behandeln unser Leitfaden zu Security-Headern und die MDN-Dokumentation zu CSP.
Skimmer gefunden: die ersten Stunden
Halten Sie diese Reihenfolge ein. Wer zuerst aufräumt, vernichtet die Spuren, die man braucht, um Einfallstor und Zeitfenster zu bestimmen.
- Beweise sichern. Kopieren Sie Dateien und einen Datenbank-Dump vom Server, exportieren Sie die Container-Version des Tag Managers und sichern Sie die verdächtige Anfrage-URL, Screenshots und Zeitstempel.
- Das Skimming stoppen. Versetzen Sie den Checkout in den Wartungsmodus oder stellen Sie auf die gehostete Zahlungsseite des Anbieters um. Entfernen Sie dann das Skript an jeder gefundenen Stelle, einschließlich Caches und CDN.
- Das Einfallstor finden. Das kann ein verwundbares Plugin sein, ein gestohlener Admin- oder Tag-Manager-Zugang oder ein kompromittierter Dienstleister. Lassen Sie diesen Schritt weg, kommt der Skimmer zurück. Unser Plan zur Malware-Entfernung beschreibt die Bereinigung und die Suche nach Hintertüren.
- Alles auf einmal austauschen. Dazu gehören WordPress-Admin-Passwörter und Anwendungspasswörter, die Sicherheitsschlüssel und Salts in der
wp-config.php(eine Änderung meldet alle Sitzungen ab), Hosting- und SFTP-Zugänge, das Datenbankpasswort, API-Schlüssel und Webhook-Secrets des Zahlungsanbieters sowie die Zugänge zum Tag Manager und zu anderen Diensten. - Ihren Zahlungsanbieter umgehend informieren und seinen Anweisungen folgen.
- Das Zeitfenster bestimmen, vom ersten Auftauchen des Skripts bis zu seiner Entfernung. Backups, Dateidaten, der Verlauf im Tag Manager und Logs helfen dabei. Das Zeitfenster bestimmt, welche Kunden betroffen sind.
Übersteigt das die Möglichkeiten Ihres Teams, ziehen Sie früh Ihren Entwickler, Ihren Hoster oder einen unabhängigen Incident-Response-Dienstleister hinzu, bevor Spuren überschrieben werden.
Card Skimming ist eine Datenpanne nach DSGVO: die 72-Stunden-Frist
Werden Namen, Adressen, E-Mail-Adressen und Zahlungsdaten Ihrer Kunden an einen Angreifer kopiert, ist die Vertraulichkeit verletzt. Das ist eine Verletzung des Schutzes personenbezogener Daten im Sinne der DSGVO.
Nach Art. 33 müssen Sie die zuständige Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden, nachdem Ihnen die Verletzung bekannt wurde, benachrichtigen, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko. Nach Art. 34 müssen Sie die betroffenen Personen unverzüglich benachrichtigen, wenn die Verletzung voraussichtlich ein hohes Risiko zur Folge hat. Gestohlene Zahlungsdaten in Verbindung mit Identitätsdaten erreichen diese Schwelle häufig, prüfen Sie das aber für Ihren konkreten Fall. Art. 33 Abs. 5 verlangt, dass Sie jede Datenpanne dokumentieren, einschließlich Ihrer Begründung, falls Sie sich gegen eine Meldung entscheiden.
Die betroffenen Kunden ermitteln Sie über das Zeitfenster und einen Bestellexport für diesen Zeitraum. Was in die Meldung gehört, steht in unserem Leitfaden zur 72-Stunden-Meldung.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Den nächsten Skimmer verhindern: Zahlungsdesign, wenige Admins, Monitoring
Setzen Sie auf eine gehostete Zahlungsseite oder die Hosted Fields des Anbieters, damit Kartendaten nie durch Code laufen, den Sie kontrollieren. Eine gehostete Zahlungsseite bietet die kleinste Angriffsfläche. Hosted Fields halten den Checkout auf Ihrer Website und sind weniger riskant als einfache Kartenfelder. Keine der beiden Varianten verhindert ein gefälschtes Formular oder das Kopieren der Adressdaten. Die Einrichtung beschreibt unser Leitfaden zur WooCommerce-Sicherheit.
Lassen Sie die erzwingende CSP im Checkout aktiv. Halten Sie die Zahl der Administratoren klein und verlangen Sie für alle eine Zwei-Faktor-Anmeldung. Behandeln Sie Veröffentlichungsrechte im Tag Manager sowie Plugins zum Einfügen von Skripten oder Snippets wie Admin-Zugriff. Spielen Sie Updates für Erweiterungen zügig ein und machen Sie nach jedem Update eine Testbestellung.
Ergänzen Sie ein Monitoring: Prüfungen der Dateiintegrität, regelmäßige Malware- und Datenbankscans und einmal im Monat einen Abgleich der Checkout-Anfragen mit Ihrer Liste erwarteter Hosts. Das kostenlose Audit-Plugin von secaudit.eu meldet Änderungen an der Dateiintegrität, verschleierte Inhalte, Malware-Signaturen und verdächtige Datenbankeinträge. Es erkennt und meldet Befunde. Es entfernt keine Malware und garantiert keinen sauberen Checkout → secaudit.eu.
Ihr nächster Schritt, noch heute: Führen Sie die Netzwerkprüfung im privaten Fenster auf Ihrem Checkout durch und schreiben Sie die Liste der erwarteten Hosts auf. Alles Weitere baut darauf auf.
FAQ
Bin ich mit den Hosted Fields von Stripe oder PayPal vor Skimming sicher?
Sie verringern die Angriffsfläche, beseitigen sie aber nicht. Ein Skimmer kann weiterhin Name, Adresse und E-Mail kopieren oder vor dem echten Zahlungsschritt ein gefälschtes Kartenformular anzeigen.
Mein Scan ist sauber, aber Kunden melden Betrug. Was nun?
Scanner übersehen unter Umständen bedingt ausgeführte Skripte, Code, der von einem entfernten Server nachgeladen wird, und Tags im Tag Manager. Führen Sie die Netzwerkprüfung aus Kundensicht auf mehreren Geräten durch und sprechen Sie mit Ihrem Zahlungsanbieter. Der Betrug kann auch eine andere Ursache haben.
Muss ich alle Kunden informieren?
Art. 34 greift, wenn die Verletzung voraussichtlich ein hohes Risiko für die betroffenen Personen zur Folge hat. Stützen Sie die Entscheidung auf das Zeitfenster und die abgeflossenen Daten, und dokumentieren Sie sie in jedem Fall.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

