Konto hostingowe zawieszone za malware: co robić
Konto hostingowe zawieszone z powodu malware? Zdobądź dowody na piśmie, uzyskaj dostęp do czyszczenia, sprawdź wszystkie strony i złóż wniosek o odblokowanie.
Także po: English Deutsch Français Español Italiano Português Türkçe

Gdy konto hostingowe zostaje zawieszone z powodu malware, najszybsza droga do przywrócenia strony zwykle nie prowadzi przez szybką poprawkę na serwerze. Prowadzi przez rzeczową korespondencję z hostingodawcą, prowadzoną na piśmie. To on ma dowody, których Państwo potrzebują, kontroluje dostęp i decyduje, kiedy strony wrócą do sieci. Zawieszenie warto traktować jak dwa równoległe zadania: czyszczenie oraz negocjacje z hostingiem, które dokumentuje się od pierwszej wiadomości.
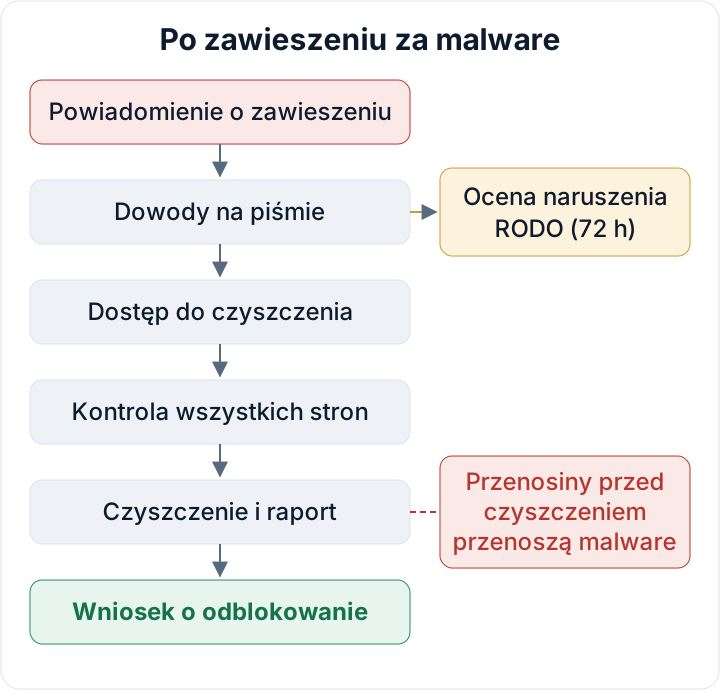
Konto hostingowe zawieszone za malware: pierwsza godzina
Zawieszenie zwykle oznacza, że skanery lub zespół ds. nadużyć hostingodawcy znalazły coś na koncie: pliki z malware, stronę phishingową albo skrypty rozsyłające spam. Konto zablokowano, by chronić innych klientów na tych samych serwerach oraz reputację adresów IP. To środek powstrzymujący szkody, a nie kara, i hostingodawcy zazwyczaj chcą, by klient wrócił, gdy problem zostanie usunięty.
Zawieszenia bywają różne. Część hostów blokuje wszystko, łącznie z panelem administracyjnym. Inni wyłączają tylko strony albo blokują pocztę wychodzącą, podczas gdy witryny nadal działają. Powiadomienie warto przeczytać uważnie, żeby wiedzieć, z którym przypadkiem mamy do czynienia.
W pierwszej godzinie należy unikać trzech ruchów, które powodują najwięcej szkód:
- Nie usuwać jeszcze podejrzanych plików. To dowody, a bez nich trudno znaleźć punkt wejścia.
- Nie nakładać starej kopii zapasowej na całość. Można nadpisać ślady i razem ze stroną przywrócić podatność.
- Nie zakładać konta u innego hostingodawcy i nie migrować. Więcej o tym niżej.
Na powiadomienie należy odpowiedzieć na piśmie, z adresu e-mail zarejestrowanego jako adres właściciela konta, z podaniem numeru zgłoszenia. Warto poprosić hosta, by wszystko, co nastąpi dalej, traktował jako część tego zgłoszenia. Jeden wątek jest o wiele łatwiejszy w obsłudze niż pięć.
Dowody od hostingodawcy – poproś o nie na piśmie
Hostingodawca wie, co wywołało zawieszenie. Państwo najpewniej nie wiedzą. Należy poprosić o następujące rzeczy, na piśmie:
- Listę oznaczonych ścieżek plików wraz z nazwą detekcji dla każdego pliku.
- Znaczniki czasu: czas modyfikacji plików i moment każdej detekcji.
- Zgłoszenie nadużycia lub wpis na liście blokad, które stały za decyzją, np. zgłoszony adres URL phishingu albo skargę na spam wraz z nagłówkami wiadomości.
- Fragmenty logów dostępu i błędów z okresu podejrzanej aktywności albo pełne surowe logi z istotnych dni.
- Datę i godzinę, kiedy problem został wykryty po raz pierwszy.
Są trzy powody. Lista plików i logi często wskazują wprost punkt wejścia, np. podatną wtyczkę lub skradzione hasło FTP. Pokazują też skalę czyszczenia. A data wykrycia ma znaczenie dla RODO, bo pomaga ustalić, kiedy dowiedzieli się Państwo o incydencie.
Każdą wiadomość i odpowiedź w zgłoszeniu należy zapisać jako plik poza kontem hostingowym, na własnym komputerze lub w zasobach firmy. Jeśli konto zostanie zamknięte, historia zgłoszeń może zniknąć razem z nim. Można też sprawdzić, czy domena jest obecnie oznaczona przez Google, za pomocą narzędzia Safe Browsing do sprawdzania statusu witryny. Jeśli widnieje na liście, wynik również należy dołączyć do dokumentacji incydentu.
Dostęp do czyszczenia bez powrotu do sieci
Do czyszczenia potrzebny jest dostęp, ale publiczna strona powinna pozostać zablokowana, dopóki nie będzie czysta. Należy poprosić o jedno z poniższych rozwiązań, w kolejności od najlepszego:
- Tymczasowy dostęp SFTP lub do panelu, podczas gdy publiczne strony pozostają zawieszone.
- Ograniczenie dostępu do stron do Państwa adresu IP lub adresu programisty, by można było testować bez narażania odwiedzających.
- Stronę z komunikatem o pracach technicznych, za którą można pracować.
Zanim cokolwiek zostanie zmienione, warto poprosić hostingodawcę o kopię do pobrania: wszystkie pliki oraz zrzut każdej bazy danych na koncie. Można też wykonać je samodzielnie, gdy tylko pojawi się dostęp. Ta migawka jest dowodem. Należy przechowywać ją offline i oznaczyć jako zainfekowaną. Nigdy nie wolno z niej przywracać.
Po uzyskaniu dostępu należy zmienić hasło do panelu hostingowego i włączyć uwierzytelnianie dwuskładnikowe dla panelu, jeśli host je oferuje. Jeśli atakujący znał dane logowania do panelu lub FTP, wszystkie pozostałe kroki są stracone, dopóki te dane nie zostaną zmienione.
Sprawdź wszystkie strony na koncie, nie tylko oznaczoną
Na większości hostingu współdzielonego wszystkie strony na koncie działają jako ten sam użytkownik systemowy. Zainfekowana strona może więc zapisywać dane u sąsiadów: w starej testowej instalacji w podfolderze, zapomnianej subdomenie, kopii stagingowej, domenie dodatkowej z projektu zakończonego lata temu. Jeśli wyczyszczona zostanie tylko oznaczona strona, infekcja często wraca z jednego z tych miejsc.
Należy sporządzić inwentarz całego konta:
- Każdy katalog główny (document root), w tym subdomeny, domeny dodatkowe i podfoldery z własną instalacją WordPressa
- Każda baza danych i informacja, która strona z niej korzysta
- Skrzynki pocztowe i skrypty wysyłające pocztę, zwłaszcza jeśli powiadomienie wspominało o spamie
- Zadania cron ustawione na poziomie konta w panelu
- Konta FTP, SFTP i SSH oraz informacja, do kogo każde należy
To, czego nikt nie używa, należy usunąć. Porzucona instalacja nie jest nieszkodliwa tylko dlatego, że nikt jej nie odwiedza; to niezałatany punkt wejścia z prawem zapisu do działających stron. O miejscach, w których atakujący ukrywają kod, żeby wrócić, piszemy w artykule gdzie backdoory przetrwają czyszczenie.
Najpierw czyszczenie, potem decyzja o zmianie hostingu
Samo czyszczenie przebiega w ustalonej kolejności, opisanej krok po kroku w naszym planie usuwania malware z WordPressa. W skrócie: zabezpieczyć dowody, znaleźć punkt wejścia, wymienić rdzeń WordPressa, wtyczki i motywy na pliki z zaufanych źródeł zamiast edytować zainfekowane, zmienić wszystkie dane uwierzytelniające (panel, SFTP/SSH, baza danych, hasła administratorów WordPressa i hasła aplikacji, klucze API), a treści przywracać z kopii zapasowych tylko wtedy, gdy można potwierdzić, że pochodzą z czystego momentu. Jak go znaleźć, wyjaśnia nasz przewodnik o kopiach zapasowych, które naprawdę się przywracają.
Na tym etapie wiele osób chce zmienić hosting. To zrozumiałe, ale przeprowadzka przed czyszczeniem po prostu przenosi malware i backdoor na nowy serwer. Nowy hostingodawca również skanuje wgrywane konta, więc można trafić na kolejne zawieszenie, tym razem u dostawcy, który nie zna historii. Jeśli zmiana jest konieczna, należy ją przeprowadzić po czyszczeniu albo zbudować stronę na nowym hostingu od zera: ze świeżego WordPressa, nowo pobranych wtyczek i sprawdzonych treści, zamiast kopiować całe konto.
Jeśli nikt w firmie nie jest w stanie wykonać tej pracy z pewnością siebie, warto zaangażować własnego programistę, agencję lub niezależnego specjalistę ds. bezpieczeństwa. Pośpieszne czyszczenie, które pomija backdoor, kosztuje więcej czasu, niż oszczędza.
Wniosek o odblokowanie, który hosting zaakceptuje
Hostingodawcy chcą mieć pewność, że problem został zrozumiany i nie wróci za tydzień. Dobry wniosek o odblokowanie jest krótki, rzeczowy i obejmuje sześć punktów: co znaleziono, punkt wejścia (lub najlepszą ocenę), co usunięto lub wymieniono, które dane uwierzytelniające zmieniono, jakie aktualizacje wykonano i co zapobiegnie powtórce.
Szablon poniżej podajemy w oryginale; w razie potrzeby należy go przetłumaczyć na język, w którym prowadzona jest korespondencja z hostingodawcą.
Subject: Reinstatement request – ticket [NUMBER] – account [USERNAME]

1. Findings: [number] malicious files at the paths you listed, plus
   [other findings, e.g. an unknown admin user, a malicious cron job].
2. Entry point: [e.g. outdated plugin X version Y] / not confirmed;
   most likely [assessment and reason].
3. Removed/replaced: WordPress core, all plugins and themes reinstalled
   from official sources; uploads checked; unused installs [list] deleted.
4. Credentials rotated: panel, SFTP/SSH, database users, all WordPress
   administrator passwords and application passwords, WordPress
   security keys and salts.
5. Updates: core, plugins and themes updated on [date]; PHP version [x].
6. Prevention: [2FA on panel and admins, file integrity monitoring,
   weekly update routine, responsible person].

Please rescan the account and confirm the reinstatement in writing.
Gdy punkt wejścia pozostaje nieznany, należy to powiedzieć wprost. Hostingodawcy widzą wiele takich zgłoszeń, a wymyślone wyjaśnienie łatwo rozpoznać. Wystarczy napisać „nie potwierdzono” i opisać dodatkowy monitoring, który wdrożono, np. alerty o zmianach plików i codzienny przegląd logów przez kolejne tygodnie. Zawsze należy prosić o ponowne skanowanie i pisemne potwierdzenie, a potwierdzenie dołączyć do dokumentacji incydentu.
Czy zawieszenie to naruszenie ochrony danych osobowych według RODO?
Bardzo często tak. Naruszenie ochrony danych osobowych to nie tylko kradzież danych. Obejmuje utratę poufności (ktoś mógł odczytać dane), integralności (dane zmieniono) i dostępności (nie można było uzyskać do nich dostępu). Zawieszony sklep lub serwis rezerwacyjny sprawia, że dane klientów są niedostępne, a malware z dostępem do plików mogło też odczytać lub zmienić wpisy z formularzy kontaktowych, konta użytkowników albo zamówienia przechowywane w bazie.
Art. 33 RODO wymaga, by administrator zgłosił naruszenie organowi nadzorczemu bez zbędnej zwłoki i, o ile to możliwe, w ciągu 72 godzin od stwierdzenia naruszenia, chyba że jest mało prawdopodobne, by skutkowało ryzykiem naruszenia praw lub wolności osób fizycznych. W Polsce organem nadzorczym jest Prezes Urzędu Ochrony Danych Osobowych (UODO). Powiadomienie od hostingodawcy jest zwykle najmocniejszą wskazówką, kiedy dowiedzieli się Państwo o naruszeniu, więc warto zanotować jego dokładną datę i godzinę. Art. 33 ust. 5 wymaga dokumentowania każdego naruszenia, także tych, których się nie zgłasza: okoliczności, skutków i podjętych działań zaradczych.
Tu dowody od hostingodawcy przydają się po raz drugi. Oznaczone pliki, fragmenty logów i daty detekcji są podstawą faktyczną oceny ryzyka i dokumentacji z art. 33 ust. 5. Jeśli dane w Państwa imieniu przetwarza hostingodawca lub agencja, mają oni również obowiązki wynikające z umowy powierzenia przetwarzania, by Państwa wspierać. Pełny proces, od oceny ryzyka po treść zgłoszenia, opisuje nasz przewodnik o zgłoszeniu naruszenia w ciągu 72 godzin według RODO.
Gdy strona wróci do sieci, regularne kontrole ułatwiają zauważenie i udokumentowanie kolejnego incydentu. Bezpłatna wtyczka Security Audit & Compliance od secaudit.eu porównuje pliki z wzorcem, wskazuje oznaki naruszenia, takie jak ukryci administratorzy czy podejrzane wpisy cron, i przygotowuje szkic zgłoszenia incydentu. Wykrywa i raportuje. Nie czyści.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
FAQ
Jak długo zwykle trwa odblokowanie?
To zależy od hostingodawcy i obciążenia jego zespołu ds. nadużyć. Państwo kontrolują jakość i szybkość własnego zgłoszenia. Kompletny wniosek odpowiadający na sześć punktów powyżej, wraz z czystym ponownym skanem, pozwala uniknąć wymiany wiadomości, która opóźnia większość spraw.
Czy mogę po prostu przywrócić kopię zapasową i poprosić o odblokowanie?
Tylko jeśli da się wykazać, że kopia powstała przed włamaniem i że punkt wejścia został zamknięty. W przeciwnym razie przywraca się tę samą podatną wtyczkę lub skradzione hasło, a atakujący wraca. Wielu hostingodawców przed odblokowaniem zapyta też, jak doszło do infekcji.
Czy usunąć pliki z malware przed pobraniem kopii?
Nie. Najpierw należy pobrać pełną kopię plików i baz danych i przechowywać ją offline jako dowód. Jest potrzebna do znalezienia punktu wejścia, odpowiedzi na pytania hostingodawcy i udokumentowania naruszenia zgodnie z art. 33 ust. 5 RODO.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

