Hosting hesabı zararlı yazılım nedeniyle askıya alındı: ne yapmalı
Hosting hesabınız zararlı yazılım nedeniyle askıya alındıysa: kanıtları yazılı isteyin, temizlik erişimi alın, tüm siteleri kontrol edin ve yeniden açma talebi yazın.
Diğer diller: English Deutsch Français Español Italiano Polski Português

Hosting hesabınız zararlı yazılım nedeniyle askıya alındığında siteyi en hızlı geri getiren yol genellikle sunucuda yapılan acele bir müdahale değildir. Asıl iş, hosting sağlayıcınızla yürüttüğünüz net ve yazılı bir yazışmadır. İhtiyaç duyduğunuz kanıtlar onlarda, erişimi onlar kontrol ediyor ve sitelerin ne zaman yeniden açılacağına onlar karar veriyor. Askıya almayı birlikte yürüyen iki iş olarak ele alın: bir temizlik ve ilk e-postadan itibaren belgelediğiniz bir sağlayıcı yazışması.
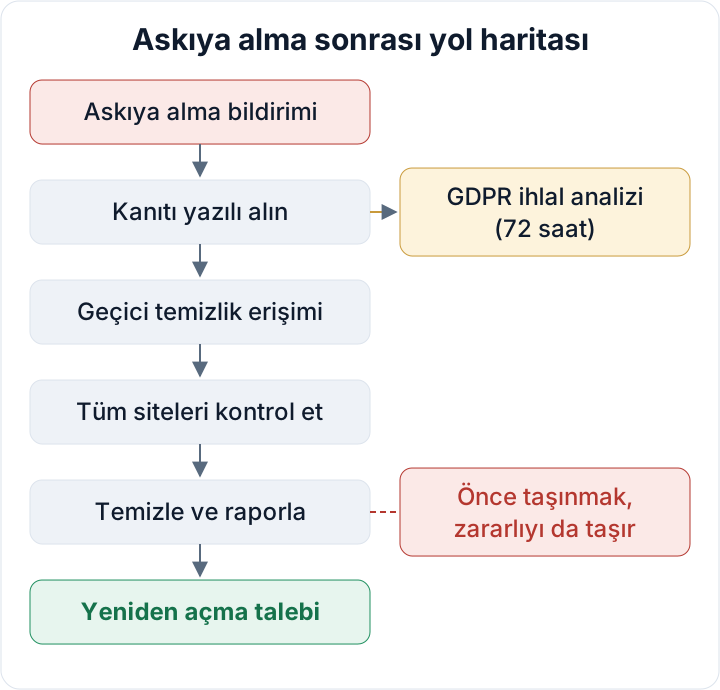
Hosting hesabı zararlı yazılım nedeniyle askıya alındı: ilk saat
Askıya alma, genellikle sağlayıcının tarayıcılarının veya kötüye kullanım (abuse) ekibinin hesabınızda bir şey bulduğu anlamına gelir: zararlı dosyalar, bir kimlik avı sayfası ya da spam gönderen betikler. Hesabı, aynı sunucudaki diğer müşterileri ve IP adreslerinin itibarını korumak için durdurmuşlardır. Bu bir cezalandırma değil, sınırlama önlemidir; sağlayıcılar sorun giderildiğinde sizi genellikle geri almak ister.
Uygulamalar farklıdır. Bazı sağlayıcılar kontrol paneli dahil her şeyi kapatır. Bazıları yalnızca web sitelerini devre dışı bırakır, bazıları ise siteler çalışırken giden e-postayı engeller. Hangisiyle karşı karşıya olduğunuzu anlamak için bildirimi dikkatle okuyun.
İlk saatte en çok zarar veren üç hamleden kaçının:
- Şüpheli dosyaları henüz silmeyin. Bunlar kanıttır ve giriş noktasını bulmak için gerekecektir.
- Eski bir yedeği her şeyin üzerine geri yüklemeyin. İzleri ezebilir, siteyle birlikte açığı da geri yükleyebilirsiniz.
- Başka bir sağlayıcıda hesap açıp taşınmayın. Aşağıda buna değiniyoruz.
Bildirime yazılı olarak, hesap sahibi olarak kayıtlı e-posta adresinden yanıt verin ve talep (ticket) numarasını belirtin. Sağlayıcıdan sonraki her şeyi aynı talebin parçası saymasını isteyin. Tek bir yazışma zinciriyle çalışmak, beş ayrı zincirden çok daha kolaydır.
Sağlayıcıdan kanıtları yazılı olarak isteyin
Askıyı neyin tetiklediğini sağlayıcı bilir, siz muhtemelen bilmezsiniz. Şunları yazılı olarak isteyin:
- İşaretlenen dosya yollarının listesi ve her dosya için tespit adı.
- Zaman damgaları: dosya değişiklik zamanları ve her tespitin yapıldığı an.
- İşlemin dayanağı olan kötüye kullanım raporu veya kara liste kaydı; örneğin bildirilen kimlik avı URL'si ya da ileti başlıklarıyla birlikte spam şikâyeti.
- Şüpheli etkinlik çevresindeki erişim ve hata günlüklerinden alıntılar veya ilgili günlerin ham günlüklerinin tamamı.
- Sorunu ilk tespit ettikleri tarih ve saat.
Bunun üç nedeni var. Dosya listesi ve günlükler çoğu zaman doğrudan giriş noktasını gösterir: açık içeren bir eklenti ya da çalınmış bir FTP parolası gibi. Temizliğin boyutunu da ortaya koyarlar. Tespit tarihi ise GDPR (AB Genel Veri Koruma Tüzüğü) açısından önemlidir, çünkü olaydan ne zaman haberdar olduğunuzu belirlemeye yardımcı olur.
Her e-postayı ve talep yanıtını hosting hesabının dışında, kendi bilgisayarınızda veya şirket depolama alanında dosya olarak saklayın. Hesap kapatılırsa talep geçmişi de onunla birlikte gidebilir. Alan adınızın Google tarafından işaretlenip işaretlenmediğini Safe Browsing site durumu aracıyla da kontrol edebilirsiniz. Listelenmişse bu sonucu da olay dosyanıza ekleyin.
Siteyi yayına almadan temizlik için erişim sağlayın
Temizlik için erişime ihtiyacınız var, ama site temizlenene kadar halka kapalı kalmalı. Şunlardan birini, tercih sırasıyla isteyin:
- Genel web siteleri askıdayken geçici SFTP veya kontrol paneli erişimi.
- Sitelerin yalnızca sizin ya da geliştiricinizin IP adresine açılması; böylece ziyaretçileri riske atmadan test edebilirsiniz.
- Siz arkasında çalışırken sitelerin önünde bir bakım sayfası.
Herhangi bir şeyi değiştirmeden önce, sağlayıcıdan tüm dosyaların indirilebilir bir kopyasını ve hesaptaki her veritabanının dökümünü isteyin; erişim sağlar sağlamaz bunları kendiniz de oluşturabilirsiniz. Bu anlık görüntü sizin kanıtınızdır. Çevrimdışı saklayın, "enfekte" diye etiketleyin ve asla bundan geri yükleme yapmayın.
İçeri girer girmez hosting paneli parolasını değiştirin ve sağlayıcınız sunuyorsa panel için iki faktörlü kimlik doğrulamayı açın. Saldırganda panel veya FTP kimlik bilgileriniz varsa, bunlar değişmeden diğer tüm adımlar boşa gider.
Yalnızca işaretlenen siteyi değil, hesaptaki her siteyi kontrol edin
Çoğu paylaşımlı hostingde hesabınızdaki tüm siteler aynı sistem kullanıcısıyla çalışır. Ele geçirilmiş bir site bu yüzden komşularına yazabilir: bir alt klasördeki eski test kurulumu, unutulmuş bir alt alan adı, bir staging kopyası, yıllar önce biten bir projeden kalan ek alan adı. Yalnızca işaretlenen siteyi temizlerseniz enfeksiyon çoğu zaman bunlardan birinden geri gelir.
Tüm hesabın envanterini çıkarın:
- Her belge kök dizini; alt alan adları, ek alan adları ve kendi WordPress kurulumu olan alt klasörler dahil
- Her veritabanı ve hangi sitenin kullandığı
- Posta kutuları ve e-posta gönderen betikler, özellikle bildirimde spam geçtiyse
- Kontrol panelinde hesap düzeyinde tanımlı cron görevleri
- FTP, SFTP ve SSH hesapları ve her birinin kime ait olduğu
Kimsenin kullanmadığını silin. Terk edilmiş bir kurulum, kimse ziyaret etmiyor diye zararsız değildir; canlı sitelerinize yazma erişimi olan, yama görmemiş bir giriş noktasıdır. Saldırganların geri dönebilmek için kod sakladığı yerler için temizlikten sonra arka kapıların nerede hayatta kaldığına bakın.
Önce temizleyin, sonra sağlayıcı değiştirip değiştirmeyeceğinize karar verin
Temizliğin kendisi sabit bir sırayı izler; adım adım WordPress zararlı yazılım temizleme planımızda anlatılıyor. Kısaca: kanıtı koruyun, giriş noktasını bulun, WordPress çekirdeğini, eklentileri ve temaları enfekte dosyaları düzenlemek yerine bilinen temiz kaynaklardan değiştirin, tüm kimlik bilgilerini yenileyin (panel, SFTP/SSH, veritabanı, WordPress yönetici parolaları ve uygulama parolaları, API anahtarları) ve içeriği yedeklerden yalnızca temiz bir zamana ait olduklarını doğrulayabiliyorsanız geri yükleyin. Bu zamanı nasıl bulacağınızı gerçekten geri yüklenen yedekler rehberimiz anlatıyor.
Birçok kişi bu aşamada sağlayıcıdan ayrılmak ister. Anlaşılır bir tepki, ama temizlemeden taşınmak zararlı yazılımı ve arka kapıyı yeni sunucuya taşımaktan başka bir şey yapmaz. Yeni sağlayıcı da yüklenen hesapları tarar ve geçmişinizi bilmeyen bir firmada bu kez yeniden askıya alınabilirsiniz. Geçmek istiyorsanız bunu temizlikten sonra yapın veya tüm hesabı kopyalamak yerine yeni sağlayıcıda temiz bir WordPress, yeni indirilmiş eklentiler ve kontrol edilmiş içerikle sıfırdan kurun.
Şirketinizde bu işi güvenle yapabilecek kimse yoksa kendi geliştiricinizi, ajansınızı veya bağımsız bir güvenlik uzmanını devreye alın. Bir arka kapıyı gözden kaçıran aceleci bir temizlik, kazandırdığından fazla zaman kaybettirir.
Sağlayıcının kabul edeceği bir yeniden açma talebi yazın
Sağlayıcılar sorunun anlaşıldığını ve gelecek hafta tekrarlanmayacağını görmek ister. İyi bir yeniden açma talebi kısa ve olgusaldır, altı noktayı kapsar: ne bulundu, giriş noktası (veya en iyi değerlendirmeniz), ne kaldırıldı ya da değiştirildi, hangi kimlik bilgileri yenilendi, hangi güncellemeler uygulandı ve tekrarı neyin önleyeceği.
Aşağıdaki şablon İngilizcedir; sağlayıcınızın yazışma diline çevirerek kullanabilirsiniz.
Subject: Reinstatement request – ticket [NUMBER] – account [USERNAME]

1. Findings: [number] malicious files at the paths you listed, plus
   [other findings, e.g. an unknown admin user, a malicious cron job].
2. Entry point: [e.g. outdated plugin X version Y] / not confirmed;
   most likely [assessment and reason].
3. Removed/replaced: WordPress core, all plugins and themes reinstalled
   from official sources; uploads checked; unused installs [list] deleted.
4. Credentials rotated: panel, SFTP/SSH, database users, all WordPress
   administrator passwords and application passwords, WordPress
   security keys and salts.
5. Updates: core, plugins and themes updated on [date]; PHP version [x].
6. Prevention: [2FA on panel and admins, file integrity monitoring,
   weekly update routine, responsible person].

Please rescan the account and confirm the reinstatement in writing.
Giriş noktası bilinmiyorsa dürüst olun. Sağlayıcılar bu tür raporları çok görür ve uydurma bir açıklama kolayca fark edilir. "Doğrulanmadı" yazın ve devreye aldığınız ek izlemeyi anlatın; örneğin dosya değişikliği uyarıları ve önümüzdeki haftalarda günlük log incelemesi. Her zaman yeniden tarama ve yazılı onay isteyin, bu onayı da olay dosyanıza ekleyin.
Askıya alma bir GDPR kişisel veri ihlali midir?
Çok sık, evet. Kişisel veri ihlali yalnızca çalınan veri demek değildir. Gizlilik kaybını (biri veriyi okuyabilirdi), bütünlük kaybını (veri değiştirildi) ve erişilebilirlik kaybını (veriye erişilemedi) kapsar. Askıdaki bir mağaza veya rezervasyon sitesi müşteri verisini erişilemez kılar; dosya erişimi olan bir zararlı yazılım da iletişim formu kayıtlarını, kullanıcı hesaplarını veya veritabanındaki siparişleri okumuş ya da değiştirmiş olabilir.
GDPR md. 33, veri sorumlusunun, ihlalin kişiler için risk oluşturma ihtimali düşük değilse, ihlalden haberdar olduktan sonra gecikmeksizin ve mümkünse 72 saat içinde denetim makamına bildirim yapmasını şart koşar. Sağlayıcının bildirimi genellikle ne zaman haberdar olduğunuzun en güçlü göstergesidir; bu yüzden tam tarih ve saatini not edin. Md. 33(5), bildirmediğiniz ihlaller dahil her ihlali belgelemenizi gerektirir: olgular, etkiler ve alınan düzeltici önlemler.
Sağlayıcının kanıtları burada ikinci kez işe yarar. İşaretlenen dosyalar, günlük alıntıları ve tespit tarihleri, risk değerlendirmeniz ve md. 33(5) kaydınız için olgusal temeldir. Verileri sizin adınıza işleyen sağlayıcınız veya ajansınız varsa, veri işleme sözleşmeniz uyarınca size destek olma yükümlülükleri de vardır. Risk değerlendirmesinden bildirimin içeriğine kadar tüm süreç GDPR 72 saatlik ihlal bildirimi rehberimizde.
Yeniden yayına döndükten sonra sürekli kontroller, bir sonraki olayı fark etmeyi ve belgelemeyi kolaylaştırır. Ücretsiz secaudit.eu Security Audit & Compliance eklentisi, dosyaları bir temel çizgiyle karşılaştırır, gizli yöneticiler veya şüpheli cron kayıtları gibi ele geçirilme göstergelerini işaretler ve bir olay bildirimi taslağı hazırlar. Tespit eder ve raporlar. Temizlik yapmaz.
Bu makale genel bilgilendirme niteliğindedir, hukuki danışmanlık değildir.
SSS
Yeniden açma genellikle ne kadar sürer?
Bu, sağlayıcıya ve kötüye kullanım ekibinin iş yüküne bağlı. Sizin kontrol edebileceğiniz şey raporunuzun kalitesi ve hızıdır. Yukarıdaki altı noktayı yanıtlayan eksiksiz bir yeniden açma talebi ve temiz çıkan bir yeniden tarama, çoğu vakayı geciktiren gidiş gelişleri önler.
Yedeği geri yükleyip askıyı kaldırmalarını isteyemez miyim?
Yalnızca yedeğin ele geçirilmeden önceye ait olduğunu ve giriş noktasının kapatıldığını gösterebiliyorsanız. Aksi halde aynı açık eklentiyi veya çalınmış parolayı geri yüklersiniz ve saldırgan geri döner. Birçok sağlayıcı da hesabı yeniden açmadan önce enfeksiyonun nasıl girdiğini soracaktır.
Dosyaları indirmeden önce zararlı dosyaları silmeli miyim?
Hayır. Önce dosyaların ve veritabanlarının tam bir kopyasını indirin ve kanıt olarak çevrimdışı saklayın. Giriş noktasını bulmak, sağlayıcının sorularını yanıtlamak ve ihlali GDPR md. 33(5) uyarınca belgelemek için buna ihtiyacınız olacak.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

