Hosting sospeso per malware: cosa fare
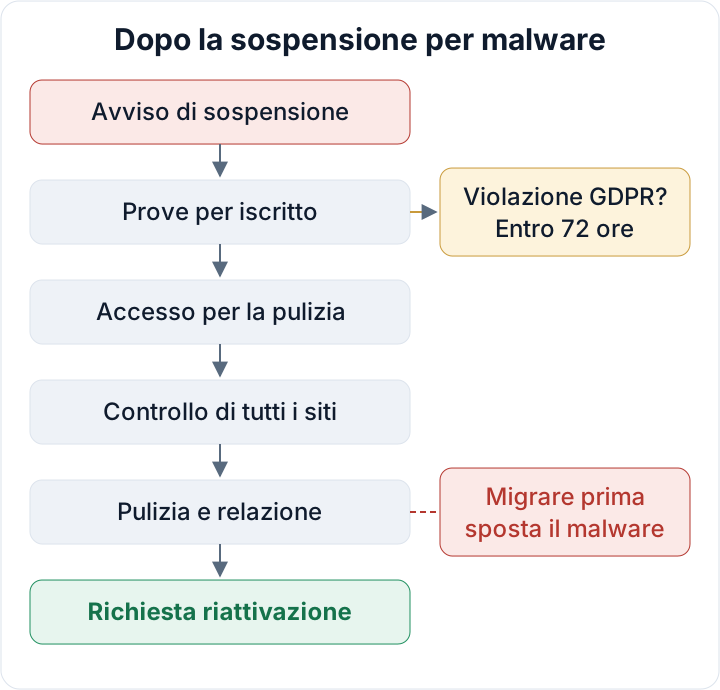
Hosting sospeso per malware: fatevi dare le prove per iscritto, chiedete l'accesso per la pulizia, controllate ogni sito e scrivete la richiesta di riattivazione.
Anche in: English Deutsch Français Español Polski Português Türkçe

Quando un account di hosting viene sospeso per malware, la strada più rapida per tornare online di solito non è un intervento veloce sul server, ma uno scambio scritto e chiaro con il provider. Ha le prove che servono, controlla i vostri accessi e decide quando i siti tornano raggiungibili. La sospensione va trattata come due attività parallele: la pulizia e una trattativa con il provider, documentata fin dalla prima email.
Hosting sospeso per malware: la prima ora
Una sospensione significa di norma che gli scanner del provider o il suo team abuse hanno trovato qualcosa nell'account: file malevoli, una pagina di phishing o script che inviano spam. L'account è stato bloccato per proteggere gli altri clienti degli stessi server e la reputazione degli indirizzi IP. È una misura di contenimento, non una punizione, e in genere il provider vuole che il cliente torni online una volta risolto il problema.
Le sospensioni non sono tutte uguali. Alcuni provider bloccano tutto, pannello di controllo compreso. Altri mettono offline solo i siti, oppure bloccano la posta in uscita mentre i siti restano attivi. Conviene leggere con attenzione l'avviso per capire di quale caso si tratta.
Nella prima ora vanno evitate tre mosse che fanno più danni di tutte:
- Non eliminare ancora i file sospetti. Sono prove, e serviranno per individuare il punto d'ingresso.
- Non ripristinare un vecchio backup sopra tutto il resto. Si rischia di cancellare le tracce e di reinstallare la vulnerabilità insieme al sito.
- Non aprire un account presso un altro provider per migrare. Ne parliamo più avanti.
Rispondere all'avviso per iscritto, dall'indirizzo email registrato come titolare dell'account e citando il numero del ticket. Chiedere al provider di considerare tutto ciò che segue parte dello stesso ticket. Una sola conversazione è molto più gestibile di cinque.
Chiedere al provider le prove per iscritto
Il provider sa che cosa ha fatto scattare la sospensione; voi probabilmente no. Chiedetegli per iscritto:
- L'elenco dei percorsi dei file segnalati, con il nome del rilevamento per ciascun file.
- Le date e gli orari: modifica dei file e momento di ogni rilevamento.
- La segnalazione di abuso o la voce di blocklist alla base del provvedimento, per esempio l'URL di phishing segnalato o il reclamo per spam con gli header dei messaggi.
- Estratti dei log di accesso e di errore relativi all'attività sospetta, oppure i log completi dei giorni interessati.
- La data e l'ora in cui il problema è stato rilevato per la prima volta.
I motivi sono tre. L'elenco dei file e i log indicano spesso direttamente il punto d'ingresso, come un plugin vulnerabile o una password FTP rubata. Mostrano quanto sarà estesa la pulizia. E la data del rilevamento conta ai fini del GDPR, perché aiuta a stabilire quando siete venuti a conoscenza dell'incidente.
Salvate ogni email e ogni risposta del ticket in un file fuori dall'account di hosting, sul vostro computer o nell'archivio aziendale. Se l'account venisse chiuso, la cronologia dei ticket potrebbe andare persa. Si può anche verificare se il dominio è attualmente segnalato da Google con lo strumento di stato del sito di Safe Browsing. Se risulta nell'elenco, aggiungete l'esito al fascicolo dell'incidente.
Ottenere l'accesso per la pulizia senza tornare online
Per pulire serve l'accesso, ma il sito pubblico deve restare bloccato finché non è pulito. Chiedete una di queste soluzioni, in ordine di preferenza:
- Accesso temporaneo via SFTP o pannello di controllo mentre i siti pubblici restano sospesi.
- Siti limitati al vostro indirizzo IP, o a quello del vostro sviluppatore, per poter testare senza esporre i visitatori.
- Una pagina di manutenzione davanti ai siti, così da lavorare dietro di essa.
Prima di modificare qualsiasi cosa, chiedete al provider una copia scaricabile di tutti i file e un dump di ogni database dell'account, oppure create le copie voi stessi non appena avete l'accesso. Questo snapshot è la vostra prova. Conservatelo offline e etichettatelo come infetto. Non va mai usato per un ripristino.
Una volta dentro, cambiate la password del pannello di hosting e attivate l'autenticazione a due fattori per il pannello, se il provider la offre. Se l'attaccante aveva le credenziali del pannello o dell'FTP, ogni altro passaggio è inutile finché non vengono cambiate.
Controllare tutti i siti dell'account, non solo quello segnalato
Nella maggior parte degli hosting condivisi tutti i siti di un account girano con lo stesso utente di sistema. Un sito compromesso può quindi scrivere in quelli vicini: una vecchia installazione di prova in una sottocartella, un sottodominio dimenticato, una copia di staging, un dominio aggiuntivo di un progetto chiuso da anni. Se si pulisce solo il sito segnalato, l'infezione ritorna spesso da uno di questi.
Fate un inventario dell'intero account:
- Ogni document root, compresi sottodomini, domini aggiuntivi e sottocartelle con una propria installazione WordPress
- Ogni database e il sito che lo usa
- Caselle di posta e script che inviano email, soprattutto se l'avviso menzionava lo spam
- Cron job impostati a livello di account nel pannello di controllo
- Account FTP, SFTP e SSH, e a chi appartiene ciascuno
Eliminate ciò che nessuno usa. Un'installazione abbandonata non è innocua solo perché nessuno la visita: è un punto d'ingresso non aggiornato con accesso in scrittura ai vostri siti in produzione. Per i punti in cui gli attaccanti nascondono codice per rientrare, vedere dove sopravvivono le backdoor dopo una pulizia.
Prima pulire, poi decidere se cambiare provider
La pulizia vera e propria segue un ordine preciso, descritto passo per passo nel nostro piano di rimozione del malware da WordPress. In sintesi: conservare le prove, trovare il punto d'ingresso, sostituire il core di WordPress, i plugin e i temi con versioni da fonti affidabili invece di modificare i file infetti, ruotare ogni credenziale (pannello, SFTP/SSH, database, password degli amministratori WordPress e password delle applicazioni, chiavi API) e ripristinare i contenuti dai backup solo se si può confermare che risalgano a un momento pulito. La nostra guida sui backup che si ripristinano davvero spiega come individuarlo.
In questa fase molti vorrebbero lasciare il provider. È comprensibile, ma migrare prima di pulire significa solo trasferire malware e backdoor su un nuovo server. Anche il nuovo provider esegue la scansione degli account caricati, e potreste ritrovarvi sospesi di nuovo, questa volta presso un fornitore che non conosce la vostra storia. Se si vuole cambiare, lo si faccia dopo la pulizia, oppure ricostruendo il sito sul nuovo provider con WordPress nuovo, plugin appena scaricati e contenuti verificati, invece di copiare l'intero account.
Se in azienda nessuno è in grado di svolgere questo lavoro con sicurezza, rivolgersi al proprio sviluppatore, alla propria agenzia o a un professionista indipendente della sicurezza. Una pulizia frettolosa che lascia una backdoor costa più tempo di quanto ne faccia risparmiare.
Scrivere una richiesta di riattivazione che il provider accetti
I provider vogliono la certezza che il problema sia stato capito e non si ripresenti la settimana dopo. Una buona richiesta di riattivazione è breve, fattuale e tocca sei punti: che cosa è stato trovato, il punto d'ingresso (o la vostra migliore valutazione), che cosa è stato rimosso o sostituito, quali credenziali sono state ruotate, quali aggiornamenti sono stati applicati e che cosa impedirà una ricaduta. Ecco una traccia, da adattare alla lingua del vostro provider:
Subject: Reinstatement request – ticket [NUMBER] – account [USERNAME]

1. Findings: [number] malicious files at the paths you listed, plus
   [other findings, e.g. an unknown admin user, a malicious cron job].
2. Entry point: [e.g. outdated plugin X version Y] / not confirmed;
   most likely [assessment and reason].
3. Removed/replaced: WordPress core, all plugins and themes reinstalled
   from official sources; uploads checked; unused installs [list] deleted.
4. Credentials rotated: panel, SFTP/SSH, database users, all WordPress
   administrator passwords and application passwords, WordPress
   security keys and salts.
5. Updates: core, plugins and themes updated on [date]; PHP version [x].
6. Prevention: [2FA on panel and admins, file integrity monitoring,
   weekly update routine, responsible person].

Please rescan the account and confirm the reinstatement in writing.
Se il punto d'ingresso non è noto, ditelo. I provider vedono molte segnalazioni di questo tipo e una spiegazione inventata si riconosce subito. Scrivete «non confermato» e descrivete il monitoraggio aggiuntivo che avete attivato, come gli avvisi sulle modifiche ai file e la revisione quotidiana dei log nelle settimane successive. Chiedete sempre una nuova scansione e una conferma scritta, e aggiungete la conferma al fascicolo dell'incidente.
La sospensione è una violazione dei dati personali ai sensi del GDPR?
Molto spesso sì. Una violazione dei dati personali non è solo un furto di dati: comprende la perdita di riservatezza (qualcuno ha potuto leggere i dati), di integrità (i dati sono stati alterati) e di disponibilità (non è stato possibile accedervi). Un negozio online o un sito di prenotazioni sospeso rende indisponibili i dati dei clienti, e un malware con accesso ai file può aver letto o modificato anche i messaggi dei moduli di contatto, gli account utente o gli ordini memorizzati nel database.
L'art. 33 del GDPR impone al titolare del trattamento di notificare la violazione all'autorità di controllo (in Italia, il Garante per la protezione dei dati personali) senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza, a meno che sia improbabile che la violazione presenti un rischio per le persone fisiche. L'avviso del provider è di solito l'indizio più forte di quando ne siete venuti a conoscenza, quindi annotate data e ora esatte. L'art. 33, par. 5, impone di documentare qualsiasi violazione, anche quelle non notificate: i fatti, gli effetti e i provvedimenti adottati.
Qui le prove del provider rendono una seconda volta. I file segnalati, gli estratti dei log e le date di rilevamento sono la base fattuale della vostra valutazione del rischio e della documentazione ai sensi dell'art. 33, par. 5. Se il provider o l'agenzia tratta i dati per vostro conto, in base al contratto di nomina a responsabile del trattamento ha anche l'obbligo di assistervi. L'intero processo, dalla valutazione del rischio al contenuto della notifica, è nella nostra guida alla notifica di violazione GDPR entro 72 ore.
Una volta tornati online, controlli continui rendono più facile riconoscere e documentare il prossimo incidente. Il plugin gratuito Security Audit & Compliance di secaudit.eu confronta i file con una baseline, segnala indicatori di compromissione come amministratori nascosti o voci cron sospette e prepara una bozza di notifica dell'incidente. Rileva e segnala. Non pulisce.
Questo articolo ha carattere informativo generale e non costituisce consulenza legale.
FAQ
Quanto tempo richiede di solito la riattivazione?
Dipende dal provider e dal carico di lavoro del suo team abuse. Ciò che potete controllare è la qualità e la rapidità della vostra segnalazione. Una richiesta di riattivazione completa, che risponda ai sei punti sopra, insieme a una scansione pulita, evita gli scambi a vuoto che rallentano la maggior parte dei casi.
Posso semplicemente ripristinare un backup e chiedere la riattivazione?
Solo se potete dimostrare che il backup è precedente alla compromissione e che il punto d'ingresso è stato chiuso. Altrimenti si ripristina lo stesso plugin vulnerabile o la stessa password rubata, e l'attaccante ritorna. Molti provider chiederanno anche come è avvenuta l'infezione prima di riattivare l'account.
Devo eliminare i file malevoli prima di scaricarne una copia?
No. Scaricate prima una copia completa di file e database e conservatela offline come prova. Serve per trovare il punto d'ingresso, per rispondere alle domande del provider e per documentare la violazione ai sensi dell'art. 33, par. 5, del GDPR.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

