Cuenta de hosting suspendida por malware: qué hacer
¿Cuenta de hosting suspendida por malware? Pida las pruebas al proveedor por escrito, solicite acceso para limpiar, revise todos los sitios y pida la reactivación.
También en: English Deutsch Français Italiano Polski Português Türkçe

Cuando su cuenta de hosting se suspende por malware, la vía más rápida para volver a estar en línea casi nunca es un arreglo apresurado en el servidor. Es un intercambio escrito y claro con su proveedor. Él tiene las pruebas que usted necesita, controla sus accesos y decide cuándo vuelven a publicarse los sitios. Trate la suspensión como dos tareas en paralelo: una limpieza y una negociación con el proveedor que usted documenta desde el primer correo.
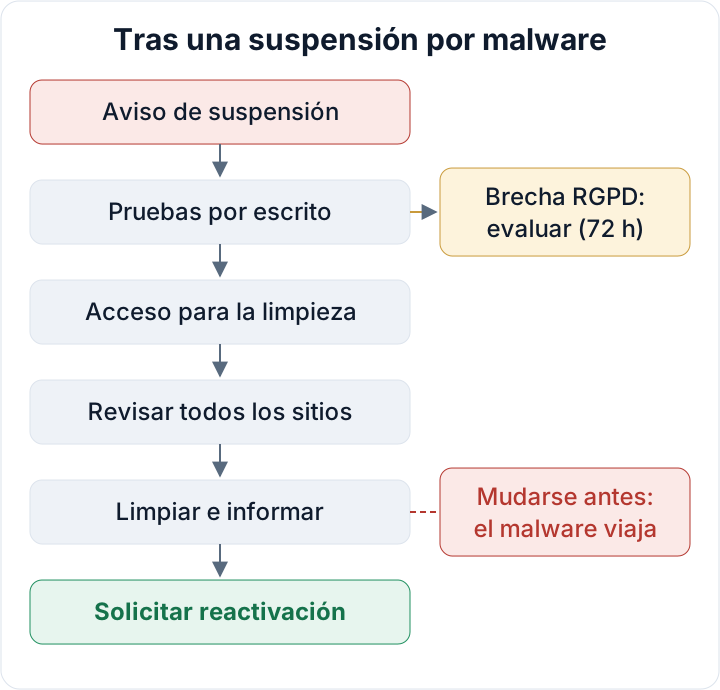
Cuenta de hosting suspendida por malware: la primera hora
Una suspensión suele significar que los escáneres o el equipo de abusos del proveedor han encontrado algo en su cuenta: archivos con malware, una página de phishing o scripts que envían spam. Bloquearon la cuenta para proteger a otros clientes de los mismos servidores y la reputación de sus direcciones IP. Es una medida de contención, no un castigo, y los proveedores, por lo general, quieren que vuelva en cuanto el problema esté resuelto.
Las suspensiones no son todas iguales. Algunos proveedores bloquean todo, incluido el panel de control. Otros solo desconectan las webs, o bloquean el correo saliente mientras los sitios siguen funcionando. Lea el aviso con atención para saber ante cuál de estos casos está.
En la primera hora, evite los tres movimientos que más daño causan:
- No borre todavía los archivos sospechosos. Son pruebas, y las necesitará para encontrar el punto de entrada.
- No restaure una copia de seguridad antigua encima de todo. Puede sobrescribir los rastros y restaurar la vulnerabilidad junto con el sitio.
- No abra una cuenta en otro proveedor para migrar. Más sobre esto más abajo.
Responda al aviso por escrito, desde la dirección de correo registrada como titular de la cuenta, y cite el número de ticket. Pida al proveedor que trate todo lo que siga como parte de ese ticket. Un solo hilo es mucho más manejable que cinco.
Pida al proveedor las pruebas por escrito
El proveedor sabe qué desencadenó la suspensión. Usted, probablemente, no. Pídale por escrito lo siguiente:
- La lista de rutas de archivos marcados, con el nombre de la detección de cada uno.
- Las marcas de tiempo: fechas de modificación de los archivos y el momento de cada detección.
- El informe de abuso o la entrada en una lista de bloqueo que motivó la medida, por ejemplo la URL de phishing denunciada o la queja por spam con las cabeceras del mensaje.
- Extractos de los registros de acceso y de errores en torno a la actividad sospechosa, o los registros completos en bruto de los días relevantes.
- La fecha y la hora en que detectaron el problema por primera vez.
Hay tres razones para ello. La lista de archivos y los registros suelen apuntar directamente al punto de entrada, como un plugin vulnerable o una contraseña FTP robada. Muestran el tamaño de la limpieza. Y la fecha de detección importa para el RGPD, porque ayuda a fijar el momento en que usted tuvo conocimiento del incidente.
Guarde cada correo y cada respuesta del ticket como archivo fuera de la cuenta de hosting, en su propio ordenador o en el almacenamiento de la empresa. Si la cuenta llega a cerrarse, el historial del ticket puede desaparecer con ella. También puede comprobar si Google marca actualmente su dominio con la herramienta de estado de sitios de Navegación segura. Si aparece en la lista, incorpore ese resultado a su expediente del incidente.
Consiga acceso para limpiar sin volver a publicar el sitio
Necesita acceso para limpiar, pero el sitio público debe seguir bloqueado hasta que esté limpio. Solicite una de estas opciones, por orden de preferencia:
- Acceso temporal por SFTP o al panel de control mientras las webs públicas siguen suspendidas.
- Los sitios restringidos a su dirección IP, o a la de su desarrollador, para poder probar sin exponer a los visitantes.
- Una página de mantenimiento delante de los sitios mientras usted trabaja detrás.
Antes de cambiar nada, pida al proveedor una copia descargable de todos los archivos y un volcado de cada base de datos de la cuenta, o créelos usted mismo en cuanto tenga acceso. Esta instantánea es su prueba. Guárdela sin conexión y etiquétela como infectada. No restaure nunca a partir de ella.
Una vez dentro, cambie la contraseña del panel de hosting y active la autenticación en dos pasos del panel si su proveedor la ofrece. Si el atacante tenía sus credenciales del panel o del FTP, cualquier otro paso es inútil hasta que se cambien.
Revise todos los sitios de la cuenta, no solo el marcado
En la mayoría de los hostings compartidos, todos los sitios de su cuenta se ejecutan con el mismo usuario del sistema. Un sitio comprometido puede, por tanto, escribir en sus vecinos: una instalación de pruebas antigua en una subcarpeta, un subdominio olvidado, una copia de staging, un dominio adicional de un proyecto terminado hace años. Si limpia solo el sitio marcado, la infección suele volver desde alguno de estos.
Haga un inventario de toda la cuenta:
- Cada raíz de documentos, incluidos subdominios, dominios adicionales y subcarpetas con su propia instalación de WordPress
- Cada base de datos y qué sitio la usa
- Buzones de correo y scripts que envían correo, sobre todo si el aviso mencionaba spam
- Tareas cron configuradas a nivel de cuenta en el panel de control
- Cuentas FTP, SFTP y SSH, y a quién pertenece cada una
Elimine lo que nadie use. Una instalación abandonada no es inofensiva solo porque nadie la visite: es un punto de entrada sin parchear con permiso de escritura sobre sus sitios en producción. Sobre los lugares donde los atacantes esconden código para poder volver, consulte dónde sobreviven las puertas traseras a una limpieza.
Primero limpie, después decida si cambia de proveedor
La limpieza sigue un orden fijo, descrito paso a paso en nuestro plan para eliminar malware de WordPress. En resumen: conservar las pruebas, encontrar el punto de entrada, sustituir el núcleo de WordPress, los plugins y los temas por versiones de fuentes fiables en lugar de editar archivos infectados, rotar todas las credenciales (panel, SFTP/SSH, base de datos, contraseñas de administrador de WordPress y contraseñas de aplicación, claves de API) y restaurar contenido desde copias de seguridad solo si puede confirmar que proceden de un momento limpio. Nuestra guía sobre copias de seguridad que realmente se restauran explica cómo encontrar ese momento.
Mucha gente quiere abandonar al proveedor en esta fase. Es comprensible, pero migrar antes de limpiar solo traslada el malware y la puerta trasera a un servidor nuevo. El nuevo proveedor también analiza las cuentas que se suben, y puede acabar suspendido otra vez, ahora con un proveedor que no conoce su historial. Si quiere cambiar, hágalo después de la limpieza, o reconstruya en el nuevo proveedor con un WordPress limpio, plugins recién descargados y contenido revisado, en lugar de copiar toda la cuenta.
Si nadie en su empresa puede hacer este trabajo con seguridad, recurra a su propio desarrollador, a su agencia o a un profesional independiente de seguridad. Una limpieza precipitada que pasa por alto una puerta trasera cuesta más tiempo del que ahorra.
Redacte una solicitud de reactivación que el proveedor acepte
Los proveedores quieren saber que el problema se ha entendido y que no volverá la semana siguiente. Una buena solicitud de reactivación es breve, objetiva y cubre seis puntos: qué se encontró, el punto de entrada (o su mejor valoración), qué se eliminó o sustituyó, qué credenciales se rotaron, qué actualizaciones se aplicaron y qué evitará una repetición.
Subject: Reinstatement request – ticket [NUMBER] – account [USERNAME]

1. Findings: [number] malicious files at the paths you listed, plus
   [other findings, e.g. an unknown admin user, a malicious cron job].
2. Entry point: [e.g. outdated plugin X version Y] / not confirmed;
   most likely [assessment and reason].
3. Removed/replaced: WordPress core, all plugins and themes reinstalled
   from official sources; uploads checked; unused installs [list] deleted.
4. Credentials rotated: panel, SFTP/SSH, database users, all WordPress
   administrator passwords and application passwords, WordPress
   security keys and salts.
5. Updates: core, plugins and themes updated on [date]; PHP version [x].
6. Prevention: [2FA on panel and admins, file integrity monitoring,
   weekly update routine, responsible person].

Please rescan the account and confirm the reinstatement in writing.
Sea sincero si el punto de entrada se desconoce. Los proveedores ven muchos de estos informes, y una explicación inventada se detecta fácilmente. Escriba «no confirmado» y describa la vigilancia adicional que ha puesto en marcha, como alertas de cambios en archivos y revisión diaria de registros durante las siguientes semanas. Pida siempre un nuevo análisis y una confirmación por escrito, y añada esa confirmación a su expediente del incidente.
¿Es la suspensión una violación de la seguridad de los datos personales según el RGPD?
Muy a menudo, sí. Una violación de la seguridad de los datos personales no es solo el robo de datos. Abarca la pérdida de confidencialidad (alguien pudo leer los datos), de integridad (los datos se modificaron) y de disponibilidad (no se pudo acceder a los datos). Una tienda o un sitio de reservas suspendido deja los datos de los clientes no disponibles, y un malware con acceso a los archivos puede además haber leído o modificado entradas de formularios de contacto, cuentas de usuario o pedidos almacenados en la base de datos.
El art. 33 del RGPD exige que el responsable del tratamiento notifique a la autoridad de control (en España, la AEPD) sin dilación indebida y, de ser posible, en un plazo de 72 horas desde que tenga constancia de la violación, a menos que sea improbable que entrañe un riesgo para las personas. El aviso del proveedor suele ser el indicio más sólido de cuándo tuvo usted conocimiento, así que anote su fecha y hora exactas. El art. 33(5) obliga a documentar toda violación, también las que no se notifican: los hechos, sus efectos y las medidas correctoras.
Aquí las pruebas del proveedor rinden por segunda vez. Los archivos marcados, los extractos de registros y las fechas de detección son la base fáctica de su evaluación de riesgos y del registro exigido por el art. 33(5). Si su proveedor o su agencia tratan los datos por cuenta de usted, también tienen obligaciones de asistencia según su contrato de encargado del tratamiento. El proceso completo, desde la evaluación del riesgo hasta el contenido de la notificación, está en nuestra guía sobre la notificación de violaciones del RGPD en 72 horas.
Cuando vuelva a estar en línea, las comprobaciones continuas facilitan detectar y documentar el siguiente incidente. El plugin gratuito Security Audit & Compliance de secaudit.eu compara los archivos con una línea base, señala indicadores de compromiso como administradores ocultos o entradas cron sospechosas y redacta un borrador de notificación del incidente. Detecta e informa. No limpia.
Este artículo es información general y no constituye asesoramiento jurídico.
Preguntas frecuentes
¿Cuánto suele tardar la reactivación?
Depende del proveedor y de la carga de trabajo de su equipo de abusos. Lo que usted controla es la calidad y la rapidez de su informe. Una solicitud de reactivación completa, que responda a los seis puntos anteriores, junto con un análisis posterior limpio, evita el ir y venir que retrasa la mayoría de los casos.
¿Puedo restaurar una copia de seguridad y pedir que me reactiven?
Solo si puede demostrar que la copia es anterior al compromiso y que el punto de entrada está cerrado. De lo contrario, restaura el mismo plugin vulnerable o la misma contraseña robada, y el atacante vuelve. Muchos proveedores también preguntarán cómo entró la infección antes de reactivar la cuenta.
¿Debo borrar los archivos con malware antes de descargar una copia?
No. Descargue primero una copia completa de archivos y bases de datos y guárdela sin conexión como prueba. La necesita para encontrar el punto de entrada, responder a las preguntas del proveedor y documentar la violación conforme al art. 33(5) del RGPD.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

