Hébergement suspendu pour malware : que faire ?
Hébergement suspendu pour malware ? Obtenez les preuves par écrit, un accès de nettoyage, vérifiez tous les sites et rédigez la demande de réactivation.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

Quand votre hébergement est suspendu pour malware, le moyen le plus rapide de revenir en ligne n'est généralement pas une réparation express sur le serveur. C'est un échange écrit et clair avec votre hébergeur. Il détient les preuves dont vous avez besoin, il contrôle vos accès et c'est lui qui décide quand les sites repartent. Considérez la suspension comme deux chantiers menés en parallèle : un nettoyage, et une négociation avec l'hébergeur que vous documentez dès le premier e-mail.
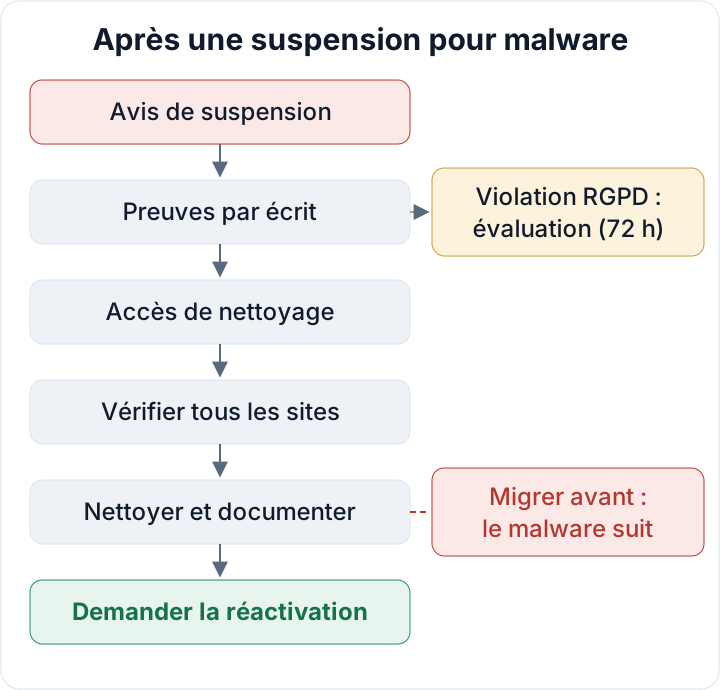
Hébergement suspendu pour malware : la première heure
Une suspension signifie généralement que les scanners ou l'équipe d'abuse de l'hébergeur ont trouvé quelque chose sur votre compte : des fichiers malveillants, une page de phishing ou des scripts qui envoient du spam. Il a bloqué le compte pour protéger les autres clients hébergés sur les mêmes serveurs et la réputation de ses adresses IP. C'est une mesure de confinement, pas une sanction, et les hébergeurs veulent en général vous voir revenir une fois le problème réglé.
Les suspensions ne se ressemblent pas toutes. Certains hébergeurs bloquent tout, y compris le panneau de contrôle. D'autres ne mettent hors ligne que les sites, ou bloquent le courrier sortant pendant que les sites continuent de tourner. Lisez attentivement l'avis pour savoir à quel cas vous avez affaire.
Pendant la première heure, évitez les trois gestes qui font le plus de dégâts :
- Ne supprimez pas encore les fichiers suspects. Ce sont des preuves, et vous en aurez besoin pour trouver le point d'entrée.
- Ne restaurez pas une ancienne sauvegarde par-dessus tout. Vous risquez d'écraser les traces et de remettre en place la faille avec le site.
- N'ouvrez pas un compte chez un autre hébergeur pour y migrer. Nous y revenons plus bas.
Répondez à l'avis par écrit, depuis l'adresse e-mail enregistrée comme titulaire du compte, en citant le numéro du ticket. Demandez à l'hébergeur de rattacher tout ce qui suit à ce même ticket. Un seul fil de discussion est bien plus facile à suivre que cinq.
Demander les preuves à l'hébergeur par écrit
L'hébergeur sait ce qui a déclenché la suspension. Vous, probablement pas. Demandez-lui par écrit :
- La liste des chemins de fichiers signalés, avec le nom de détection de chacun.
- Les horodatages : dates de modification des fichiers et heure de chaque détection.
- Le signalement d'abus ou l'entrée de liste de blocage à l'origine de l'action, par exemple l'URL de phishing signalée ou la plainte pour spam avec les en-têtes du message.
- Des extraits des journaux d'accès et d'erreurs autour de l'activité suspecte, ou les journaux bruts complets des jours concernés.
- La date et l'heure auxquelles il a détecté le problème pour la première fois.
Il y a trois raisons à cela. La liste de fichiers et les journaux mènent souvent droit au point d'entrée, comme un plugin vulnérable ou un mot de passe FTP volé. Ils montrent l'ampleur du nettoyage. Et la date de détection compte pour le RGPD, car elle aide à établir le moment où vous avez eu connaissance de l'incident.
Conservez chaque e-mail et chaque réponse du ticket sous forme de fichier, en dehors du compte d'hébergement : sur votre ordinateur ou dans le stockage de l'entreprise. Si le compte est un jour fermé, l'historique des tickets peut disparaître avec lui. Vous pouvez aussi vérifier si votre domaine est actuellement signalé par Google avec l'outil d'état des sites de Safe Browsing. S'il y figure, ajoutez ce résultat à votre dossier d'incident.
Obtenir un accès de nettoyage sans remettre le site en ligne
Il vous faut un accès pour nettoyer, mais le site public doit rester bloqué tant qu'il n'est pas propre. Demandez l'une de ces solutions, par ordre de préférence :
- Un accès SFTP ou panneau de contrôle temporaire, pendant que les sites publics restent suspendus.
- Les sites restreints à votre adresse IP, ou à celle de votre développeur, pour tester sans exposer les visiteurs.
- Une page de maintenance devant les sites, pendant que vous travaillez derrière.
Avant de modifier quoi que ce soit, demandez à l'hébergeur une copie téléchargeable de tous les fichiers ainsi qu'un export de chaque base de données du compte, ou réalisez-les vous-même dès que vous avez l'accès. Cet instantané est votre preuve. Stockez-le hors ligne et marquez-le comme infecté. Ne restaurez jamais à partir de lui.
Une fois connecté, changez le mot de passe du panneau d'hébergement et activez l'authentification à deux facteurs sur le panneau si votre hébergeur la propose. Si l'attaquant disposait de vos identifiants de panneau ou FTP, toutes les autres étapes sont inutiles tant qu'ils n'ont pas été changés.
Vérifier tous les sites du compte, pas seulement celui qui est signalé
Sur la plupart des hébergements mutualisés, tous les sites de votre compte tournent sous le même utilisateur système. Un site compromis peut donc écrire chez ses voisins : une vieille installation de test dans un sous-dossier, un sous-domaine oublié, une copie de préproduction, un domaine additionnel d'un projet terminé depuis des années. Si vous ne nettoyez que le site signalé, l'infection revient souvent par l'un d'eux.
Faites l'inventaire de tout le compte :
- Chaque dossier racine, y compris les sous-domaines, les domaines additionnels et les sous-dossiers contenant leur propre installation WordPress
- Chaque base de données et le site qui l'utilise
- Les boîtes e-mail et les scripts d'envoi de courrier, surtout si l'avis mentionnait du spam
- Les tâches cron définies au niveau du compte dans le panneau de contrôle
- Les comptes FTP, SFTP et SSH, et la personne à qui chacun appartient
Supprimez ce que personne n'utilise. Une installation abandonnée n'est pas inoffensive sous prétexte que personne ne la visite : c'est un point d'entrée non corrigé, avec un accès en écriture à vos sites en production. Pour savoir où les attaquants cachent du code afin de revenir, lisez où les portes dérobées survivent à un nettoyage.
Nettoyer d'abord, décider ensuite de changer d'hébergeur
Le nettoyage lui-même suit un ordre précis, décrit étape par étape dans notre plan de suppression de malware WordPress. En résumé : préserver les preuves, trouver le point d'entrée, remplacer le cœur de WordPress, les plugins et les thèmes à partir de sources sûres plutôt que de modifier les fichiers infectés, renouveler tous les identifiants (panneau, SFTP/SSH, base de données, mots de passe administrateur WordPress et mots de passe d'application, clés d'API), et ne restaurer le contenu depuis des sauvegardes que si vous pouvez confirmer qu'elles datent d'un moment sain. Notre guide sur les sauvegardes qui se restaurent vraiment explique comment retrouver ce moment.
Beaucoup de gens veulent quitter leur hébergeur à ce stade. C'est compréhensible, mais migrer avant de nettoyer ne fait que transférer le malware et la porte dérobée vers un nouveau serveur. Le nouvel hébergeur analyse aussi les comptes importés, et vous risquez d'être suspendu de nouveau, cette fois chez un prestataire qui ne connaît pas votre historique. Si vous voulez changer, faites-le après le nettoyage, ou reconstruisez le site chez le nouvel hébergeur à partir d'un WordPress neuf, de plugins fraîchement téléchargés et d'un contenu vérifié, au lieu de copier tout le compte.
Si personne dans votre entreprise ne peut mener ce travail en confiance, faites appel à votre propre développeur, à votre agence ou à un professionnel indépendant de la sécurité. Un nettoyage bâclé qui laisse passer une porte dérobée coûte plus de temps qu'il n'en fait gagner.
Rédiger une demande de réactivation que l'hébergeur acceptera
L'hébergeur veut savoir que le problème est compris et ne reviendra pas la semaine suivante. Une bonne demande de réactivation est courte, factuelle et couvre six points : ce qui a été trouvé, le point d'entrée (ou votre meilleure évaluation), ce qui a été supprimé ou remplacé, quels identifiants ont été renouvelés, quelles mises à jour ont été appliquées, et ce qui empêchera la récidive.
Voici un modèle. Il est volontairement laissé en anglais, tel quel : adaptez-le dans la langue de votre hébergeur si celui-ci échange en français.
Subject: Reinstatement request – ticket [NUMBER] – account [USERNAME]

1. Findings: [number] malicious files at the paths you listed, plus
   [other findings, e.g. an unknown admin user, a malicious cron job].
2. Entry point: [e.g. outdated plugin X version Y] / not confirmed;
   most likely [assessment and reason].
3. Removed/replaced: WordPress core, all plugins and themes reinstalled
   from official sources; uploads checked; unused installs [list] deleted.
4. Credentials rotated: panel, SFTP/SSH, database users, all WordPress
   administrator passwords and application passwords, WordPress
   security keys and salts.
5. Updates: core, plugins and themes updated on [date]; PHP version [x].
6. Prevention: [2FA on panel and admins, file integrity monitoring,
   weekly update routine, responsible person].

Please rescan the account and confirm the reinstatement in writing.
Soyez honnête si le point d'entrée est inconnu. Les hébergeurs voient passer beaucoup de ces rapports, et une explication inventée se repère facilement. Écrivez « non confirmé » et décrivez la surveillance renforcée que vous avez mise en place, par exemple des alertes sur les modifications de fichiers et une revue quotidienne des journaux pendant les semaines suivantes. Demandez toujours une nouvelle analyse et une confirmation écrite, puis ajoutez cette confirmation à votre dossier d'incident.
La suspension est-elle une violation de données au sens du RGPD ?
Très souvent, oui. Une violation de données à caractère personnel ne se limite pas à un vol de données. Elle couvre la perte de confidentialité (quelqu'un a pu lire les données), d'intégrité (les données ont été modifiées) et de disponibilité (les données n'étaient plus accessibles). Une boutique ou un site de réservation suspendu rend les données clients indisponibles, et un malware ayant accès aux fichiers a peut-être aussi lu ou modifié des saisies de formulaires de contact, des comptes utilisateurs ou des commandes stockées dans la base de données.
L'article 33 du RGPD impose au responsable du traitement de notifier l'autorité de contrôle (en France, la CNIL) dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, à moins que la violation ne soit pas susceptible d'engendrer un risque pour les personnes. L'avis de l'hébergeur est généralement l'indice le plus solide du moment où vous en avez eu connaissance : notez donc sa date et son heure exactes. L'article 33, paragraphe 5, exige de documenter toute violation, y compris celles que vous ne notifiez pas : les faits, leurs effets et les mesures prises pour y remédier.
C'est là que les preuves de l'hébergeur servent une seconde fois. Les fichiers signalés, les extraits de journaux et les dates de détection constituent la base factuelle de votre évaluation du risque et du registre prévu à l'article 33, paragraphe 5. Si votre hébergeur ou votre agence traite les données pour votre compte, le contrat de sous-traitance leur impose aussi de vous assister. Le processus complet, de l'évaluation du risque au contenu de la notification, est détaillé dans notre guide sur la notification de violation RGPD sous 72 heures.
Une fois revenu en ligne, des contrôles continus rendent le prochain incident plus facile à repérer et à documenter. Le plugin gratuit Security Audit & Compliance de secaudit.eu compare les fichiers à une référence, signale des indicateurs de compromission comme des administrateurs cachés ou des entrées cron suspectes, et prépare un brouillon de notification d'incident. Il détecte et signale. Il ne nettoie pas.
Cet article est une information générale et ne constitue pas un conseil juridique.
FAQ
Combien de temps dure en général la réactivation ?
Cela dépend de l'hébergeur et de la charge de travail de son équipe d'abuse. Ce que vous maîtrisez, c'est la qualité et la rapidité de votre rapport. Une demande de réactivation complète, qui répond aux six points ci-dessus, accompagnée d'une nouvelle analyse propre, évite les allers-retours qui retardent la plupart des dossiers.
Puis-je simplement restaurer une sauvegarde et demander la levée de la suspension ?
Seulement si vous pouvez démontrer que la sauvegarde est antérieure à la compromission et que le point d'entrée est fermé. Sinon, vous restaurez le même plugin vulnérable ou le même mot de passe volé, et l'attaquant revient. Beaucoup d'hébergeurs demanderont aussi comment l'infection s'est introduite avant de réactiver le compte.
Dois-je supprimer les fichiers malveillants avant de télécharger une copie ?
Non. Téléchargez d'abord une copie complète des fichiers et des bases de données et conservez-la hors ligne comme preuve. Vous en avez besoin pour trouver le point d'entrée, répondre aux questions de l'hébergeur et documenter la violation au titre de l'article 33, paragraphe 5, du RGPD.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

