Skimming de tarjetas en WooCommerce: cómo detectarlo
Skimming de tarjetas en WooCommerce: cómo encontrar el script en el checkout, qué hacer en las primeras horas, el plazo de 72 horas del RGPD y cómo evitar que vuelva.
También en: English Deutsch Français Italiano Polski Português Türkçe

Si sus clientes dicen que han usado su tarjeta de forma fraudulenta después de comprar en su tienda, o su proveedor de pago empieza a hacer preguntas, no empiece iniciando sesión para mirar el checkout. El skimming de tarjetas en WooCommerce está diseñado para que usted no lo vea. Pruebe el checkout como lo usa un cliente y después revise los lugares donde puede esconderse el script.
Esta guía sigue el orden de trabajo: detectar, localizar, contener, atender la obligación del RGPD y evitar que se repita.
Cómo funciona el skimming de tarjetas en WooCommerce y por qué el propietario no lo ve
Un skimmer es un pequeño fragmento de JavaScript inyectado. Lee lo que el cliente escribe en los campos del checkout (nombre, dirección, correo electrónico y, si los campos de tarjeta están en su página, los datos de la tarjeta) y envía una copia a un dominio controlado por el atacante. El pedido se completa igualmente. La página se ve y funciona con normalidad, así que nadie se queja de la tienda en sí.
Los skimmers suelen ser condicionales. Muchos se ejecutan solo en la URL del checkout y solo para visitantes sin sesión iniciada. Algunos actúan una única vez por visitante o navegador, de modo que la misma persona nunca ve el comportamiento dos veces. El código suele estar ofuscado o con un nombre inofensivo: un fragmento de analítica, un cargador de CDN o un archivo jQuery.
Por eso, que un administrador mire el checkout no demuestra nada. Los primeros indicios suelen llegar de fuera: varios clientes que han comprado en su tienda denuncian fraude con la tarjeta, su proveedor de pago le envía una consulta o aparece un dominio desconocido en las peticiones de red del checkout.
Si el pago se gestiona por completo en la página del proveedor, un skimmer en su sitio tiene mucho menos que leer. Menos no es nada: aún puede copiar nombre, dirección y correo, o inyectar un formulario de tarjeta falso que recoja los datos antes de enviar al cliente al paso de pago real.
Revise su checkout como un cliente: liste cada script en las herramientas de desarrollo
Abra una ventana privada del navegador y no inicie sesión. Ponga un producto real en el carrito y vaya al checkout. Antes de que cargue la página de pago, abra DevTools (F12), cambie a la pestaña Network (Red), marque Preserve log (Conservar registro) y filtre por JS y después por Fetch/XHR.
Rellene el checkout con datos de prueba, pero no introduzca datos reales de tarjeta. Observe qué peticiones se lanzan mientras escribe y cambia de campo, porque los skimmers suelen enviar datos cuando un campo cambia o al enviar el formulario. Si su proveedor tiene modo de pruebas y puede hacer un pedido de prueba, revise también la página de pedido recibido.
Anote cada host que carga un script o recibe una petición y clasifíquelo como:
- Su propio dominio
- Su proveedor de pago
- Un proveedor conocido que usted ha elegido (analítica, chat, banner de consentimiento)
- Desconocido
Considere sospechoso todo lo del cuarto grupo hasta que alguien lo explique. Después abra el panel Sources (Fuentes) y examine los scripts en línea del checkout. Las líneas únicas muy largas, las cadenas codificadas extensas y el código que construye URL a partir de fragmentos merecen una mirada más atenta.
Repita la comprobación desde un móvil con datos móviles y desde otra red, porque los skimmers pueden filtrar por dispositivo, país o referente. Cada prueba es solo una instantánea, y una prueba limpia no demuestra que el checkout esté limpio. Para obtener una lista completa y documentada de todos los scripts externos del sitio, siga nuestra guía sobre los scripts de terceros en WordPress.
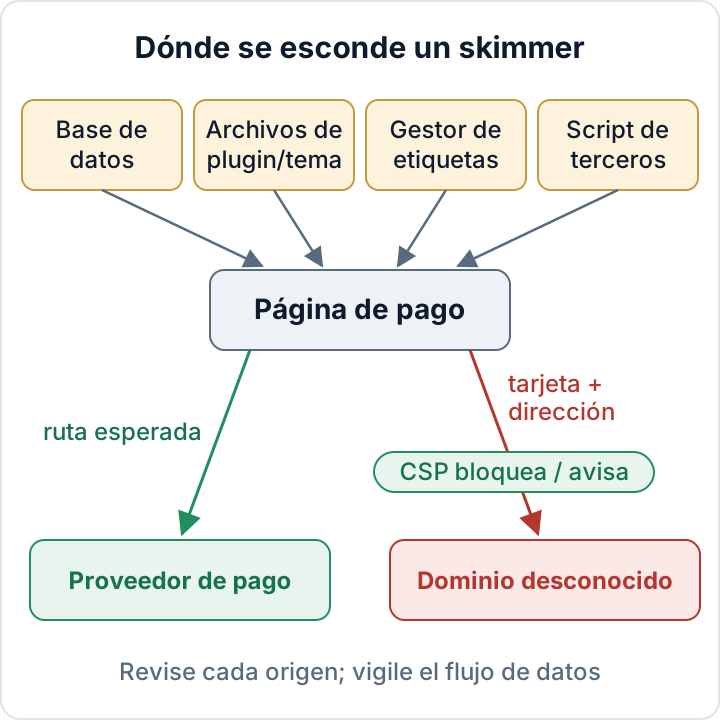
Dónde se esconden los skimmers del checkout: base de datos, archivos del tema, gestor de etiquetas
Copie los archivos y la base de datos antes de buscar (véase la sección de las primeras horas). Los comandos siguientes solo leen datos.
Base de datos. Los skimmers suelen guardarse en opciones que imprimen código en la página: ajustes de scripts de cabecera y pie, contenido de widgets, CSS/JS del personalizador y ajustes de constructores de páginas. Busque con WP-CLI inclusiones de scripts externos y llamadas habituales de decodificación:
wp db search 'script src' --all-tables-with-prefix
wp db search 'atob(' --all-tables-with-prefix
wp db search 'fromCharCode' --all-tables-with-prefix
wp db search 'base64' --all-tables-with-prefix
Para examinar con más detalle opciones y entradas, ejecute las consultas siguientes. Sustituya wp_ por el prefijo de tabla de wp-config.php. CHAR(60) es el paréntesis angular de apertura, así que las consultas encuentran el inicio de una etiqueta script:
wp db query "SELECT option_name, LENGTH(option_value) FROM wp_options WHERE option_value LIKE CONCAT('%', CHAR(60), 'script%') OR option_value LIKE '%atob(%';"
wp db query "SELECT ID, post_type, post_status FROM wp_posts WHERE post_content LIKE CONCAT('%', CHAR(60), 'script%');"
Obtendrá algunos resultados legítimos, como su herramienta de analítica o de consentimiento. Lo que busca son entradas que nadie sabe explicar.
Archivos. Liste los archivos PHP y JavaScript modificados recientemente en temas, plugins y plugins de uso obligatorio (mu-plugins). Después compare el núcleo y los plugins de WordPress.org con las sumas de verificación oficiales:
find wp-content/themes wp-content/plugins wp-content/mu-plugins -type f \( -name '*.php' -o -name '*.js' \) -mtime -30 -ls
wp core verify-checksums
wp plugin verify-checksums --all
Las fechas de modificación se pueden falsificar. Las sumas de verificación de plugins solo funcionan con los alojados en WordPress.org, así que los plugins premium y su tema requieren compararlos con una copia reciente del proveedor. Nuestra guía sobre la verificación de las sumas de control de WordPress explica cómo interpretar los resultados.
Gestor de etiquetas. Abra el historial de versiones del contenedor. Busque etiquetas HTML personalizadas que usted no haya creado, etiquetas que se activan solo en el checkout y publicaciones recientes de usuarios desconocidos. Compruebe quién tiene permisos de publicación. Revise también los plugins de scripts de cabecera/pie y los de fragmentos de código, porque todo lo que contienen se ejecuta en cada página.
Proveedores externos. Un script que usted carga a propósito desde un proveedor puede estar comprometido. En ese caso sus propios archivos están limpios, pero el archivo del servidor del proveedor no. La lista de red del paso anterior es la única forma de verlo.
Use una Content-Security-Policy en el checkout como sensor de alerta temprana
Una Content-Security-Policy indica al navegador qué hosts pueden cargar scripts y recibir datos. En modo solo informe (report-only) no bloquea nada y se limita a notificar las infracciones. En el checkout, cada host inesperado se convierte entonces en un informe que usted puede leer.
El mu-plugin mínimo siguiente envía una cabecera report-only en el checkout. is_checkout() también devuelve verdadero en la página de pedido recibido. Sustituya los hosts de ejemplo por los hosts documentados de su proveedor y por su propio punto de recepción de informes. Guárdelo como wp-content/mu-plugins/checkout-csp-report.php. El archivo debe comenzar con la etiqueta de apertura estándar de PHP en su propia primera línea, seguida de:
// Report-only CSP for the WooCommerce checkout and order-received pages
add_action( 'template_redirect', function () {
    if ( function_exists( 'is_checkout' ) && is_checkout() ) {
        header( "Content-Security-Policy-Report-Only: script-src 'self' https://pay.provider.example; connect-src 'self' https://pay.provider.example; img-src 'self' data:; form-action 'self' https://pay.provider.example; frame-src https://pay.provider.example; report-uri https://csp-reports.example/endpoint" );
    }
} );
La directiva img-src está ahí porque muchos skimmers envían los datos robados como una petición de imagen y no como una llamada fetch; connect-src por sí sola no lo notificaría. Al principio habrá ruido. WooCommerce y muchos temas imprimen scripts en línea, y esta política los notifica. Revise los informes, añada lo que sea realmente necesario y solo entonces pase a una cabecera Content-Security-Policy que se aplique de forma efectiva.
La CSP tiene límites. Si permite 'unsafe-inline', un skimmer en línea se ejecuta igualmente. Si un dominio permitido está comprometido, la CSP lo deja pasar. Un atacante con acceso de administrador o a los archivos también puede modificar o eliminar la cabecera. Las directivas y los lugares donde configurar cabeceras se tratan en nuestra guía de cabeceras de seguridad y en la documentación de MDN sobre CSP.
Ha encontrado un skimmer: las primeras horas
Trabaje en este orden. Limpiar primero destruye las pruebas que necesita para encontrar el punto de entrada y el intervalo de tiempo afectado.
- Conserve las pruebas. Copie fuera del servidor los archivos y un volcado de la base de datos, exporte la versión del contenedor del gestor de etiquetas y guarde la URL de la petición sospechosa, capturas de pantalla y marcas de tiempo.
- Detenga el skimming. Ponga el checkout en modo mantenimiento o cambie a la página de pago alojada del proveedor. Después elimine el script de todos los lugares donde lo haya encontrado, incluidas las cachés y la CDN.
- Encuentre el punto de entrada. Puede ser un plugin vulnerable, un acceso robado de administrador o del gestor de etiquetas, o un proveedor comprometido. Si se salta este paso, el skimmer vuelve. Nuestro plan de eliminación de malware cubre la limpieza y la búsqueda de puertas traseras.
- Rote todo a la vez. Esto incluye las contraseñas de administrador de WordPress y las contraseñas de aplicación, las claves de seguridad y los salts de
wp-config.php(cambiarlos cierra todas las sesiones), las cuentas de hosting/SFTP, la contraseña de la base de datos, las claves de API y secretos de webhook del proveedor de pago, y las cuentas del gestor de etiquetas y de otros proveedores. - Avise cuanto antes a su proveedor de pago y siga sus instrucciones.
- Determine el intervalo de tiempo desde la primera aparición del script hasta su eliminación. Las copias de seguridad, las fechas de los archivos, el historial del gestor de etiquetas y los registros ayudan. El intervalo define qué clientes están afectados.
Si esto supera a su equipo, recurra pronto a su desarrollador, a su empresa de hosting o a un profesional independiente de respuesta a incidentes, antes de que se sobrescriban las pruebas.
El skimming de tarjetas es una violación de la seguridad de los datos personales: el reloj de las 72 horas
Cuando nombres, direcciones, correos y datos de pago de clientes se copian a un atacante, se vulnera la confidencialidad. Eso es una violación de la seguridad de los datos personales según el RGPD.
Conforme al art. 33, debe notificarla a su autoridad de control sin dilación indebida y, de ser posible, a más tardar 72 horas después de que haya tenido constancia de ella, salvo que sea improbable que suponga un riesgo. Conforme al art. 34, debe comunicarla a los afectados sin dilación indebida cuando sea probable que entrañe un alto riesgo. Los datos de pago robados combinados con datos de identidad suelen alcanzar ese umbral, pero valórelo en su propio caso. El art. 33(5) le obliga a documentar toda violación, incluido su razonamiento si decide no notificarla.
Para identificar a los clientes afectados, use el intervalo de tiempo y una exportación de pedidos de ese período. Qué debe incluir la notificación se explica en nuestra guía sobre el plazo de 72 horas.
Este artículo es información general y no constituye asesoramiento jurídico.
Evite el próximo skimmer: diseño del pago, pocos administradores, monitorización
Prefiera una página de pago alojada o los campos alojados del proveedor, de modo que los datos de la tarjeta nunca pasen por código que usted controla. Una página alojada ofrece la menor exposición. Los campos alojados mantienen el checkout en su sitio y conllevan menos riesgo que los campos de tarjeta convencionales. Ninguna de las dos opciones impide un formulario falso ni la copia de datos de dirección. Nuestra guía de seguridad de WooCommerce explica la configuración.
Mantenga activa la CSP del checkout en modo de aplicación. Mantenga bajo el número de administradores y exija autenticación en dos pasos a todos. Trate los permisos de publicación del gestor de etiquetas y los plugins de inyección de scripts o de fragmentos de código como acceso de nivel administrador. Actualice las extensiones con rapidez y haga un pedido de prueba después de cada actualización.
Añada monitorización: comprobaciones de integridad de archivos, análisis periódicos de malware y de la base de datos, y una revisión mensual de las peticiones del checkout frente a su lista de hosts esperados. El plugin de auditoría gratuito de secaudit.eu informa de cambios en la integridad de archivos, contenido ofuscado, firmas de malware y entradas sospechosas en la base de datos. Detecta e informa de los hallazgos. No elimina malware ni garantiza un checkout limpio → secaudit.eu.
Su próximo paso hoy: haga la comprobación de red en una ventana privada sobre su checkout y anote la lista de hosts esperados. Todo lo demás se apoya en ella.
FAQ
¿Usar los campos alojados de Stripe o PayPal significa que no pueden hacerme skimming?
Significa menos exposición, no cero. Un skimmer aún puede copiar nombre, dirección y correo, o mostrar un formulario de tarjeta falso antes del paso de pago real.
Mi análisis sale limpio, pero los clientes denuncian fraude. ¿Y ahora?
Los escáneres pueden pasar por alto scripts condicionales, código cargado desde un servidor remoto y etiquetas del gestor de etiquetas. Haga la comprobación de red al estilo de un cliente desde varios dispositivos y hable con su proveedor de pago. El fraude también puede venir de otra fuente.
¿Tengo que avisar a todos los clientes?
El art. 34 se aplica cuando es probable que la violación entrañe un alto riesgo para los afectados. Base la decisión en el intervalo de tiempo y en los datos sustraídos, y documéntela en cualquier caso.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

