Monitorización de seguridad en WordPress: 10 alertas
Monitorización de seguridad en WordPress para equipos pequeños: 10 alertas sobre administradores, archivos, accesos, caídas, caducidades, Google, correo y copias.
También en: English Deutsch Français Italiano Polski Português Türkçe

Muchos ataques a WordPress no los descubre el propietario del sitio. Un cliente se queja de una redirección extraña, el hosting suspende la cuenta o Google muestra una advertencia en los resultados de búsqueda. Para entonces, el atacante suele llevar días o semanas dentro. Una buena monitorización de seguridad en WordPress invierte esa situación: diez alertas automáticas, enviadas a dos personas que sepan qué hacer con ellas, de modo que una cuenta de administrador nueva, un archivo del núcleo modificado o una copia de seguridad fallida se detecten en cuestión de horas.
Esta es una guía para configurar esas alertas, no un catálogo de síntomas de hackeo. Para los síntomas, consulte 12 señales de que su sitio WordPress ha sido hackeado.
Por qué importa la monitorización de seguridad en WordPress: casi todo se detecta tarde
La velocidad importa porque los atacantes son rápidos. El informe State of WordPress Security in 2026 de Patchstack (un informe de un proveedor, referido a 2025) midió una mediana ponderada de 5 horas entre la divulgación y la explotación masiva en las vulnerabilidades más explotadas. Cerca de la mitad de las vulnerabilidades de alto impacto se explotaron en menos de 24 horas. Una revisión manual una vez al mes no puede seguir ese ritmo.
Conviene ser claros con los límites. La monitorización detecta; no previene nada. Una alerta que llega a un buzón que nadie lee vale lo mismo que no tener alerta. Las diez alertas siguientes solo sirven si alguien se hace responsable de ellas.
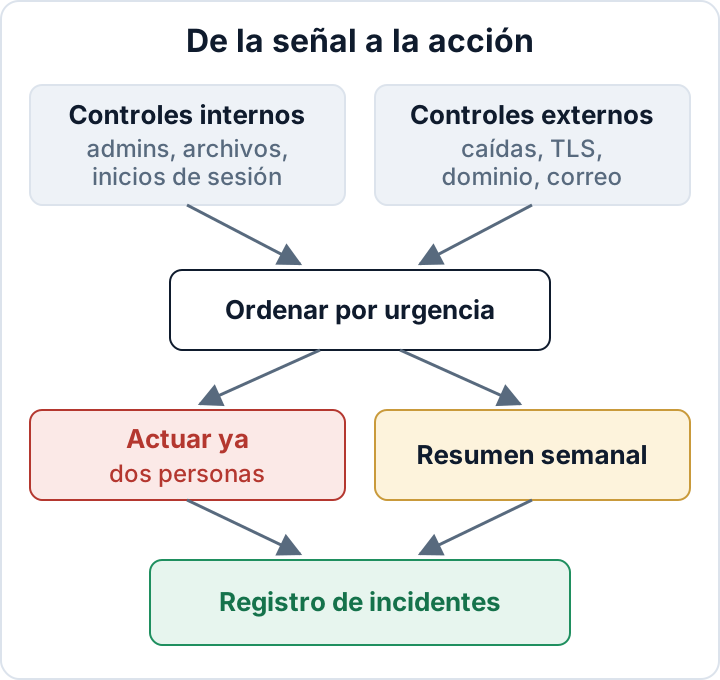
Las señales proceden de tres lugares: el propio sitio (usuarios y archivos de WordPress), el servidor (registros, cron, tareas de copia) y servicios externos que miran su web como lo hacen los visitantes y Google. Los controles externos son los más valiosos cuando las cosas van realmente mal, porque no se puede confiar en que un servidor comprometido informe sobre sí mismo.
Alertas de cuentas y archivos: nuevos administradores, archivos modificados, PHP en uploads
Estas tres alertas son de urgencia alta. Si una de ellas salta sin explicación, lo habitual es que alguien tenga acceso de administrador o de código que no debería tener.
Alerta 1: una cuenta de administrador nueva. Los atacantes crean administradores para conservar el acceso aunque usted cambie las contraseñas. Alerta 2: archivos del núcleo o de plugins modificados. WP-CLI puede comparar los archivos con las sumas de verificación oficiales de WordPress.org. **Alerta 3: archivos PHP nuevos en wp-content/uploads.** Esa carpeta debe contener imágenes y documentos, no código.
Si dispone de SSH y WP-CLI, un script pequeño ejecutado a diario desde cron cubre las tres. Ejecútelo con el usuario propio del sitio, no como root, y envíe el correo a una dirección que no esté alojada en el dominio monitorizado. Cron trabaja con un PATH mínimo: si no encuentra los comandos, use la ruta completa de wp (la obtiene con command -v wp) y compruebe que el servidor es capaz de enviar correo.
#!/bin/sh
# Comprobaciones diarias de WordPress. Ejecutar como usuario del sitio, no como root.
SITE=/var/www/example.com
STATE="$HOME/.wp-monitor"
TO=alerts@example-ops.net
mkdir -p "$STATE" && cd "$SITE" || exit 1

check() { # $1 = nombre, lista por stdin; avisa si difiere de la línea base
  sort > "$STATE/$1.new"
  [ -f "$STATE/$1.txt" ] || cp "$STATE/$1.new" "$STATE/$1.txt"
  cmp -s "$STATE/$1.txt" "$STATE/$1.new" || \
    diff "$STATE/$1.txt" "$STATE/$1.new" | mail -s "ALERT example.com: $1 changed" "$TO"
}

wp user list --role=administrator --field=user_login | check admins
find wp-content/uploads -type f \( -iname '*.php' -o -iname '*.phtml' -o -iname '*.phar' \) | check uploads-php

OUT=$(wp core verify-checksums 2>&1) || echo "$OUT" | mail -s "ALERT example.com: core checksums" "$TO"
OUT=$(wp plugin verify-checksums --all 2>&1) || echo "$OUT" | mail -s "ALERT example.com: plugin checksums" "$TO"
15 3 * * * /home/example/bin/wp-monitor.shEl script no actualiza la línea base por sí solo. Si cambia la lista de administradores, la alerta se repite cada día hasta que una persona la revise y copie el archivo .new sobre el .txt. Es intencionado: una alerta que acepta el cambio en silencio tras un único correo se pasa por alto con facilidad.
Dos salvedades. La primera: wp plugin verify-checksums solo funciona con plugins alojados en WordPress.org. Con los plugins premium el comando falla y el script avisaría todos los días. Lea el aviso una vez y añada al comando --exclude=slug-uno,slug-dos con esos plugins. Verificar las sumas de verificación de WordPress explica cómo interpretar los archivos modificados y los sobrantes. La segunda: algunos plugins dejan archivos index.php inofensivos en uploads. La primera ejecución los registra en la línea base, así que solo avisarán los nuevos.
¿Sin SSH? Use un plugin de seguridad que informe de cambios de usuarios y de archivos, y pregunte a su hosting qué análisis de cambios en archivos ofrece.
Alertas de acceso y tráfico: picos, no eventos aislados
Alerta 4: un pico de inicios de sesión fallidos. Alerta 5: un pico de tráfico. En ambos casos, los eventos aislados son ruido. Todo sitio WordPress público recibe a diario intentos fallidos en wp-login.php y xmlrpc.php, y un correo por cada uno le enseña a ignorar las alertas.
Alerte, en cambio, por la tasa respecto a una línea base. Observe sus cifras normales durante dos semanas y fije un umbral bien por encima, por ejemplo el triple de su media horaria habitual. La fuente puede ser el registro de accesos de un plugin de seguridad, el panel de su hosting o el log de acceso del servidor web. Las rutas de los logs varían según el hosting, así que compruebe la suya antes de contar nada.
Una alerta de pico de tráfico le avisa de que está ocurriendo algo inusual: un bot rastreando el sitio, un scraper, una campaña que se ha hecho viral o el comienzo de un ataque. No detiene nada de eso. Un plugin que se ejecuta en el servidor no es protección frente a DDoS; para eso hace falta una CDN o un cortafuegos en el perímetro, delante del sitio. Protección contra fuerza bruta en WordPress trata la limitación de intentos de acceso, XML-RPC y hasta dónde llega el trabajo de un plugin.
Alertas desde fuera: disponibilidad, certificados, dominios, Google y correo
Estos cinco controles se ejecutan en infraestructura ajena. Ahí está la clave: si el servidor está comprometido, el atacante puede borrar su tarea de cron o cortar el correo, pero no puede impedir que un servicio externo note que el sitio tiene un aspecto extraño.
Alerta 6: disponibilidad y contenido. Use un monitor de disponibilidad externo que compruebe cada pocos minutos la página de inicio y una página importante (la de pago, el formulario de contacto). Añada una comprobación de palabra clave: que avise cuando desaparezca una frase del pie de página o cuando aparezcan palabras como «casino» o «viagra». Así detectará desfiguraciones y parte del spam inyectado, no solo las caídas.
Alerta 7: caducidad del certificado TLS. Incluso con renovación automática, las renovaciones fallan. La mayoría de los monitores de disponibilidad pueden avisar 30 y 14 días antes de la caducidad.
Alerta 8: caducidad del dominio. Configure un monitor sobre la fecha de caducidad del dominio y compruebe que el correo de contacto del registrador funciona. Si esa dirección está en el propio dominio, los avisos de renovación dejan de llegar justo cuando el dominio caduca.
Alerta 9: Google Search Console. Los correos de problemas de seguridad y de acciones manuales solo llegan a los propietarios y usuarios verificados de la propiedad. En Configuración > Usuarios y permisos, compruebe que las dos personas responsables de las alertas figuran en la lista, y no un antiguo empleado de la agencia.
Alerta 10: correo saliente y listas de bloqueo. Un sitio hackeado suele enviar spam. Pida a su hosting o a su proveedor SMTP una alerta por volumen de correo saliente y haga una comprobación periódica en listas de bloqueo (por ejemplo, con consultas a Spamhaus) de la IP de envío y del dominio.
Fallos en las copias de seguridad: la alerta que nadie configura
Considérela la alerta número once, y quizá la más valiosa. Muchas herramientas de copia envían un correo cuando fallan, pero una tarea que nunca arranca no envía nada. Por eso hay que alertar de dos cosas: un fallo explícito y el silencio, es decir, que no haya llegado ningún mensaje de éxito dentro de la ventana prevista. Un monitor de tipo «heartbeat», que espera un ping tras cada tarea correcta, lo hace muy bien.
Vigile también el tamaño. Una copia de repente mucho más pequeña de lo normal puede significar que ha fallado el volcado de la base de datos o que se ha omitido una carpeta. Que la tarea termine bien no significa que la copia sea restaurable, así que combine estas alertas con una prueba de restauración de vez en cuando.
Quién recibe las alertas y cómo evitar la fatiga de alertas
Designe a dos personas para cada alerta urgente, por ejemplo la propietaria o el propietario y el desarrollador principal de la agencia. Un buzón compartido sin responsable no cuenta. Deje por escrito quién contacta con el hosting y envíe las alertas a una dirección que no dependa del servidor de correo del dominio monitorizado.
Después divida todo en dos niveles:
| Alerta | Origen | Urgencia | Destinatario |
|---|---|---|---|
| Administrador nuevo | Sitio | Actuar ya | Propietario + desarrollador |
| Archivos de núcleo/plugins modificados | Servidor | Actuar ya | Desarrollador + propietario |
| PHP en uploads | Servidor | Actuar ya | Desarrollador + propietario |
| Pico de accesos fallidos | Sitio/servidor | Resumen; aviso inmediato si es extremo | Desarrollador |
| Pico de tráfico | Sitio/CDN | Resumen; aviso inmediato si es extremo | Desarrollador |
| Sitio caído o contenido alterado | Externo | Actuar ya | Propietario + desarrollador |
| Caducidad de TLS | Externo | Resumen; actuar en 14 días | Desarrollador |
| Caducidad del dominio | Externo | Resumen; actuar en 14 días | Propietario |
| Problema en Search Console | Externo | Actuar ya | Propietario + desarrollador |
| Volumen de correo / lista de bloqueo | Hosting/externo | Actuar ya | Desarrollador + hosting |
| Copia fallida o sin señal | Servidor | Actuar ya | Desarrollador |
Ajuste los umbrales después de las dos primeras semanas, cuando ya sepa qué es lo normal. Envíe una alerta de prueba cada trimestre para comprobar que las dos personas siguen recibiéndola. Si una alerta ha saltado diez veces y nadie ha actuado, cambie su umbral o elimínela.
La monitorización como prueba: art. 32 del RGPD y gestión de incidentes en la NIS2
Conforme al art. 32, apartado 1, del RGPD, la monitorización apoya la integridad y la disponibilidad permanentes de los sistemas (letra b), la capacidad de restaurar tras un incidente (letra c, que es donde encaja la alerta de copias) y un proceso de verificación, evaluación y valoración regulares de las medidas (letra d). Las alertas de prueba trimestrales son exactamente ese tipo de verificación.
El plazo de 72 horas del art. 33 corre desde que usted tiene conocimiento de una violación de la seguridad de los datos personales. Una cadena de alertas que funcione determina con qué rapidez se produce ese conocimiento y con qué rapidez puede contener el daño. El art. 33, apartado 5, obliga a documentar toda violación, incluso las que no se notifican, así que conserve los correos de alerta y lo que hizo al respecto como parte de su registro de incidentes. La notificación de brechas del RGPD en 72 horas explica qué ocurre después de la alerta.
Si su empresa entra en el ámbito de la Directiva NIS2, el art. 21, apartado 2, letra b), exige la gestión de incidentes, y el art. 23 exige una alerta temprana en 24 horas para los incidentes significativos. Las obligaciones concretas proceden de la normativa nacional, así que consulte la ley de transposición de la NIS2 de su país.
El plugin gratuito Security Audit & Compliance de secaudit.eu puede asumir parte del trabajo en el propio sitio: mantiene una línea base de integridad de archivos e informa de los cambios, busca cuentas de administrador ocultas, verifica las sumas de verificación del núcleo y puede enviar alertas de picos de tráfico. Detecta e informa; no previene ataques, y los controles desde fuera siguen necesitando un servicio externo.
Su próximo paso esta semana: configure las alertas 1, 2 y 6 y la de copias de seguridad, con dos destinatarios con nombre y apellidos. Añada el resto a lo largo del mes siguiente.
Preguntas frecuentes
¿Necesito un servicio de monitorización de pago o bastan las herramientas gratuitas y cron?
Para un sitio pequeño, cron, WP-CLI, un plugin de seguridad y un monitor de disponibilidad externo gratuito cubren la mayoría de las diez alertas. Los servicios de pago aportan sobre todo intervalos de comprobación más cortos, más ubicaciones, avisos por teléfono o chat y menos mantenimiento. Pague cuando la configuración se rompa una y otra vez o nadie tenga tiempo de mantenerla.
¿Sirven las alertas en un hosting compartido sin SSH?
Sí. Use las herramientas del propio hosting para copias de seguridad, volumen de correo y análisis de malware, un plugin para los cambios de usuarios y archivos, y monitores externos para disponibilidad, certificados, dominios y Search Console. Solo el script de WP-CLI requiere acceso a la terminal.
¿Con qué frecuencia deben ejecutarse las comprobaciones de archivos?
Una vez al día es un mínimo razonable para la mayoría de los sitios. Las tiendas con mucha actividad o los sitios con muchos administradores pueden ejecutarlas cada pocas horas. Evite programarlas durante su propia ventana de actualizaciones, o cada actualización rutinaria disparará una alerta.
Este artículo es información general y no constituye asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

