Seguridad de la base de datos de WordPress: usuarios y prefijos
Seguridad de la base de datos de WordPress que funciona: un usuario por sitio, privilegios limitados, sin MySQL remoto, sin Adminer olvidado y exportaciones cifradas.
También en: English Deutsch Français Italiano Polski Português Türkçe

Cinco medidas protegen una base de datos de WordPress: un usuario de base de datos distinto para cada sitio, una contraseña robusta y única, ningún acceso remoto a MySQL, ninguna herramienta de administración olvidada en el servidor web y exportaciones cifradas. Cambiar el prefijo de tablas wp_ no es una de ellas. Esta guía ordena por prioridad las medidas de seguridad de la base de datos de WordPress que cierran vías de ataque reales y explica cómo comprobar cada una, tanto en un hosting compartido como en su propio servidor.
De qué depende realmente la seguridad de la base de datos de WordPress
La base de datos contiene todo lo que merece la pena robar: cuentas de usuario y hashes de contraseñas, pedidos de WooCommerce, entradas de formularios de contacto de los plugins que las guardan y comentarios con direcciones de correo. La fuga de esos datos suele ser una violación de la seguridad de los datos personales según el RGPD, con las obligaciones de notificación que explicamos en nuestro artículo sobre la notificación de brechas en 72 horas. El artículo 32 del RGPD exige además medidas técnicas apropiadas, y la base de datos es donde ese requisito se vuelve concreto.
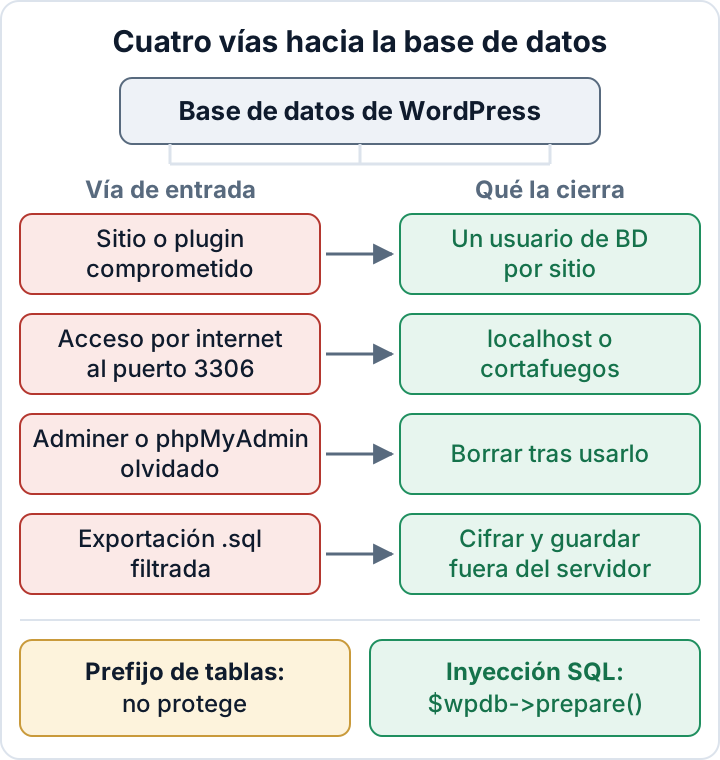
Por orden de prioridad:
- Un usuario de base de datos por sitio, con privilegios solo sobre la base de datos de ese sitio.
- Una contraseña de base de datos larga, aleatoria y única.
- MySQL accesible solo desde localhost o desde una red privada protegida por cortafuegos.
- Ningún phpMyAdmin ni Adminer instalado por su cuenta, ni archivos
.sqlen la raíz web. - Exportaciones cifradas, sacadas del servidor y borradas en local.
La inyección SQL es un problema aparte. Se cierra en el código, no en la configuración de la base de datos, y el prefijo de tablas no hace nada contra ella.
Un usuario de base de datos por sitio, solo con los privilegios que necesita
Si cinco sitios de una misma cuenta de hosting comparten un único usuario de base de datos, basta con que un plugin quede comprometido para que el atacante obtenga las credenciales de wp-config.php, y esas credenciales abren las cinco bases de datos. Con un usuario por sitio, el daño queda limitado a una sola base de datos.
En un hosting compartido, vaya a la sección de bases de datos de su panel (en cPanel: Bases de datos MySQL; en Plesk: Bases de datos > Gestión de usuarios). Cree un usuario para cada sitio y asígnelo únicamente a la base de datos de ese sitio. Si un usuario antiguo está asignado a varias bases de datos, quite las asignaciones sobrantes.
En un VPS, haga lo mismo con SQL. No permita nunca que WordPress se conecte como root.
CREATE USER 'site1'@'localhost' IDENTIFIED BY 'long-random-password';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, ALTER, INDEX, DROP
  ON site1_db.* TO 'site1'@'localhost';
SHOW GRANTS FOR 'site1'@'localhost';
En el día a día, WordPress necesita SELECT, INSERT, UPDATE y DELETE. Las actualizaciones del núcleo y la instalación o actualización de plugins también crean y modifican tablas, de modo que requieren CREATE, ALTER, INDEX y DROP. Algunos plugins necesitan más, por ejemplo CREATE TEMPORARY TABLES o LOCK TABLES. La guía de refuerzo de WordPress (en inglés) analiza este equilibrio.
Ejecute SHOW GRANTS para cada usuario de WordPress existente. Una línea GRANT USAGE ON *.* es normal: USAGE significa que no hay ningún privilegio. Si se concede cualquier otro privilegio ON *.*, por ejemplo ALL PRIVILEGES ON *.* o SELECT, INSERT ... ON *.*, ese usuario puede llegar a todas las bases de datos del servidor. Corríjalo antes que nada.
Una contraseña robusta y única para la base de datos, y dónde guardarla
Nadie escribe a mano la contraseña de la base de datos, así que puede ser larga. Use 32 caracteres aleatorios o más generados por un gestor de contraseñas, una distinta para cada sitio, y no reutilice nunca la contraseña de FTP, SFTP ni la de la cuenta de hosting. Las contraseñas reutilizadas son la forma en que una credencial filtrada acaba dando acceso a toda la cuenta.
Cámbiela cuando se vaya personal o una agencia que la conocía, cuando cambie de hosting o de desarrollador y después de cualquier incidente. El orden importa:
- Cambie la contraseña en MySQL (
ALTER USER 'site1'@'localhost' IDENTIFIED BY 'new-password';) o en el panel de hosting. - Actualice de inmediato
DB_PASSWORDenwp-config.php. - Cargue el sitio y el escritorio de WordPress para confirmar que funcionan.
Entre los pasos 1 y 2, el sitio muestra «Error al establecer una conexión con la base de datos». Tenga el nuevo valor preparado para que el intervalo dure segundos. La protección del propio wp-config.php y la búsqueda de copias sueltas como wp-config.php.bak se tratan en el refuerzo de wp-config.php.
Sin acceso remoto: MySQL en localhost o detrás de un cortafuegos
Un puerto de base de datos abierto a internet invita a probar contraseñas. Además, lo expone a cualquier fallo futuro del servidor de base de datos, antes incluso de que nadie llegue a WordPress. En la mayoría de las instalaciones, WordPress y MySQL funcionan en la misma máquina, así que nada del exterior necesita conectarse.
Hosting compartido: abra MySQL remoto (o una entrada similar) en su panel. Elimine cualquier host que no reconozca y, sobre todo, el comodín %, que significa «cualquier dirección».
VPS: en la sección [mysqld] de la configuración del servidor (en Debian/Ubuntu, normalmente /etc/mysql/mysql.conf.d/mysqld.cnf para MySQL o /etc/mysql/mariadb.conf.d/50-server.cnf para MariaDB), establezca:
bind-address = 127.0.0.1
mysqlx-bind-address = 127.0.0.1
La segunda línea solo se aplica a MySQL 8. MariaDB no usa el protocolo X. Reinicie el servicio y compruebe:
sudo ss -tlnp | grep -E '3306|33060'
# desde otra máquina:
nc -zv your-server.example 3306
ss debería mostrar 127.0.0.1:3306, no 0.0.0.0:3306, y la prueba desde el exterior debería fallar. Añada de todos modos una regla de cortafuegos que descarte el puerto 3306 desde fuera. Busque también usuarios con hosts remotos: SELECT user, host FROM mysql.user; y ejecute DROP USER sobre las entradas '%' que no necesite.
Si necesita acceso remoto, por ejemplo desde una herramienta de informes, permita solo direcciones IP fijas o use un túnel SSH: ssh -L 3307:127.0.0.1:3306 you@your-server.example. Con una base de datos gestionada en otro host, use la red privada del proveedor y su lista de IP permitidas, nunca un punto de acceso público abierto a todos.
phpMyAdmin, Adminer y volcados olvidados en el servidor web
Adminer es un único archivo PHP. Alguien lo sube para arreglar una cosa y se queda años en la raíz web como una página pública de acceso a la base de datos. Una carpeta de phpMyAdmin instalada por su cuenta conlleva el mismo riesgo. Búsquelos:
find /var/www -type f -iname 'adminer*.php'
find /var/www -type d -iname '*phpmyadmin*'
find /var/www -type f \( -iname '*.sql' -o -iname '*.sql.gz' \)
Adapte /var/www a su directorio raíz de documentos o use la búsqueda del administrador de archivos de su hosting. Borre lo que encuentre, después de guardar una copia de lo que necesite. Renombrar adminer.php a adm1n.php solo lo oculta hasta que alguien adivine el nombre.
Los volcados en la raíz web son peores, porque no piden ninguna contraseña. Compruebe si un archivo sospechoso se puede descargar:
curl -sI https://example.com/backup.sqlUn estado 200 significa que cualquiera puede descargar su base de datos completa. Para trabajar con la base de datos, utilice el phpMyAdmin integrado en su panel de hosting, que queda protegido por el acceso al panel. Los archivos PHP sobrantes también pueden ser webshells, y las copias de prueba antiguas del sitio deben entrar en su limpieza de seguridad del entorno de staging.
Exportaciones de la base de datos: cifrar, sacar del servidor, borrar
Cada wp db export o volcado manual contiene todos los datos personales del sitio. Trátelo como la base de datos en producción. Escríbalo fuera de la raíz web con permisos restrictivos, cífrelo, muévalo y borre la copia local:
umask 077
mkdir -p "$HOME/private"
f="$HOME/private/site1-$(date +%F).sql"
wp db export "$f"
gpg --symmetric --cipher-algo AES256 "$f" && rm "$f"
# o con age y una clave de destinatario:
# age -r age1yourpublickey -o "$f.age" "$f" && rm "$f"
Transfiera el archivo .gpg o .age a su almacenamiento de copias de seguridad y bórrelo también del servidor. Guarde la frase de contraseña o la clave privada por separado de las copias. La rotación, la regla 3-2-1 y las pruebas de restauración se explican en copias de seguridad de WordPress que de verdad se restauran.
El mito del prefijo de tablas: cambiar wp_ no protege de la inyección SQL
La inyección SQL se produce cuando el código de un plugin o tema inserta la entrada del usuario directamente en una consulta. El atacante ejecuta entonces SQL a través de la propia consulta del plugin. No necesita adivinar los nombres de las tablas: la consulta vulnerable ya usa $wpdb->prefix, y un UNION SELECT inyectado puede leer todos los nombres de tabla de information_schema. Un prefijo personalizado como x7k_ le cuesta al atacante una consulta más, o ninguna.
La solución real está en el código: [$wpdb->prepare()](https://developer.wordpress.org/reference/classes/wpdb/prepare/) con marcadores de posición, más esc_like() para las cláusulas LIKE.
// Mal: la entrada va directa al SQL
$rows = $wpdb->get_results( "SELECT ID FROM {$wpdb->posts} WHERE post_title = '" . $_GET['title'] . "'" );

// Bien: marcador de posición, escapado por prepare()
$title = sanitize_text_field( wp_unslash( $_GET['title'] ?? '' ) );
$rows  = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title = %s", $title
) );

// Búsqueda con LIKE: escapar antes los comodines
$like = '%' . $wpdb->esc_like( $term ) . '%';
$rows = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title LIKE %s", $like
) );
La hoja de referencia de OWASP sobre prevención de la inyección SQL (en inglés) da el mismo consejo para cualquier lenguaje. Si usted es propietario del sitio y no desarrollador, su parte consiste en actualizar o sustituir los plugins con fallos de inyección conocidos. Véase plugins vulnerables de WordPress.
Un prefijo personalizado tiene un único uso legítimo: varias instalaciones de WordPress que comparten una base de datos. Incluso entonces, es mejor diseño tener bases de datos separadas con usuarios separados.
Renombrar el prefijo en un sitio en producción suele salir mal. No basta con renombrar las tablas: la opción wp_user_roles y las claves de usermeta wp_capabilities y wp_user_level también contienen el prefijo. Si se olvida una, los administradores pierden sus permisos o desaparecen roles. Si alguien insiste en hacerlo, haga antes una copia de seguridad completa y ejecute el cambio primero en staging.
Para revisar esta capa con regularidad, el plugin gratuito Security Audit & Compliance busca secretos y archivos expuestos y realiza un análisis de taint del código de plugins y temas que puede señalar consultas construidas de forma insegura. Empiece hoy con una sola tarea: ejecute SHOW GRANTS para cada usuario de base de datos de WordPress, o revise las asignaciones de usuarios en su panel de hosting, y elimine cualquier acceso que vaya más allá de la base de datos del propio sitio.
FAQ
¿Debo cambiar el prefijo de tablas en un sitio existente?
No por motivos de seguridad. No detiene la inyección SQL, y un renombrado incompleto puede dejar fuera a los administradores. Dedique ese tiempo a los usuarios de base de datos y a las actualizaciones de plugins.
¿Puedo quitar ALTER al usuario de base de datos de WordPress?
Puede, pero entonces pueden fallar las actualizaciones del núcleo y la instalación o actualización de plugins que modifican tablas. Conserve ALTER y limite el usuario a su propia base de datos.
¿Es un riesgo el phpMyAdmin de mi hosting?
Menos que una copia instalada por su cuenta, porque queda detrás del acceso al panel de hosting. Proteja ese acceso con una contraseña robusta y autenticación en dos pasos.
¿Protege la base de datos un plugin de seguridad?
Solo en parte. Un plugin puede encontrar archivos expuestos y código vulnerable, pero no puede cambiar los privilegios de la base de datos, el enlace de red de MySQL ni las reglas del cortafuegos. Eso se configura en el servidor o en el panel de hosting.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

