Política de divulgación de vulnerabilidades en plugins (CRA)
Cómo redactar una política de divulgación de vulnerabilidades para plugins de WordPress de pago: alcance, puerto seguro, plazos reales, triaje CVSS y notificación CRA.
También en: English Deutsch Français Italiano Polski Português Türkçe

Si vende un plugin o un tema de WordPress, tarde o temprano alguien encontrará un fallo de seguridad en él. Una política de divulgación de vulnerabilidades decide lo que ocurre a continuación: o bien el investigador le escribe a usted y lo corrige con discreción, o bien lo primero que sabe del asunto es un aviso público. Esta guía ofrece a los equipos pequeños de proveedores, a menudo de una a cinco personas, una estructura de política que funciona, ejemplos de redacción y la rutina interna que la sustenta. Y señala el único punto en el que un informe de error corriente se convierte en una obligación legal de notificación.
Por qué los proveedores de plugins necesitan ya una política de divulgación de vulnerabilidades
El Reglamento de Ciberresiliencia (CRA, Reglamento (UE) 2024/2847) obliga a los fabricantes de productos con elementos digitales a contar con un proceso de gestión de vulnerabilidades y una política de divulgación coordinada. Estas obligaciones principales se aplican a partir del 11 de diciembre de 2027. Una parte ya está en vigor: desde el 11 de septiembre de 2026, los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes graves que afecten a sus productos.
Esto le afecta si vende a clientes de la UE un plugin o un tema de pago o monetizado de otro modo. En ese caso usted es el fabricante. Los plugins de código abierto gratuitos y sin monetizar quedan, por lo general, fuera del régimen de fabricantes. Nuestra guía del CRA para vendedores de plugins explica el ámbito de aplicación, el calendario y las sanciones con todo detalle.
Los informes llegarán. Patchstack, un proveedor de seguridad, contabilizó 11.334 vulnerabilidades nuevas en el ecosistema de WordPress en 2025. El 91 % estaba en plugins y el 46 % no tenía corrección disponible por parte del desarrollador cuando se divulgó públicamente (Patchstack, State of WordPress Security in 2026). Solo puede haber una corrección lista en el momento de la divulgación si el proveedor se enteró del fallo a tiempo y actuó. Una política publicada, con un canal que alguien vigile, da a los investigadores un motivo para acudir primero a usted.
Qué debe decir la política: alcance, canal de notificación y cláusula de puerto seguro
Limite la política a una página. Los investigadores la leen en diagonal buscando tres cosas: si su producto está cubierto, adónde enviar el informe y si se van a meter en problemas. Redáctela en ese orden.
Alcance. Indique los productos y versiones que mantiene y precise qué queda fuera.
Cómo notificar. Facilite una única dirección y enumere lo que necesita: nombre del producto, versión exacta, versiones de WordPress y PHP, pasos para reproducir el fallo, una prueba de concepto y el impacto tal como lo ve el investigador. Pídales que no incluyan datos reales de clientes.
Redacción de buena fe. Declare que no emprenderá acciones legales contra quienes actúen de buena fe dentro de la política. Eso significa probar solo en instalaciones propias, no acceder a datos de otras personas y darle un plazo razonable antes de publicar. No prometa inmunidad jurídica. No puede renunciar a derechos de terceros ni a la ley penal, así que no dé a entender que puede.
Coordinación. Explique cómo se acuerda la fecha de publicación. Por ejemplo: «Acordaremos con usted una fecha de divulgación. Por defecto, publicaremos un aviso junto con la corrección y le pedimos que espere hasta que haya una versión corregida disponible o hayan pasado 90 días, lo que ocurra primero.» Los 90 días son una convención extendida, no una norma jurídica. Elija un plazo que pueda cumplir.
Reconocimiento y recompensas. Diga si reconoce públicamente a quienes notifican en el aviso y en el registro de cambios, y si paga. «No tenemos un programa de recompensas por errores, pero reconocemos todos los informes válidos» es una respuesta honesta y perfectamente aceptable.
Plazos de respuesta y corrección que pueda cumplir de verdad
Los investigadores quieren saber cuándo van a tener noticias suyas. Dé plazos y preséntelos como suyos. El CRA no fija ningún plazo para responder a un investigador. Sus plazos se refieren a las notificaciones a las autoridades sobre vulnerabilidades explotadas activamente e incidentes graves.
Este es un ejemplo para un equipo pequeño. No es un requisito.
| Paso | Objetivo de ejemplo (propio) |
|---|---|
| Acuse de recibo | 3 días laborables |
| Decisión de triaje | 10 días laborables |
| Corrección, crítica/alta | 30 días |
| Corrección, media/baja | Siguiente versión ordinaria |
Fije los plazos pensando en su peor semana, cuando alguien está enfermo o de vacaciones, no en la mejor. Si incumple uno, envíe una actualización de estado con una fecha nueva. Un investigador que recibe un breve «seguimos trabajando en ello, esperamos publicar una versión el día 20» rara vez publica antes de tiempo. Uno que recibe silencio, a menudo sí.
El canal de recepción: security.txt, una dirección dedicada y quién la lee
Use una dirección específica como security@sudominio.eu. Debe llegar a un buzón compartido o a una cola de tickets que lean al menos dos personas, no a la bandeja personal del fundador. Deje por escrito quién cubre las vacaciones. Si ofrece una clave de cifrado, alguien tiene que poder descifrar los informes cuando el titular de la clave esté ausente.
Enlace la política desde el campo Policy de su security.txt, desde cada página de producto y desde el readme del plugin. Nuestra guía de security.txt explica cómo publicar y probar el archivo.
Los informes también llegan por otras vías: tickets de soporte, bases de datos de vulnerabilidades y plataformas que contactan con los proveedores en nombre de los investigadores, o un comentario en su foro de soporte. Dirija todas ellas a la misma cola. Informe a su equipo de soporte para que cualquier mensaje que mencione «XSS», «inyección SQL» o «sin autenticación» se reenvíe ese mismo día.
Triaje interno: reproducir, valorar con CVSS, decidir
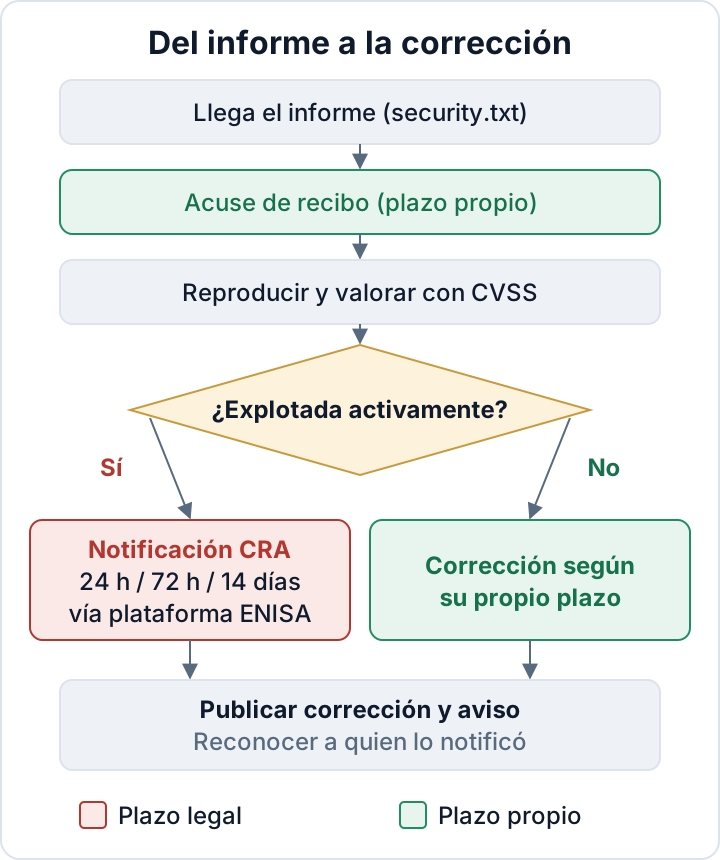
Aplique la misma rutina a cada informe para que nada dependa de quién lo lea.
- Registre el informe con un identificador de caso y envíe el acuse de recibo.
- Reprodúzcalo en una instalación de prueba limpia con la versión indicada. Nunca pruebe en el sitio de un cliente.
- Valórelo con una puntuación base CVSS. Anote las condiciones previas del ataque: sin autenticar, cualquier suscriptor con sesión iniciada o solo administrador. Cambian el riesgo real más que cualquier otro factor.
- Compruebe todas las versiones afectadas, incluidas las ramas antiguas que aún mantiene.
- Encuentre la causa raíz y busque el mismo patrón en el resto del código. Una comprobación de capacidades que falta suele tener hermanas.
- Haga una pregunta más: ¿hay alguna señal de que ya se esté explotando? De ello depende la sección siguiente.
- Desarrolle la corrección y publíquela. El registro de cambios debe decir claramente «Corrección de seguridad», con las versiones afectadas.
- Redacte el aviso, acuerde la fecha con quien lo notificó y reconózcale el mérito.
- Cierre el caso con un registro: fechas, decisiones, versiones, enlace al aviso. Según el CRA, este registro es la prueba de que su proceso funciona.
El control de acceso defectuoso es la categoría más explotada en los datos de Patchstack. Nuestra guía de control de acceso para desarrolladores de plugins trata las correcciones a nivel de código. Antes de publicar una versión, un análisis de taint automatizado del código de su plugin, como el del plugin Security Audit & Compliance, puede detectar a tiempo algunos flujos de datos inseguros. No sustituye a una revisión manual.
Cuándo un informe se convierte en una notificación CRA
El punto de decisión es estrecho. Una vulnerabilidad que se le notifica pero no se explota no activa por sí sola la obligación de notificación del CRA. No hay un plazo de 24 horas: la corrige mediante su proceso habitual, con sus propios plazos, y aun así sin demoras innecesarias.
La prueba de una explotación activa lo cambia. Puede tratarse de tráfico de ataque descrito por un cliente, un proveedor de alojamiento o un investigador, o de un sitio comprometido cuyo origen se remonta a su código. Desde que sabe que una vulnerabilidad de su producto se está explotando activamente, se aplica la obligación del fabricante:
- alerta temprana en un plazo de 24 horas
- notificación en un plazo de 72 horas
- informe final en un plazo de 14 días desde que haya disponible una medida correctora
Los incidentes graves que afecten a su producto siguen los mismos pasos de 24 h y 72 h, con un informe final en el plazo de un mes. Las notificaciones se envían a través de la Plataforma Única de Notificación del CRA de ENISA al CSIRT del Estado miembro donde se encuentra su establecimiento principal, y ENISA las recibe al mismo tiempo (Comisión Europea: notificación CRA).
Veinticuatro horas es poco, así que prepárese ya. Decida quién presenta la notificación y quién es su suplente. Tenga una plantilla con los datos que necesitará: producto, versiones afectadas, naturaleza de la explotación, medidas de mitigación y estado de la corrección. Decida cómo informará a los clientes, por ejemplo con un correo a los titulares de licencia o un aviso en el panel. Los detalles están en nuestro artículo sobre el CRA.
Publicar, probar y revisar la política
Publique la política en una URL estable, como /security/, y no la mueva. Enlácela desde el pie de su web, desde security.txt y desde el readme de cada producto. Cambiar la URL rompe los enlaces de avisos antiguos y de directorios.
Después, pruébela. Pida a un compañero o a un desarrollador de confianza que envíe un informe de prueba inofensivo desde una dirección externa. Compruebe si llegó a la cola, si el acuse de recibo salió dentro de su plazo y si la persona de guardia sabía cuál era el siguiente paso. Corrija lo que haya fallado.
Revise la política una vez al año y después de cada caso real. Manténgala coherente con su período de soporte declarado y con su canal de actualizaciones. Una política que cubre «todas las versiones» cuando usted solo parchea la actual traerá problemas.
Su siguiente paso: redacte esta semana la política siguiendo la lista de apartados anterior: alcance, cómo notificar, buena fe, coordinación, reconocimiento y plazos. Configure la cola compartida security@ y designe a la persona que presentará una notificación CRA si resulta que algo se está explotando.
Preguntas frecuentes
¿Necesitan los plugins gratuitos de WordPress.org una política de divulgación de vulnerabilidades?
Los plugins de código abierto gratuitos y sin monetizar quedan, por lo general, fuera del régimen de fabricantes del CRA. Si el plugin gratuito forma parte de una oferta de pago, por ejemplo como base de un producto freemium, compruebe su situación con nuestro artículo sobre el CRA. Una política breve y una dirección de contacto operativa siguen siendo una buena práctica, porque los investigadores encontrarán fallos de todos modos.
¿Tengo que pagar recompensas por errores?
No. Las recompensas son opcionales. Diga con claridad en la política si paga o no, y reconozca en cualquier caso a quienes notifican.
¿Estoy obligado a divulgar las vulnerabilidades públicamente?
La divulgación coordinada consiste en una corrección más un aviso, para que los clientes sepan que deben actualizar. Acuerde el momento con quien lo notificó. Los clientes no pueden protegerse de un agujero que desconocen.
¿Es obligatoria por ley una puntuación CVSS?
No. CVSS es una herramienta que hace que sus valoraciones de gravedad sean coherentes y explicables. Cualquier método de valoración claro y documentado sirve.
Este artículo es información general y no constituye asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

