Politica di divulgazione delle vulnerabilità per plugin (CRA)
Come scrivere una politica di divulgazione delle vulnerabilità per plugin WordPress a pagamento: ambito, safe harbor, tempi, triage CVSS e notifica CRA.
Anche in: English Deutsch Français Español Polski Português Türkçe

Chi vende un plugin o un tema WordPress prima o poi riceverà la segnalazione di una falla di sicurezza. La politica di divulgazione delle vulnerabilità (vulnerability disclosure policy) stabilisce cosa succede dopo: o il ricercatore scrive direttamente al fabbricante, che corregge senza clamore, oppure la prima notizia arriva con un avviso pubblico. Questa guida offre ai piccoli team di sviluppo, spesso da una a cinque persone, una struttura di politica funzionante, esempi di formulazione e la routine interna che la sostiene. Mostra inoltre il punto preciso in cui una normale segnalazione di bug diventa un obbligo legale di notifica.
Perché i venditori di plugin hanno bisogno oggi di una politica di divulgazione delle vulnerabilità
Il Cyber Resilience Act (Regolamento (UE) 2024/2847) impone ai fabbricanti di prodotti con elementi digitali di disporre di un processo di gestione delle vulnerabilità e di una politica di divulgazione coordinata delle vulnerabilità. Questi obblighi principali si applicano dall'11 dicembre 2027. Una parte è però già in vigore: dall'11 settembre 2026 i fabbricanti devono notificare le vulnerabilità attivamente sfruttate e gli incidenti gravi che riguardano i propri prodotti.
La norma interessa chi vende a clienti dell'UE un plugin o un tema a pagamento o comunque monetizzato: in questo caso si è fabbricanti. I plugin open source gratuiti e non monetizzati restano in genere fuori dal regime dei fabbricanti. La nostra panoramica sul CRA per i venditori di plugin tratta per intero ambito, scadenze e sanzioni.
Le segnalazioni arriveranno. Patchstack, fornitore di soluzioni di sicurezza, ha contato nel 2025 ben 11.334 nuove vulnerabilità nell'ecosistema WordPress. Il 91% riguardava i plugin e per il 46% lo sviluppatore non aveva alcuna correzione disponibile al momento della divulgazione pubblica (Patchstack, State of WordPress Security in 2026). Una correzione può essere pronta alla divulgazione solo se il fabbricante è stato informato in tempo e ha agito. Una politica pubblicata, con un canale presidiato, dà ai ricercatori un motivo per rivolgersi prima a voi.
Cosa deve contenere la politica: ambito, canale di segnalazione, clausola di safe harbor
La politica deve stare in una pagina. I ricercatori la scorrono per trovare tre cose: se il prodotto è coperto, dove inviare la segnalazione e se rischiano conseguenze. Conviene scriverla in quest'ordine.
Ambito. Indicare i prodotti e le versioni supportate e specificare cosa è escluso.
Come segnalare. Indicare un solo indirizzo ed elencare ciò che serve: nome del prodotto, versione esatta, versioni di WordPress e PHP, passaggi per riprodurre il problema, una proof of concept e l'impatto così come lo valuta il ricercatore. Chiedere di non includere dati reali di clienti.
Clausola di buona fede. Dichiarare che non si intraprenderanno azioni legali contro chi agisce in buona fede nel rispetto della politica. Ciò significa testare solo sulle proprie installazioni, non accedere ai dati altrui e concedere un tempo ragionevole prima della pubblicazione. Non promettere l'immunità legale: non si può rinunciare ai diritti di terzi né alla legge penale, e non si deve lasciar intendere il contrario.
Coordinamento. Spiegare come si concorda la data di pubblicazione. Per esempio: «Concorderemo con voi una data di divulgazione. Di norma puntiamo a pubblicare l'avviso insieme alla correzione e vi chiediamo di attendere che sia disponibile una versione corretta oppure che siano trascorsi 90 giorni, a seconda di quale evento si verifichi per primo.» I 90 giorni sono una convenzione diffusa, non una regola giuridica. Scegliere un termine che si è in grado di rispettare.
Riconoscimenti e ricompense. Precisare se i segnalatori vengono citati nell'avviso e nel changelog e se è prevista una ricompensa. «Non abbiamo un programma di bug bounty a pagamento, ma citiamo ogni segnalazione valida» è una risposta onesta e accettabile.
Tempi di risposta e di correzione che si riescono a rispettare
I ricercatori vogliono sapere quando riceveranno una risposta. Fornire obiettivi, indicandoli come propri. Il CRA non fissa alcun termine per rispondere a un ricercatore: le sue scadenze riguardano le notifiche alle autorità su vulnerabilità attivamente sfruttate e incidenti gravi.
Questo è un esempio per un team piccolo, non un requisito.
| Fase | Obiettivo di esempio (scelto autonomamente) |
|---|---|
| Conferma di ricezione | 3 giorni lavorativi |
| Decisione di triage | 10 giorni lavorativi |
| Correzione, gravità critica/alta | 30 giorni |
| Correzione, gravità media/bassa | Prossimo rilascio ordinario |
Gli obiettivi vanno tarati sulla settimana peggiore, quando qualcuno è malato o in ferie, non su quella migliore. Se un termine viene mancato, inviare un aggiornamento con una nuova data. Un ricercatore che riceve un breve «ci stiamo ancora lavorando, rilascio previsto entro il 20» raramente pubblica in anticipo. Davanti al silenzio, invece, spesso lo fa.
Il canale di ricezione: security.txt, un indirizzo dedicato e chi lo legge
Usare un indirizzo dedicato, come security@yourdomain.eu. Deve confluire in una casella condivisa o in una coda di ticket letta da almeno due persone, non nella posta personale del fondatore. Mettere per iscritto chi sostituisce chi durante le ferie. Se si offre una chiave di cifratura, qualcuno deve poter decifrare le segnalazioni anche quando il titolare della chiave è assente.
Collegare la politica dal campo Policy del file security.txt, da ogni pagina di prodotto e dal readme del plugin. La nostra guida a security.txt spiega come pubblicare e verificare il file.
Le segnalazioni arrivano anche per altre vie: ticket di assistenza, database di vulnerabilità e piattaforme che contattano i fabbricanti per conto dei ricercatori, o un commento sul forum di supporto. Tutte queste vie devono convergere sulla stessa coda. Istruire il personale di assistenza in modo che ogni messaggio che cita «XSS», «SQL injection» o «unauthenticated» sia inoltrato lo stesso giorno.
Triage interno: riprodurre, valutare con CVSS, decidere
Applicare la stessa routine a ogni segnalazione, così che nulla dipenda da chi la legge per caso.
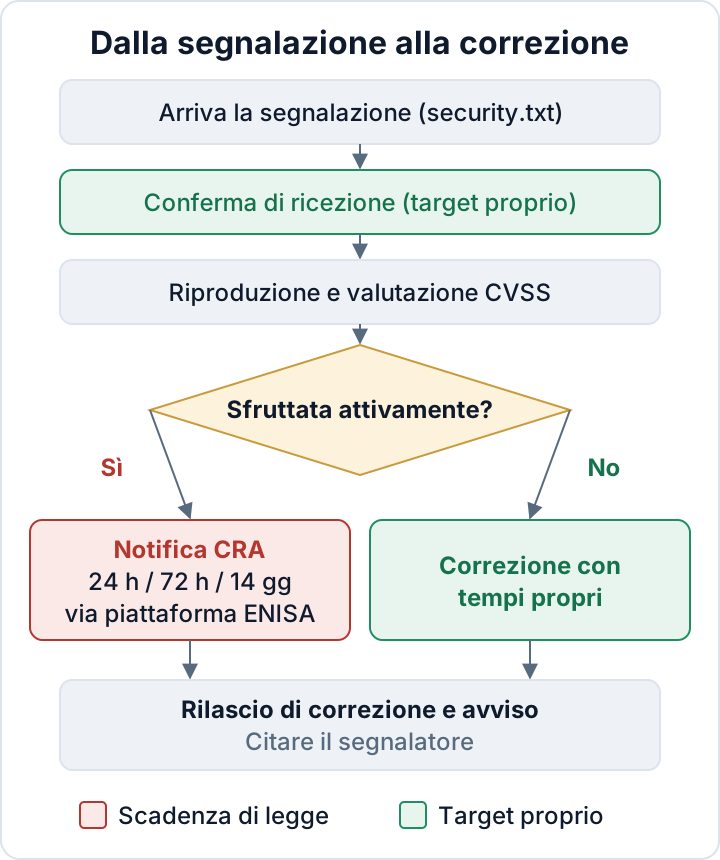
- Registrare la segnalazione con un ID di caso e inviare la conferma di ricezione.
- Riprodurla su un'installazione di test pulita con la versione indicata. Mai testare su un sito di un cliente.
- Valutarla con un punteggio base CVSS. Annotare le precondizioni dell'attacco: utente non autenticato, qualsiasi iscritto connesso oppure solo amministratore. Incidono sul rischio reale più di ogni altro fattore.
- Verificare tutte le versioni interessate, comprese le vecchie linee ancora supportate.
- Individuare la causa all'origine, poi cercare lo stesso schema nel resto del codice. Un controllo di capability mancante di solito ha dei «fratelli».
- Porsi un'ultima domanda: ci sono indizi che sia già sfruttata? Da qui dipende la sezione successiva.
- Sviluppare e rilasciare la correzione. Il changelog deve indicare chiaramente «Security fix», con le versioni interessate.
- Redigere l'avviso di sicurezza, concordare la data con il segnalatore e citarlo.
- Chiudere il caso con una registrazione: date, decisioni, versioni, link all'avviso. Ai sensi del CRA, questa registrazione è la prova di un processo funzionante.
Il controllo degli accessi inadeguato (broken access control) è la categoria più sfruttata nei dati di Patchstack. La nostra guida al controllo degli accessi per sviluppatori di plugin tratta le correzioni a livello di codice. Prima di un rilascio, un'analisi automatica del flusso dei dati (taint analysis) sul codice del plugin, come quella del plugin Security Audit & Compliance, può individuare presto alcuni flussi non sicuri. Non sostituisce una revisione manuale.
Quando una segnalazione diventa una notifica CRA
Il punto di decisione è ristretto. Una vulnerabilità segnalata ma non sfruttata non fa scattare, da sola, l'obbligo di notifica del CRA. Non c'è alcun termine di 24 ore: la si corregge con il normale processo di gestione, secondo i propri obiettivi e comunque senza ritardi ingiustificati.
La prova di uno sfruttamento attivo cambia il quadro. Può trattarsi di traffico d'attacco descritto da un cliente, da un provider di hosting o da un ricercatore, oppure di un sito compromesso riconducibile al proprio codice. Appena si sa che una vulnerabilità del proprio prodotto è attivamente sfruttata, si applica l'obbligo del fabbricante:
- preallarme entro 24 ore
- notifica entro 72 ore
- relazione finale entro 14 giorni dalla disponibilità di una misura correttiva
Gli incidenti gravi che riguardano il prodotto seguono gli stessi passaggi a 24 e 72 ore, con una relazione finale entro un mese. Le notifiche passano dalla piattaforma unica di segnalazione del CRA gestita da ENISA e arrivano al CSIRT dello Stato membro in cui il fabbricante ha lo stabilimento principale; ENISA le riceve contemporaneamente (Commissione europea: segnalazioni CRA).
Ventiquattro ore sono poche, quindi ci si prepara fin d'ora. Stabilire chi invia la notifica e chi lo sostituisce. Tenere pronto un modello con i dati necessari: prodotto, versioni interessate, natura dello sfruttamento, misure di mitigazione e stato della correzione. Decidere come informare i clienti, per esempio con un'e-mail ai titolari di licenza o un avviso nella dashboard. I dettagli sono nel nostro articolo sul CRA.
Pubblicare, testare e rivedere la politica
Pubblicare la politica a un URL stabile, ad esempio /security/, e non spostarla. Collegarla dal footer del sito, da security.txt e dal readme di ogni prodotto. Cambiare l'URL spezza i link presenti nei vecchi avvisi e nelle directory.
Poi provarla. Chiedere a un collega o a uno sviluppatore amico di inviare da un indirizzo esterno una segnalazione di prova innocua. Verificare se è arrivata nella coda, se la conferma di ricezione è partita entro l'obiettivo e se la persona di turno sapeva qual era il passo successivo. Correggere ciò che non ha funzionato.
Rivedere la politica una volta all'anno e dopo ogni caso reale. Mantenerla coerente con il periodo di supporto dichiarato e con il canale degli aggiornamenti. Una politica che copre «tutte le versioni» mentre si corregge solo l'ultima creerà problemi.
Prossimo passo: redigere questa settimana la politica seguendo l'elenco delle sezioni qui sopra: ambito, come segnalare, buona fede, coordinamento, riconoscimenti, tempi. Attivare la coda condivisa security@, poi indicare per nome chi invia una notifica CRA se emerge che una vulnerabilità è sfruttata.
FAQ
I plugin gratuiti su WordPress.org richiedono una politica di divulgazione delle vulnerabilità?
I plugin open source gratuiti e non monetizzati restano in genere fuori dal regime dei fabbricanti del CRA. Se il plugin gratuito fa parte di un'offerta a pagamento, per esempio come base di un prodotto freemium, verificare la propria situazione con il nostro articolo sul CRA. Una politica breve e un indirizzo di contatto funzionante restano comunque buona prassi, perché i ricercatori troveranno comunque dei bug.
Sono obbligatorie le ricompense (bug bounty)?
No. La ricompensa è facoltativa. Indicare con chiarezza nella politica se si paga e citare comunque i segnalatori.
Le vulnerabilità vanno rese pubbliche?
La divulgazione coordinata prevede una correzione più un avviso, in modo che i clienti sappiano di dover aggiornare. Concordare i tempi con il segnalatore. I clienti non possono proteggersi da una falla di cui ignorano l'esistenza.
Il punteggio CVSS è richiesto dalla legge?
No. Il CVSS è uno strumento che rende le valutazioni di gravità coerenti e spiegabili. Va bene qualsiasi metodo di valutazione chiaro e documentato.
Questo articolo è un'informazione di carattere generale e non costituisce consulenza legale.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

