Política de divulgação de vulnerabilidades para plugins (CRA)
Como redigir uma política de divulgação de vulnerabilidades para plugins WordPress pagos: âmbito, prazos realistas, triagem CVSS e quando o CRA exige notificação.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Se vende um plugin ou um tema WordPress, mais cedo ou mais tarde alguém vai encontrar uma falha de segurança nele. É a política de divulgação de vulnerabilidades que decide o que acontece a seguir: ou o investigador lhe escreve e a falha é corrigida com discrição, ou a primeira notícia que tem é um aviso público. Este guia dá a pequenas equipas de fornecedores, muitas vezes com uma a cinco pessoas, uma estrutura de política que funciona, exemplos de formulação e a rotina interna que a sustenta. Mostra também o ponto exato em que um simples relatório de erro passa a ser uma obrigação legal de notificação.
Porque é que os fornecedores de plugins precisam agora de uma política de divulgação de vulnerabilidades
O Regulamento de Ciber-Resiliência (CRA, Regulamento (UE) 2024/2847) obriga os fabricantes de produtos com elementos digitais a ter um processo de tratamento de vulnerabilidades e uma política de divulgação coordenada. Estas obrigações principais aplicam-se a partir de 11 de dezembro de 2027. Uma parte já está em vigor: desde 11 de setembro de 2026, os fabricantes têm de notificar as vulnerabilidades ativamente exploradas e os incidentes graves que afetem os seus produtos.
Isto aplica-se-lhe se vender a clientes da UE um plugin ou tema pago ou, de outra forma, monetizado. Nesse caso, o fabricante é você. Os plugins de código aberto gratuitos e não monetizados ficam, em regra, fora do regime aplicável aos fabricantes. O nosso resumo do CRA para vendedores de plugins trata o âmbito, o calendário e as coimas com todo o detalhe.
Os relatórios vão chegar. A Patchstack, um fornecedor de segurança, contabilizou 11 334 novas vulnerabilidades no ecossistema WordPress em 2025. Destas, 91 % estavam em plugins e 46 % não tinham correção disponível por parte do programador quando foram divulgadas publicamente (Patchstack, State of WordPress Security in 2026). Só pode haver uma correção pronta na altura da divulgação se o fornecedor tiver sido informado a tempo e tiver agido. Uma política publicada, com um canal vigiado, dá aos investigadores uma razão para o contactarem primeiro.
O que a política deve dizer: âmbito, canal de comunicação e cláusula de porto seguro
Limite a política a uma página. Os investigadores leem-na na diagonal à procura de três coisas: se o seu produto está abrangido, para onde enviar o relatório e se vão ter problemas. Escreva-a por essa ordem.
Âmbito. Indique os produtos e as versões que suporta e diga o que fica de fora.
Como comunicar. Indique um único endereço e enumere o que precisa: nome do produto, versão exata, versões do WordPress e do PHP, passos para reproduzir, uma prova de conceito e o impacto na perspetiva do investigador. Peça que não incluam dados reais de clientes.
Cláusula de boa-fé. Diga que não tomará medidas legais contra quem atue de boa-fé e dentro da política. Isso significa testar apenas nas suas próprias instalações, não aceder a dados de terceiros e dar-lhe um prazo razoável antes de publicar. Não prometa imunidade jurídica. Não pode renunciar a direitos de terceiros nem ao direito penal, por isso não sugira que pode.
Coordenação. Explique como se acorda a data de publicação. Por exemplo: «Acordaremos consigo uma data de divulgação. Por defeito, pretendemos publicar o aviso de segurança em conjunto com a correção e pedimos que aguarde até haver uma versão corrigida ou até passarem 90 dias, consoante o que ocorrer primeiro.» Os 90 dias são uma convenção corrente, não uma regra legal. Escolha um número que consiga cumprir.
Crédito e recompensas. Diga se dá crédito a quem reporta no aviso e no registo de alterações, e se paga. «Não temos um programa pago de recompensas por falhas, mas damos crédito a todos os relatórios válidos» é uma resposta honesta e aceitável.
Prazos de resposta e de correção que consegue cumprir
Os investigadores querem saber quando terão resposta. Dê-lhes metas e identifique-as como suas. O CRA não fixa qualquer prazo para responder a um investigador. Os prazos que estabelece dizem respeito às notificações às autoridades sobre vulnerabilidades ativamente exploradas e incidentes graves.
Segue-se um exemplo para uma equipa pequena. Não é um requisito.
| Passo | Meta de exemplo (definida por si) |
|---|---|
| Confirmar a receção | 3 dias úteis |
| Decisão de triagem | 10 dias úteis |
| Correção, crítica/alta | 30 dias |
| Correção, média/baixa | Próxima versão regular |
Defina as metas a pensar na sua pior semana, com alguém doente ou de férias, e não na melhor. Se falhar uma, envie um ponto de situação com uma nova data. Um investigador que recebe um breve «ainda estamos a trabalhar nisto, esperamos uma versão até dia 20» raramente publica antes do tempo. Um investigador que recebe silêncio fá-lo muitas vezes.
O canal de receção: security.txt, um endereço dedicado e quem o lê
Use um endereço dedicado, como security@seudominio.eu. Deve chegar a uma caixa de correio partilhada ou a uma fila de tickets lida por pelo menos duas pessoas, não à caixa pessoal do fundador. Registe por escrito quem assegura as férias. Se disponibilizar uma chave de cifragem, alguém tem de conseguir decifrar os relatórios quando o titular da chave estiver ausente.
Ligue a política a partir do campo Policy do seu security.txt, de cada página de produto e do readme do plugin. O nosso guia do security.txt explica como publicar e testar o ficheiro.
Os relatórios também chegam por outras vias: pedidos de suporte, bases de dados de vulnerabilidades e plataformas que contactam fornecedores em nome dos investigadores, ou um comentário no seu fórum de suporte. Encaminhe tudo para a mesma fila. Informe o suporte para que qualquer mensagem que mencione «XSS», «SQL injection» ou «não autenticado» seja reencaminhada no próprio dia.
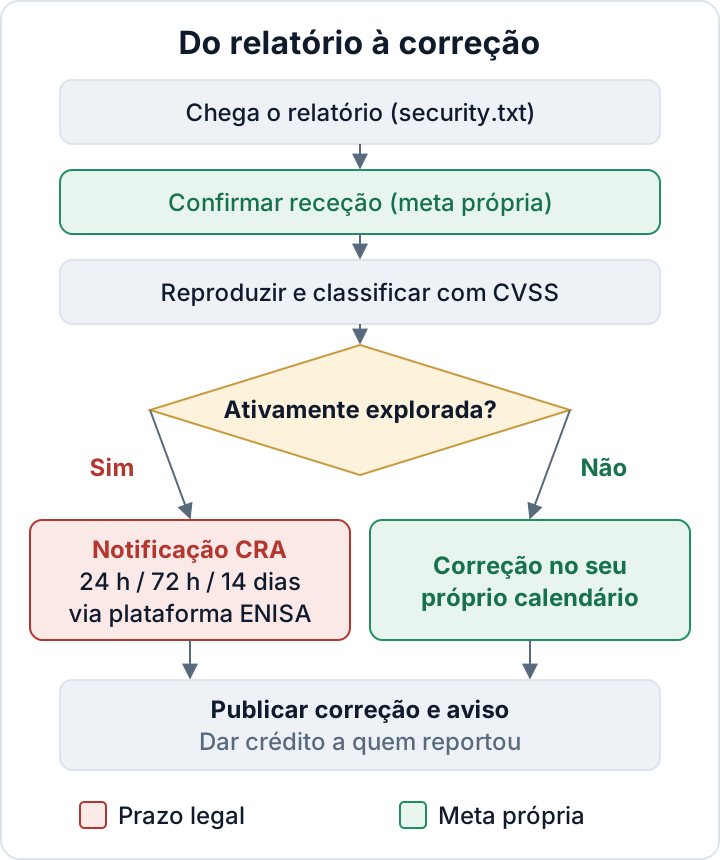
Triagem interna: reproduzir, classificar com CVSS, decidir
Use a mesma rotina para todos os relatórios, para que nada dependa de quem calhou lê-lo.
- Registe o relatório com um ID de caso e envie a confirmação de receção.
- Reproduza-o numa instalação de teste limpa, com a versão reportada. Nunca teste no site de um cliente.
- Classifique-o com uma pontuação base CVSS. Anote as pré-condições do ataque: sem autenticação, qualquer subscritor com sessão iniciada ou apenas administrador. Alteram o risco real mais do que qualquer outro fator.
- Verifique todas as versões afetadas, incluindo ramos mais antigos que ainda suporte.
- Encontre a causa de fundo e depois procure o mesmo padrão no resto do código. Uma verificação de permissões em falta costuma ter «irmãs».
- Faça mais uma pergunta: há algum sinal de que isto já está a ser explorado? Isso determina a secção seguinte.
- Crie a correção e publique-a. O registo de alterações deve dizer claramente «Correção de segurança», com as versões afetadas.
- Redija o aviso de segurança, acorde a data com quem reportou e dê-lhe crédito.
- Feche o caso com um registo: datas, decisões, versões, ligação para o aviso. Ao abrigo do CRA, este registo é a sua prova de que o processo funciona.
O controlo de acesso deficiente é a categoria mais explorada nos dados da Patchstack. O nosso guia de controlo de acesso para programadores de plugins trata das correções ao nível do código. Antes de uma versão, uma análise automática de fluxo de dados (taint analysis) ao código do seu plugin, como a do plugin Security Audit & Compliance, pode detetar cedo alguns fluxos de dados inseguros. Não substitui uma revisão manual.
Quando um relatório passa a ser uma notificação ao abrigo do CRA
O ponto de decisão é estreito. Uma vulnerabilidade que lhe é comunicada mas não é explorada não desencadeia, por si só, a obrigação de notificação do CRA. Não há relógio de 24 horas: corrige-a através do seu processo normal de tratamento, com as suas próprias metas, e mesmo assim sem demora injustificada.
A prova de exploração ativa muda isso. Essa prova pode ser tráfego de ataque descrito por um cliente, por um anfitrião de alojamento ou por um investigador, ou um site comprometido que remonte ao seu código. A partir do momento em que sabe que uma vulnerabilidade do seu produto está a ser ativamente explorada, aplica-se a obrigação do fabricante:
- alerta rápido no prazo de 24 horas
- notificação no prazo de 72 horas
- relatório final no prazo de 14 dias após a disponibilização de uma medida corretiva
Os incidentes graves que afetem o seu produto seguem os mesmos passos de 24 h e 72 h, com relatório final no prazo de um mês. As notificações são feitas através da Plataforma Única de Notificação do CRA, gerida pela ENISA, para a CSIRT do Estado-Membro onde se situa o seu estabelecimento principal, e a ENISA recebe-as em simultâneo (Comissão Europeia: notificação ao abrigo do CRA).
Vinte e quatro horas é pouco, por isso prepare-se desde já. Decida quem submete a notificação e quem é o suplente. Mantenha um modelo com os dados de que vai precisar: produto, versões afetadas, natureza da exploração, medidas de mitigação e estado da correção. Decida como vai informar os clientes, por exemplo por e-mail aos titulares de licença ou através de um aviso no painel de administração. Os detalhes estão no nosso artigo sobre o CRA.
Publicar, testar e rever a política
Publique a política num URL estável, como /security/, e mantenha-a aí. Ligue-a a partir do rodapé do site, do security.txt e do readme de cada produto. Mudar o URL quebra as ligações em avisos antigos e em diretórios.
Depois, teste-a. Peça a um colega ou a um programador amigo que envie um relatório de teste inofensivo a partir de um endereço externo. Verifique se chegou à fila, se a confirmação de receção seguiu dentro da sua meta e se a pessoa de serviço sabia qual era o passo seguinte. Corrija o que falhar.
Reveja a política uma vez por ano e após cada caso real. Mantenha-a coerente com o período de suporte que anunciou e com o seu canal de atualizações. Uma política que abranja «todas as versões» quando só corrige a atual vai dar problemas.
O seu próximo passo: redija a política esta semana com a lista de secções acima: âmbito, como comunicar, boa-fé, coordenação, crédito, metas. Configure a fila partilhada security@ e indique depois quem submete uma notificação ao abrigo do CRA, caso algo se revele explorado.
FAQ
Os plugins gratuitos do WordPress.org precisam de uma política de divulgação de vulnerabilidades?
Os plugins de código aberto gratuitos e não monetizados ficam, em regra, fora do regime do CRA aplicável aos fabricantes. Se o plugin gratuito fizer parte de uma oferta paga, por exemplo como base de um produto freemium, avalie a sua situação com o nosso artigo sobre o CRA. Uma política curta e um endereço de contacto que funcione continuam a ser boa prática, porque os investigadores encontram falhas de qualquer forma.
Sou obrigado a pagar recompensas por falhas (bug bounties)?
Não. A recompensa é opcional. Diga claramente na política se paga e dê sempre crédito a quem reporta.
Tenho de divulgar publicamente as vulnerabilidades?
A divulgação coordenada significa uma correção mais um aviso de segurança, para que os clientes saibam que têm de atualizar. Acorde o momento com quem reportou. Os clientes não se conseguem proteger de uma falha que desconhecem.
A pontuação CVSS é exigida por lei?
Não. O CVSS é uma ferramenta que torna as suas classificações de gravidade coerentes e explicáveis. Qualquer método de classificação claro e documentado serve.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

