Scripts de terceros en WordPress: seguridad y RGPD
Los scripts de terceros en WordPress tienen acceso total a la página y reciben datos de visitantes. Inventaríelos, elimínelos o fíjelos con SRI y CSP, y documéntelo.
También en: English Deutsch Français Italiano Polski Português Türkçe

Cada archivo JavaScript externo de su sitio WordPress se ejecuta con los mismos permisos que su propio código, pero usted no lo controla. Entre los scripts de terceros están las herramientas de analítica, los widgets de chat, los gestores de etiquetas, los píxeles de publicidad y redes sociales, y el plugin de jQuery que su tema carga desde una CDN. Quien controla esos archivos, o las cuentas que hay detrás, controla lo que hacen sus páginas. Eso incluye la página de acceso y el proceso de pago.
Este artículo explica cómo localizar todos los scripts externos y decidir cuáles se quedan. Después muestra cómo contener el resto con alojamiento propio, Integridad de subrecursos y una Content-Security-Policy, y cómo documentar el resultado de cara al RGPD.
Por qué los scripts de terceros son un riesgo de seguridad y de RGPD
Una etiqueta script que apunta a otro dominio no es como una imagen incrustada. El navegador descarga el código y lo ejecuta dentro de su página con acceso completo al DOM. El script puede leer lo que un cliente escribe en el formulario de pago de WooCommerce o en el campo de contraseña de wp-login.php. También puede leer cualquier cookie que no esté marcada como HttpOnly.
Las cookies de sesión de WordPress son HttpOnly, así que un script no puede limitarse a copiarlas. Pero esa protección tiene un alcance limitado. Un script que se ejecuta en una página de administración puede enviar peticiones como el usuario identificado y hacer todo lo que ese usuario pueda hacer.
El riesgo no depende solo de las intenciones del proveedor. Un archivo comprometido en una CDN, una cuenta de proveedor secuestrada o un acceso robado a su propio gestor de etiquetas pueden cambiar el código que reciben sus visitantes. Su servidor no se enterará nunca.
La parte de privacidad es más sencilla. Cada petición a un dominio externo envía a ese tercero la dirección IP del visitante, datos del navegador y, normalmente, la URL de la página. Cada script es un destinatario de datos, y usted debe poder justificarlo.
Cómo inventariar los scripts de terceros de su sitio
No se puede decidir sobre scripts que no se han encontrado. Haga el inventario en el navegador, porque muchos scripts se inyectan en tiempo de ejecución y nunca aparecen en los archivos del tema.
- Abra las herramientas de desarrollo del navegador y vaya a la pestaña Network (Red). Marque «Disable cache» (Inhabilitar caché), haga una recarga forzada y filtre por JS.
- Ordene por dominio y anote todos los dominios que no sean el suyo.
- Repita el proceso en varios tipos de página: inicio, una entrada del blog, una ficha de producto, el carrito, el pago,
wp-login.php, la página «Mi cuenta» y una página del escritorio con una sesión de administrador. - Como comprobación rápida, revise el código fuente de la página. El comando siguiente lista las referencias a archivos JavaScript estáticos. No detecta nada que se inyecte después:
curl -s https://example.com/ | grep -oE 'src="[^"]+\.js[^"]*"'- Busque dentro de WordPress los sitios donde alguien haya pegado código a mano. Los más habituales son los campos de «scripts de cabecera/pie» del tema, los plugins de fragmentos de código, los widgets de HTML personalizado y los ajustes del maquetador.
- Abra cada contenedor del gestor de etiquetas y anote todas las etiquetas que contiene. Una sola línea de contenedor en el código fuente puede representar veinte scripts.
Anote los resultados en una única tabla:
| Dominio | Finalidad | Responsable | Páginas | Datos enviados | Base jurídica o decisión |
|---|---|---|---|---|---|
| cdn.example-chat.com | Chat en vivo | Ventas | Todas | IP, URL, texto del chat | Consentimiento |
| cdn.example.net | Biblioteca de slider | Agencia | Inicio | IP, URL | Alojar en local |
La columna «Responsable» es la más importante. Si nadie en la empresa sabe explicar un script, empiece por cuestionar ese.
Eliminar, conservar o sustituir: decidir script por script
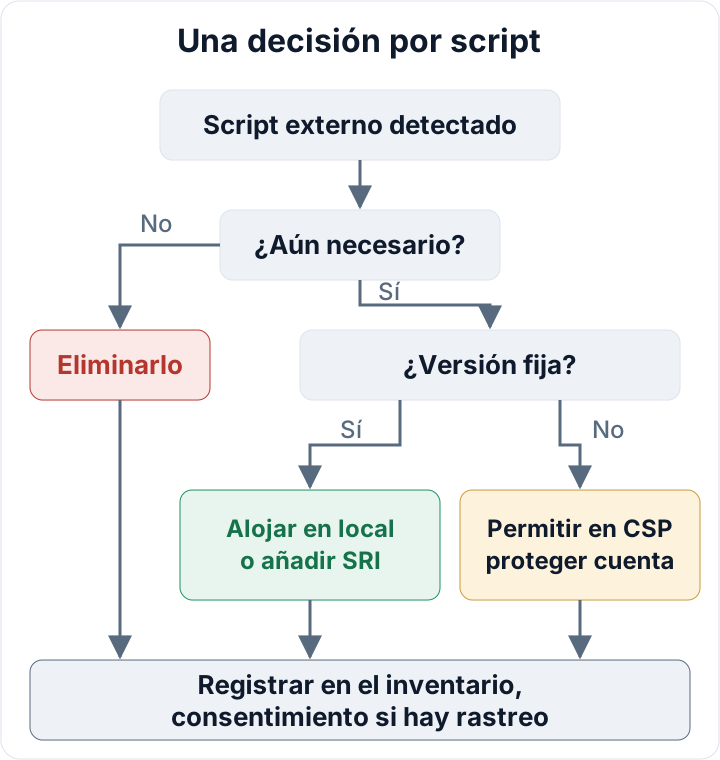
Empiece por eliminar. La mayoría de los sitios arrastran restos: un píxel de una campaña de hace dos años, una herramienta de mapas de calor de una prueba o una etiqueta que añadió una agencia anterior y nadie quitó. Si nadie sabe decir qué dejaría de funcionar sin ella, retírela y observe el sitio durante una semana.
Desactivar un plugin no siempre basta. Si alguien pegó el fragmento del proveedor en un campo del tema o en un plugin de fragmentos, la etiqueta sigue cargándose aunque el plugin ya no esté. Vuelva a comprobar la pestaña Network después de cada eliminación.
Para los scripts que se quedan, decida dónde hacen falta. Un widget de chat o un píxel publicitario no tiene motivo para ejecutarse en la página de acceso, en el área de cliente ni en el pago. Cárguelo solo en las páginas que lo necesitan, con carga condicional en el tema o con las reglas de activación del gestor de etiquetas. Para las páginas de pago, consulte nuestra guía de seguridad en WooCommerce.
Esto es el artículo 25 del RGPD llevado a la práctica. La protección de datos desde el diseño y por defecto significa menos destinatarios y menos datos. Cada script que elimina es un tercero menos que puede filtrar o usar indebidamente los datos de sus visitantes.
Alojar en local las bibliotecas estáticas en lugar de cargarlas desde una CDN
Las bibliotecas de versión fija, como un plugin de jQuery, un conjunto de iconos o un slider, no necesitan venir del servidor de otro. Descargue la versión exacta, colóquela en su tema hijo y regístrela en local:
add_action( 'wp_enqueue_scripts', function () {
    wp_enqueue_script(
        'slider-lib',
        get_stylesheet_directory_uri() . '/js/slider-lib.min.js',
        array(),
        '4.2.1',
        true
    );
} );
Con esto elimina de golpe una petición a un tercero y la dependencia de un servicio externo. El tribunal de Múnich usó el mismo razonamiento con las fuentes: el recurso podía haberse alojado en local. Nuestro artículo sobre Google Fonts y el RGPD explica esa sentencia.
El alojamiento propio tiene un coste. A partir de ese momento usted es responsable de actualizar ese archivo. Si la biblioteca publica una corrección de seguridad, nadie se la hará llegar. Incluya cada archivo alojado en local en su rutina de actualizaciones.
Integridad de subrecursos (SRI): fijar los archivos externos a un hash conocido
Si tiene que cargar desde una CDN un archivo de versión fija, la Integridad de subrecursos indica al navegador que solo lo ejecute si su hash coincide. Si alguien modifica el archivo, el navegador se niega a ejecutarlo.
Genere el hash a partir del archivo exacto que ha probado:
curl -sL -o lib.min.js https://cdn.example.net/lib/1.2.3/lib.min.js
openssl dgst -sha384 -binary lib.min.js | openssl base64 -A
La etiqueta script de ese archivo necesita entonces dos atributos adicionales:
integrity="sha384-PASTE_HASH_HERE"
crossorigin="anonymous"
En WordPress, añada los atributos con el filtro script_loader_tag:
add_filter( 'script_loader_tag', function ( $tag, $handle, $src ) {
    if ( 'example-lib' !== $handle ) {
        return $tag;
    }
    return str_replace(
        ' src=',
        ' integrity="sha384-PASTE_HASH_HERE" crossorigin="anonymous" src=',
        $tag
    );
}, 10, 3 );SRI solo funciona con URL cuyo contenido nunca cambia. Los proveedores actualizan en el mismo sitio la mayoría de los cargadores de analítica, gestores de etiquetas y chat, de modo que un hash fijado los rompería en pocos días. Para esos scripts hacen falta las dos medidas siguientes.
Limitar el origen de los scripts con una Content-Security-Policy
Su tabla de inventario ya contiene la lista de dominios permitidos de su CSP. La directiva script-src enumera los dominios autorizados a servir JavaScript. La directiva connect-src limita adónde pueden enviar datos los scripts, lo que dificulta que un código inyectado mande datos de formularios a un servidor desconocido. Directivas como img-src y form-action cierran otras vías, así que connect-src por sí sola no es una barrera completa.
Un gestor de etiquetas amplía la lista de dominios permitidos, porque cada etiqueta puede cargar código desde más dominios. Es otra razón para mantener los contenedores pequeños.
Cabeceras de seguridad en WordPress explica la sintaxis y un despliegue seguro. Una CSP limita lo que puede alcanzar un script comprometido. No convierte en inocuo un script malicioso que venga de un dominio permitido.
El gestor de etiquetas y las cuentas de proveedores forman parte de su superficie de ataque
Quien puede publicar un contenedor del gestor de etiquetas puede inyectar cualquier JavaScript en todas las páginas de su sitio, incluido el pago. No necesita acceso a WordPress y no cambia ningún archivo de su servidor. Trate estas cuentas como cuentas de administrador:
- Autenticación de dos factores en todas las cuentas (véase autenticación de dos factores)
- Pocos usuarios, cada uno con el rol mínimo que le permita hacer su trabajo, y solo una o dos personas que puedan publicar
- Agencias, autónomos y empleados anteriores dados de baja
- Historial de versiones revisado tras cada publicación, con las notificaciones de publicación activadas si la herramienta las ofrece
- Las mismas reglas para las cuentas de analítica, chat y publicidad que puedan enviar código a su sitio
Aplique el mismo criterio dentro de WordPress. Quien pueda editar los campos de scripts de cabecera/pie o los plugins de fragmentos puede añadir código, así que mantenga bajo el número de cuentas de administrador. Nuestra guía de roles de usuario en WordPress explica cómo revisarlas.
RGPD: consentimiento, transferencias y documentación de sus scripts de terceros
El artículo 32 del RGPD exige una seguridad adecuada, y el artículo 25 exige la protección de datos desde el diseño y por defecto. Según las normas de ePrivacy tal como se aplican en el Derecho nacional (en España, el artículo 22.2 de la LSSI), los scripts que instalan identificadores o rastrean el comportamiento suelen requerir consentimiento antes de cargarse. No deberían activarse hasta que el visitante haya elegido en su banner. Para comprobarlo, abra la pestaña Network en un perfil de navegador nuevo y mire qué se carga antes de hacer clic en nada.
Para los destinatarios en EE. UU., la decisión de adecuación del Marco de Privacidad de Datos UE-EE. UU. (DPF) del 10 de julio de 2023 ofrece actualmente una base de adecuación a las empresas certificadas en el DPF. El Tribunal General de la UE desestimó un recurso contra ella el 3 de septiembre de 2025. Desde el 31 de octubre de 2025 hay un recurso de casación pendiente ante el Tribunal de Justicia, por lo que la situación jurídica podría cambiar. Cuantos menos destinatarios en EE. UU. tenga, menos tendrá que rehacer si cambia.
Conserve la tabla de inventario, con fechas y decisiones, como prueba de responsabilidad proactiva conforme al artículo 5, apartado 2. Demuestra que alguien revisó cada destinatario y tomó una decisión. Nuestro artículo sobre el artículo 32 del RGPD trata el conjunto más amplio de medidas.
El plugin gratuito de auditoría de secaudit.eu comprueba la integridad de los archivos, los archivos expuestos y el spam SEO oculto en el propio sitio. No inventaría los scripts externos, así que la comprobación en el navegador que se describe arriba sigue siendo necesaria.
Su siguiente paso: reserve una hora esta semana, abra la pestaña Network en las páginas de pago y de acceso, y empiece la tabla.
Preguntas frecuentes
¿Puedo usar Integridad de subrecursos con un gestor de etiquetas o un cargador de analítica?
No. El proveedor modifica estos cargadores en el mismo sitio, de modo que el hash cambia y el navegador bloquearía el archivo. Contenga estos scripts con una CSP y proteja la cuenta.
¿Un banner de cookies hace seguros los scripts externos?
No. El consentimiento decide si un script puede cargarse. No influye en lo que hace el código una vez que se ejecuta.
¿Un script cargado a través de un plugin de WordPress sigue siendo de terceros?
Sí, si descarga código desde un dominio externo. El plugin es solo la vía de entrega, y el código sigue viniendo del servidor de otro.
Este artículo es una información general y no constituye asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

