Güvenlik açığı ifşa politikası: eklenti satıcıları (CRA)
Ücretli WordPress eklentileri için güvenlik açığı ifşa politikası nasıl yazılır: kapsam, güvenli liman, gerçekçi hedefler, CVSS ile önceliklendirme ve CRA bildirimi.
Diğer diller: English Deutsch Français Español Italiano Polski Português

Bir WordPress eklentisi ya da teması satıyorsanız, er ya da geç biri onda bir güvenlik açığı bulacaktır. Güvenlik açığı ifşa politikası, bundan sonra ne olacağını belirler: ya araştırmacı doğrudan size yazar ve siz açığı sessizce kapatırsınız ya da olaydan ilk haberiniz herkese açık bir güvenlik bülteninden olur. Bu rehber, çoğunlukla bir ila beş kişiden oluşan küçük satıcı ekiplerine çalışan bir politika yapısı, örnek ifadeler ve arkasındaki iç süreci sunuyor. Sıradan bir hata bildiriminin hangi noktada yasal bir bildirim yükümlülüğüne dönüştüğünü de gösteriyor.
Eklenti satıcıları için güvenlik açığı ifşa politikası neden artık gerekli
Siber Dayanıklılık Yasası (CRA, (AB) 2024/2847 sayılı Tüzük), dijital unsurlar içeren ürünlerin üreticilerinden bir güvenlik açığı yönetim süreci ve koordineli bir ifşa politikası oluşturmalarını istiyor. Bu temel yükümlülükler 11 Aralık 2027 tarihinden itibaren uygulanacak. Bir kısmı ise şimdiden yürürlükte: 11 Eylül 2026 itibarıyla üreticiler, ürünlerini etkileyen aktif olarak istismar edilen güvenlik açıklarını ve ciddi olayları bildirmek zorunda.
Bu, AB'deki müşterilere ücretli ya da başka şekilde gelir getiren bir eklenti veya tema satıyorsanız sizi de ilgilendirir. Bu durumda üretici sizsiniz. Ücretsiz, gelir getirmeyen açık kaynaklı eklentiler ise genel olarak üretici rejiminin dışında kalıyor. Kapsamı, takvimi ve para cezalarını eklenti satıcıları için CRA rehberimizde bulabilirsiniz.
Bildirimler gelecek. Bir güvenlik firması olan Patchstack, 2025'te WordPress ekosisteminde 11.334 yeni güvenlik açığı saydı. Bunların %91'i eklentilerdeydi, %46'sı ise kamuya açıklandığı sırada geliştiricinin sunduğu bir düzeltme yoktu (Patchstack, State of WordPress Security in 2026). Açıklama anında düzeltmenin hazır olabilmesi için satıcının hatadan zamanında haberdar olması ve harekete geçmesi gerekir. Yayımlanmış bir politika ve izlenen bir kanal, araştırmacılara önce size gelmeleri için bir neden verir.
Politika neyi söylemeli: kapsam, bildirim kanalı, güvenli liman ifadesi
Politikayı tek sayfada tutun. Araştırmacılar metni üç şeyi bulmak için tarar: ürününüz kapsamda mı, rapor nereye gönderilecek ve başları derde girecek mi. Metni bu sırayla yazın.
Kapsam. Desteklediğiniz ürünleri ve sürümleri belirtin, kapsam dışında kalanları da açıkça söyleyin.
Nasıl bildirilir. Tek bir adres verin ve neye ihtiyacınız olduğunu sıralayın: ürün adı, tam sürüm numarası, WordPress ve PHP sürümü, yeniden üretme adımları, bir kavram kanıtı (PoC) ve araştırmacının gördüğü etki. Gerçek müşteri verilerini eklememelerini isteyin.
İyi niyet ifadesi. Politika çerçevesinde iyi niyetle hareket eden kişilere karşı hukuki yola başvurmayacağınızı yazın. Yani yalnızca kendi kurulumlarında test yapmaları, başkalarının verilerine erişmemeleri ve yayımlamadan önce size makul bir süre tanımaları. Hukuki dokunulmazlık vaat etmeyin. Üçüncü tarafların haklarından ya da ceza hukukundan feragat edemezsiniz, bunu yapabilirmişsiniz gibi bir izlenim de vermeyin.
Koordinasyon. Yayın tarihinin nasıl belirleneceğini açıklayın. Örneğin: "Sizinle bir ifşa tarihi belirleyeceğiz. Varsayılan hedefimiz, güvenlik bültenini düzeltmeyle birlikte yayımlamaktır; düzeltilmiş bir sürüm çıkana ya da 90 gün geçene kadar, hangisi önce olursa, beklemenizi rica ederiz." 90 gün yaygın bir uygulamadır, yasal bir kural değil. Tutabileceğiniz bir süre seçin.
Teşekkür ve ödül. Bildirimi yapanlara güvenlik bülteninde ve değişiklik günlüğünde atıf yapıp yapmadığınızı, ödeme yapıp yapmadığınızı belirtin. "Ücretli bir hata ödül programımız yok, ancak her geçerli bildirime atıf yapıyoruz" dürüst ve kabul edilebilir bir yanıttır.
Karşılayabileceğiniz yanıt ve düzeltme hedefleri
Araştırmacılar ne zaman geri dönüş alacaklarını bilmek ister. Onlara hedefler verin ve bunların sizin hedefleriniz olduğunu açıkça yazın. CRA, bir araştırmacıya yanıt vermek için herhangi bir süre belirlemiyor. Tüzüğün süreleri, aktif olarak istismar edilen güvenlik açıkları ve ciddi olaylar için yetkili makamlara yapılacak bildirimler içindir.
Aşağıdaki küçük bir ekip için örnektir ve bir gereklilik değildir.
| Adım | Örnek hedef (kendi belirlediğiniz) |
|---|---|
| Alındı teyidi | 3 iş günü |
| Değerlendirme kararı | 10 iş günü |
| Düzeltme, kritik/yüksek | 30 gün |
| Düzeltme, orta/düşük | Sonraki düzenli sürüm |
Hedefleri en iyi haftanıza göre değil, en kötü haftanıza göre belirleyin: biri hastayken ya da izindeyken. Bir hedefi kaçırırsanız yeni bir tarihle durum güncellemesi gönderin. "Üzerinde çalışıyoruz, 20'sine kadar sürüm bekleyin" gibi kısa bir yanıt alan araştırmacı nadiren erken yayımlar. Sessizlikle karşılaşan sıklıkla yayımlar.
Bildirim kanalı: security.txt, ayrılmış adres ve kutuyu kim okuyor
security@alanadiniz.eu gibi ayrılmış bir adres kullanın. Bu adres, kurucunun kişisel gelen kutusuna değil, en az iki kişinin okuduğu ortak bir posta kutusuna ya da destek kuyruğuna düşmeli. İzin dönemlerinde kimin devraldığını yazılı hale getirin. Bir şifreleme anahtarı sunuyorsanız, anahtar sahibi yokken de birinin raporların şifresini çözebilmesi gerekir.
Politikaya security.txt dosyanızdaki Policy alanından, her ürün sayfasından ve eklentinin readme dosyasından bağlantı verin. Dosyayı nasıl yayımlayıp test edeceğinizi security.txt rehberimizde anlattık.
Bildirimler başka yollardan da gelir: destek talepleri, güvenlik açığı veritabanları, araştırmacılar adına satıcılarla iletişime geçen platformlar ya da destek forumunuza yazılmış bir yorum. Hepsini aynı kuyruğa yönlendirin. Destek ekibinizi bilgilendirin: içinde "XSS", "SQL injection" veya "kimlik doğrulamasız" geçen her şey aynı gün iletilmeli.
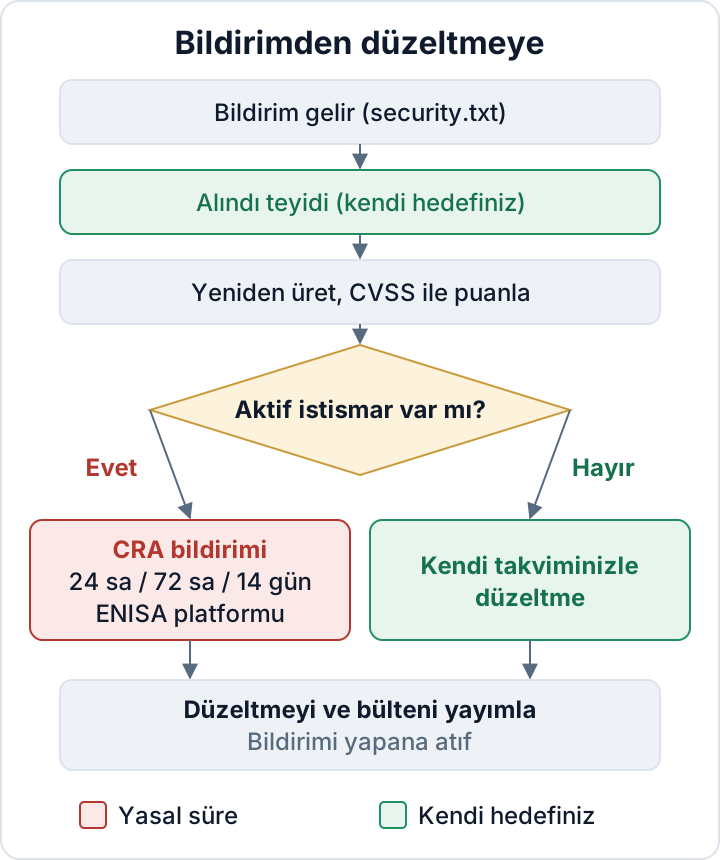
İç değerlendirme: yeniden üretin, CVSS ile puanlayın, karar verin
Her bildirimde aynı rutini uygulayın; böylece hiçbir şey raporu kimin okuduğuna bağlı kalmaz.
- Bildirimi bir vaka numarasıyla kaydedin ve alındı teyidini gönderin.
- Raporlanan sürümle temiz bir test kurulumunda yeniden üretin. Hiçbir zaman bir müşterinin sitesinde test etmeyin.
- CVSS temel puanıyla derecelendirin. Saldırının ön koşullarını not edin: kimlik doğrulamasız mı, oturum açmış herhangi bir abone mi, yalnızca yönetici mi? Gerçek riski bu koşullar, diğer her etkenden daha fazla değiştirir.
- Etkilenen tüm sürümleri kontrol edin; hâlâ desteklediğiniz eski dallar dahil.
- Kök nedeni bulun, ardından kod tabanında aynı deseni arayın. Eksik bir yetki kontrolünün genellikle benzerleri de vardır.
- Bir soru daha sorun: bunun şimdiden istismar edildiğine dair bir işaret var mı? Sonraki bölüm buna bağlı.
- Düzeltmeyi hazırlayın ve yayımlayın. Değişiklik günlüğünde, etkilenen sürümlerle birlikte açıkça "Güvenlik düzeltmesi" yazsın.
- Güvenlik bültenini yazın, tarihi bildirimi yapanla kararlaştırın ve ona atıf yapın.
- Vakayı bir kayıtla kapatın: tarihler, kararlar, sürümler, bülten bağlantısı. CRA kapsamında bu kayıt, işleyen bir sürecin kanıtıdır.
Patchstack'in verilerinde en çok istismar edilen kategori bozuk erişim kontrolü. Kod düzeyindeki çözümler için eklenti geliştiricileri için erişim kontrolü rehberimize bakın. Sürüm çıkarmadan önce eklenti kodunuzda yapılacak otomatik bir veri akışı (taint) analizi, örneğin Security Audit & Compliance eklentisindeki gibi, bazı güvensiz veri akışlarını erken yakalayabilir. Elle yapılan incelemenin yerini tutmaz.
Bir bildirim ne zaman CRA bildirimine dönüşür
Karar noktası dardır. Size bildirilen ama istismar edilmeyen bir güvenlik açığı, tek başına CRA bildirim yükümlülüğünü doğurmaz. 24 saatlik bir sayaç yok: açığı normal yönetim sürecinizle, kendi hedeflerinizle, yine de gereksiz gecikme olmadan kapatırsınız.
Aktif istismara dair kanıt bunu değiştirir. Kanıt; bir müşterinin, barındırma firmasının ya da araştırmacının tarif ettiği saldırı trafiği olabilir, kodunuza kadar izlenen ele geçirilmiş bir site de. Ürününüzdeki bir açığın aktif olarak istismar edildiğini öğrendiğiniz anda üretici yükümlülüğü devreye girer:
- 24 saat içinde erken uyarı
- 72 saat içinde bildirim
- düzeltici bir önlem kullanıma sunulduktan sonra 14 gün içinde nihai rapor
Ürününüzü etkileyen ciddi olaylar aynı 24 ve 72 saatlik adımları izler, nihai rapor ise bir ay içinde verilir. Bildirimler, ENISA'nın CRA Tek Bildirim Platformu üzerinden ana işletme yerinizin bulunduğu Üye Devletin CSIRT'ine iletilir ve ENISA bunları aynı anda alır (Avrupa Komisyonu: CRA bildirimi).
Yirmi dört saat kısa bir süre, bu yüzden şimdiden hazırlanın. Bildirimi kimin yapacağını ve yedeğin kim olduğunu belirleyin. İhtiyaç duyacağınız bilgileri içeren bir şablon hazır tutun: ürün, etkilenen sürümler, istismarın niteliği, hafifletici önlemler ve düzeltme durumu. Müşterilere nasıl haber vereceğinize karar verin; örneğin lisans sahiplerine e-posta ya da yönetim panelinde bir duyuru. Ayrıntılar CRA makalemizde.
Politikayı yayımlayın, test edin, gözden geçirin
Politikayı /security/ gibi kalıcı bir adreste yayımlayın ve orada tutun. Web sitenizin alt bilgisinden, security.txt dosyasından ve her ürünün readme dosyasından bağlantı verin. Adresi değiştirmek, eski bültenlerdeki ve dizinlerdeki bağlantıları kırar.
Sonra test edin. Bir meslektaşınızdan ya da dost bir geliştiriciden dışarıdaki bir adresten zararsız bir deneme bildirimi göndermesini isteyin. Kuyruğa ulaşıp ulaşmadığına, alındı teyidinin hedefiniz içinde çıkıp çıkmadığına ve nöbetçi kişinin sonraki adımı bilip bilmediğine bakın. Aksayan ne varsa düzeltin.
Politikayı yılda bir kez ve her gerçek vakadan sonra gözden geçirin. Belirttiğiniz destek süresi ve güncelleme kanalınızla tutarlı kalmasına dikkat edin. Siz yalnızca güncel sürümü yamalarken "tüm sürümleri" kapsayan bir politika başınıza iş açar.
Sonraki adımınız: bu hafta, yukarıdaki bölüm listesine göre politikanızı taslak haline getirin: kapsam, nasıl bildirilir, iyi niyet, koordinasyon, atıf, hedefler. Ortak security@ kuyruğunu kurun, ardından bir şey istismar ediliyor çıkarsa CRA bildirimini kimin yapacağını belirleyin.
SSS
WordPress.org'daki ücretsiz eklentilerin güvenlik açığı ifşa politikası olmalı mı?
Ücretsiz, gelir getirmeyen açık kaynaklı eklentiler genel olarak CRA üretici rejiminin dışında kalıyor. Ücretsiz eklenti ücretli bir teklifin parçasıysa, örneğin freemium bir ürünün temelini oluşturuyorsa, durumunuzu CRA makalemizle kontrol edin. Kısa bir politika ve çalışan bir iletişim adresi yine de iyi uygulamadır; çünkü araştırmacılar hatayı her durumda bulacaktır.
Hata ödül programı ödemek zorunda mıyım?
Hayır. Ödül isteğe bağlıdır. Ödeme yapıp yapmadığınızı politikada açıkça yazın ve her iki durumda da bildirimi yapanlara atıf verin.
Güvenlik açıklarını herkese açık olarak ifşa etmek zorunda mıyım?
Koordineli ifşa, bir düzeltme artı bir güvenlik bülteni demektir; böylece müşteriler güncelleme yapmaları gerektiğini bilir. Zamanlamayı bildirimi yapanla kararlaştırın. Müşteriler, var olduğunu bilmedikleri bir açıktan kendilerini koruyamaz.
CVSS puanı yasal olarak zorunlu mu?
Hayır. CVSS, önem derecesi değerlendirmelerinizi tutarlı ve açıklanabilir kılan bir araçtır. Açık ve belgelenmiş herhangi bir derecelendirme yöntemi iş görür.
Bu makale genel bilgilendirme amaçlıdır, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

