Registros de seguridad y RGPD: qué guardar y cuánto tiempo
Registros de seguridad y RGPD en WordPress: qué guardar, dónde se almacenan, quién puede leerlos, cómo acortar las IP y cómo fijar y aplicar el plazo de conservación.
También en: English Deutsch Français Italiano Polski Português Türkçe

Tras un ataque surgen tres preguntas: cómo entró el atacante, qué pudo ver y cuánto tiempo lleva dentro. Sin registros solo se puede suponer, y una suposición es una base muy débil para decidir sobre una violación de seguridad. Unos buenos registros de seguridad conforme al RGPD conservan los datos suficientes para responder a esas tres preguntas. Y tratan los registros como lo que son: datos personales.
Registros de seguridad y RGPD: por qué los necesita y por qué son datos personales
El RGPD espera que sepa lo que ha ocurrido. El artículo 33, apartado 5 exige documentar toda violación de la seguridad de los datos personales, con los hechos, sus efectos y las medidas correctoras adoptadas, incluso cuando no se notifica a la autoridad de control. No se pueden describir los hechos de una violación que no se puede reconstruir. El artículo 32(1)(b) pide garantizar la integridad permanente de los sistemas, y el 32(1)(d) un proceso para verificar si las medidas funcionan. Los registros sirven para ambas cosas.
Los registros contienen además direcciones IP, nombres de usuario, a veces correos electrónicos, y un historial de quién hizo qué y cuándo. Por eso son datos personales. Necesitan una seguridad adecuada (art. 5(1)(f)), protección de datos por defecto (art. 25) y una documentación que pueda exhibir (art. 5(2)).
De ahí surge una tensión. Si guarda muy poco, no puede investigar. Si guarda demasiado durante demasiado tiempo, ha creado un archivo de datos personales que a su vez puede filtrarse. El resto del artículo trata de encontrar el punto medio y dejarlo por escrito. Para el conjunto de medidas del artículo 32, consulte el artículo 32 del RGPD para WordPress.
Qué registrar en un sitio WordPress
El núcleo de WordPress no lleva un registro de actividad. Los eventos los aporta un plugin de registro de actividad o de seguridad, o el servidor web. Estas son las fuentes que importan en una investigación:
| Fuente de registro | Qué contiene | Datos personales | Uso habitual |
|---|---|---|---|
| Inicios de sesión y fallidos | Usuario probado, IP, hora, resultado | IP, nombre de usuario | Fuerza bruta, toma de control de cuentas |
| Cambios de usuarios y roles | Usuarios nuevos, cambios de rol, quién los hizo | Nombres de usuario, correos | Cuentas de administrador ocultas |
| Contraseñas de aplicación | Usuario, nombre, creación, último uso | Nombre de usuario, IP | Acceso persistente |
| Cambios de plugins y temas | Instalar, actualizar, activar, eliminar | Nombre de usuario | Punto de entrada, puertas traseras |
| Cambios de ajustes | siteurl, home, correo del administrador | Nombre de usuario, correo | Redirecciones maliciosas, toma de control |
| Integridad de archivos | Archivos nuevos o modificados frente a la referencia | Normalmente ninguno | Web shells, código inyectado |
| Registros de acceso/error del servidor web | Cada petición: IP, URL, estado, user agent | IP, a veces datos en las URL | Reconstruir la cronología |
Los cambios en siteurl y en el correo del administrador merecen especial atención. Los atacantes modifican ambos para redirigir a los visitantes o para recibir los correos de restablecimiento de contraseña. Los cambios en archivos, medidos frente a una referencia en buen estado, suelen ser la primera prueba firme de una web shell. El registro de acceso une los eventos: muestra qué IP envió la petición POST a qué archivo, unos segundos antes de que apareciera la nueva cuenta de administrador.
Hay datos que nunca deben entrar en un registro: contraseñas (incluidos los intentos fallidos, que a menudo son una contraseña real con una errata), el contenido completo de los formularios de contacto, datos de pago y cuerpos de petición sin filtrar. Si un plugin le ofrece «registrarlo todo», diga que no.
Dónde se guardan los registros de WordPress y por qué importa tras un ataque
Los registros suelen acabar en uno de estos cuatro lugares:
- La cuenta de alojamiento: registros de acceso y de errores en el panel de control. Los proveedores los rotan pasado un plazo que fijan ellos, y a menudo es corto. Compruebe qué hace el suyo.
- La base de datos de WordPress: los plugins de registro de actividad escriben en sus propias tablas.
- **
wp-content/debug.log:** errores de PHP, a veces con rutas, nombres de usuario o datos de la petición. - Un servicio externo de registros o un servidor syslog.
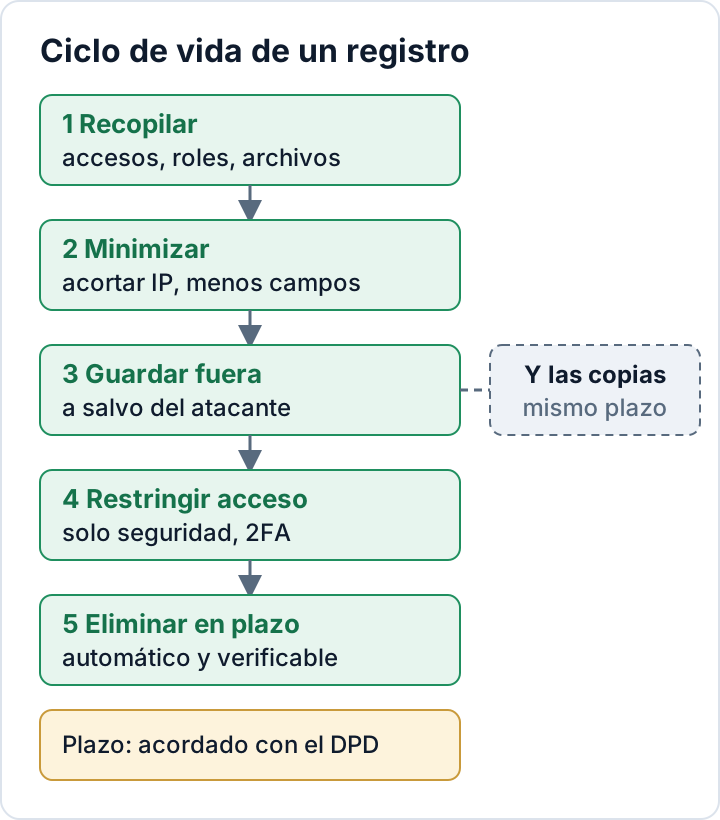
Los tres primeros comparten una debilidad: quien tenga permisos de administrador o acceso a los archivos puede editarlos o vaciarlos. Un atacante cuidadoso borrará de la tabla las filas que muestran sus propios inicios de sesión. Por eso conviene guardar una copia donde el sitio WordPress no pueda escribir. Puede ser un servidor syslog, un servicio de registros o, como mínimo, un directorio fuera de la raíz web que el usuario de PHP no pueda modificar. nginx puede enviar los registros de acceso directamente a syslog (access_log syslog:server=logs.example.net combined;), y rsyslog puede reenviar los registros del servidor.
Un servicio externo de registros trata datos personales por su cuenta. Eso lo convierte en encargado del tratamiento, y necesita un contrato de encargado del tratamiento conforme al artículo 28. Compruebe también dónde almacena los datos el servicio.
Menos datos personales: IP acortadas y menos campos
El artículo 25 pide protección de datos por defecto. En la práctica, decida para cada registro si necesita la dirección IP completa. El bloqueo de fuerza bruta y el rastreo de incidentes la necesitan, pero solo durante poco tiempo. Las estadísticas y los registros de tendencias a largo plazo, no.
Con nginx puede escribir dos registros: uno completo con un plazo de conservación corto y otro acortado que guarde más tiempo. Las directivas map y log_format van en el bloque http:
map $remote_addr $remote_addr_short {
    default                                  0.0.0.0;
    "~^(?P<ip>\d+\.\d+\.\d+)\.\d+$"           $ip.0;
    "~^(?P<ip>[^:]+:[^:]+):"                  $ip::;
}

map $request_uri $request_path {
    "~^(?P<path>[^?]*)" $path;
}

log_format privacy '$remote_addr_short [$time_local] "$request_method $request_path $server_protocol" '
                   '$status $body_bytes_sent "$http_user_agent"';

access_log /var/log/nginx/access.log combined;
access_log /var/log/nginx/access-short.log privacy;
En IPv4 se sustituye el último octeto por 0. En IPv6 solo se conservan los dos primeros grupos. Registrar únicamente la ruta de $request_uri (cortada en el ?) en lugar de $request elimina además la cadena de consulta, que es donde suelen aparecer direcciones de correo, tokens de restablecimiento e identificadores de seguimiento. El simple $uri no es un buen sustituto en WordPress: tras try_files suele mostrar /index.php en vez de la página solicitada. Si su sitio está detrás de una CDN o de un proxy inverso, $remote_addr es la dirección del proxy salvo que configure el módulo real-IP. Pruebe con nginx -t antes de recargar. Muchos plugins de seguridad tienen un ajuste equivalente de «anonimizar IP» para sus propias tablas.
Esto tiene límites. Una IP acortada sigue siendo a menudo un dato personal si se combina con una marca de tiempo y un user agent, así que continúa dentro del ámbito del RGPD. Además resulta mucho menos útil en una investigación. Por eso conviene guardar el registro completo durante un tiempo breve y no depender solo del acortado.
Quién puede leer los registros: restricciones de acceso
Los registros muestran quién inició sesión, desde dónde y cuándo, así que solo deberían leerlos las personas que se ocupan de la seguridad. Revise cada lugar:
- El panel de alojamiento: quién tiene acceso y si siguen teniéndolo antiguos empleados o agencias anteriores.
- La pantalla de registros del plugin: normalmente la ve cualquier Administrador. Es una razón más para mantener bajo el número de administradores.
- El servicio externo de registros: solo cuentas nominales y con autenticación en dos pasos activada.
Mantenga los archivos de registro fuera de la raíz web. Compruebe que debug.log no se puede descargar desde su dominio. Los ajustes se explican en el endurecimiento de wp-config.php. Si una agencia lee los registros de un cliente, la agencia trata datos personales por cuenta del cliente y debe quedar incluida en el contrato de encargado del tratamiento. Registrar quién lee los registros es opcional en un sitio pequeño. Lo haga o no, déjelo por escrito.
Conservación: elija un plazo justificado y elimine de forma automática
Este artículo no le dará un número legal de días, porque no hay una cifra válida para todos los sitios. Fije el plazo con su delegado de protección de datos o con quien se ocupe de la protección de datos en su empresa. Después, registre el razonamiento:
- Tiempo de detección: cuánto tiempo podría pasar un ataque inadvertido en su sitio de forma realista. Unos registros que se eliminan antes de que usted note el problema no sirven de nada.
- Ritmo de revisión: con qué frecuencia mira alguien los registros o las alertas. Véase la monitorización de seguridad en WordPress.
- La rotación del proveedor: lo que el alojamiento elimina de todos modos y si necesita una copia durante más tiempo.
- Limitación del plazo de conservación: el principio del RGPD según el cual los datos personales no se conservan más tiempo del necesario para su finalidad.
Un esquema habitual es un plazo corto para los registros completos sin procesar y uno más largo para los datos acortados o agregados.
Después, haga que la eliminación ocurra de forma técnica. En su propio servidor, edite el archivo /etc/logrotate.d/nginx existente en lugar de añadir una segunda entrada para los mismos archivos:
/var/log/nginx/*.log {
    daily
    rotate 14
    maxage 14
    compress
    delaycompress
    missingok
    notifempty
    sharedscripts
    postrotate
        [ -s /run/nginx.pid ] && kill -USR1 "$(cat /run/nginx.pid)"
    endscript
}
El 14 es un valor de ejemplo. Sustitúyalo por el plazo que haya documentado. Si el registro completo y el acortado necesitan plazos distintos, dé a cada archivo su propio bloque con su ruta exacta en lugar del comodín *.log; logrotate rechaza un archivo que coincide con dos bloques. logrotate -d /etc/logrotate.d/nginx muestra lo que ocurriría sin cambiar nada.
Para las tablas de plugins, configure el ajuste de conservación del plugin y compruebe que existe su tarea de limpieza con wp cron event list. WP-Cron solo se ejecuta cuando el sitio recibe visitas, así que un sitio con poco tráfico puede necesitar un cron real del sistema. Defina una política de conservación en el servicio externo y una regla de caducidad para sus copias de seguridad. Después, compruebe que la eliminación se produce de verdad: mire el archivo más antiguo de /var/log/nginx/ y la fila más antigua de la tabla de registros (wp db tables --all-tables-with-prefix | grep -i log le ayuda a localizar la tabla; sin esa opción, las tablas de plugins a menudo no aparecen).
Déjelo documentado: una ficha de una página sobre los registros
El artículo 5(2) exige poder demostrar el cumplimiento. Para los registros, normalmente basta una página:
- Finalidad: detectar e investigar incidentes de seguridad
- Fuentes: qué registros, de qué sistemas
- Campos y datos personales que contienen
- Lugares de almacenamiento y encargados del tratamiento (con el estado del contrato)
- Quién tiene acceso y cómo se protege ese acceso
- Plazo de conservación por tipo de registro, con su justificación
- Cómo se garantiza la eliminación (logrotate, ajuste del plugin, política del servicio, caducidad de copias)
- Dónde se acortan las IP y dónde no
- Frecuencia de revisión y responsable
- Fecha de la última comprobación de que la eliminación funciona
Enlace esta página desde sus registros del artículo 32 y desde su procedimiento ante violaciones de seguridad. Cuando ocurra algo, los pasos de la guía de notificación de violaciones en 72 horas dependen de lo que estos registros puedan mostrar. Si usa el plugin gratuito Security Audit & Compliance, su referencia de integridad de archivos y su resumen de cumplimiento en pantalla pueden alimentar las partes de esta ficha sobre cambios en archivos y revisión.
El siguiente paso: abra hoy su panel de alojamiento, averigüe cuánto tiempo se conservan sus registros de acceso y anote esa cifra en la parte superior de la página.
Preguntas frecuentes
¿Está permitido un registro de inicios de sesión fallidos con direcciones IP?
Registrar los inicios de sesión fallidos para detectar y bloquear el adivinado de contraseñas es una finalidad de seguridad reconocida. Limite los campos a lo que esa finalidad necesita (usuario probado, IP, hora y resultado), conserve la IP completa solo el tiempo que la necesite y documente la finalidad y el plazo. Consulte la base jurídica con su DPD.
¿Necesito consentimiento para los registros de seguridad?
Consulte a su delegado de protección de datos sobre la base jurídica en su caso. Los banners de cookies y de consentimiento están pensados para el seguimiento y el marketing. No son la herramienta para los registros que mantienen seguro su sitio. No añada el registro de seguridad al banner «por si acaso».
Mi proveedor elimina los registros de acceso a los pocos días. ¿Es suficiente?
Depende de lo rápido que notaría un ataque. Si solo descubriera una intrusión semanas después, los registros que muestran cómo empezó ya habrían desaparecido. Conviene plantearse una copia fuera del servidor, con un plazo más largo y documentado para los registros que realmente necesita.
Este artículo es información general, no asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

