Politique de divulgation des vulnérabilités pour plugins (CRA)
Rédiger une politique de divulgation des vulnérabilités pour plugins WordPress payants : périmètre, safe harbor, délais réalistes, triage CVSS et notification CRA.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

Si vous vendez un plugin ou un thème WordPress, quelqu'un finira un jour par y trouver une faille de sécurité. Une politique de divulgation des vulnérabilités décide de la suite : soit le chercheur vous écrit et vous corrigez discrètement, soit vous apprenez le problème par un avis public. Ce guide propose aux petites équipes d'éditeurs, souvent de une à cinq personnes, une structure de politique opérationnelle, des exemples de formulation et la routine interne qui va avec. Il montre aussi le seul moment où un simple rapport de bug devient une obligation légale de notification.
Pourquoi les éditeurs de plugins ont besoin dès maintenant d'une politique de divulgation des vulnérabilités
Le Cyber Resilience Act (CRA, règlement (UE) 2024/2847) oblige les fabricants de produits comportant des éléments numériques à disposer d'un processus de gestion des vulnérabilités et d'une politique de divulgation coordonnée. Ces obligations principales s'appliquent à partir du 11 décembre 2027. Une partie est déjà en vigueur : depuis le 11 septembre 2026, les fabricants doivent notifier les vulnérabilités activement exploitées et les incidents graves touchant leurs produits.
Cela vous concerne si vous vendez à des clients de l'UE un plugin ou un thème payant, ou monétisé d'une autre manière. Vous êtes alors le fabricant. Les plugins open source gratuits et non monétisés sont en général hors du régime applicable aux fabricants. Notre présentation du CRA pour les vendeurs de plugins détaille le périmètre, le calendrier et les sanctions.
Les signalements vont arriver. Patchstack, un éditeur de solutions de sécurité, a recensé 11 334 nouvelles vulnérabilités dans l'écosystème WordPress en 2025. 91 % concernaient des plugins, et 46 % n'avaient aucun correctif disponible côté développeur au moment de leur divulgation publique (Patchstack, State of WordPress Security in 2026). Un correctif ne peut être prêt à la divulgation que si l'éditeur a été prévenu à temps et a réagi. Une politique publiée, avec un canal surveillé, donne aux chercheurs une raison de venir d'abord vers vous.
Ce que la politique doit contenir : périmètre, canal de signalement, clause de bonne foi (safe harbor)
Tenez-vous-en à une page. Les chercheurs la parcourent pour trouver trois choses : si votre produit est couvert, où envoyer le rapport, et s'ils risquent des ennuis. Rédigez-la dans cet ordre.
Périmètre. Nommez les produits et les versions que vous maintenez, et précisez ce qui est exclu.
Comment signaler. Indiquez une seule adresse et listez ce dont vous avez besoin : nom du produit, version exacte, versions de WordPress et de PHP, étapes de reproduction, une preuve de concept et l'impact tel que le chercheur le perçoit. Demandez de ne pas joindre de données réelles de clients.
Clause de bonne foi. Indiquez que vous n'engagerez pas d'action en justice contre les personnes qui agissent de bonne foi dans le cadre de la politique. Cela signifie tester uniquement sur leurs propres installations, ne pas accéder aux données d'autrui et vous laisser un délai raisonnable avant publication. Ne promettez pas d'immunité juridique. Vous ne pouvez pas renoncer aux droits de tiers ni écarter le droit pénal, ne laissez donc pas entendre le contraire.
Coordination. Expliquez comment vous fixez une date de publication. Par exemple : « Nous conviendrons avec vous d'une date de divulgation. Par défaut, nous visons la publication d'un avis en même temps que le correctif, et nous vous demandons d'attendre qu'une version corrigée soit disponible ou que 90 jours se soient écoulés, selon la première éventualité. » Les 90 jours sont une convention répandue, pas une règle légale. Choisissez un chiffre que vous pouvez tenir.
Mention des auteurs et récompenses. Précisez si vous citez les auteurs des signalements dans l'avis et dans le journal des modifications, et si vous les rémunérez. « Nous n'avons pas de programme de bug bounty rémunéré, mais nous citons chaque signalement valide » est une réponse honnête et acceptable.
Des délais de réponse et de correction que vous pouvez réellement tenir
Les chercheurs veulent savoir quand ils auront une réponse. Donnez-leur des objectifs, et présentez-les comme les vôtres. Le CRA ne fixe aucun délai pour répondre à un chercheur. Ses délais portent sur les notifications aux autorités concernant les vulnérabilités activement exploitées et les incidents graves.
Voici un exemple pour une petite équipe. Ce n'est pas une exigence.
| Étape | Objectif d'exemple (fixé par vous) |
|---|---|
| Accusé de réception | 3 jours ouvrés |
| Décision de tri | 10 jours ouvrés |
| Correctif, critique/élevée | 30 jours |
| Correctif, moyenne/faible | Prochaine version régulière |
Dimensionnez ces objectifs pour votre pire semaine, quand quelqu'un est malade ou en congé, pas pour la meilleure. Si vous en ratez un, envoyez un point d'étape avec une nouvelle date. Un chercheur qui reçoit un court « toujours en cours, version attendue d'ici le 20 » publie rarement trop tôt. Celui qui n'obtient que du silence, souvent si.
Le canal de réception : security.txt, une adresse dédiée et qui la lit
Utilisez une adresse dédiée de type security@votredomaine.fr. Elle doit arriver dans une boîte partagée ou une file de tickets lue par au moins deux personnes, et non dans la boîte personnelle du fondateur. Notez qui assure les congés. Si vous proposez une clé de chiffrement, quelqu'un doit pouvoir déchiffrer les rapports en l'absence du détenteur de la clé.
Faites un lien vers la politique depuis le champ Policy de votre security.txt, depuis chaque page produit et depuis le readme du plugin. Notre guide security.txt explique comment publier et tester le fichier.
Des signalements arrivent aussi par d'autres voies : tickets de support, bases de données de vulnérabilités et plateformes qui contactent les éditeurs pour le compte des chercheurs, ou simple commentaire sur votre forum de support. Orientez tout cela vers la même file. Sensibilisez votre support : tout message mentionnant « XSS », « injection SQL » ou « non authentifié » doit être transmis le jour même.
Tri interne : reproduire, évaluer avec CVSS, décider
Appliquez la même routine à chaque signalement, pour que rien ne dépende de la personne qui le lit.
- Enregistrez le signalement sous un numéro de dossier et envoyez l'accusé de réception.
- Reproduisez-le sur une installation de test propre, avec la version signalée. Ne testez jamais sur le site d'un client.
- Évaluez-le avec un score de base CVSS. Notez les préconditions de l'attaque : non authentifié, tout abonné connecté, ou administrateur uniquement. Elles modifient le risque réel plus que tout autre facteur.
- Vérifiez toutes les versions concernées, y compris les anciennes branches que vous maintenez encore.
- Trouvez la cause racine, puis cherchez le même motif dans le reste du code. Un contrôle de capacité manquant a généralement des jumeaux.
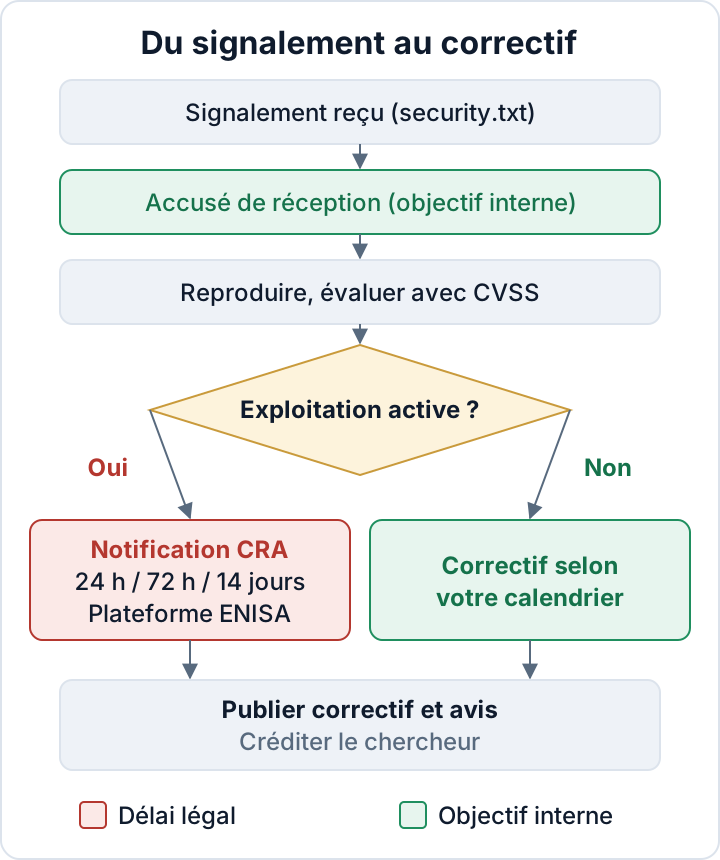
- Posez une dernière question : y a-t-il un signe que la faille est déjà exploitée ? Cela détermine la section suivante.
- Développez le correctif et publiez-le. Le journal des modifications doit indiquer clairement « Correctif de sécurité », avec les versions concernées.
- Rédigez l'avis, convenez de la date avec l'auteur du signalement et mentionnez-le.
- Clôturez le dossier avec une trace : dates, décisions, versions, lien vers l'avis. Dans le cadre du CRA, cette trace prouve que votre processus fonctionne.
Le contrôle d'accès défaillant est la catégorie la plus exploitée dans les données de Patchstack. Notre guide du contrôle d'accès pour les développeurs de plugins présente les corrections au niveau du code. Avant une publication, une analyse automatisée des flux de données (taint analysis) du code de votre plugin, comme celle du plugin Security Audit & Compliance, peut détecter tôt certains flux dangereux. Elle ne remplace pas une revue manuelle.
Quand un signalement devient une notification CRA
Le point de bascule est étroit. Une vulnérabilité qui vous est signalée mais n'est pas exploitée ne déclenche pas, à elle seule, l'obligation de notification du CRA. Il n'y a pas de compte à rebours de 24 heures : vous la corrigez dans votre processus normal, selon vos propres objectifs, et toujours sans retard injustifié.
La preuve d'une exploitation active change la donne. Cette preuve peut être du trafic d'attaque décrit par un client, un hébergeur ou un chercheur, ou un site compromis dont l'origine remonte à votre code. Dès que vous savez qu'une vulnérabilité de votre produit est activement exploitée, l'obligation du fabricant s'applique :
- alerte précoce dans les 24 heures
- notification dans les 72 heures
- rapport final dans les 14 jours suivant la disponibilité d'une mesure corrective
Les incidents graves touchant votre produit suivent les mêmes étapes de 24 h et 72 h, avec un rapport final sous un mois. Les notifications passent par la plateforme unique de signalement du CRA de l'ENISA, à destination du CSIRT de l'État membre où se trouve votre établissement principal, l'ENISA les recevant en même temps (Commission européenne : notification CRA).
Vingt-quatre heures, c'est court : préparez-vous dès maintenant. Décidez qui dépose la notification et qui assure la suppléance. Gardez un modèle avec les éléments dont vous aurez besoin : produit, versions concernées, nature de l'exploitation, mesures d'atténuation et état du correctif. Décidez comment vous informerez vos clients, par exemple par e-mail aux titulaires de licence ou par un message dans le tableau de bord. Les détails figurent dans notre article sur le CRA.
Publier, tester et réviser la politique
Publiez la politique à une URL stable, par exemple /security/, et ne la déplacez plus. Faites un lien depuis le pied de page de votre site, depuis security.txt et depuis chaque readme de produit. Changer l'URL casse les liens des anciens avis et des annuaires.
Ensuite, testez-la. Demandez à un collègue ou à un développeur de confiance d'envoyer un faux signalement inoffensif depuis une adresse extérieure. Vérifiez qu'il est bien arrivé dans la file, que l'accusé de réception est parti dans le délai visé et que la personne d'astreinte connaissait la suite. Corrigez ce qui a échoué.
Révisez la politique une fois par an et après chaque cas réel. Gardez-la cohérente avec votre période de support annoncée et votre canal de mises à jour. Une politique qui couvre « toutes les versions » alors que vous ne corrigez que la version actuelle vous causera des ennuis.
Prochaine étape : rédigez la politique cette semaine à partir de la liste de sections ci-dessus : périmètre, comment signaler, bonne foi, coordination, mention des auteurs, objectifs. Créez la file partagée security@, puis désignez la personne qui dépose une notification CRA si une faille se révèle exploitée.
FAQ
Les plugins gratuits de WordPress.org ont-ils besoin d'une politique de divulgation des vulnérabilités ?
Les plugins open source gratuits et non monétisés sont en général hors du régime du CRA applicable aux fabricants. Si le plugin gratuit fait partie d'une offre payante, par exemple la base d'un produit freemium, vérifiez votre situation avec notre article sur le CRA. Une courte politique et une adresse de contact qui fonctionne restent de bonnes pratiques, car des chercheurs trouveront des bugs de toute façon.
Dois-je payer des primes de bug bounty ?
Non. Une prime est facultative. Indiquez clairement dans la politique si vous payez, et mentionnez les auteurs des signalements dans tous les cas.
Dois-je divulguer publiquement les vulnérabilités ?
La divulgation coordonnée consiste en un correctif et un avis, pour que les clients sachent qu'il faut mettre à jour. Convenez du calendrier avec l'auteur du signalement. Les clients ne peuvent pas se protéger d'une faille qu'ils ne connaissent pas.
Un score CVSS est-il obligatoire légalement ?
Non. CVSS est un outil qui rend vos évaluations de gravité cohérentes et explicables. Toute méthode d'évaluation claire et documentée convient.
Cet article est une information générale, et non un conseil juridique.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

