Polityka ujawniania podatności dla autorów wtyczek (CRA)
Jak napisać politykę ujawniania podatności dla płatnych wtyczek WordPress: zakres, safe harbor, terminy, ocena CVSS i start obowiązku zgłoszeń z CRA.
Także po: English Deutsch Français Español Italiano Português Türkçe

Kto sprzedaje wtyczkę lub motyw do WordPressa, prędzej czy później dostanie informację o luce w zabezpieczeniach. To, co stanie się potem, rozstrzyga polityka ujawniania podatności. Albo badacz napisze do Państwa i luka zostanie po cichu załatana, albo pierwszą wiadomością będzie publiczny biuletyn bezpieczeństwa. Ten poradnik pokazuje małym zespołom, często jedno- do pięcioosobowym, działającą strukturę polityki, przykładowe sformułowania i wewnętrzną procedurę, która za nią stoi. Wskazuje też jedyny moment, w którym zwykłe zgłoszenie błędu zamienia się w obowiązek prawny.
Dlaczego producenci wtyczek potrzebują polityki ujawniania podatności już teraz
Akt o cyberodporności, czyli Cyber Resilience Act (rozporządzenie (UE) 2024/2847), wymaga od producentów produktów z elementami cyfrowymi wdrożenia procesu postępowania z podatnościami oraz polityki skoordynowanego ujawniania podatności. Główne obowiązki zaczną obowiązywać od 11 grudnia 2027 r. Jedna część obowiązuje jednak już wcześniej: od 11 września 2026 r. producenci muszą zgłaszać aktywnie wykorzystywane podatności i poważne incydenty dotyczące ich produktów.
Dotyczy to Państwa, jeśli sprzedają Państwo płatną lub w inny sposób komercyjnie wykorzystywaną wtyczkę albo motyw klientom w UE. W takim przypadku jesteście Państwo producentem. Darmowe, niekomercyjne wtyczki open source co do zasady pozostają poza reżimem dotyczącym producentów. Zakres, harmonogram i kary opisaliśmy w przeglądzie CRA dla sprzedawców wtyczek.
Zgłoszenia będą napływać. Patchstack, dostawca rozwiązań bezpieczeństwa, naliczył w 2025 r. w ekosystemie WordPressa 11 334 nowe podatności. 91 % z nich dotyczyło wtyczek, a w 46 % przypadków w chwili publicznego ujawnienia nie było poprawki od autora (Patchstack, State of WordPress Security in 2026). Poprawka może być gotowa w dniu ujawnienia tylko wtedy, gdy producent dowiedział się o błędzie na czas i zareagował. Opublikowana polityka z monitorowanym kanałem daje badaczom powód, żeby zgłosić się najpierw do Państwa.
Co musi zawierać polityka: zakres, kanał zgłoszeń i klauzula safe harbor
Polityka powinna zmieścić się na jednej stronie. Badacze przeglądają ją, szukając trzech rzeczy: czy produkt jest objęty, dokąd wysłać zgłoszenie i czy nie grożą im z tego powodu kłopoty. W tej kolejności warto ją napisać.
Zakres. Należy wymienić wspierane produkty i wersje oraz napisać, co jest poza zakresem.
Sposób zgłaszania. Wystarczy jeden adres i lista potrzebnych informacji: nazwa produktu, dokładna wersja, wersje WordPressa i PHP, kroki do odtworzenia, proof of concept oraz skutki, jak widzi je zgłaszający. Warto poprosić, aby nie dołączał prawdziwych danych klientów.
Sformułowanie o dobrej wierze. Należy napisać, że nie podejmą Państwo działań prawnych wobec osób, które działają w dobrej wierze i w ramach polityki. Oznacza to testowanie wyłącznie na własnych instalacjach, brak dostępu do cudzych danych i danie Państwu rozsądnego czasu przed publikacją. Nie należy obiecywać immunitetu prawnego. Nie mogą Państwo zrzec się praw osób trzecich ani wyłączyć przepisów prawa karnego, więc nie należy sugerować, że jest inaczej.
Koordynacja. Trzeba wyjaśnić, jak ustalana jest data publikacji. Na przykład: „Uzgodnimy z Panem/Panią termin ujawnienia. Domyślnie dążymy do publikacji biuletynu razem z poprawką i prosimy o wstrzymanie się do czasu udostępnienia poprawionej wersji lub do upływu 90 dni, zależnie od tego, co nastąpi wcześniej”. Okres 90 dni to powszechna konwencja, nie przepis prawa. Warto wybrać liczbę, której da się dotrzymać.
Wyróżnienie i nagrody. Należy napisać, czy zgłaszający są wymieniani w biuletynie i w changelogu oraz czy otrzymują wynagrodzenie. Uczciwa i w pełni akceptowalna odpowiedź brzmi: „Nie prowadzimy płatnego programu bug bounty, ale wymieniamy autora każdego zasadnego zgłoszenia”.
Terminy odpowiedzi i poprawek, których można dotrzymać
Badacze chcą wiedzieć, kiedy usłyszą odpowiedź. Warto podać terminy i zaznaczyć, że są własne. CRA nie określa żadnego terminu odpowiedzi dla badacza. Jego terminy dotyczą zgłoszeń do organów w sprawie aktywnie wykorzystywanych podatności i poważnych incydentów.
Poniżej przykład dla małego zespołu. To nie jest wymóg.
| Etap | Przykładowy termin (własny) |
|---|---|
| Potwierdzenie odbioru | 3 dni robocze |
| Decyzja po wstępnej ocenie | 10 dni roboczych |
| Poprawka, krytyczna/wysoka | 30 dni |
| Poprawka, średnia/niska | Najbliższe regularne wydanie |
Terminy należy ustalać pod najgorszy tydzień, gdy ktoś choruje lub jest na urlopie, a nie pod najlepszy. Jeśli nie uda się go dotrzymać, trzeba wysłać krótką informację o stanie prac z nową datą. Badacz, który dostanie wiadomość „nadal nad tym pracujemy, wydanie spodziewane do 20.”, rzadko publikuje przedwcześnie. Ten, kto dostaje milczenie, często to robi.
Kanał zgłoszeń: security.txt, osobny adres i osoby, które go czytają
Najlepiej użyć dedykowanego adresu, np. security@twojadomena.pl. Powinien trafiać do wspólnej skrzynki lub kolejki zgłoszeń, którą czyta co najmniej dwie osoby, a nie do prywatnej poczty założyciela. Warto zapisać, kto zastępuje w czasie urlopów. Jeśli udostępniają Państwo klucz szyfrujący, ktoś musi móc odszyfrować zgłoszenia pod nieobecność właściciela klucza.
Politykę należy podlinkować w polu Policy pliku security.txt, na stronie każdego produktu i w pliku readme wtyczki. Publikację i testowanie pliku opisuje nasz poradnik o security.txt.
Zgłoszenia przychodzą też innymi drogami: przez zgłoszenia do supportu, bazy podatności i platformy, które kontaktują się z producentami w imieniu badaczy, albo jako komentarz na forum wsparcia. Wszystkie te kanały powinny prowadzić do tej samej kolejki. Pracowników supportu trzeba uczulić, by każdą wiadomość ze słowami „XSS”, „SQL injection” czy „unauthenticated” przekazywali dalej jeszcze tego samego dnia.
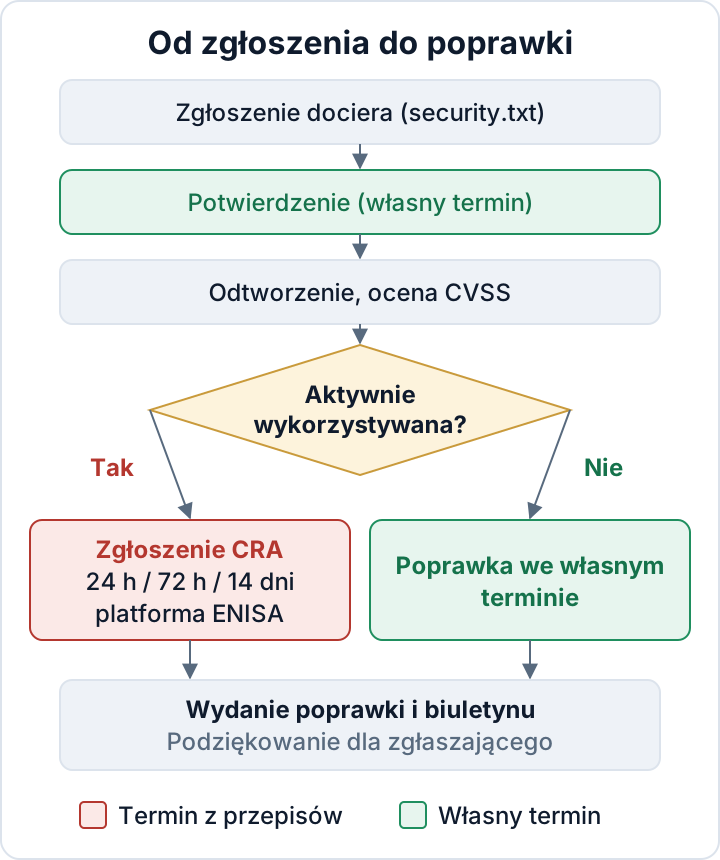
Wewnętrzna ocena zgłoszenia: odtworzyć, ocenić w CVSS, zdecydować
Dla każdego zgłoszenia warto stosować tę samą procedurę, aby nic nie zależało od tego, kto akurat je przeczyta.
- Zarejestrować zgłoszenie pod numerem sprawy i wysłać potwierdzenie odbioru.
- Odtworzyć błąd na czystej instalacji testowej ze zgłoszoną wersją. Nigdy na stronie klienta.
- Ocenić zgłoszenie według wyniku bazowego CVSS. Zanotować warunki wstępne ataku: bez uwierzytelnienia, dowolny zalogowany subskrybent albo tylko administrator. Zmieniają one rzeczywiste ryzyko bardziej niż jakikolwiek inny czynnik.
- Sprawdzić wszystkie dotknięte wersje, także starsze gałęzie, które nadal są wspierane.
- Znaleźć przyczynę źródłową, a potem przeszukać kod pod kątem tego samego wzorca. Jeden brakujący test uprawnień zwykle ma rodzeństwo.
- Zadać jeszcze jedno pytanie: czy są jakiekolwiek oznaki, że luka jest już wykorzystywana? Od tego zależy następna sekcja.
- Przygotować poprawkę i ją wydać. Changelog powinien jasno mówić „Security fix” i podawać dotknięte wersje.
- Napisać biuletyn, uzgodnić datę ze zgłaszającym i wymienić go z nazwiska.
- Zamknąć sprawę zapisem: daty, decyzje, wersje, link do biuletynu. W świetle CRA ten zapis jest dowodem, że proces działa.
Błędy kontroli dostępu (broken access control) to w danych Patchstacka najczęściej wykorzystywana kategoria. Poprawki na poziomie kodu omawia nasz poradnik o kontroli dostępu dla autorów wtyczek. Przed wydaniem automatyczna analiza przepływu danych (taint analysis) w kodzie wtyczki, taka jak ta we wtyczce Security Audit & Compliance, może wcześnie wychwycić niektóre niebezpieczne przepływy. Nie zastępuje jednak ręcznego przeglądu kodu.
Kiedy zgłoszenie staje się zgłoszeniem w rozumieniu CRA
Punkt decyzyjny jest wąski. Podatność zgłoszona Państwu, ale niewykorzystywana, sama w sobie nie uruchamia obowiązku zgłoszeniowego z CRA. Nie ma tu zegara 24-godzinnego: usuwają ją Państwo w zwykłym procesie, według własnych terminów, nadal jednak bez zbędnej zwłoki.
Dowody aktywnego wykorzystania zmieniają tę sytuację. Takim dowodem może być ruch atakujący opisany przez klienta, hosting lub badacza albo zainfekowana strona, której przyczynę wskazano w Państwa kodzie. Gdy wiadomo już, że podatność w produkcie jest aktywnie wykorzystywana, zaczyna obowiązywać obowiązek producenta:
- wczesne ostrzeżenie w ciągu 24 godzin
- zgłoszenie w ciągu 72 godzin
- sprawozdanie końcowe w ciągu 14 dni od udostępnienia środka naprawczego
Poważne incydenty mające wpływ na produkt przechodzą te same etapy 24 h i 72 h, a sprawozdanie końcowe składa się w ciągu miesiąca. Zgłoszenia trafiają przez jednolitą platformę zgłoszeniową ENISA (Single Reporting Platform) do zespołu CSIRT państwa członkowskiego, w którym producent ma główną siedzibę, a ENISA otrzymuje je równocześnie (Komisja Europejska: zgłaszanie w ramach CRA).
Dwadzieścia cztery godziny to mało, więc przygotowanie warto zacząć już teraz. Trzeba ustalić, kto składa zgłoszenie i kto go zastępuje. Warto mieć szablon z danymi, które będą potrzebne: produkt, dotknięte wersje, charakter wykorzystania, środki łagodzące i stan prac nad poprawką. Należy też zdecydować, jak poinformować klientów, np. e-mailem do posiadaczy licencji lub komunikatem w panelu. Szczegóły znajdą Państwo w naszym artykule o CRA.
Publikacja, test i przegląd polityki
Politykę należy opublikować pod stałym adresem, np. /security/, i go nie zmieniać. Link powinien znaleźć się w stopce strony, w security.txt i w readme każdego produktu. Zmiana adresu psuje linki w starych biuletynach i katalogach.
Potem trzeba ją przetestować. Wystarczy poprosić kolegę lub zaprzyjaźnionego programistę o wysłanie nieszkodliwego zgłoszenia testowego z zewnętrznego adresu. Sprawdzić, czy trafiło do kolejki, czy potwierdzenie wyszło w założonym terminie i czy dyżurna osoba wiedziała, co robić dalej. Wszystko, co zawiodło, należy poprawić.
Politykę warto przeglądać raz w roku oraz po każdym rzeczywistym przypadku. Musi być spójna z deklarowanym okresem wsparcia i kanałem aktualizacji. Polityka obejmująca „wszystkie wersje”, gdy łatają Państwo tylko bieżącą, sprawi kłopoty.
Następny krok: w tym tygodniu proszę przygotować szkic polityki według listy sekcji powyżej: zakres, sposób zgłaszania, dobra wiara, koordynacja, wyróżnienie, terminy. Należy założyć wspólną kolejkę security@, a następnie wskazać osobę, która złoży zgłoszenie CRA, jeśli okaże się, że luka jest wykorzystywana.
FAQ
Czy darmowe wtyczki w WordPress.org potrzebują polityki ujawniania podatności?
Darmowe, niekomercyjne wtyczki open source co do zasady pozostają poza reżimem CRA dla producentów. Jeśli darmowa wtyczka jest częścią płatnej oferty, np. podstawą produktu freemium, sytuację warto sprawdzić w naszym artykule o CRA. Krótka polityka i działający adres kontaktowy to nadal dobra praktyka, bo badacze i tak znajdą błędy.
Czy muszę wypłacać nagrody za zgłoszenia (bug bounty)?
Nie. Nagroda jest opcjonalna. W polityce należy jasno napisać, czy Państwo płacą, a zgłaszających w każdym przypadku wymieniać z nazwiska.
Czy muszę ujawniać podatności publicznie?
Skoordynowane ujawnianie oznacza poprawkę wraz z biuletynem, aby klienci wiedzieli, że trzeba zaktualizować wtyczkę. Termin należy uzgodnić ze zgłaszającym. Klienci nie mogą się zabezpieczyć przed luką, o której nie wiedzą.
Czy ocena CVSS jest wymagana prawem?
Nie. CVSS to narzędzie, które sprawia, że oceny wagi podatności są spójne i dają się uzasadnić. Sprawdzi się każda jasna, udokumentowana metoda oceny.
Ten artykuł ma charakter ogólnoinformacyjny i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

