security.txt para WordPress: recibir avisos de vulnerabilidades
Cómo publicar security.txt (RFC 9116) en WordPress: campos, pruebas con nginx y curl, un buzón atendido y la notificación CRA para vendedores de plugins.
También en: English Deutsch Français Italiano Polski Português Türkçe
Un archivo security.txt indica a cualquiera que encuentre un problema de seguridad en su web o en su producto dónde debe comunicarlo. En WordPress se publica en diez minutos. Lo difícil es conseguir que alguien lea el buzón que hay detrás y conteste.
Esta guía explica los campos, cómo publicar y probar el archivo en un sitio WordPress y cómo gestionar los avisos que lleguen. Para quienes venden plugins y temas, cubre además cómo encaja el archivo con la divulgación coordinada de vulnerabilidades y con el Reglamento de Ciberresiliencia (CRA).
Qué es security.txt y qué no es
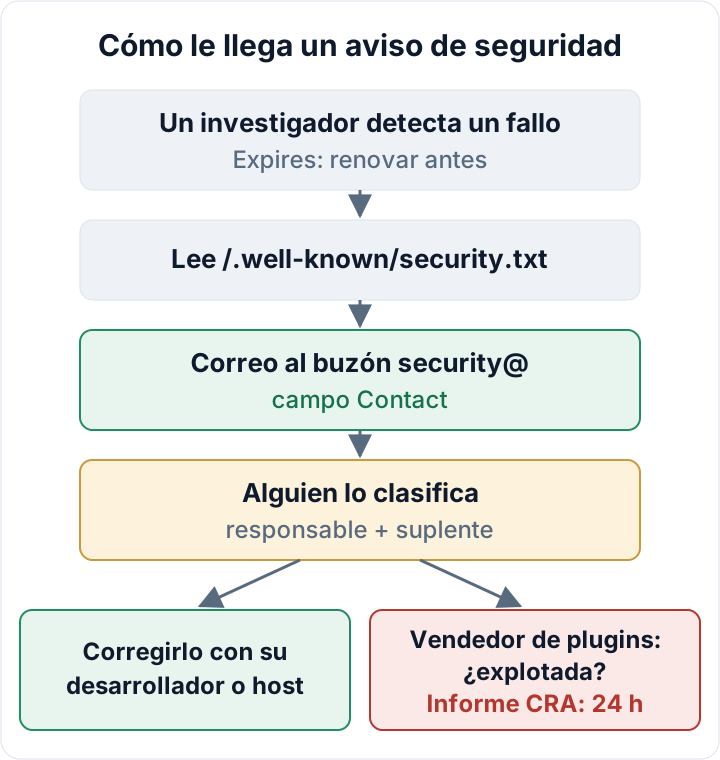
La RFC 9116 define un archivo de texto plano en /.well-known/security.txt, servido por HTTPS. Contiene datos de contacto y algunos datos opcionales para investigadores de seguridad. Un investigador, el operador de un escáner o el equipo de TI de un cliente pueden encontrarlo sin buscar un formulario de contacto ni adivinar nombres en LinkedIn. Sirve para cualquier web de empresa, para agencias y, sobre todo, para vendedores de plugins.
Conviene tener claros sus límites. El archivo no corrige nada y no hace que su web sea más segura. No es un programa de recompensas (bug bounty). No le obliga a pagar a nadie, y tampoco promete un plazo de respuesta salvo que usted lo escriba en su política. Como los distintivos de los que hablamos en nuestro artículo sobre sellos de seguridad, es una señal visible. A diferencia de un distintivo, solo demuestra que existe un canal. Si nadie lee el buzón, el archivo es peor que no tenerlo: los avisos caen en el vacío mientras usted parece estar preparado.
Los dos campos obligatorios: Contact y Expires
Solo dos campos son obligatorios.
Contact es un URI mailto:, https: o tel:. Puede indicarlo varias veces, por orden de preferencia. Use una dirección de función, como security@sudominio.eu, y no una personal. Las personas se van, y una dirección personal en un archivo público sobrevive a su contrato.
Expires debe aparecer exactamente una vez. Es una fecha y hora en formato ISO 8601, y la RFC recomienda fijarla a menos de un año vista. De unos meses a un año es un plazo razonable. Cuando un investigador ve una fecha pasada, da por abandonado el canal, y muchas herramientas automáticas lo marcan.
Un archivo mínimo válido:
Contact: mailto:security@example.eu
Expires: 2027-09-30T22:00:00.000Z
Las líneas que empiezan por # son comentarios. Guarde el archivo como texto plano en UTF-8.
Campos opcionales útiles: Policy, Preferred-Languages, Encryption y Canonical
Policy enlaza a una página breve de divulgación en su sitio. Basta con unos pocos párrafos:
- qué comunicar (vulnerabilidades de su web o producto)
- qué no hacer: no descargar ni conservar datos personales, no realizar pruebas de denegación de servicio, no aplicar ingeniería social al personal
- en qué plazo pretende acusar recibo de un aviso
- si paga recompensas (lo habitual: no)
Preferred-Languages enumera etiquetas de idioma separadas por comas. Es útil para empresas de la UE: en, de, et indica que sirve el inglés, el alemán o el estonio.
Encryption enlaza a una clave pública OpenPGP. Es opcional. Añádala solo si alguien de su equipo puede descifrar mensajes de verdad. Un aviso cifrado que nadie puede leer es un aviso perdido.
Canonical indica la URL o las URL donde reside oficialmente este archivo. Importa cuando el mismo archivo es accesible desde varios hosts.
Acknowledgments puede enlazar a una página de agradecimientos a quienes informan, si usted tiene una. Hiring es para ofertas de empleo y puede ignorarlo.
También puede firmar todo el archivo con una firma de texto claro OpenPGP. Déjelo fuera salvo que tenga un proceso para volver a firmar cada vez que cambie el archivo. Una firma rota u obsoleta genera más confusión que un archivo sin firmar.
Un ejemplo completo:
# Contacto de seguridad de example.eu
Contact: mailto:security@example.eu
Contact: https://example.eu/security-report/
Expires: 2027-09-30T22:00:00.000Z
Policy: https://example.eu/security-policy/
Preferred-Languages: en, de, et
Canonical: https://example.eu/.well-known/security.txt
# Solo si alguien puede descifrar:
# Encryption: https://example.eu/pgp-key.txt
Cómo publicar security.txt en un sitio WordPress
WordPress no tiene ningún ajuste para esto. El método más sencillo es subir el archivo por SFTP a una carpeta llamada .well-known en la raíz web, que es la carpeta donde está el index.php de WordPress (y, en la mayoría de las instalaciones, wp-config.php). Puede que la carpeta ya exista: su hosting o su cliente de certificados pueden guardar allí los archivos de desafío ACME de Let's Encrypt. No los toque y añada solo su archivo.
Las reglas de reescritura estándar de WordPress sirven directamente los archivos existentes, de modo que normalmente no hace falta ningún otro cambio. Algunos plugins de seguridad o SEO también pueden generar el archivo de forma virtual. Funciona igual, pero entonces la petición depende de que WordPress y el plugin sigan funcionando bien. Un archivo físico es más simple y sobrevive a los cambios de plugins.
En nginx, muchas configuraciones endurecidas incluyen una regla como location ~ /\. { deny all; }, que bloquea también /.well-known/. Añada una excepción por prefijo. El modificador ^~ evita que nginx evalúe las reglas con expresiones regulares para esa ruta:
location ^~ /.well-known/ {
    allow all;
    try_files $uri =404;
    charset utf-8;
}En Apache puede colocar un .htaccess de una línea dentro de .well-known para que el archivo de texto plano se sirva con juego de caracteres UTF-8:
AddDefaultCharset utf-8Multisitio y varios dominios: la RFC espera un archivo por nombre de host. Una red multisitio suele compartir una única raíz web, por lo que el mismo archivo aparece en todos los dominios asignados. Puede enumerar cada URL en una línea Canonical distinta o servir un archivo diferente por host con una regla del servidor.
CDN: si una CDN almacena en caché los archivos de texto, purgue la copia en caché después de cada edición. De lo contrario, los visitantes pueden seguir viendo la fecha Expires antigua. Una redirección 301 desde la ubicación antigua /security.txt a /.well-known/security.txt es opcional.
Compruebe que se sirve correctamente
Ejecute esto desde cualquier terminal:
curl -sI https://example.eu/.well-known/security.txtDebe obtener un estado 200, una cabecera content-type: text/plain; charset=utf-8 y ninguna cabecera location:. Una redirección 301 a la página de inicio o una respuesta text/html indican un problema. La causa habitual es una página 404 de WordPress, un plugin que «redirige todos los 404» o un plugin de seguridad que devuelve una página de bloqueo. Después revise el contenido en sí:
curl -s https://example.eu/.well-known/security.txtAbra también la URL en una ventana de navegación privada. Varios validadores públicos pueden analizar el archivo y avisar de una fecha caducada o de un campo ausente. Considérelos una comodidad, no una autoridad.
Detrás del archivo: un buzón que alguien lea
Aquí es donde fallan la mayoría de las implantaciones. Antes de publicar, decida:
- Un responsable y un suplente. Nombre a una persona que lea
security@y a otra que cubra las vacaciones. Anote ambos nombres internamente, no en el archivo. - Reglas antispam. Asegúrese de que la dirección nunca se desvíe a la carpeta de correo no deseado. Los avisos suelen venir de remitentes desconocidos y contienen enlaces y código.
- Acuse de recibo. Envíe una respuesta breve confirmando la recepción. Fije un plazo que pueda cumplir, por ejemplo dos días laborables. Es decisión suya, así que publíquelo en la política solo si puede cumplirlo.
- Clasificación. ¿El problema es real y reproducible? ¿Afecta a datos personales? ¿Quién lo corrige: su desarrollador, su hosting o el proveedor del plugin? Si un aviso demuestra que se expusieron datos realmente, puede tratarse de una violación de la seguridad de los datos personales. Consulte la notificación de 72 horas del RGPD. Si el problema está en un plugin de terceros, siga nuestra guía sobre plugins vulnerables.
- Un recordatorio de Expires. Ponga una entrada en el calendario un mes antes de la fecha. Actualizar el archivo lleva dos minutos.
Espere también algún correo de baja calidad. Los mensajes de «beg bounty» pegan la salida de un escáner automático, como una cabecera ausente o una nota sobre SPF, y piden dinero a cambio. Responda con educación, corrija lo que sea genuino y no pague por resultados de un escáner que usted no ha pedido.
Lleve un registro sencillo de cada aviso con la fecha de recepción, un resumen, la decisión, la corrección y la fecha de cierre. Ese registro sirve de prueba de la responsabilidad proactiva del RGPD (art. 5, apartado 2). Además le da una respuesta concreta cuando un cliente sujeto a la Directiva NIS2 le pregunta, en un cuestionario a proveedores, cómo recibe y gestiona los avisos de seguridad.
Vendedores de plugins y temas: security.txt, divulgación coordinada y CRA
Si vende plugins o temas, security.txt es la puerta de entrada de su gestión de vulnerabilidades. Según el Reglamento de Ciberresiliencia, los fabricantes necesitan un proceso de gestión de vulnerabilidades y una política de divulgación coordinada. Forman parte de las obligaciones principales que se aplican desde el 11 de diciembre de 2027.
La obligación de notificación ya está en vigor. Desde el 11 de septiembre de 2026, los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes graves a través de la Plataforma Única de Notificación de ENISA, empezando con una alerta temprana en un plazo de 24 horas. En la práctica, un mensaje a su buzón de seguridad puede ser el momento en que usted se entera de que un fallo se está explotando, y con eso empieza a correr el plazo. Es un motivo más para tener un responsable, un suplente y una clasificación rápida.
Para un fabricante, una configuración sólida tiene cuatro piezas:
- security.txt en el dominio del fabricante
- una política de divulgación enlazada desde él
- el mismo contacto en el readme del plugin
- el mismo contacto en cada página de producto
Los investigadores suelen partir del plugin, no del sitio de su empresa. El calendario completo, los plazos posteriores y las sanciones se explican en nuestra guía del CRA para vendedores de plugins.
Si un aviso desemboca en un incidente real en su propia web, el plugin gratuito Security Audit & Compliance muestra un borrador de notificación de incidentes con las fases de 24 horas, 72 horas y un mes, que le ayuda a estructurar el seguimiento → secaudit.eu.
Su siguiente paso: cree hoy el archivo de dos líneas, publíquelo, ejecute la comprobación con curl y añada a su calendario el recordatorio de Expires.
Este artículo es información general y no constituye asesoramiento jurídico.
FAQ
¿Necesita security.txt la web de una pyme?
Ninguna ley lo exige para una web de empresa corriente. Aun así, es barato y útil, y algunos clientes lo comprueban en las revisiones de proveedores.
¿Atraerá security.txt a los atacantes?
No. Contiene datos de contacto y ninguna información sobre debilidades. Los atacantes escanean los sitios exista o no el archivo.
¿Tengo que pagar por los avisos?
No, salvo que anuncie una recompensa. Si es el caso, indique con claridad en su política que no ofrece recompensas.
¿Puedo usar un formulario de contacto en lugar de una dirección de correo?
Sí. Una URL https: en el campo Contact es válida. Asegúrese de que los envíos lleguen a las mismas personas que se encargan del buzón de seguridad.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin