Vulnerability Disclosure Policy für WordPress-Plugins (CRA)
So schreiben Sie eine Vulnerability Disclosure Policy für kostenpflichtige WordPress-Plugins: Geltungsbereich, Safe Harbor, realistische Ziele, CVSS und CRA-Meldepflicht.
Auch auf: English Français Español Italiano Polski Português Türkçe

Wer ein WordPress-Plugin oder -Theme verkauft, wird früher oder später erleben, dass jemand eine Sicherheitslücke darin findet. Ob der Sicherheitsforscher sich dann bei Ihnen meldet und Sie die Lücke in Ruhe schließen können oder ob Sie erst durch einen öffentlichen Sicherheitshinweis davon erfahren, hängt von Ihrer Vulnerability Disclosure Policy ab. Dieser Leitfaden gibt kleinen Herstellerteams, oft ein bis fünf Personen, einen funktionierenden Aufbau für die Policy, Beispielformulierungen und die interne Routine dahinter. Er zeigt außerdem die eine Stelle, an der aus einem gewöhnlichen Bugreport eine gesetzliche Meldepflicht wird.
Warum Plugin-Hersteller jetzt eine Vulnerability Disclosure Policy brauchen
Die Cyberresilienzverordnung (Cyber Resilience Act, Verordnung (EU) 2024/2847) verpflichtet Hersteller von Produkten mit digitalen Elementen zu einem Verfahren für die Behandlung von Schwachstellen und zu einer Strategie für die koordinierte Offenlegung von Schwachstellen. Diese Hauptpflichten gelten ab dem 11. Dezember 2027. Ein Teil gilt bereits: Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden, die ihre Produkte betreffen.
Das betrifft Sie, wenn Sie ein kostenpflichtiges oder anderweitig monetarisiertes Plugin oder Theme an Kunden in der EU verkaufen. Dann sind Sie Hersteller im Sinne der Verordnung. Kostenlose, nicht monetarisierte Open-Source-Plugins fallen in der Regel nicht unter die Herstellerpflichten. Geltungsbereich, Zeitplan und Bußgelder finden Sie ausführlich in unserem CRA-Überblick für Plugin-Anbieter.
Die Meldungen werden kommen. Der Sicherheitsanbieter Patchstack hat für 2025 im WordPress-Ökosystem 11.334 neue Schwachstellen gezählt. 91 % davon steckten in Plugins, und für 46 % gab es zum Zeitpunkt der Veröffentlichung keinen Fix des Entwicklers (Patchstack, State of WordPress Security in 2026). Ein Fix liegt bei der Veröffentlichung nur dann bereit, wenn der Hersteller rechtzeitig von der Lücke erfahren und etwas unternommen hat. Eine veröffentlichte Policy mit einem Kanal, den tatsächlich jemand liest, gibt Forschern einen Grund, sich zuerst an Sie zu wenden.
Was in die Policy gehört: Geltungsbereich, Meldeweg, Safe-Harbor-Formulierung
Eine Seite reicht. Forscher überfliegen die Policy und suchen drei Dinge: Ist Ihr Produkt abgedeckt, wohin geht die Meldung, und bekommen sie Ärger? Schreiben Sie die Policy genau in dieser Reihenfolge.
Geltungsbereich. Nennen Sie die Produkte und Versionen, die Sie unterstützen, und sagen Sie, was nicht abgedeckt ist.
Meldeweg. Geben Sie genau eine Adresse an und listen Sie auf, was Sie brauchen: Produktname, exakte Version, WordPress- und PHP-Version, Schritte zur Reproduktion, einen Proof of Concept und die Auswirkungen aus Sicht des Forschers. Bitten Sie darum, keine echten Kundendaten mitzuschicken.
Zusage bei gutem Glauben. Erklären Sie, dass Sie gegen Personen, die in gutem Glauben und im Rahmen der Policy handeln, keine rechtlichen Schritte einleiten. Gemeint ist: Tests nur auf eigenen Installationen, kein Zugriff auf fremde Daten und eine angemessene Frist für Sie vor jeder Veröffentlichung. Versprechen Sie keine rechtliche Immunität. Auf die Rechte Dritter oder das Strafrecht können Sie nicht verzichten, also erwecken Sie auch nicht diesen Eindruck.
Koordination. Beschreiben Sie, wie Sie einen Veröffentlichungstermin vereinbaren. Zum Beispiel: „Wir stimmen den Veröffentlichungstermin mit Ihnen ab. Grundsätzlich veröffentlichen wir den Sicherheitshinweis zusammen mit dem Fix. Wir bitten Sie, zu warten, bis eine korrigierte Version verfügbar ist oder 90 Tage vergangen sind – je nachdem, was zuerst eintritt.“ Die 90 Tage sind eine verbreitete Konvention, keine gesetzliche Vorgabe. Wählen Sie eine Zahl, die Sie halten können.
Nennung und Prämien. Sagen Sie, ob Sie Melder im Advisory und im Changelog namentlich nennen und ob Sie zahlen. „Wir betreiben kein bezahltes Bug-Bounty-Programm, nennen aber jeden Melder einer gültigen Meldung“ ist eine ehrliche und völlig akzeptable Antwort.
Reaktions- und Behebungsziele, die Sie wirklich einhalten können
Forscher wollen wissen, wann sie eine Antwort bekommen. Geben Sie ihnen Zielwerte und kennzeichnen Sie diese als Ihre eigenen. Der CRA schreibt keine Frist für die Antwort an einen Forscher vor. Seine Fristen betreffen Meldungen an Behörden zu aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen.
Die folgenden Werte sind ein Beispiel für ein kleines Team, keine Pflicht.
| Schritt | Beispielziel (selbst gewählt) |
|---|---|
| Eingangsbestätigung | 3 Werktage |
| Triage-Entscheidung | 10 Werktage |
| Fix, kritisch/hoch | 30 Tage |
| Fix, mittel/niedrig | Nächstes reguläres Release |
Legen Sie die Ziele für Ihre schlechteste Woche fest, wenn jemand krank oder im Urlaub ist, nicht für Ihre beste. Wenn Sie ein Ziel verpassen, schicken Sie einen Zwischenstand mit neuem Termin. Wer ein kurzes „Wir sind dran, das Release kommt voraussichtlich bis zum 20.“ bekommt, veröffentlicht selten vorzeitig. Wer gar nichts hört, tut es oft.
Der Meldekanal: security.txt, eine eigene Adresse und wer sie liest
Richten Sie eine eigene Adresse ein, etwa security@ihre-domain.de. Sie sollte in einem gemeinsamen Postfach oder einer Ticket-Queue landen, die mindestens zwei Personen lesen – nicht im privaten Posteingang des Gründers. Halten Sie schriftlich fest, wer die Urlaubsvertretung übernimmt. Wenn Sie einen Verschlüsselungsschlüssel anbieten, muss jemand Meldungen auch dann entschlüsseln können, wenn der Schlüsselinhaber nicht da ist.
Verlinken Sie die Policy im Feld Policy Ihrer security.txt, auf jeder Produktseite und in der Readme des Plugins. Wie Sie die Datei veröffentlichen und testen, steht in unserem Leitfaden zu security.txt.
Meldungen kommen auch auf anderen Wegen: über Support-Tickets, über Schwachstellendatenbanken und Plattformen, die im Auftrag von Forschern Hersteller kontaktieren, oder als Kommentar in Ihrem Support-Forum. Leiten Sie all das in dieselbe Queue. Weisen Sie Ihr Support-Team an, alles, was „XSS“, „SQL Injection“ oder „unauthenticated“ erwähnt, noch am selben Tag weiterzuleiten.
Interne Triage: reproduzieren, mit CVSS bewerten, entscheiden
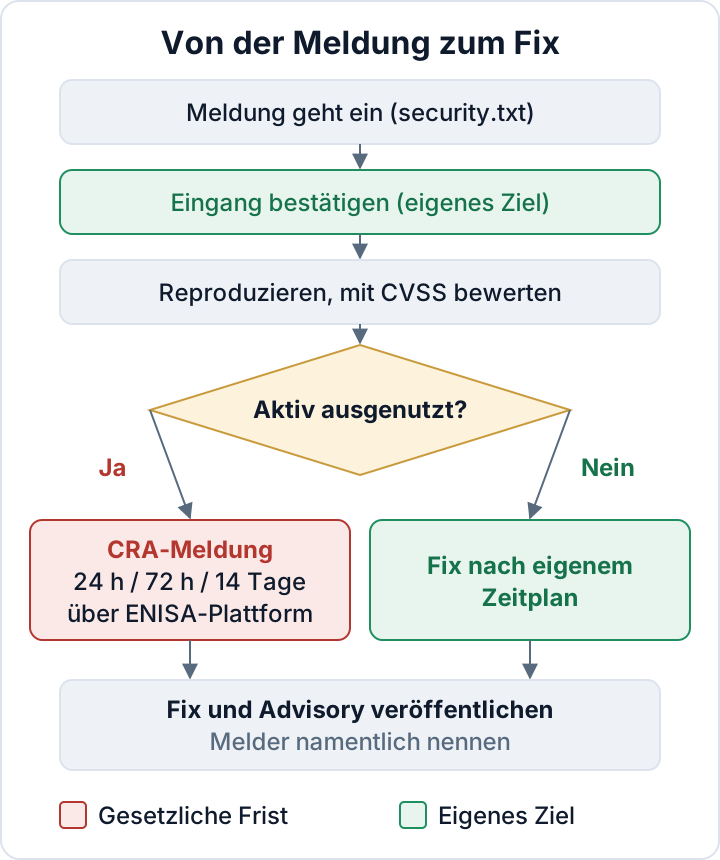
Arbeiten Sie jede Meldung nach derselben Routine ab, damit nichts davon abhängt, wer sie zufällig liest.
- Erfassen Sie die Meldung mit einer Fall-ID und senden Sie die Eingangsbestätigung.
- Reproduzieren Sie die Lücke auf einer sauberen Testinstallation mit der gemeldeten Version. Testen Sie niemals auf einer Kundenseite.
- Bewerten Sie sie mit einem CVSS-Basiswert. Notieren Sie die Voraussetzungen für einen Angriff: ohne Anmeldung, jeder angemeldete Abonnent oder nur Administratoren. Kein anderer Faktor verändert das tatsächliche Risiko so stark.
- Prüfen Sie alle betroffenen Versionen, auch ältere Zweige, die Sie noch unterstützen.
- Finden Sie die eigentliche Ursache und durchsuchen Sie dann den Code nach demselben Muster. Eine fehlende Berechtigungsprüfung kommt selten allein.
- Stellen Sie eine weitere Frage: Gibt es Hinweise, dass die Lücke bereits ausgenutzt wird? Davon hängt der nächste Abschnitt ab.
- Entwickeln und veröffentlichen Sie den Fix. Im Changelog sollte klar „Sicherheitsfix“ stehen, mit den betroffenen Versionen.
- Schreiben Sie das Advisory, stimmen Sie den Termin mit dem Melder ab und nennen Sie ihn.
- Schließen Sie den Fall mit einer Dokumentation ab: Daten, Entscheidungen, Versionen, Link zum Advisory. Unter dem CRA ist diese Dokumentation Ihr Nachweis für einen funktionierenden Prozess.
Fehlerhafte Zugriffskontrolle ist in den Daten von Patchstack die am häufigsten ausgenutzte Kategorie. Die Korrekturen auf Code-Ebene beschreibt unser Leitfaden zur Zugriffskontrolle für Plugin-Entwickler. Vor einem Release kann eine automatisierte Taint-Analyse Ihres Plugin-Codes, etwa die im Plugin Security Audit & Compliance, einige unsichere Datenflüsse frühzeitig aufdecken. Ein manuelles Review ersetzt sie nicht.
Wann aus einer Meldung eine CRA-Meldung wird
Die Entscheidung ist eng gefasst. Eine Schwachstelle, die Ihnen gemeldet, aber nicht ausgenutzt wird, löst für sich allein keine Meldepflicht nach dem CRA aus. Es läuft keine 24-Stunden-Uhr: Sie beheben die Lücke in Ihrem normalen Prozess nach Ihren eigenen Zielen – trotzdem ohne unnötige Verzögerung.
Hinweise auf eine aktive Ausnutzung ändern das. Solche Hinweise können Angriffsverkehr sein, den ein Kunde, ein Hoster oder ein Forscher beschreibt, oder eine kompromittierte Website, deren Spur zu Ihrem Code führt. Sobald Sie wissen, dass eine Schwachstelle in Ihrem Produkt aktiv ausgenutzt wird, greift die Herstellerpflicht:
- Frühwarnung innerhalb von 24 Stunden
- Meldung innerhalb von 72 Stunden
- Abschlussbericht innerhalb von 14 Tagen, nachdem eine Korrekturmaßnahme verfügbar ist
Für schwerwiegende Sicherheitsvorfälle, die Ihr Produkt betreffen, gelten dieselben Schritte nach 24 und 72 Stunden, der Abschlussbericht ist innerhalb eines Monats fällig. Die Meldungen laufen über die einheitliche CRA-Meldeplattform der ENISA an das CSIRT des Mitgliedstaats, in dem Sie Ihre Hauptniederlassung haben; die ENISA erhält sie gleichzeitig (Europäische Kommission: CRA reporting).
24 Stunden sind knapp, deshalb bereiten Sie sich jetzt vor. Legen Sie fest, wer die Meldung abgibt und wer die Vertretung ist. Halten Sie eine Vorlage mit den nötigen Angaben bereit: Produkt, betroffene Versionen, Art der Ausnutzung, Gegenmaßnahmen und Stand des Fixes. Entscheiden Sie, wie Sie Ihre Kunden informieren, zum Beispiel per E-Mail an alle Lizenzinhaber oder per Hinweis im Dashboard. Die Einzelheiten stehen in unserem CRA-Artikel.
Policy veröffentlichen, testen und regelmäßig überprüfen
Veröffentlichen Sie die Policy unter einer stabilen URL wie /security/ und lassen Sie sie dort. Verlinken Sie sie im Footer Ihrer Website, in der security.txt und in jeder Produkt-Readme. Eine geänderte URL zerstört Links in alten Advisories und Verzeichnissen.
Dann testen Sie das Ganze. Bitten Sie einen Kollegen oder einen befreundeten Entwickler, von einer externen Adresse eine harmlose Testmeldung zu schicken. Prüfen Sie: Ist sie in der Queue angekommen, ging die Bestätigung innerhalb Ihres Ziels raus, und wusste die zuständige Person, was als Nächstes zu tun ist? Beheben Sie, was nicht funktioniert hat.
Überprüfen Sie die Policy einmal im Jahr und nach jedem echten Fall. Sie muss zu Ihrem angegebenen Supportzeitraum und Ihrem Update-Kanal passen. Eine Policy, die „alle Versionen“ abdeckt, während Sie nur die aktuelle patchen, macht Ärger.
Ihr nächster Schritt: Entwerfen Sie die Policy noch diese Woche entlang der obigen Gliederung: Geltungsbereich, Meldeweg, guter Glaube, Koordination, Nennung, Zielwerte. Richten Sie die gemeinsame security@-Queue ein und benennen Sie dann die Person, die eine CRA-Meldung abgibt, falls sich eine Lücke als ausgenutzt herausstellt.
Häufige Fragen
Brauchen kostenlose Plugins auf WordPress.org eine Vulnerability Disclosure Policy?
Kostenlose, nicht monetarisierte Open-Source-Plugins fallen in der Regel nicht unter die Herstellerpflichten des CRA. Ist das kostenlose Plugin Teil eines kostenpflichtigen Angebots, etwa die Basis eines Freemium-Produkts, prüfen Sie Ihre Lage anhand unseres CRA-Artikels. Eine kurze Policy und eine funktionierende Kontaktadresse sind trotzdem gute Praxis, denn Forscher finden Fehler so oder so.
Muss ich Bug Bounties zahlen?
Nein. Eine Prämie ist freiwillig. Schreiben Sie klar in die Policy, ob Sie zahlen, und nennen Sie die Melder in jedem Fall.
Muss ich Schwachstellen öffentlich machen?
Koordinierte Offenlegung bedeutet: ein Fix plus ein Advisory, damit Ihre Kunden wissen, dass sie aktualisieren müssen. Den Zeitpunkt stimmen Sie mit dem Melder ab. Vor einer Lücke, von der sie nichts wissen, können sich Kunden nicht schützen.
Ist ein CVSS-Wert gesetzlich vorgeschrieben?
Nein. CVSS ist ein Werkzeug, das Ihre Schweregrad-Bewertungen einheitlich und nachvollziehbar macht. Jede klare, dokumentierte Bewertungsmethode erfüllt denselben Zweck.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

