Scripts de terceiros no WordPress: segurança e RGPD
Os scripts de terceiros no WordPress têm acesso total à página e enviam dados dos visitantes. Inventarie, remova, aloje localmente, use SRI, defina CSP e documente.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Cada ficheiro JavaScript externo no seu site WordPress corre com os mesmos direitos do seu próprio código, mas não é o senhor quem o controla. Os scripts de terceiros incluem ferramentas de análise, widgets de chat, gestores de etiquetas, pixels de publicidade e de redes sociais, e o plugin jQuery que o tema carrega de uma CDN. Quem controla esses ficheiros, ou as contas por trás deles, controla o que as suas páginas fazem. Isto inclui a página de início de sessão e o checkout.
Este artigo mostra como encontrar todos os scripts externos e decidir quais ficam. Explica depois como conter os restantes com alojamento local, Subresource Integrity e uma Content-Security-Policy, e como documentar o resultado para efeitos de RGPD.
Porque é que os scripts de terceiros são um risco de segurança e de RGPD
Uma etiqueta script que aponta para outro domínio não é como uma imagem incorporada. O navegador descarrega o código e executa-o dentro da sua página, com acesso total ao DOM. O script pode ler o que um cliente escreve no formulário de checkout do WooCommerce ou no campo da palavra-passe em wp-login.php. Pode também ler qualquer cookie que não esteja marcado como HttpOnly.
Os cookies de início de sessão do WordPress são HttpOnly, pelo que um script não os consegue simplesmente copiar. Esta proteção é limitada. Um script que corra numa página de administração pode fazer pedidos em nome do utilizador autenticado e fazer tudo o que esse utilizador pode fazer.
O risco não depende apenas das intenções do fornecedor. Um ficheiro comprometido numa CDN, uma conta de fornecedor sequestrada ou um acesso roubado ao seu próprio gestor de etiquetas podem, cada um por si, alterar o código que os visitantes recebem. O seu servidor nunca dará por isso.
A vertente da privacidade é mais simples. Cada pedido a um domínio externo envia ao terceiro o endereço IP do visitante, dados do navegador e, normalmente, o URL da página. Cada script é um destinatário de dados, e tem de conseguir justificá-lo.
Como fazer o inventário dos scripts de terceiros no seu site
Não pode decidir sobre scripts que não encontrou. Faça o inventário no navegador, porque muitos scripts são injetados em tempo de execução e nunca aparecem nos ficheiros do tema.
- Abra as ferramentas de programador do navegador e vá ao separador Rede (Network). Marque «Desativar cache», faça um recarregamento forçado e filtre por JS.
- Ordene por domínio e anote todos os domínios que não sejam o seu.
- Repita em vários tipos de página: início, um artigo do blogue, uma página de produto, o carrinho, o checkout,
wp-login.php, a página «A minha conta» e uma página do painel com sessão iniciada como administrador. - Confirme com o código-fonte da página. O comando abaixo lista as referências a ficheiros JavaScript estáticos. Não apanha o que for injetado mais tarde:
curl -s https://example.com/ | grep -oE 'src="[^"]+\.js[^"]*"'- Procure dentro do WordPress os sítios onde alguém colou código à mão. Os locais habituais são os campos de «scripts do cabeçalho/rodapé» do tema, plugins de snippets de código, widgets de HTML personalizado e definições de page builders.
- Abra cada contentor do gestor de etiquetas e liste todas as etiquetas lá dentro. Uma única linha de contentor no código-fonte da página pode representar vinte scripts.
Registe os resultados numa única tabela:
| Domínio | Finalidade | Responsável | Páginas | Dados enviados | Base legal ou decisão |
|---|---|---|---|---|---|
| cdn.example-chat.com | Chat em direto | Vendas | Todas | IP, URL, texto do chat | Consentimento |
| cdn.example.net | Biblioteca de slider | Agência | Início | IP, URL | Alojar localmente |
A coluna «Responsável» é a mais importante. Se ninguém na empresa souber explicar um script, comece por pôr esse em causa.
Remover, manter ou substituir: decidir script a script
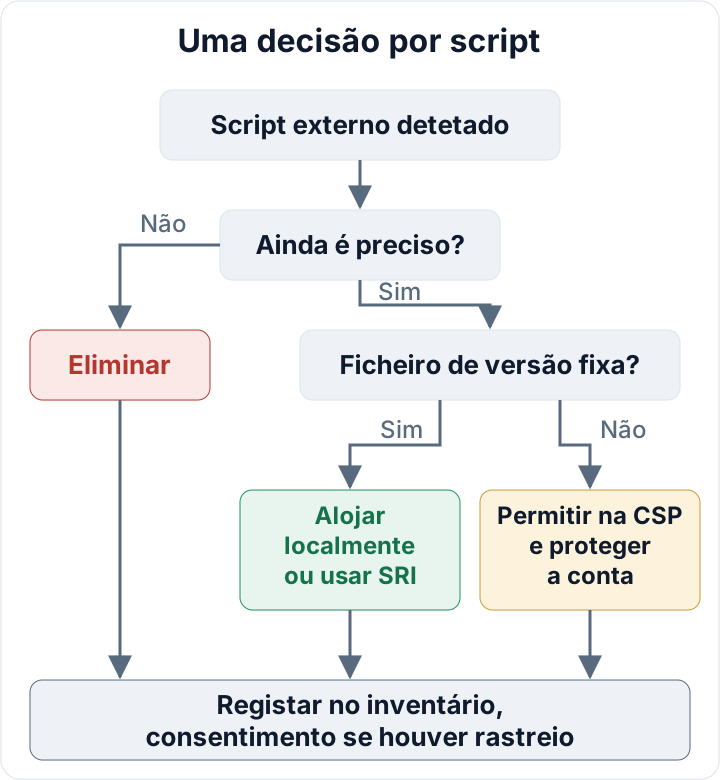
Comece por eliminar. A maioria dos sites acumula restos: um pixel de uma campanha de há dois anos, uma ferramenta de mapas de calor de um período experimental, ou uma etiqueta que uma agência anterior adicionou e nunca removeu. Se ninguém souber dizer o que deixa de funcionar sem ele, retire-o e observe o site durante uma semana.
Desativar um plugin nem sempre chega. Se alguém colou o excerto do fornecedor num campo do tema ou num plugin de snippets, a etiqueta continua a carregar depois de o plugin desaparecer. Volte a verificar o separador Rede após cada remoção.
Para os scripts que ficam, decida onde são necessários. Um widget de chat ou um pixel de publicidade não tem razão para correr na página de início de sessão, na área de cliente ou no checkout. Carregue-o apenas nas páginas que precisam, com carregamento condicional no tema ou com as regras de acionamento do gestor de etiquetas. Para as páginas de pagamento, consulte o nosso guia de segurança no WooCommerce.
É o artigo 25.º do RGPD na prática. A proteção de dados desde a conceção e por defeito significa menos destinatários e menos dados. Cada script que remove é uma entidade a menos que pode fazer fugir ou utilizar indevidamente os dados dos visitantes.
Aloje bibliotecas estáticas localmente em vez de as carregar de uma CDN
As bibliotecas de versão fixa, como um plugin jQuery, um conjunto de ícones ou um slider, não precisam de vir do servidor de outra pessoa. Descarregue a versão exata, coloque-a no seu tema filho e registe-a localmente:
add_action( 'wp_enqueue_scripts', function () {
    wp_enqueue_script(
        'slider-lib',
        get_stylesheet_directory_uri() . '/js/slider-lib.min.js',
        array(),
        '4.2.1',
        true
    );
} );
Com isto elimina, de uma só vez, um pedido a terceiros e a dependência de um serviço externo. O tribunal de Munique seguiu o mesmo raciocínio quanto aos tipos de letra: o recurso poderia ter sido alojado localmente. O nosso artigo sobre Google Fonts e RGPD explica essa decisão.
O alojamento local tem um custo. Passa a ser responsável pelas atualizações desse ficheiro. Se a biblioteca publicar uma correção de segurança, ninguém a entregará ao seu site. Inclua cada ficheiro alojado localmente na sua rotina de atualizações.
Subresource Integrity: fixar ficheiros externos a um hash conhecido
Se tiver mesmo de carregar de uma CDN um ficheiro de versão fixa, a Subresource Integrity instrui o navegador a executá-lo apenas se o hash coincidir. Se alguém alterar o ficheiro, o navegador recusa executá-lo.
Gere o hash a partir do ficheiro exato que testou:
curl -sL -o lib.min.js https://cdn.example.net/lib/1.2.3/lib.min.js
openssl dgst -sha384 -binary lib.min.js | openssl base64 -A
A etiqueta script desse ficheiro precisa então de dois atributos adicionais:
integrity="sha384-PASTE_HASH_HERE"
crossorigin="anonymous"
No WordPress, adicione os atributos com o filtro script_loader_tag:
add_filter( 'script_loader_tag', function ( $tag, $handle, $src ) {
    if ( 'example-lib' !== $handle ) {
        return $tag;
    }
    return str_replace(
        ' src=',
        ' integrity="sha384-PASTE_HASH_HERE" crossorigin="anonymous" src=',
        $tag
    );
}, 10, 3 );A SRI só funciona para URLs cujo conteúdo nunca muda. Os fornecedores atualizam no mesmo URL a maioria dos loaders de análise, de gestores de etiquetas e de chat, pelo que um hash fixo os deixaria de funcionar em poucos dias. Para esses scripts, servem as duas medidas seguintes.
Limitar a origem dos scripts com uma Content-Security-Policy
A tabela do inventário já contém a sua lista de permissões da CSP. A diretiva script-src indica os domínios autorizados a fornecer JavaScript. A diretiva connect-src limita os destinos para onde os scripts podem enviar dados, o que dificulta que código injetado envie dados de formulários para um servidor desconhecido. Diretivas como img-src e form-action fecham outras vias, pelo que só o connect-src não constitui uma barreira completa.
Um gestor de etiquetas alarga a lista de permissões, porque cada etiqueta pode carregar código de mais domínios. É mais uma razão para manter os contentores pequenos.
O artigo sobre cabeçalhos de segurança no WordPress explica a sintaxe e uma implementação segura. Uma CSP limita aquilo a que um script comprometido consegue aceder. Não torna seguro um script malicioso vindo de um domínio permitido.
O gestor de etiquetas e as contas de fornecedores fazem parte da superfície de ataque
Quem consegue publicar um contentor do gestor de etiquetas pode injetar qualquer JavaScript em todas as páginas do seu site, checkout incluído. Não precisa de uma conta WordPress e nenhum ficheiro no seu servidor se altera. Trate estas contas como contas de administrador:
- Autenticação de dois fatores em todas as contas (ver autenticação de dois fatores)
- Poucos utilizadores, cada um com a função mais restrita que ainda cumpra o trabalho, e apenas uma ou duas pessoas com permissão para publicar
- Agências, freelancers e colaboradores antigos removidos
- Histórico de versões revisto após cada publicação, com notificações de publicação ativadas se a ferramenta as oferecer
- As mesmas regras para contas de análise, chat e publicidade que possam enviar código para o seu site
Aplique o mesmo raciocínio dentro do WordPress. Quem pode editar os campos de scripts do cabeçalho/rodapé ou os plugins de snippets pode adicionar código, por isso mantenha baixo o número de contas de administrador. O nosso guia sobre funções de utilizador no WordPress mostra como as rever.
RGPD: consentimento, transferências e documentação dos scripts de terceiros
O artigo 32.º do RGPD exige segurança adequada e o artigo 25.º exige proteção de dados desde a conceção e por defeito. Ao abrigo das regras da ePrivacy, tal como transpostas para o direito nacional (na Alemanha, a TDDDG), os scripts que definem identificadores ou monitorizam o comportamento exigem normalmente consentimento antes de serem carregados. Não devem disparar enquanto o visitante não tiver feito uma escolha no seu banner. Para testar, abra o separador Rede num perfil de navegador novo e veja o que carrega antes de clicar em qualquer coisa.
Para destinatários nos EUA, a decisão de adequação do Quadro de Privacidade de Dados UE-EUA, de 10 de julho de 2023, dá atualmente uma base de adequação às empresas certificadas no DPF. O Tribunal Geral da UE negou provimento a uma impugnação em 3 de setembro de 2025. Está pendente desde 31 de outubro de 2025 um recurso para o Tribunal de Justiça, pelo que o enquadramento jurídico pode mudar. Quantos menos destinatários nos EUA tiver, menos terá de refazer se isso acontecer.
Guarde a tabela do inventário, com datas e decisões, como prova de responsabilidade nos termos do artigo 5.º, n.º 2. Mostra que alguém analisou cada destinatário e tomou uma decisão. O nosso artigo sobre o artigo 32.º do RGPD abrange o conjunto mais amplo de medidas.
O plugin de auditoria gratuito do secaudit.eu verifica a integridade dos ficheiros, ficheiros expostos e spam de SEO oculto no próprio site. Não faz o inventário de scripts externos, pelo que continua a ser necessária a verificação no navegador descrita acima.
O seu próximo passo: reserve uma hora esta semana, abra o separador Rede nas páginas de checkout e de início de sessão e comece a tabela.
FAQ
Posso usar Subresource Integrity num gestor de etiquetas ou num loader de análise?
Não. O fornecedor altera estes loaders no mesmo URL, o hash muda e o navegador bloquearia o ficheiro. Em alternativa, contenha-os com uma CSP e proteja a conta.
Um banner de cookies torna seguros os scripts externos?
Não. O consentimento decide se um script pode ser carregado. Nada faz quanto ao que o código faz depois de executar.
Um script carregado através de um plugin do WordPress continua a ser de terceiros?
Sim, se obtiver código de um domínio externo. O plugin é apenas a via de entrega, e o código continua a vir do servidor de outra pessoa.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

