Script di terze parti su WordPress: sicurezza e GDPR
Gli script di terze parti su WordPress accedono a tutta la pagina e inviano i dati dei visitatori. Censiteli, rimuoveteli, usate SRI e CSP e documentate tutto.
Anche in: English Deutsch Français Español Polski Português Türkçe

Ogni file JavaScript esterno caricato dal sito WordPress viene eseguito con gli stessi privilegi del codice proprio, ma non è sotto il proprio controllo. Rientrano tra gli script di terze parti strumenti di analytics, widget di chat, tag manager, pixel pubblicitari e social, ma anche il plugin jQuery che il tema carica da una CDN. Chi controlla quei file, o gli account che stanno dietro, controlla ciò che le pagine fanno. Comprese la pagina di login e il checkout.
Questo articolo mostra come individuare tutti gli script esterni e decidere quali mantenere. Spiega poi come tenere sotto controllo gli altri con hosting locale, Subresource Integrity e Content-Security-Policy, e come documentare il risultato ai fini del GDPR.
Perché gli script di terze parti sono un rischio per la sicurezza e per il GDPR
Un tag script che punta a un altro dominio non è paragonabile a un'immagine incorporata. Il browser scarica il codice e lo esegue all'interno della pagina, con pieno accesso al DOM. Lo script può leggere ciò che un cliente digita nel modulo di checkout di WooCommerce o nel campo password di wp-login.php. Può leggere anche qualsiasi cookie non contrassegnato come HttpOnly.
I cookie di login di WordPress sono HttpOnly, quindi uno script non può semplicemente copiarli. Ma la protezione è limitata. Uno script eseguito su una pagina di amministrazione può inviare richieste come l'utente autenticato e fare tutto ciò che quell'utente può fare.
Il rischio non dipende soltanto dalle intenzioni del fornitore. Un file compromesso su una CDN, un account del fornitore dirottato o le credenziali rubate del proprio tag manager possono, ciascuno, modificare il codice che i visitatori ricevono. Il server non se ne accorgerà mai.
Sul fronte della privacy il quadro è più semplice. Ogni richiesta verso un dominio esterno trasmette a quella terza parte l'indirizzo IP del visitatore, i dettagli del browser e di solito l'URL della pagina. Ogni script è un destinatario di dati, e occorre poterne giustificare la presenza.
Come censire gli script di terze parti presenti sul sito
Non si può decidere su script che non si conoscono. Il censimento va fatto nel browser, perché molti script vengono iniettati a runtime e non compaiono mai nei file del tema.
- Aprire gli strumenti per sviluppatori del browser e passare alla scheda Network. Spuntare «Disable cache», eseguire un ricaricamento forzato e filtrare per JS.
- Ordinare per dominio e annotare ogni dominio diverso dal proprio.
- Ripetere su più tipi di pagina: home, un articolo del blog, una scheda prodotto, il carrello, il checkout,
wp-login.php, la pagina «Il mio account» e una pagina della bacheca, con accesso come amministratore. - Controllare il sorgente della pagina come verifica incrociata rapida. Il comando seguente elenca i riferimenti statici ai file JavaScript. Non rileva nulla di ciò che viene iniettato in un secondo momento:
curl -s https://example.com/ | grep -oE 'src="[^"]+\.js[^"]*"'- Cercare in WordPress i punti in cui qualcuno ha incollato codice a mano. I più comuni sono i campi «script nell'header/footer» del tema, i plugin per snippet di codice, i widget HTML personalizzato e le impostazioni del page builder.
- Aprire ogni contenitore del tag manager ed elencare tutti i tag al suo interno. Una sola riga di contenitore nel sorgente della pagina può nascondere venti script.
Riportare i risultati in un'unica tabella:
| Dominio | Finalità | Responsabile | Pagine | Dati inviati | Base giuridica o decisione |
|---|---|---|---|---|---|
| cdn.example-chat.com | Chat dal vivo | Vendite | Tutte | IP, URL, testo della chat | Consenso |
| cdn.example.net | Libreria slider | Agenzia | Home | IP, URL | Ospitare in locale |
La colonna «Responsabile» è la più importante. Se in azienda nessuno sa spiegare uno script, è da quello che si comincia.
Rimuovere, mantenere o sostituire: una decisione per ogni script
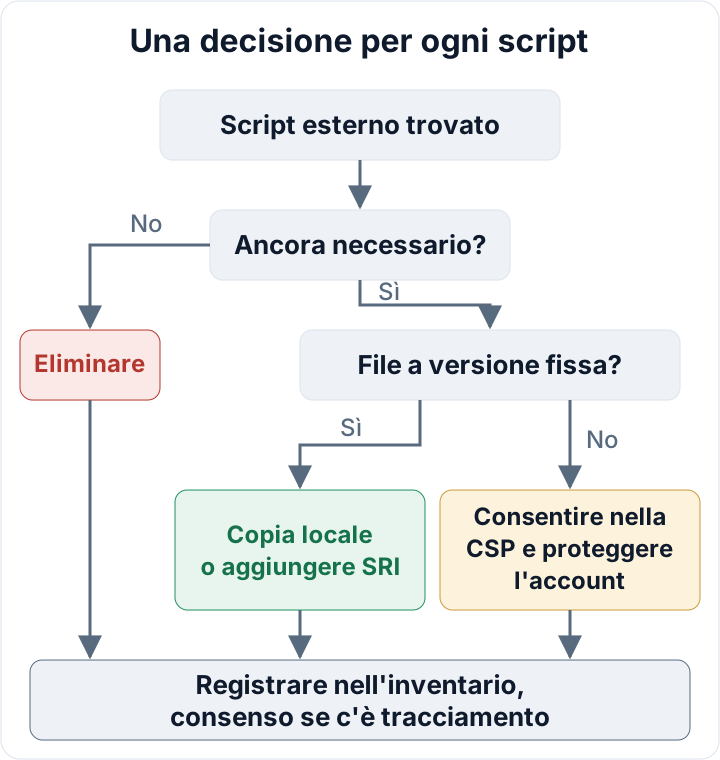
Si parte dall'eliminazione. Quasi ogni sito si porta dietro dei residui: un pixel di una campagna di due anni fa, uno strumento di heatmap provato in versione di prova, un tag aggiunto da un'agenzia precedente e mai rimosso. Se nessuno sa dire che cosa smetterebbe di funzionare, va tolto e il sito va osservato per una settimana.
Disattivare un plugin non sempre basta. Se qualcuno ha incollato lo snippet del fornitore in un campo del tema o in un plugin per snippet, il tag continua a caricarsi anche dopo la rimozione del plugin. Dopo ogni rimozione conviene ricontrollare la scheda Network.
Per gli script che restano, occorre stabilire dove servono davvero. Un widget di chat o un pixel pubblicitario non ha motivo di girare sulla pagina di login, nell'area account o nel checkout. Va caricato solo nelle pagine che ne hanno bisogno, con il caricamento condizionale nel tema o con le regole di attivazione del tag manager. Per le pagine di pagamento si rimanda alla guida sulla sicurezza di WooCommerce.
È l'art. 25 del GDPR applicato alla pratica. Protezione dei dati fin dalla progettazione e per impostazione predefinita significa meno destinatari e meno dati. Ogni script rimosso è una parte in meno che può far trapelare o usare impropriamente i dati dei visitatori.
Ospitare in locale le librerie statiche invece di caricarle da una CDN
Le librerie a versione fissa, come un plugin jQuery, un set di icone o uno slider, non hanno bisogno di arrivare dal server di qualcun altro. Si scarica la versione esatta, la si inserisce nel child theme e la si accoda localmente:
add_action( 'wp_enqueue_scripts', function () {
    wp_enqueue_script(
        'slider-lib',
        get_stylesheet_directory_uri() . '/js/slider-lib.min.js',
        array(),
        '4.2.1',
        true
    );
} );
In un solo passaggio si elimina una richiesta verso terzi e la dipendenza da un servizio esterno. Il tribunale di Monaco ha seguito lo stesso ragionamento per i font: la risorsa avrebbe potuto essere ospitata in locale. L'articolo su Google Fonts e GDPR spiega quella sentenza.
L'hosting locale ha però un costo: da quel momento gli aggiornamenti del file sono a proprio carico. Se la libreria pubblica una correzione di sicurezza, nessuno la consegnerà automaticamente. Ogni file ospitato in locale va quindi inserito nella routine di aggiornamento.
Subresource Integrity: vincolare i file esterni a un hash noto
Se un file a versione fissa deve proprio essere caricato da una CDN, Subresource Integrity istruisce il browser a eseguirlo solo se il suo hash corrisponde. Se qualcuno modifica il file, il browser rifiuta di eseguirlo.
L'hash va generato dal file esatto che è stato testato:
curl -sL -o lib.min.js https://cdn.example.net/lib/1.2.3/lib.min.js
openssl dgst -sha384 -binary lib.min.js | openssl base64 -A
Il tag script di quel file richiede poi due attributi aggiuntivi:
integrity="sha384-PASTE_HASH_HERE"
crossorigin="anonymous"
In WordPress gli attributi si aggiungono con il filtro script_loader_tag:
add_filter( 'script_loader_tag', function ( $tag, $handle, $src ) {
    if ( 'example-lib' !== $handle ) {
        return $tag;
    }
    return str_replace(
        ' src=',
        ' integrity="sha384-PASTE_HASH_HERE" crossorigin="anonymous" src=',
        $tag
    );
}, 10, 3 );SRI funziona solo per URL il cui contenuto non cambia mai. I fornitori aggiornano sul posto la maggior parte dei loader di analytics, tag manager e chat, quindi un hash fissato li bloccherebbe nel giro di pochi giorni. Per questi script servono le due misure successive.
Limitare la provenienza degli script con una Content-Security-Policy
La tabella del censimento contiene già la allowlist per la CSP. La direttiva script-src elenca i domini autorizzati a fornire JavaScript. La direttiva connect-src limita le destinazioni a cui gli script possono inviare dati, e rende più difficile per il codice iniettato spedire i dati di un modulo a un server sconosciuto. Direttive come img-src e form-action chiudono altre vie, per cui connect-src da sola non è una barriera completa.
Un tag manager amplia la allowlist, perché ogni tag può caricare codice da altri domini. È un motivo in più per tenere i contenitori snelli.
Gli header di sicurezza di WordPress illustrano la sintassi e un'introduzione graduale e sicura. Una CSP limita ciò che uno script compromesso può raggiungere. Non rende innocuo uno script malevolo proveniente da un dominio consentito.
Tag manager e account dei fornitori fanno parte della superficie di attacco
Chi può pubblicare un contenitore del tag manager può iniettare qualsiasi JavaScript in ogni pagina del sito, checkout incluso. Non gli serve alcun accesso a WordPress e nessun file sul server cambia. Questi account vanno trattati come account di amministratore:
- Autenticazione a due fattori su ogni account (vedere autenticazione a due fattori)
- Pochi utenti, ciascuno con il ruolo minimo sufficiente, e solo una o due persone autorizzate a pubblicare
- Ex agenzie, freelance e collaboratori rimossi
- Cronologia delle versioni controllata dopo ogni pubblicazione, con le notifiche di pubblicazione attivate se lo strumento le offre
- Le stesse regole per gli account di analytics, chat e pubblicità che possono inviare codice al sito
Lo stesso criterio vale all'interno di WordPress. Chiunque possa modificare i campi per gli script di header/footer o i plugin per snippet può aggiungere codice, quindi il numero di account amministratore va tenuto basso. La guida sui ruoli utente di WordPress mostra come verificarli.
GDPR: consenso, trasferimenti e documentazione degli script di terze parti
Il GDPR richiede all'art. 32 una sicurezza adeguata e all'art. 25 la protezione dei dati fin dalla progettazione e per impostazione predefinita. Secondo le norme ePrivacy come recepite nel diritto nazionale (in Germania, il TDDDG), gli script che impostano identificatori o tracciano il comportamento richiedono di norma il consenso prima di essere caricati. Non dovrebbero attivarsi finché il visitatore non ha scelto nel banner. Per verificarlo, aprire la scheda Network in un profilo browser nuovo e controllare che cosa viene caricato prima di fare qualsiasi clic.
Per i destinatari negli Stati Uniti, la decisione di adeguatezza sul quadro UE-USA per la protezione dei dati (Data Privacy Framework) del 10 luglio 2023 offre attualmente una base di adeguatezza alle aziende certificate DPF. Il Tribunale dell'Unione europea ha respinto un ricorso contro di essa il 3 settembre 2025. Dal 31 ottobre 2025 è pendente un'impugnazione dinanzi alla Corte di giustizia, quindi il quadro giuridico potrebbe cambiare. Meno destinatari statunitensi ci sono, meno ci sarà da rifare in quel caso.
La tabella del censimento, con date e decisioni, va conservata come prova di responsabilizzazione ai sensi dell'art. 5, par. 2. Dimostra che qualcuno ha esaminato ogni destinatario e ha fatto una scelta. L'articolo sull'art. 32 del GDPR tratta l'insieme più ampio delle misure.
Il plugin di audit gratuito di secaudit.eu verifica l'integrità dei file, i file esposti e lo spam SEO nascosto sul sito stesso. Non censisce gli script esterni, quindi il controllo nel browser descritto sopra resta necessario.
Il prossimo passo: dedicare un'ora questa settimana, aprire la scheda Network sulle pagine di checkout e di login e iniziare la tabella.
FAQ
Si può usare Subresource Integrity per un tag manager o un loader di analytics?
No. Il fornitore modifica questi loader sul posto, quindi l'hash cambia e il browser bloccherebbe il file. Meglio contenerli con una CSP e proteggere l'account.
Un banner dei cookie rende sicuri gli script esterni?
No. Il consenso decide se uno script può essere caricato. Non incide su ciò che il codice fa una volta eseguito.
Uno script caricato da un plugin WordPress è comunque di terze parti?
Sì, se recupera codice da un dominio esterno. Il plugin è solo il canale di consegna, e il codice proviene comunque dal server di qualcun altro.
Questo articolo è un'informazione di carattere generale e non costituisce consulenza legale.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

