WordPress üçüncü taraf scriptler: güvenlik ve GDPR
WordPress'te üçüncü taraf scriptler sayfaya tam erişimle çalışır ve ziyaretçi verisi gönderir. Envanter çıkarın, gereksizi silin, SRI ve CSP ekleyin, belgeleyin.
Diğer diller: English Deutsch Français Español Italiano Polski Português

WordPress sitenizdeki her harici JavaScript dosyası kendi kodunuzla aynı yetkilerle çalışır, ama onu siz kontrol etmezsiniz. Üçüncü taraf scriptler arasında analitik araçları, canlı destek widget'ları, etiket yöneticileri (tag manager), reklam ve sosyal medya pikselleri ve temanızın bir CDN'den yüklediği jQuery eklentisi bulunur. Bu dosyaları ya da arkasındaki hesapları kim kontrol ediyorsa, sayfalarınızın ne yapacağını da o belirler. Buna giriş sayfanız ve ödeme sayfanız da dahildir.
Bu yazıda sitenizdeki tüm harici scriptleri nasıl bulacağınızı ve hangilerinin kalacağına nasıl karar vereceğinizi anlatıyoruz. Ardından kalanları kendi sunucunuzda barındırma, Alt Kaynak Bütünlüğü (Subresource Integrity) ve Content-Security-Policy ile nasıl sınırlayacağınızı, sonucu GDPR (AB Genel Veri Koruma Tüzüğü) açısından nasıl belgeleyeceğinizi ele alıyoruz.
Üçüncü taraf scriptler neden güvenlik ve GDPR riski taşır
Başka bir alan adına işaret eden bir script etiketi, sayfaya gömülü bir resme benzemez. Tarayıcı kodu indirir ve sayfanızın içinde, DOM'a tam erişimle çalıştırır. Script, bir müşterinin WooCommerce ödeme formuna ya da wp-login.php üzerindeki parola alanına yazdığı her şeyi okuyabilir. HttpOnly işaretli olmayan tüm çerezleri de okuyabilir.
WordPress oturum çerezleri HttpOnly'dir, dolayısıyla bir script onları basitçe kopyalayamaz. Ancak bu koruma sınırlıdır. Yönetim sayfasında çalışan bir script, oturum açmış kullanıcı adına istek gönderebilir ve o kullanıcının yapabildiği her şeyi yapabilir.
Risk yalnızca tedarikçinin niyetine bağlı değildir. Ele geçirilmiş bir CDN dosyası, çalınmış bir tedarikçi hesabı ya da kendi etiket yöneticinize sızan bir giriş bilgisi, ziyaretçilerinize ulaşan kodu değiştirebilir. Sunucunuz bunu asla fark etmez.
Gizlilik tarafı daha basittir. Harici bir alan adına giden her istek, ziyaretçinin IP adresini, tarayıcı bilgilerini ve çoğunlukla sayfa URL'sini o üçüncü tarafa iletir. Her script bir veri alıcısıdır ve bunu gerekçelendirebilmeniz gerekir.
Sitenizdeki üçüncü taraf scriptlerin envanteri nasıl çıkarılır
Bulmadığınız scriptler hakkında karar veremezsiniz. Envanteri tarayıcıda çıkarın, çünkü birçok script çalışma anında enjekte edilir ve tema dosyalarınızda hiç görünmez.
- Tarayıcının geliştirici araçlarını açıp Network sekmesine gidin. "Önbelleği devre dışı bırak" (Disable cache) kutusunu işaretleyin, sayfayı zorla yenileyin ve JS'e göre filtreleyin.
- Alan adına göre sıralayın ve kendi alan adınız olmayan her birini not edin.
- Bunu birkaç sayfa türünde tekrarlayın: ana sayfa, bir blog yazısı, bir ürün sayfası, sepet, ödeme sayfası,
wp-login.php, "Hesabım" sayfası ve yönetici olarak oturum açmışken bir panel sayfası. - Hızlı bir çapraz kontrol olarak sayfa kaynağına bakın. Aşağıdaki komut statik JavaScript dosya referanslarını listeler. Sonradan enjekte edilenleri göstermez:
curl -s https://example.com/ | grep -oE 'src="[^"]+\.js[^"]*"'- WordPress içinde birinin elle kod yapıştırmış olabileceği yerlere bakın. Sık rastlananlar: temanın "header/footer scripts" alanları, kod parçacığı (snippet) eklentileri, Özel HTML widget'ları ve sayfa oluşturucu ayarlarıdır.
- Her etiket yöneticisi konteynerini açın ve içindeki tüm etiketleri listeleyin. Sayfa kaynağınızdaki tek bir konteyner satırı yirmi scripti temsil ediyor olabilir.
Sonuçları tek bir tabloya kaydedin:
| Alan adı | Amaç | Sahibi | Sayfalar | Gönderilen veri | Hukuki dayanak veya karar |
|---|---|---|---|---|---|
| cdn.example-chat.com | Canlı destek | Satış | Tümü | IP, URL, sohbet metni | Rıza |
| cdn.example.net | Slider kütüphanesi | Ajans | Ana sayfa | IP, URL | Kendi sunucuda barındır |
En önemli sütun "Sahibi" sütunudur. Şirkette hiç kimse bir scripti açıklayamıyorsa, işe önce onu sorgulayarak başlayın.
Kaldırın, tutun ya da değiştirin: script script karar verin
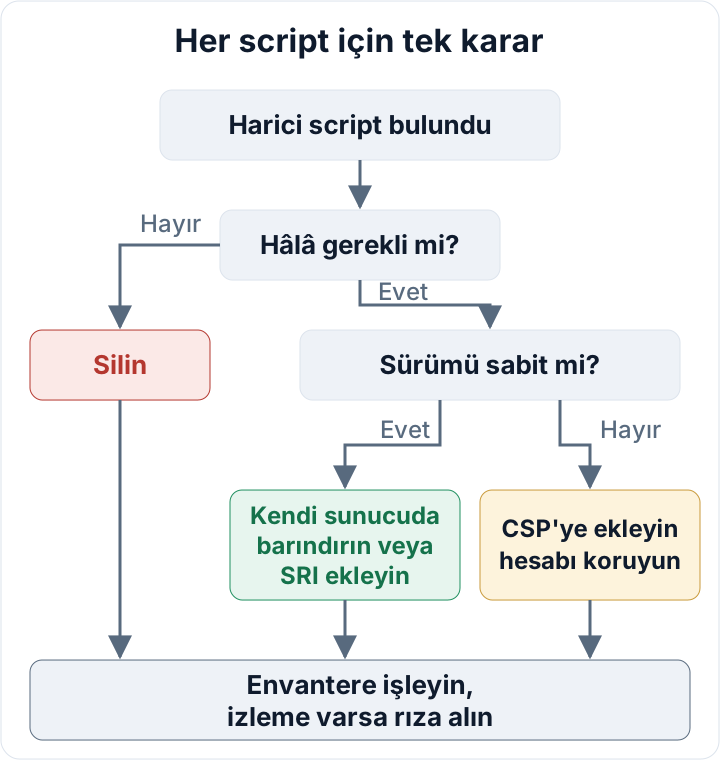
Silmekle başlayın. Çoğu sitede artık kalıntılar vardır: iki yıl önceki bir kampanyadan kalan piksel, deneme sürümünden kalan bir ısı haritası aracı ya da önceki ajansın ekleyip hiç kaldırmadığı bir etiket. Onsuz neyin bozulacağını kimse söyleyemiyorsa kaldırın ve siteyi bir hafta izleyin.
Bir eklentiyi devre dışı bırakmak her zaman yetmez. Biri tedarikçinin kod parçasını bir tema alanına ya da snippet eklentisine yapıştırdıysa, eklenti gittikten sonra da etiket yüklenmeye devam eder. Her kaldırmadan sonra Network sekmesini yeniden kontrol edin.
Kalacak scriptler için nerede gerekli olduklarına karar verin. Bir canlı destek widget'ının ya da reklam pikselinin giriş sayfasında, hesap alanında veya ödeme sayfasında çalışması için bir neden yoktur. Onu yalnızca ihtiyaç duyan sayfalarda yükleyin; bunun için temanızdaki koşullu yüklemeyi ya da etiket yöneticinizdeki tetikleyici kurallarını kullanın. Ödeme sayfaları için WooCommerce güvenliği rehberimize bakın.
Bu, GDPR Madde 25'in pratikteki karşılığıdır. Tasarım yoluyla ve varsayılan olarak veri koruma, daha az alıcı ve daha az veri demektir. Kaldırdığınız her script, ziyaretçi verisini sızdırabilecek ya da kötüye kullanabilecek bir taraf eksilmesi demektir.
Statik kütüphaneleri CDN yerine kendi sunucunuzdan yükleyin
jQuery eklentisi, ikon seti ya da slider gibi sabit kütüphanelerin başkasının sunucusundan gelmesi gerekmez. Tam sürümü indirin, alt temanıza (child theme) koyun ve yerel olarak kuyruğa ekleyin:
add_action( 'wp_enqueue_scripts', function () {
    wp_enqueue_script(
        'slider-lib',
        get_stylesheet_directory_uri() . '/js/slider-lib.min.js',
        array(),
        '4.2.1',
        true
    );
} );
Bu, tek adımda hem bir üçüncü taraf isteğini hem de harici bir hizmete bağımlılığı ortadan kaldırır. Münih mahkemesi yazı tipleri için aynı gerekçeyi kullandı: kaynak yerel olarak barındırılabilirdi. Google Fonts ve GDPR yazımız bu kararı açıklıyor.
Kendi sunucunuzda barındırmanın bir bedeli var: o dosyanın güncellemelerinden artık siz sorumlusunuz. Kütüphane bir güvenlik düzeltmesi yayımlarsa, onu size kimse getirmez. Kendi sunucunuzdaki her dosyayı güncelleme rutininize ekleyin.
Alt Kaynak Bütünlüğü (SRI): harici dosyaları bilinen bir hash'e sabitleyin
Sabit sürümlü bir dosyayı mutlaka bir CDN'den yüklemeniz gerekiyorsa, Subresource Integrity tarayıcıya dosyayı yalnızca hash'i eşleşirse çalıştırmasını söyler. Dosyayı biri değiştirirse tarayıcı onu çalıştırmayı reddeder.
Hash'i, test ettiğiniz dosyanın kendisinden üretin:
curl -sL -o lib.min.js https://cdn.example.net/lib/1.2.3/lib.min.js
openssl dgst -sha384 -binary lib.min.js | openssl base64 -A
Bu dosyanın script etiketine iki ek öznitelik gerekir:
integrity="sha384-PASTE_HASH_HERE"
crossorigin="anonymous"
WordPress'te öznitelikleri script_loader_tag filtresiyle ekleyin:
add_filter( 'script_loader_tag', function ( $tag, $handle, $src ) {
    if ( 'example-lib' !== $handle ) {
        return $tag;
    }
    return str_replace(
        ' src=',
        ' integrity="sha384-PASTE_HASH_HERE" crossorigin="anonymous" src=',
        $tag
    );
}, 10, 3 );SRI yalnızca içeriği asla değişmeyen URL'ler için işe yarar. Analitik, etiket yöneticisi ve canlı destek yükleyicilerinin çoğunu tedarikçiler aynı adreste güncellediği için, sabitlenmiş bir hash bunları birkaç gün içinde bozar. Bu scriptler için sıradaki iki önlem gerekir.
Content-Security-Policy ile scriptlerin kaynağını sınırlayın
Envanter tablonuz CSP izin listenizi zaten içeriyor. script-src yönergesi JavaScript sunmasına izin verilen alan adlarını listeler. connect-src yönergesi scriptlerin veriyi nereye gönderebileceğini sınırlar; böylece enjekte edilmiş kodun form verilerini bilinmeyen bir sunucuya göndermesi zorlaşır. img-src ve form-action gibi yönergeler diğer yolları kapatır, bu yüzden tek başına connect-src tam bir bariyer değildir.
Etiket yöneticisi izin listesini genişletir, çünkü her etiket daha fazla alan adından kod yükleyebilir. Konteynerleri küçük tutmanın bir nedeni de budur.
WordPress güvenlik başlıkları yazısı sözdizimini ve güvenli bir devreye alma yöntemini anlatıyor. CSP, ele geçirilmiş bir scriptin ulaşabileceği alanı sınırlar. İzin verilen bir alan adından gelen kötü amaçlı scripti güvenli hale getirmez.
Etiket yöneticisi ve tedarikçi hesapları saldırı yüzeyinizin parçasıdır
Bir etiket yöneticisi konteynerini yayımlayabilen herkes, ödeme sayfası dahil sitenizin her sayfasına istediği JavaScript'i enjekte edebilir. WordPress girişine ihtiyaçları yoktur ve sunucunuzdaki hiçbir dosya değişmez. Bu hesapları yönetici hesabı gibi ele alın:
- Her hesapta iki faktörlü kimlik doğrulama (bkz. iki faktörlü kimlik doğrulama)
- Az sayıda kullanıcı, her biri işi görecek en dar rolle; yayımlama yetkisi yalnızca bir iki kişide
- Eski ajanslar, serbest çalışanlar ve ayrılan çalışanlar kaldırılmış
- Her yayımdan sonra sürüm geçmişi gözden geçirilmiş; araç sunuyorsa yayım bildirimleri açık
- Sitenize kod gönderebilen analitik, canlı destek ve reklam hesapları için de aynı kurallar
Aynı mantığı WordPress'in içinde de uygulayın. Header/footer script alanlarını ya da snippet eklentilerini düzenleyebilen herkes kod ekleyebilir; bu yüzden yönetici hesabı sayısını düşük tutun. WordPress kullanıcı rolleri rehberimiz bunları nasıl gözden geçireceğinizi gösteriyor.
GDPR: rıza, aktarımlar ve üçüncü taraf scriptlerin belgelenmesi
GDPR Madde 32 uygun güvenlik düzeyini, Madde 25 ise tasarım yoluyla ve varsayılan olarak veri korumayı zorunlu kılar. Ulusal hukuka aktarılan e-Gizlilik kurallarına göre (Almanya'da TDDDG), tanımlayıcı atayan ya da davranışı izleyen scriptler genellikle yüklenmeden önce rıza gerektirir. Ziyaretçi bannerınızda bir seçim yapana kadar çalışmamalıdırlar. Bunu test etmek için temiz bir tarayıcı profilinde Network sekmesini açın ve henüz hiçbir şeye tıklamadan nelerin yüklendiğine bakın.
ABD'deki alıcılar için, 10 Temmuz 2023 tarihli AB–ABD Veri Gizliliği Çerçevesi yeterlilik kararı şu anda DPF sertifikalı şirketlere bir yeterlilik dayanağı sağlıyor. AB Genel Mahkemesi karara yönelik itirazı 3 Eylül 2025'te reddetti. Adalet Divanı'na yapılan temyiz 31 Ekim 2025'ten beri derdest; hukuki durum değişebilir. ABD'li alıcı sayınız ne kadar azsa, durum değişirse o kadar az şeyi baştan yapmanız gerekir.
Envanter tablosunu tarihleri ve kararlarıyla birlikte Madde 5(2) hesap verebilirlik kanıtınız olarak saklayın. Tablo, birinin her alıcıya baktığını ve bir karar verdiğini gösterir. GDPR Madde 32 yazımız daha geniş önlem kümesini ele alıyor.
Ücretsiz secaudit.eu denetim eklentisi, sitenin kendisinde dosya bütünlüğünü, açıkta kalan dosyaları ve gizlenmiş SEO spam'ini kontrol eder. Harici scriptlerin envanterini çıkarmaz; yukarıdaki tarayıcı kontrolünü yine sizin yapmanız gerekir.
Sıradaki adımınız: bu hafta bir saat ayırın, ödeme ve giriş sayfalarınızda Network sekmesini açın ve tabloyu başlatın.
SSS
Bir etiket yöneticisi ya da analitik yükleyicisi için Alt Kaynak Bütünlüğü kullanabilir miyim?
Hayır. Tedarikçi bu yükleyicileri aynı adreste değiştirir, hash de değişir ve tarayıcı dosyayı engeller. Bunun yerine CSP ile sınırlayın ve hesabı koruyun.
Çerez bannerı harici scriptleri güvenli hale getirir mi?
Hayır. Rıza, bir scriptin yüklenip yüklenemeyeceğini belirler. Kod çalışmaya başladıktan sonra ne yaptığı konusunda hiçbir şey değiştirmez.
Bir WordPress eklentisi üzerinden yüklenen script hâlâ üçüncü taraf sayılır mı?
Evet, harici bir alan adından kod çekiyorsa sayılır. Eklenti yalnızca teslimat yoludur; kod yine başkasının sunucusundan gelir.
Bu makale genel bilgilendirme amaçlıdır, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

