Scripts tiers sur WordPress : sécurité et RGPD
Les scripts tiers de WordPress s'exécutent avec un accès complet à la page et transmettent des données de visiteurs : inventaire, SRI, CSP et documentation RGPD.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

Chaque fichier JavaScript externe de votre site WordPress s'exécute avec les mêmes droits que votre propre code, mais vous n'en avez pas la maîtrise. Les scripts tiers, ce sont les outils d'analyse, les widgets de chat, les gestionnaires de balises, les pixels publicitaires et sociaux, et aussi le plugin jQuery que votre thème charge depuis un CDN. Celui qui contrôle ces fichiers, ou les comptes qui se cachent derrière, contrôle ce que font vos pages. Cela vaut aussi pour votre page de connexion et votre tunnel de paiement.
Cet article montre comment repérer tous les scripts externes et décider lesquels restent. Il explique ensuite comment encadrer les autres avec l'hébergement local, le Subresource Integrity et une Content-Security-Policy, puis comment documenter le résultat au regard du RGPD.
Pourquoi les scripts tiers sont un risque de sécurité et de RGPD
Une balise script qui pointe vers un autre domaine n'a rien d'une image intégrée. Le navigateur télécharge le code et l'exécute dans votre page, avec un accès complet au DOM. Le script peut lire ce qu'un client saisit dans le formulaire de paiement WooCommerce ou dans le champ du mot de passe de wp-login.php. Il peut aussi lire tout cookie qui n'est pas marqué HttpOnly.
Les cookies de connexion WordPress sont HttpOnly : un script ne peut donc pas simplement les copier. Cette protection a ses limites. Un script exécuté sur une page d'administration peut envoyer des requêtes au nom de l'utilisateur connecté et faire tout ce que cet utilisateur peut faire.
Le risque ne dépend pas uniquement des intentions du fournisseur. Un fichier de CDN compromis, un compte fournisseur détourné ou l'identifiant volé de votre propre gestionnaire de balises peuvent chacun modifier le code que reçoivent vos visiteurs. Votre serveur ne s'en apercevra jamais.
Côté vie privée, c'est plus simple. Chaque requête vers un domaine externe transmet à ce tiers l'adresse IP du visiteur, des informations sur son navigateur et, le plus souvent, l'URL de la page. Chaque script est donc un destinataire de données, et vous devez pouvoir le justifier.
Comment inventorier les scripts tiers de votre site
On ne peut pas décider du sort de scripts qu'on n'a pas trouvés. Faites l'inventaire dans le navigateur : beaucoup de scripts sont injectés à l'exécution et n'apparaissent jamais dans les fichiers de votre thème.
- Ouvrez les outils de développement du navigateur et allez dans l'onglet Réseau. Cochez « Désactiver le cache », faites un rechargement forcé et filtrez sur JS.
- Triez par domaine et notez chaque domaine qui n'est pas le vôtre.
- Recommencez sur plusieurs types de pages : accueil, article de blog, fiche produit, panier, paiement,
wp-login.php, page « Mon compte », et une page du tableau de bord en étant connecté comme administrateur. - Vérifiez le code source de la page pour recouper. La commande ci-dessous liste les références statiques à des fichiers JavaScript. Elle ne voit pas ce qui est injecté plus tard :
curl -s https://example.com/ | grep -oE 'src="[^"]+\.js[^"]*"'- Cherchez dans WordPress les endroits où quelqu'un a collé du code à la main. Les cas fréquents : les champs « scripts d'en-tête/de pied de page » du thème, les plugins d'extraits de code, les widgets HTML personnalisé et les réglages du constructeur de pages.
- Ouvrez chaque conteneur du gestionnaire de balises et listez toutes les balises qu'il contient. Une seule ligne de conteneur dans le code source peut cacher vingt scripts.
Consignez les résultats dans un seul tableau :
| Domaine | Finalité | Responsable | Pages | Données transmises | Base légale ou décision |
|---|---|---|---|---|---|
| cdn.example-chat.com | Chat en direct | Ventes | Toutes | IP, URL, texte du chat | Consentement |
| cdn.example.net | Bibliothèque de slider | Agence | Accueil | IP, URL | Héberger en local |
La colonne « Responsable » est la plus importante. Si personne dans l'entreprise ne sait expliquer un script, c'est lui qu'il faut interroger en premier.
Supprimer, garder ou remplacer : décider script par script
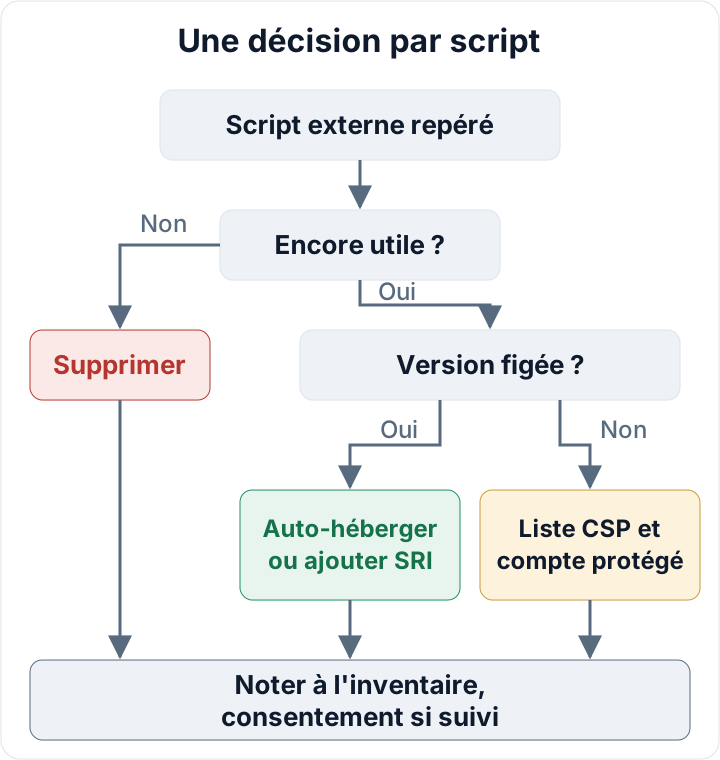
Commencez par supprimer. La plupart des sites traînent des restes : le pixel d'une campagne d'il y a deux ans, un outil de cartes de chaleur testé puis oublié, ou une balise ajoutée par une ancienne agence et jamais retirée. Si personne ne sait dire ce qui cesse de fonctionner sans elle, retirez-la et surveillez le site pendant une semaine.
Désactiver un plugin ne suffit pas toujours. Si quelqu'un a collé l'extrait du fournisseur dans un champ du thème ou dans un plugin d'extraits de code, la balise continue de se charger une fois le plugin parti. Contrôlez à nouveau l'onglet Réseau après chaque suppression.
Pour les scripts qui restent, déterminez où ils sont nécessaires. Un widget de chat ou un pixel publicitaire n'a aucune raison de tourner sur la page de connexion, l'espace client ou le paiement. Ne le chargez que sur les pages qui en ont besoin, avec un chargement conditionnel dans votre thème ou les règles de déclenchement de votre gestionnaire de balises. Pour les pages de paiement, consultez notre guide sur la sécurité de WooCommerce.
C'est l'article 25 du RGPD appliqué concrètement. La protection des données dès la conception et par défaut, c'est moins de destinataires et moins de données. Chaque script supprimé est un acteur de moins susceptible de laisser fuiter ou de détourner des données de visiteurs.
Héberger en local les bibliothèques statiques plutôt que les charger depuis un CDN
Les bibliothèques à version fixe, comme un plugin jQuery, un jeu d'icônes ou un slider, n'ont pas besoin de venir du serveur de quelqu'un d'autre. Téléchargez la version exacte, placez-la dans votre thème enfant et chargez-la en local :
add_action( 'wp_enqueue_scripts', function () {
    wp_enqueue_script(
        'slider-lib',
        get_stylesheet_directory_uri() . '/js/slider-lib.min.js',
        array(),
        '4.2.1',
        true
    );
} );
Vous supprimez ainsi d'un coup une requête tierce et la dépendance à un service externe. Le tribunal de Munich a retenu le même raisonnement pour les polices : la ressource aurait pu être hébergée localement. Notre article sur Google Fonts et le RGPD revient sur cette décision.
L'hébergement local a un coût. Vous devenez responsable des mises à jour de ce fichier. Si la bibliothèque publie un correctif de sécurité, personne ne vous le livrera. Ajoutez chaque fichier hébergé en local à votre routine de mises à jour.
Subresource Integrity : verrouiller les fichiers externes sur un hash connu
Si vous devez charger depuis un CDN un fichier à version fixe, le Subresource Integrity demande au navigateur de ne l'exécuter que si son hash correspond. Si quelqu'un modifie le fichier, le navigateur refuse de l'exécuter.
Générez le hash à partir du fichier exact que vous avez testé :
curl -sL -o lib.min.js https://cdn.example.net/lib/1.2.3/lib.min.js
openssl dgst -sha384 -binary lib.min.js | openssl base64 -A
La balise script de ce fichier a ensuite besoin de deux attributs supplémentaires :
integrity="sha384-PASTE_HASH_HERE"
crossorigin="anonymous"
Dans WordPress, ajoutez ces attributs avec le filtre script_loader_tag :
add_filter( 'script_loader_tag', function ( $tag, $handle, $src ) {
    if ( 'example-lib' !== $handle ) {
        return $tag;
    }
    return str_replace(
        ' src=',
        ' integrity="sha384-PASTE_HASH_HERE" crossorigin="anonymous" src=',
        $tag
    );
}, 10, 3 );Le SRI ne fonctionne que pour des URL dont le contenu ne change jamais. La plupart des chargeurs d'analyse, de gestionnaires de balises et de chat sont mis à jour sur place par leur éditeur : un hash figé les casserait en quelques jours. Pour ces scripts, il faut recourir aux deux mesures suivantes.
Limiter l'origine des scripts avec une Content-Security-Policy
Votre tableau d'inventaire contient déjà la liste d'autorisation de votre CSP. La directive script-src énumère les domaines autorisés à fournir du JavaScript. La directive connect-src limite les destinations où les scripts peuvent envoyer des données, ce qui complique l'envoi de données de formulaire vers un serveur inconnu par du code injecté. D'autres directives, comme img-src et form-action, ferment d'autres voies : connect-src seule ne constitue donc pas une barrière complète.
Un gestionnaire de balises élargit la liste d'autorisation, car chaque balise peut charger du code depuis davantage de domaines. C'est une raison de plus pour garder les conteneurs petits.
L'article sur les en-têtes de sécurité WordPress détaille la syntaxe et un déploiement sans risque. Une CSP limite ce qu'un script compromis peut atteindre. Elle ne rend pas inoffensif un script malveillant provenant d'un domaine autorisé.
Gestionnaire de balises et comptes fournisseurs : une partie de votre surface d'attaque
Quiconque peut publier un conteneur de gestionnaire de balises peut injecter n'importe quel JavaScript dans chaque page de votre site, paiement compris. Il n'a besoin d'aucun accès à WordPress, et aucun fichier de votre serveur ne change. Traitez ces comptes comme des comptes d'administrateur :
- Authentification à deux facteurs sur chaque compte (voir authentification à deux facteurs)
- Peu d'utilisateurs, chacun avec le rôle le plus restreint qui lui permette de travailler, et seulement une ou deux personnes habilitées à publier
- Anciennes agences, freelances et collaborateurs retirés
- Historique des versions relu après chaque publication, avec les notifications de publication activées si l'outil les propose
- Les mêmes règles pour les comptes d'analyse, de chat et de publicité qui peuvent pousser du code vers votre site
Appliquez le même raisonnement dans WordPress. Quiconque peut modifier les champs de scripts d'en-tête/de pied de page ou les plugins d'extraits de code peut ajouter du code : gardez donc un petit nombre de comptes administrateurs. Notre guide sur les rôles utilisateur WordPress montre comment les passer en revue.
RGPD : consentement, transferts et documentation de vos scripts tiers
L'article 32 du RGPD exige une sécurité appropriée, et l'article 25 la protection des données dès la conception et par défaut. Selon les règles ePrivacy telles que transposées en droit national (en France, par la loi Informatique et Libertés, sous le contrôle de la CNIL), les scripts qui déposent des identifiants ou suivent le comportement des visiteurs exigent en général un consentement avant leur chargement. Ils ne doivent pas se déclencher tant que le visiteur n'a pas fait son choix dans votre bandeau. Pour le vérifier, ouvrez l'onglet Réseau dans un profil de navigateur vierge et regardez ce qui se charge avant tout clic.
Pour les destinataires américains, la décision d'adéquation relative au cadre de protection des données UE–États-Unis (Data Privacy Framework) du 10 juillet 2023 offre actuellement une base d'adéquation aux entreprises certifiées DPF. Le Tribunal de l'Union européenne a rejeté un recours contre cette décision le 3 septembre 2025. Un pourvoi devant la Cour de justice est pendant depuis le 31 octobre 2025 : la situation juridique pourrait donc évoluer. Moins vous avez de destinataires américains, moins vous aurez à refaire si c'est le cas.
Conservez le tableau d'inventaire, avec les dates et les décisions, comme preuve de votre responsabilité au titre de l'article 5, paragraphe 2. Il montre que quelqu'un a examiné chaque destinataire et pris une décision. Notre article sur l'article 32 du RGPD présente l'ensemble des mesures à prévoir.
Le plugin d'audit gratuit de secaudit.eu contrôle l'intégrité des fichiers, les fichiers exposés et le spam SEO caché sur le site lui-même. Il n'inventorie pas les scripts externes : le contrôle dans le navigateur décrit plus haut reste donc à faire.
Prochaine étape : réservez une heure cette semaine, ouvrez l'onglet Réseau sur vos pages de paiement et de connexion, et commencez le tableau.
FAQ
Puis-je utiliser le Subresource Integrity pour un gestionnaire de balises ou un chargeur d'analyse ?
Non. L'éditeur modifie ces chargeurs sur place : le hash change et le navigateur bloquerait le fichier. Encadrez-les plutôt avec une CSP et protégez le compte.
Un bandeau de cookies rend-il les scripts externes sûrs ?
Non. Le consentement décide si un script peut se charger. Il ne dit rien de ce que fait le code une fois exécuté.
Un script chargé par un plugin WordPress est-il toujours un script tiers ?
Oui, s'il récupère du code depuis un domaine externe. Le plugin n'est que le vecteur : le code vient toujours du serveur de quelqu'un d'autre.
Cet article est une information générale et ne constitue pas un conseil juridique.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

