Drittanbieter-Skripte in WordPress: Sicherheit und DSGVO
Drittanbieter-Skripte in WordPress haben vollen Zugriff auf Ihre Seiten und übertragen Besucherdaten. Inventar, Self-Hosting, SRI, CSP und DSGVO-Dokumentation.
Auch auf: English Français Español Italiano Polski Português Türkçe

Jede externe JavaScript-Datei auf Ihrer WordPress-Website läuft mit denselben Rechten wie Ihr eigener Code, aber Sie haben keine Kontrolle darüber. Zu den Drittanbieter-Skripten gehören Analyse-Tools, Chat-Widgets, Tag-Manager, Werbe- und Social-Media-Pixel und auch das jQuery-Plugin, das Ihr Theme von einem CDN lädt. Wer diese Dateien oder die Konten dahinter kontrolliert, bestimmt, was Ihre Seiten tun. Das gilt auch für Ihre Login-Seite und Ihren Checkout.
Dieser Artikel zeigt, wie Sie jedes externe Skript aufspüren und entscheiden, welche bleiben dürfen. Danach geht es darum, den Rest mit Self-Hosting, Subresource Integrity und einer Content-Security-Policy einzugrenzen und das Ergebnis für die DSGVO zu dokumentieren.
Warum Drittanbieter-Skripte ein Sicherheits- und DSGVO-Risiko sind
Ein Script-Tag, das auf eine fremde Domain zeigt, ist etwas anderes als ein eingebundenes Bild. Der Browser lädt den Code herunter und führt ihn innerhalb Ihrer Seite aus, mit vollem Zugriff auf das DOM. Das Skript kann mitlesen, was ein Kunde in das WooCommerce-Checkout-Formular oder in das Passwortfeld von wp-login.php tippt. Es kann außerdem jedes Cookie auslesen, das nicht als HttpOnly markiert ist.
Die Login-Cookies von WordPress sind HttpOnly, ein Skript kann sie also nicht einfach kopieren. Dieser Schutz reicht aber nicht weit. Ein Skript, das auf einer Admin-Seite läuft, kann Anfragen im Namen des angemeldeten Nutzers senden und alles tun, was dieser Nutzer darf.
Das Risiko hängt nicht nur von den Absichten des Anbieters ab. Eine kompromittierte CDN-Datei, ein gekapertes Anbieterkonto oder gestohlene Zugangsdaten zu Ihrem eigenen Tag-Manager: Jedes davon kann den Code verändern, den Ihre Besucher erhalten. Ihr Server merkt davon nichts.
Die Datenschutzseite ist einfacher. Jede Anfrage an eine externe Domain überträgt die IP-Adresse des Besuchers, Browserdaten und in der Regel die Seiten-URL an diesen Dritten. Jedes Skript ist ein Empfänger personenbezogener Daten, und Sie müssen es begründen können.
So erstellen Sie ein Inventar der Drittanbieter-Skripte
Über Skripte, die Sie nicht kennen, können Sie nicht entscheiden. Machen Sie die Bestandsaufnahme im Browser, denn viele Skripte werden erst zur Laufzeit nachgeladen und tauchen nie in Ihren Theme-Dateien auf.
- Öffnen Sie die Entwicklertools des Browsers und wechseln Sie zum Tab „Netzwerk“. Aktivieren Sie „Cache deaktivieren“, laden Sie die Seite hart neu und filtern Sie nach JS.
- Sortieren Sie nach Domain und notieren Sie jede Domain, die nicht Ihre eigene ist.
- Wiederholen Sie das auf verschiedenen Seitentypen: Startseite, Blogbeitrag, Produktseite, Warenkorb, Checkout,
wp-login.php, „Mein Konto“ und eine Dashboard-Seite, während Sie als Administrator angemeldet sind. - Werfen Sie zur schnellen Gegenprobe einen Blick in den Seitenquelltext. Der folgende Befehl listet statische Verweise auf JavaScript-Dateien auf. Alles, was später nachgeladen wird, erfasst er nicht:
curl -s https://example.com/ | grep -oE 'src="[^"]+\.js[^"]*"'- Suchen Sie in WordPress nach Stellen, an denen jemand Code von Hand eingefügt hat. Typisch sind die Felder für „Header-/Footer-Skripte“ im Theme, Code-Snippet-Plugins, „Individuelles HTML“-Widgets und die Einstellungen von Page-Buildern.
- Öffnen Sie jeden Tag-Manager-Container und listen Sie alle Tags darin auf. Eine einzige Container-Zeile im Quelltext kann für zwanzig Skripte stehen.
Halten Sie die Ergebnisse in einer Tabelle fest:
| Domain | Zweck | Verantwortlich | Seiten | Übermittelte Daten | Rechtsgrundlage oder Entscheidung |
|---|---|---|---|---|---|
| cdn.example-chat.com | Live-Chat | Vertrieb | Alle | IP, URL, Chattext | Einwilligung |
| cdn.example.net | Slider-Bibliothek | Agentur | Startseite | IP, URL | Stattdessen selbst hosten |
Die Spalte „Verantwortlich“ ist die wichtigste. Wenn niemand im Unternehmen ein Skript erklären kann, nehmen Sie sich genau dieses zuerst vor.
Entfernen, behalten oder ersetzen: Skript für Skript entscheiden
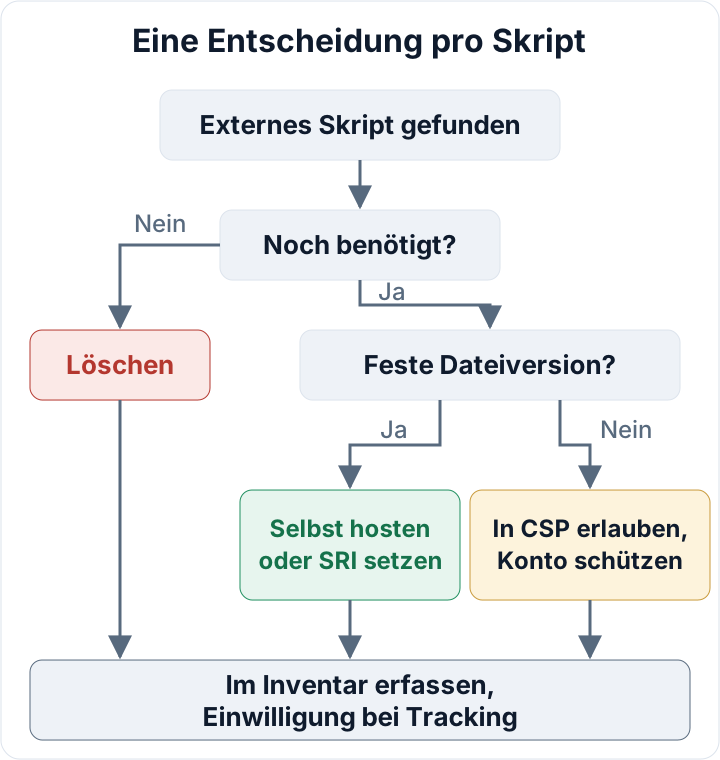
Fangen Sie mit dem Löschen an. Auf den meisten Websites liegen Altlasten: ein Pixel aus einer Kampagne von vor zwei Jahren, ein Heatmap-Tool aus einer Testphase oder ein Tag, den eine frühere Agentur eingebaut und nie entfernt hat. Wenn niemand sagen kann, was ohne das Skript kaputtgeht, nehmen Sie es heraus und beobachten Sie die Website eine Woche lang.
Ein Plugin zu deaktivieren reicht nicht immer. Hat jemand das Snippet des Anbieters in ein Theme-Feld oder ein Snippet-Plugin kopiert, lädt der Tag weiter, auch wenn das Plugin längst weg ist. Prüfen Sie nach jeder Entfernung erneut den Netzwerk-Tab.
Bei den Skripten, die bleiben, klären Sie, wo sie wirklich gebraucht werden. Ein Chat-Widget oder ein Werbepixel hat auf der Login-Seite, im Kundenkonto und im Checkout nichts verloren. Laden Sie es nur auf den Seiten, die es benötigen, per bedingtem Laden im Theme oder über die Trigger-Regeln Ihres Tag-Managers. Für Zahlungsseiten lesen Sie unseren Leitfaden zur WooCommerce-Sicherheit.
Genau das ist Art. 25 DSGVO in der Praxis. Datenschutz durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen bedeutet: weniger Empfänger, weniger Daten. Jedes entfernte Skript ist eine Stelle weniger, an der Besucherdaten abfließen oder missbraucht werden können.
Statische Bibliotheken selbst hosten statt vom CDN laden
Feste Bibliotheken wie ein jQuery-Plugin, ein Icon-Set oder ein Slider müssen nicht vom Server eines anderen kommen. Laden Sie genau die benötigte Version herunter, legen Sie sie in Ihr Child-Theme und binden Sie sie lokal ein:
add_action( 'wp_enqueue_scripts', function () {
    wp_enqueue_script(
        'slider-lib',
        get_stylesheet_directory_uri() . '/js/slider-lib.min.js',
        array(),
        '4.2.1',
        true
    );
} );
Damit fallen eine Drittanbieter-Anfrage und eine Abhängigkeit von einem externen Dienst in einem Schritt weg. Das Münchner Gericht hat bei Schriftarten genauso argumentiert: Die Ressource hätte lokal gehostet werden können. Unser Artikel zu Google Fonts und DSGVO erläutert dieses Urteil.
Self-Hosting hat seinen Preis. Für Updates dieser Datei sind ab jetzt Sie zuständig. Veröffentlicht die Bibliothek einen Sicherheitsfix, liefert ihn Ihnen niemand automatisch aus. Nehmen Sie jede selbst gehostete Datei in Ihre Update-Routine auf.
Subresource Integrity: externe Dateien an einen bekannten Hash binden
Wenn Sie eine Datei in fester Version unbedingt von einem CDN laden müssen, sorgt Subresource Integrity dafür, dass der Browser sie nur ausführt, wenn ihr Hash übereinstimmt. Verändert jemand die Datei, verweigert der Browser die Ausführung.
Erzeugen Sie den Hash aus genau der Datei, die Sie getestet haben:
curl -sL -o lib.min.js https://cdn.example.net/lib/1.2.3/lib.min.js
openssl dgst -sha384 -binary lib.min.js | openssl base64 -A
Das Script-Tag für diese Datei braucht dann zwei zusätzliche Attribute:
integrity="sha384-PASTE_HASH_HERE"
crossorigin="anonymous"
In WordPress ergänzen Sie die Attribute über den Filter script_loader_tag:
add_filter( 'script_loader_tag', function ( $tag, $handle, $src ) {
    if ( 'example-lib' !== $handle ) {
        return $tag;
    }
    return str_replace(
        ' src=',
        ' integrity="sha384-PASTE_HASH_HERE" crossorigin="anonymous" src=',
        $tag
    );
}, 10, 3 );SRI funktioniert nur bei URLs, deren Inhalt sich nie ändert. Die meisten Loader für Analyse, Tag-Manager und Chat aktualisieren die Anbieter direkt unter derselben Adresse, ein festgeschriebener Hash würde sie also innerhalb weniger Tage lahmlegen. Für diese Skripte brauchen Sie stattdessen die nächsten beiden Maßnahmen.
Mit einer Content-Security-Policy festlegen, woher Skripte kommen dürfen
Ihre Inventartabelle enthält bereits Ihre CSP-Allowlist. Die Direktive script-src legt fest, welche Domains JavaScript ausliefern dürfen. Die Direktive connect-src begrenzt, wohin Skripte Daten senden können. Das erschwert es eingeschleustem Code, Formulardaten an einen unbekannten Server zu schicken. Direktiven wie img-src und form-action schließen weitere Wege, connect-src allein ist also keine vollständige Sperre.
Ein Tag-Manager vergrößert die Allowlist, weil jeder Tag Code von weiteren Domains nachladen kann. Ein Grund mehr, Container klein zu halten.
Unser Beitrag zu WordPress-Security-Headern erklärt die Syntax und eine sichere Einführung. Eine CSP begrenzt, was ein kompromittiertes Skript erreichen kann. Ein bösartiges Skript von einer erlaubten Domain macht sie nicht harmlos.
Tag-Manager- und Anbieterkonten gehören zu Ihrer Angriffsfläche
Wer einen Tag-Manager-Container veröffentlichen darf, kann beliebiges JavaScript in jede Seite Ihrer Website einschleusen, auch in den Checkout. Dafür braucht er weder einen WordPress-Login, noch ändert sich auch nur eine Datei auf Ihrem Server. Behandeln Sie diese Konten wie Administratorkonten:
- Zwei-Faktor-Authentisierung für jedes Konto (siehe Zwei-Faktor-Authentisierung)
- Wenige Nutzer, jeder mit der kleinsten Rolle, die für seine Aufgabe reicht, und nur eine oder zwei Personen mit Veröffentlichungsrechten
- Ehemalige Agenturen, Freelancer und Mitarbeitende entfernt
- Versionsverlauf nach jeder Veröffentlichung geprüft, Benachrichtigungen bei Veröffentlichung aktiviert, sofern das Tool sie anbietet
- Dieselben Regeln für Analyse-, Chat- und Werbekonten, die Code auf Ihre Website ausspielen können
Denken Sie innerhalb von WordPress genauso. Wer Header-/Footer-Skriptfelder oder Snippet-Plugins bearbeiten kann, kann Code einfügen. Halten Sie die Zahl der Administratorkonten also klein. Unser Leitfaden zu WordPress-Benutzerrollen zeigt, wie Sie sie überprüfen.
DSGVO: Einwilligung, Drittlandtransfers und Dokumentation Ihrer Drittanbieter-Skripte
Art. 32 DSGVO verlangt ein angemessenes Schutzniveau, Art. 25 Datenschutz durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen. Nach den ePrivacy-Vorgaben in ihrer nationalen Umsetzung (in Deutschland das TDDDG) brauchen Skripte, die Kennungen setzen oder Verhalten verfolgen, in der Regel eine Einwilligung, bevor sie geladen werden. Sie dürfen erst feuern, wenn der Besucher in Ihrem Banner eine Wahl getroffen hat. Zum Testen öffnen Sie den Netzwerk-Tab in einem frischen Browserprofil und prüfen, was lädt, bevor Sie irgendetwas anklicken.
Für Empfänger in den USA bietet der Angemessenheitsbeschluss zum EU-US Data Privacy Framework vom 10. Juli 2023 derzeit eine Grundlage für Unternehmen, die nach dem DPF zertifiziert sind. Das Gericht der Europäischen Union hat eine Klage dagegen am 3. September 2025 abgewiesen. Seit dem 31. Oktober 2025 ist ein Rechtsmittel beim Gerichtshof anhängig, die Rechtslage kann sich also noch ändern. Je weniger US-Empfänger Sie haben, desto weniger müssen Sie in diesem Fall nacharbeiten.
Bewahren Sie die Inventartabelle mit Datum und Entscheidungen als Nachweis für Ihre Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO auf. Sie belegt, dass sich jemand jeden Empfänger angesehen und eine Entscheidung getroffen hat. Unser Artikel zu Art. 32 DSGVO behandelt die übrigen Maßnahmen.
Das kostenlose Audit-Plugin von secaudit.eu prüft auf der Website selbst die Dateiintegrität, offen zugängliche Dateien und versteckten SEO-Spam. Externe Skripte inventarisiert es nicht. Die oben beschriebene Prüfung im Browser bleibt also Ihre Aufgabe.
Ihr nächster Schritt: Reservieren Sie sich diese Woche eine Stunde, öffnen Sie den Netzwerk-Tab auf Ihrer Checkout- und Ihrer Login-Seite und legen Sie die Tabelle an.
FAQ
Kann ich Subresource Integrity für einen Tag-Manager oder Analyse-Loader nutzen?
Nein. Der Anbieter ändert diese Loader direkt unter derselben URL, dadurch ändert sich der Hash und der Browser würde die Datei blockieren. Grenzen Sie sie stattdessen mit einer CSP ein und sichern Sie das Konto ab.
Macht ein Cookie-Banner externe Skripte sicher?
Nein. Die Einwilligung entscheidet darüber, ob ein Skript geladen werden darf. Was der Code tut, sobald er läuft, beeinflusst sie nicht.
Ist ein Skript, das über ein WordPress-Plugin geladen wird, trotzdem ein Drittanbieter-Skript?
Ja, sofern es Code von einer externen Domain abruft. Das Plugin ist nur der Lieferweg, der Code kommt weiterhin vom Server eines anderen.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

