Seguridad de WooCommerce: proteja pedidos y datos de clientes
Seguridad de WooCommerce en tiendas de la UE: rol Gestor de la tienda, 2FA, claves API REST, webhooks, retención de datos, pago alojado y actualizaciones.
También en: English Deutsch Français Italiano Polski Português Türkçe
La seguridad de WooCommerce consiste en controlar cada camino que pueden seguir los datos de los clientes dentro de la tienda: quién puede abrir los pedidos, qué integraciones pueden leerlos o modificarlos, cuánto tiempo se conservan y adónde van los números de tarjeta. El endurecimiento genérico de WordPress cubre lo básico. Este artículo trata los ajustes que solo existen en una tienda, en el orden en que los revisaríamos.
La seguridad de WooCommerce empieza por los datos que guarda su tienda
Una tienda online es una base de datos de datos personales con un escaparate delante. Contiene nombres, direcciones de facturación y de envío, correos electrónicos, teléfonos e historiales de pedidos. Parte de esa información resulta sensible según el contexto, por ejemplo qué ha comprado alguien y dónde vive.
Esto tiene una consecuencia legal. Si un atacante lee, modifica o borra esos datos, lo habitual es que se trate de una violación de la seguridad de los datos personales conforme al RGPD. Da igual que afecte a la confidencialidad, a la integridad o a la disponibilidad. El artículo 32, apartado 1, exige medidas técnicas y organizativas apropiadas. El artículo 33 obliga a notificarlo a la autoridad de control sin dilación indebida y, de ser posible, en un plazo de 72 horas desde que se tiene constancia de ella. El artículo 34 añade la obligación de informar a los clientes cuando el riesgo para ellos sea alto. El procedimiento se explica en nuestra guía sobre la notificación en 72 horas.
Todas las medidas que siguen hacen una de dos cosas: reducen quién puede acceder a esos datos o reducen cuántos hay que perder.
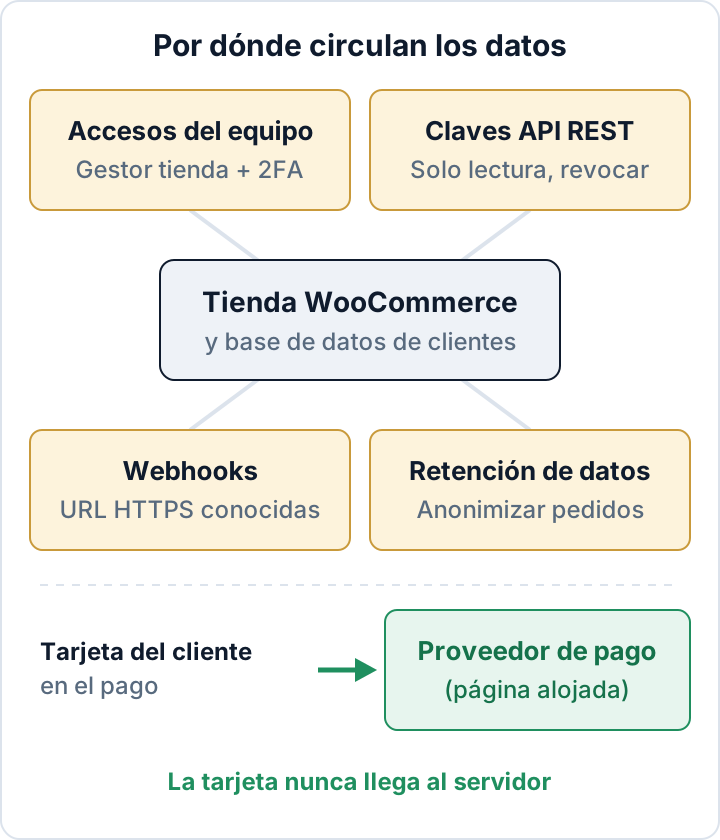
Gestor de la tienda o Administrador: dé al personal el rol más limitado
WooCommerce añade el rol Gestor de la tienda (Shop Manager), y la mayoría del personal debería tener ese rol en lugar del de Administrador. Un Gestor de la tienda puede:
- gestionar pedidos, productos y cupones
- ver y editar cuentas de clientes
- consultar informes
- cambiar los ajustes de WooCommerce
Un Gestor de la tienda no puede:
- instalar ni eliminar plugins
- editar temas
- crear ni gestionar administradores
Importa porque una cuenta de Administrador puede convertir una contraseña robada en código ejecutándose en su servidor. Una cuenta de Gestor de la tienda, por lo general, no.
Asigne el rol de Gestor de la tienda al personal de almacén, logística y atención al cliente. Reserve el de Administrador para una o dos personas que realmente mantengan el sitio. Si una agencia necesita acceso de administración, dé a cada persona su propia cuenta nominal y elimínela cuando termine el trabajo.
Conviene ser honestos con el límite: un Gestor de la tienda sigue viendo todos los pedidos y todas las direcciones de los clientes. El rol reducido protege el sitio, pero no protege los datos frente a un acceso de Gestor de la tienda mal utilizado. Para la limpieza y la revisión periódica, consulte la seguridad de los roles de usuario en WordPress.
Doble factor para todos los que puedan ver pedidos
La autenticación en dos pasos debe activarse en todas las cuentas que puedan abrir la pantalla de pedidos, no solo en las de administrador. Con un único acceso de Gestor de la tienda basta para leer o exportar toda su lista de clientes. Y suele ser más fácil hacer phishing a una persona de atención al cliente que al propietario del sitio.
El núcleo de WordPress no incluye doble factor, así que necesita un plugin o un proveedor de acceso que lo añada. La solidez del segundo factor es importante:
- Passkeys y llaves de seguridad físicas: resisten al phishing y son la mejor opción.
- Aplicaciones de autenticación TOTP: una opción base sólida. Aun así, pueden ser objeto de phishing en tiempo real.
- Códigos por SMS: la opción más débil, por el intercambio de SIM (SIM swapping) y la interceptación.
Las cuentas de clientes son otra decisión. Ofrecer 2FA a los clientes es una buena práctica, pero imponerlo añade fricción en el pago. Primero, las cuentas del personal. La configuración, el despliegue y la recuperación cuando se pierde el móvil se tratan en la autenticación en dos pasos para WordPress.
Claves de la API REST de WooCommerce: lectura, escritura y revocación
Las herramientas de contabilidad, los conectores ERP, el software de envíos y los marketplaces suelen conectarse mediante claves de la API REST de WooCommerce. Se gestionan en WooCommerce > Ajustes > Avanzado > API REST.
Cada clave está vinculada a un usuario de WordPress y tiene uno de tres permisos: Lectura, Escritura o Lectura/Escritura. La clave nunca puede hacer más de lo que su usuario tiene permitido. Trate estas claves como contraseñas que no caducan.
- Una clave por integración. Así puede revocar una herramienta sin romper las demás y ver qué herramienta usó cada clave.
- Mínimo privilegio. Una herramienta de informes o de contabilidad solo necesita Lectura. Conceda Escritura únicamente a las que deban crear o actualizar pedidos o existencias.
- Use un usuario con pocos privilegios. No vincule las claves a un Administrador si basta un Gestor de la tienda o un usuario dedicado a la integración.
- Revise la columna de último acceso. Una clave que lleva meses sin usarse es candidata a revocarse.
- Revoque y vuelva a emitir cuando se vayan personas o herramientas. Al terminar la relación con una agencia o sustituir una herramienta, revoque sus claves ese mismo día.
- Guarde las claves con seguridad. Introdúzcalas en los ajustes de credenciales de la herramienta receptora. Nunca las envíe por correo, chat ni ticket de soporte. WooCommerce muestra la clave secreta del cliente (consumer secret) una sola vez, así que si alguien pide que se la «reenvíen», lo correcto es crear una clave nueva.
Las contraseñas de aplicación de WordPress (Application Passwords) son una credencial distinta y no aparecen en esta pantalla. Cada usuario puede crearlas en su perfil y también dan acceso a la API. Revíselas junto con sus cuentas de usuario, como se describe en el artículo sobre roles de usuario.
Webhooks: sepa adónde se envían los datos de sus pedidos
Los webhooks están en WooCommerce > Ajustes > Avanzado > Webhooks. Cada webhook activo envía una copia de datos de pedidos, clientes o productos a una URL externa cada vez que se dispara su evento. En la práctica, un webhook es una transferencia de datos permanente.
Revise la lista y compruebe la URL de entrega de cada uno:
- ¿Reconoce el servicio?
- ¿Lo sigue usando?
- ¿La URL usa HTTPS?
Elimine los webhooks de las herramientas que ya no utilice; pausarlos solo aplaza la decisión. No acepte endpoints en http:// plano, porque los datos de los pedidos viajarían sin cifrar.
Cada webhook tiene un secreto (WooCommerce genera uno si deja el campo vacío). WooCommerce lo usa para firmar cada carga útil, y la firma se envía en una cabecera de la petición. El sistema receptor debería verificar esa firma antes de fiarse de los datos. Si no, cualquiera que conozca la URL del endpoint puede enviarle pedidos falsos. Si usted o su desarrollador crearon el receptor, confirme que esa comprobación existe.
El servicio que recibe los datos suele actuar como su encargado del tratamiento, lo que significa que necesita un contrato de encargado del tratamiento conforme al art. 28 del RGPD. Nuestro artículo sobre contratos de encargado del tratamiento explica qué debe incluir.
Hay otro motivo para revisar esta pantalla con regularidad: un webhook añadido por un atacante tras un compromiso envía cada pedido nuevo a su servidor. Lo hace en silencio y sigue haciéndolo aunque el malware evidente ya se haya eliminado.
Conservación de pedidos y registros: guarde menos, pierda menos
Los datos que ya no tiene no pueden filtrarse. WooCommerce incluye controles de retención en WooCommerce > Ajustes > Cuentas y privacidad, en la sección de retención de datos personales. Ahí puede elegir cuánto tiempo conservar:
- las cuentas de clientes inactivas
- los pedidos pendientes, fallidos y cancelados
- los pedidos completados
Cuando termina el plazo, WooCommerce anonimiza o elimina los datos.
No fije estos plazos a ciegas. La normativa fiscal y contable de la mayoría de los países de la UE obliga a conservar facturas y registros de pedidos durante varios años. Acuerde los plazos con su asesor contable y ajuste después la retención de pedidos completados en consecuencia. Los pedidos fallidos y cancelados y las cuentas inactivas suelen poder eliminarse mucho antes.
En esa misma pantalla, decida si los clientes pueden comprar como invitados y cuándo se crean las cuentas. Cada cuenta que no se crea es una contraseña menos que se pueda reutilizar y un perfil menos que proteger.
Los registros (logs) merecen la misma atención. En WooCommerce > Estado > Registros, las pasarelas de pago y las extensiones escriben archivos de registro que pueden contener datos de las peticiones, como nombres, correos y direcciones. Las versiones recientes de WooCommerce permiten fijar un periodo de retención en esa pantalla; use uno corto. Desactive el registro de depuración en pasarelas y extensiones cuando haya resuelto el problema que debía diagnosticar.
Por último, busque exportaciones de pedidos antiguas. Los archivos CSV de plugins de exportación o de informes acaban en portátiles, en unidades compartidas y, a veces, en la carpeta de subidas. En el servidor, puede listarlos con:
find wp-content/uploads -type f -name "*.csv" -lsDescargue a una ubicación protegida lo que realmente necesite y elimine el resto de la raíz web.
Mantenga los datos de tarjeta fuera de su servidor: páginas y campos de pago alojados
La decisión de arquitectura más eficaz para una tienda es que los números de tarjeta no pasen nunca por WordPress. Puede lograrlo con la página de pago alojada del proveedor de pago o con sus campos alojados incrustados (hosted fields). En ambos casos, el cliente escribe el número de tarjeta en una página o un marco que sirve el proveedor. El número va directamente al proveedor y su tienda solo recibe una confirmación y una referencia.
Si la tienda es atacada, la base de datos a la que llega el atacante no contiene números de tarjeta. La brecha sigue siendo grave, pero es menor.
Eso no hace inmune al proceso de pago. Un sitio comprometido puede inyectar un script de skimming o sustituir el paso de pago por un formulario falso idéntico al real. Los campos alojados reducen ese riesgo, pero no lo eliminan. Tres hábitos ayudan:
- Sepa qué scripts se cargan en su página de pago y detecte cuándo aparece uno nuevo.
- Use una Content-Security-Policy que limite desde dónde pueden cargarse los scripts. Introdúzcala con cuidado, porque una política estricta puede romper el pago (consulte nuestra guía de cabeceras de seguridad).
- Supervise la integridad de los archivos para que un cambio en una plantilla o un archivo nuevo se detecte rápido.
Actualice rápido las extensiones de WooCommerce y pruebe el pago
La rapidez cuenta más en las tiendas que en la mayoría de los sitios. Según el informe State of WordPress Security in 2026 de Patchstack (informe de un proveedor, con datos de 2025):
- Se encontraron 11.334 vulnerabilidades nuevas en el ecosistema de WordPress.
- El 91 % estaban en plugins.
- En las vulnerabilidades muy explotadas, la mediana ponderada del tiempo hasta la explotación masiva fue de 5 horas.
- El control de acceso roto fue la categoría más explotada. Es justo el tipo de fallo que permite a un cliente o a un visitante anónimo llegar a los datos de los pedidos.
Las tiendas complican las actualizaciones de dos maneras. Primero, muchas extensiones de pago se actualizan mediante una licencia del fabricante o una cuenta de marketplace conectada, y no a través de WordPress.org. Segundo, una licencia caducada detiene las actualizaciones sin avisar.
Mantenga un inventario de todas las extensiones, con el origen de sus actualizaciones y la fecha de caducidad de su licencia. Active las actualizaciones automáticas en las de bajo riesgo. Para las pasarelas de pago y las extensiones del proceso de compra, haga una prueba breve en un entorno de staging antes de actualizar la tienda real: haga un pedido de prueba, pague, reembolse. Hágalo en las 24 horas siguientes a una actualización de seguridad, no a final de mes. Elimine las pasarelas y extensiones que ya no use. Un plugin desactivado sigue siendo código en su servidor. Encontrará más sobre este proceso en cómo gestionar plugins vulnerables.
El plugin gratuito Security Audit & Compliance de secaudit.eu señala plugins, temas y núcleo desactualizados. Si activa sus comprobaciones de vulnerabilidades, además compara las versiones instaladas con los CVE conocidos en el propio sitio, de modo que la lista de plugins nunca sale de él. → secaudit.eu
FAQ
¿Un Gestor de la tienda necesita realmente 2FA?
Sí. Un Gestor de la tienda puede leer y exportar todos los registros de clientes, así que la contraseña robada de un Gestor de la tienda puede exponer toda su lista de clientes. Trate estas cuentas como cuentas de administrador.
¿Puedo eliminar o anonimizar pedidos antiguos si tengo obligaciones contables?
Sí, una vez transcurrido el plazo legal de conservación. Guarde lo que exija la normativa fiscal y contable durante el tiempo que la norma establezca y ajuste la retención de WooCommerce en consecuencia. Los datos sin esa obligación, como los pedidos fallidos y las cuentas inactivas, pueden eliminarse antes.
Si uso una página de pago alojada, ¿un ataque sigue siendo una violación de datos?
Normalmente sí. Los nombres, direcciones, correos e historiales de pedidos siguen siendo datos personales en su base de datos. La página alojada mantiene los números de tarjeta fuera de esa brecha, pero no elimina la obligación de evaluarla y, cuando proceda, notificarla a la autoridad.
¿Qué hago con una clave de la API REST que no puedo identificar?
Anote su descripción, usuario, permiso y último acceso, y revóquela. Si una herramienta legítima deja de funcionar, emítale una clave nueva con el permiso mínimo que necesite. Una clave desconocida con permiso de Escritura y actividad reciente es motivo para buscar en el sitio otras señales de compromiso.
Este artículo es información general y no constituye asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

