Skrypty zewnętrzne w WordPressie: bezpieczeństwo i RODO
Skrypty zewnętrzne w WordPressie mają pełny dostęp do strony i wysyłają dane odwiedzających. Zinwentaryzuj je, usuń, hostuj lokalnie, dodaj SRI i CSP.
Także po: English Deutsch Français Español Italiano Português Türkçe

Każdy zewnętrzny plik JavaScript na stronie WordPress działa z takimi samymi uprawnieniami jak Państwa własny kod, ale nie Państwo go kontrolują. Do skryptów zewnętrznych należą narzędzia analityczne, widgety czatu, menedżery tagów, piksele reklamowe i społecznościowe, a także wtyczka jQuery, którą motyw ładuje z CDN. Kto kontroluje te pliki albo konta, które za nimi stoją, ten kontroluje zachowanie Państwa podstron. Dotyczy to także strony logowania i kasy.
Ten artykuł pokazuje, jak znaleźć wszystkie skrypty zewnętrzne i zdecydować, które mogą zostać. Potem omawia, jak ograniczyć ryzyko pozostałych: hostowaniem lokalnym, Subresource Integrity i Content-Security-Policy. Na końcu wyjaśnia, jak udokumentować wynik na potrzeby RODO.
Dlaczego skrypty zewnętrzne to ryzyko dla bezpieczeństwa i zgodności z RODO
Znacznik script wskazujący na obcą domenę nie przypomina osadzonego obrazka. Przeglądarka pobiera kod i uruchamia go wewnątrz Państwa strony, z pełnym dostępem do DOM. Taki skrypt może odczytać to, co klient wpisuje w formularzu kasy WooCommerce albo w polu hasła na wp-login.php. Może też odczytać każde ciasteczko, które nie ma flagi HttpOnly.
Ciasteczka logowania WordPressa mają flagę HttpOnly, więc skrypt nie może ich po prostu skopiować. Ta ochrona ma jednak granice. Skrypt uruchomiony na stronie panelu administracyjnego może wysyłać żądania w imieniu zalogowanego użytkownika i zrobić wszystko, co temu użytkownikowi wolno.
Ryzyko nie zależy wyłącznie od intencji dostawcy. Zhakowany plik na CDN, przejęte konto dostawcy albo skradziony login do własnego menedżera tagów może zmienić kod, który trafia do odwiedzających. Państwa serwer niczego nie zauważy.
Strona prywatności jest prostsza. Każde żądanie do zewnętrznej domeny przekazuje stronie trzeciej adres IP odwiedzającego, dane przeglądarki i zwykle adres URL podstrony. Każdy skrypt jest więc odbiorcą danych i trzeba umieć uzasadnić jego obecność.
Jak zinwentaryzować skrypty zewnętrzne na stronie
Nie da się podejmować decyzji o skryptach, których się nie znalazło. Inwentaryzację najlepiej zrobić w przeglądarce, ponieważ wiele skryptów jest wstrzykiwanych w trakcie działania strony i nie widać ich w plikach motywu.
- Otwórz narzędzia deweloperskie przeglądarki i przejdź do karty Network. Zaznacz „Disable cache” (wyłączenie pamięci podręcznej), wykonaj twarde przeładowanie i przefiltruj listę po JS.
- Posortuj wyniki według domeny i zanotuj każdą domenę, która nie należy do Państwa.
- Powtórz to na różnych typach stron: strona główna, wpis na blogu, strona produktu, koszyk, kasa,
wp-login.php, „Moje konto” oraz strona panelu po zalogowaniu jako administrator. - Jako szybką kontrolę sprawdź źródło strony. Poniższe polecenie wypisuje odwołania do statycznych plików JavaScript. Pomija wszystko, co jest wstrzykiwane później:
curl -s https://example.com/ | grep -oE 'src="[^"]+\.js[^"]*"'- Poszukaj w samym WordPressie miejsc, w których ktoś wkleił kod ręcznie. Typowe miejsca to pola „skrypty w nagłówku/stopce” w motywie, wtyczki do fragmentów kodu, widgety Własny HTML i ustawienia page buildera.
- Otwórz każdy kontener menedżera tagów i wypisz wszystkie tagi w środku. Jedna linia kontenera w źródle strony może oznaczać dwadzieścia skryptów.
Wyniki zapisz w jednej tabeli:
| Domena | Cel | Właściciel | Podstrony | Przesyłane dane | Podstawa prawna lub decyzja |
|---|---|---|---|---|---|
| cdn.example-chat.com | Czat na żywo | Sprzedaż | Wszystkie | IP, URL, treść czatu | Zgoda |
| cdn.example.net | Biblioteka slidera | Agencja | Strona główna | IP, URL | Hostować lokalnie |
Najważniejsza jest kolumna „Właściciel”. Jeśli nikt w firmie nie potrafi wyjaśnić, do czego służy dany skrypt, od niego należy zacząć.
Usunąć, zostawić czy zastąpić: decyzja dla każdego skryptu
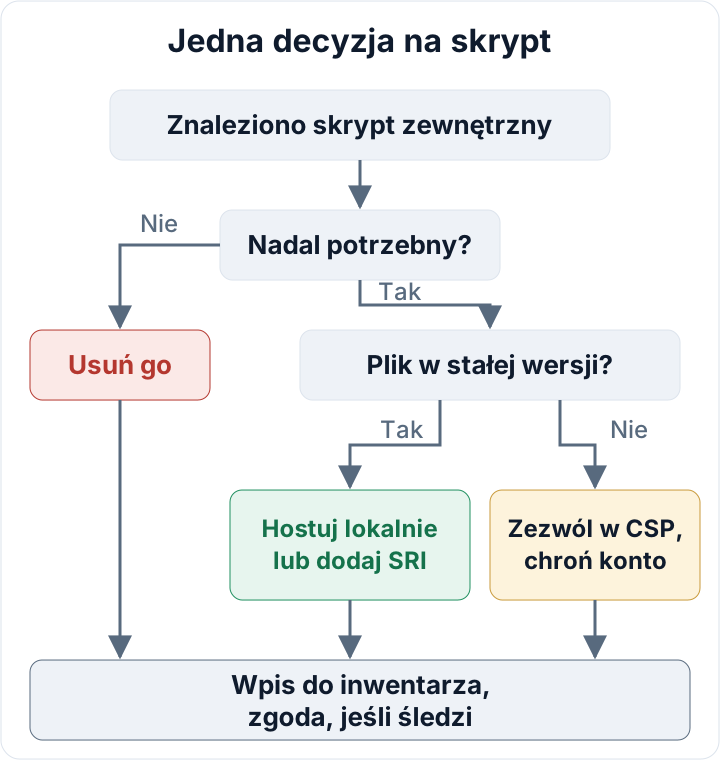
Zacznij od usuwania. Większość stron ma pozostałości: piksel z kampanii sprzed dwóch lat, narzędzie do map cieplnych z wersji próbnej albo tag, który dodała poprzednia agencja i nikt go nie usunął. Jeśli nikt nie umie powiedzieć, co przestanie działać bez danego skryptu, usuń go i obserwuj stronę przez tydzień.
Dezaktywacja wtyczki nie zawsze wystarcza. Jeśli ktoś wkleił fragment kodu dostawcy do pola w motywie albo do wtyczki ze snippetami, tag nadal się ładuje, choć wtyczki już nie ma. Po każdym usunięciu sprawdź kartę Network jeszcze raz.
Dla skryptów, które zostają, ustal, gdzie są naprawdę potrzebne. Widget czatu czy piksel reklamowy nie ma powodu działać na stronie logowania, w panelu klienta ani w kasie. Ładuj go tylko tam, gdzie jest potrzebny, za pomocą warunkowego ładowania w motywie albo reguł wyzwalania w menedżerze tagów. O stronach płatności piszemy w poradniku o bezpieczeństwie WooCommerce.
To właśnie art. 25 RODO w praktyce. Uwzględnianie ochrony danych w fazie projektowania oraz domyślna ochrona danych oznaczają mniej odbiorców i mniej danych. Każdy usunięty skrypt to o jedną stronę mniej, która może ujawnić lub niewłaściwie wykorzystać dane odwiedzających.
Biblioteki statyczne hostować lokalnie zamiast ładować z CDN
Biblioteki o stałej wersji, takie jak wtyczka jQuery, zestaw ikon czy slider, nie muszą pochodzić z cudzego serwera. Pobierz dokładnie tę wersję, umieść ją w motywie potomnym i dołącz lokalnie:
add_action( 'wp_enqueue_scripts', function () {
    wp_enqueue_script(
        'slider-lib',
        get_stylesheet_directory_uri() . '/js/slider-lib.min.js',
        array(),
        '4.2.1',
        true
    );
} );
Jednym ruchem znika zewnętrzne żądanie i zależność od cudzej usługi. Tak samo argumentował sąd w Monachium w sprawie czcionek: zasób dało się hostować lokalnie. Wyrok omawiamy w artykule o Google Fonts i RODO.
Hostowanie lokalne ma swoją cenę. Od tej chwili to Państwo odpowiadają za aktualizacje tego pliku. Jeśli autor biblioteki opublikuje poprawkę bezpieczeństwa, nikt Państwu jej nie dostarczy. Każdy plik hostowany lokalnie trzeba dopisać do rutyny aktualizacji.
Subresource Integrity: przypięcie plików zewnętrznych do znanego skrótu
Jeśli plik o stałej wersji musi być ładowany z CDN, mechanizm Subresource Integrity każe przeglądarce uruchomić go tylko wtedy, gdy jego skrót się zgadza. Jeśli ktoś zmieni plik, przeglądarka odmówi jego wykonania.
Skrót wygeneruj z dokładnie tego pliku, który został przetestowany:
curl -sL -o lib.min.js https://cdn.example.net/lib/1.2.3/lib.min.js
openssl dgst -sha384 -binary lib.min.js | openssl base64 -A
Znacznik script dla tego pliku wymaga wtedy dwóch dodatkowych atrybutów:
integrity="sha384-PASTE_HASH_HERE"
crossorigin="anonymous"
W WordPressie atrybuty dodaje się filtrem script_loader_tag:
add_filter( 'script_loader_tag', function ( $tag, $handle, $src ) {
    if ( 'example-lib' !== $handle ) {
        return $tag;
    }
    return str_replace(
        ' src=',
        ' integrity="sha384-PASTE_HASH_HERE" crossorigin="anonymous" src=',
        $tag
    );
}, 10, 3 );SRI działa tylko dla adresów, pod którymi treść nigdy się nie zmienia. Dostawcy aktualizują większość loaderów analityki, menedżerów tagów i czatów w miejscu, więc przypięty skrót zepsułby je w ciągu kilku dni. Dla takich skryptów zostają dwa następne środki.
Content-Security-Policy: ograniczenie źródeł skryptów
Tabela inwentaryzacji zawiera już listę dozwolonych domen dla CSP. Dyrektywa script-src wymienia domeny, które mogą dostarczać JavaScript. Dyrektywa connect-src ogranicza miejsca, do których skrypty mogą wysyłać dane, co utrudnia wstrzykniętemu kodowi przesłanie danych z formularza na nieznany serwer. Inne dyrektywy, jak img-src i form-action, zamykają kolejne drogi, więc sam connect-src nie jest pełną barierą.
Menedżer tagów poszerza listę dozwolonych domen, bo każdy tag może ładować kod z kolejnych domen. To kolejny powód, by kontenery były małe.
Składnię i bezpieczne wdrożenie opisuje artykuł o nagłówkach bezpieczeństwa WordPressa. CSP ogranicza zasięg skompromitowanego skryptu. Nie sprawia, że złośliwy skrypt z dozwolonej domeny staje się bezpieczny.
Menedżer tagów i konta dostawców to część powierzchni ataku
Kto może opublikować kontener menedżera tagów, może wstrzyknąć dowolny JavaScript na każdą podstronę, także do kasy. Nie potrzebuje do tego loginu do WordPressa i żaden plik na serwerze się nie zmienia. Konta te należy traktować jak konta administratorów:
- Uwierzytelnianie dwuskładnikowe na każdym koncie (zob. uwierzytelnianie dwuskładnikowe)
- Niewielu użytkowników, każdy z najmniejszą rolą, która pozwala wykonać pracę, i tylko jedna lub dwie osoby uprawnione do publikacji
- Usunięte konta dawnych agencji, freelancerów i pracowników
- Historia wersji sprawdzana po każdej publikacji, z włączonymi powiadomieniami o publikacji, jeśli narzędzie je oferuje
- Te same zasady dla kont analityki, czatu i reklam, które mogą wysyłać kod na stronę
Tak samo należy myśleć wewnątrz WordPressa. Kto może edytować pola ze skryptami w nagłówku/stopce albo wtyczki ze snippetami, może dodać kod, więc liczbę kont administratorów warto utrzymywać na niskim poziomie. Jak je przejrzeć, pokazuje poradnik o rolach użytkowników WordPressa.
RODO: zgoda, transfery i dokumentacja skryptów zewnętrznych
RODO w art. 32 wymaga odpowiedniego poziomu bezpieczeństwa, a w art. 25 uwzględniania ochrony danych w fazie projektowania oraz domyślnej ochrony danych. Zgodnie z przepisami o prywatności i łączności elektronicznej, wdrożonymi w prawie krajowym (w Niemczech to TDDDG), skrypty zapisujące identyfikatory lub śledzące zachowanie zazwyczaj wymagają zgody przed załadowaniem. Nie powinny się uruchamiać, dopóki odwiedzający nie dokona wyboru w banerze. Aby to sprawdzić, otwórz kartę Network w nowym profilu przeglądarki i zobacz, co ładuje się przed pierwszym kliknięciem.
Dla odbiorców w USA decyzja Komisji o adekwatności ochrony w ramach EU–US Data Privacy Framework z 10 lipca 2023 r. daje obecnie podstawę transferu firmom certyfikowanym w DPF. Sąd Unii Europejskiej (General Court) oddalił skargę na tę decyzję 3 września 2025 r. Odwołanie do Trybunału Sprawiedliwości jest w toku od 31 października 2025 r., więc sytuacja prawna może się zmienić. Im mniej odbiorców w USA, tym mniej będzie do przerabiania, jeśli tak się stanie.
Tabelę inwentaryzacji, z datami i decyzjami, warto zachować jako dowód rozliczalności zgodnie z art. 5 ust. 2 RODO. Pokazuje ona, że ktoś przyjrzał się każdemu odbiorcy i podjął decyzję. Szerszy zestaw środków omawia artykuł o art. 32 RODO.
Bezpłatna wtyczka audytowa secaudit.eu sprawdza integralność plików, ujawnione pliki i ukryty spam SEO na samej stronie. Nie tworzy inwentarza skryptów zewnętrznych, więc kontrolę w przeglądarce opisaną wyżej trzeba wykonać samodzielnie.
Następny krok: proszę zarezerwować w tym tygodniu godzinę, otworzyć kartę Network na stronie kasy i logowania i zacząć wypełniać tabelę.
FAQ
Czy mogę użyć Subresource Integrity dla menedżera tagów lub loadera analityki?
Nie. Dostawca zmienia te loadery w miejscu, więc skrót się zmienia, a przeglądarka zablokowałaby plik. Zamiast tego należy ograniczyć je przez CSP i zabezpieczyć konto.
Czy baner cookies sprawia, że skrypty zewnętrzne są bezpieczne?
Nie. Zgoda rozstrzyga, czy skrypt może się załadować. Nie wpływa na to, co robi kod po uruchomieniu.
Czy skrypt ładowany przez wtyczkę WordPressa nadal jest skryptem zewnętrznym?
Tak, jeśli pobiera kod z zewnętrznej domeny. Wtyczka jest tylko drogą dostarczenia, a kod nadal pochodzi z cudzego serwera.
Ten artykuł jest ogólną informacją i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

