Seguridad de staging en WordPress: evite fugas de datos
Seguridad de staging en WordPress: por qué las copias de prueba filtran datos de clientes, cómo las encuentran los atacantes, autenticación HTTP, anonimizar y borrar.
También en: English Deutsch Français Italiano Polski Português Türkçe
Lo más probable es que su sitio de staging contenga los mismos clientes, pedidos y hashes de contraseñas que el sitio en producción, pero con mucha menos protección. La seguridad de staging en WordPress empieza por asumir eso: una copia de pruebas es un segundo sitio de producción que casualmente se usa para probar. No es un entorno aislado e inofensivo.
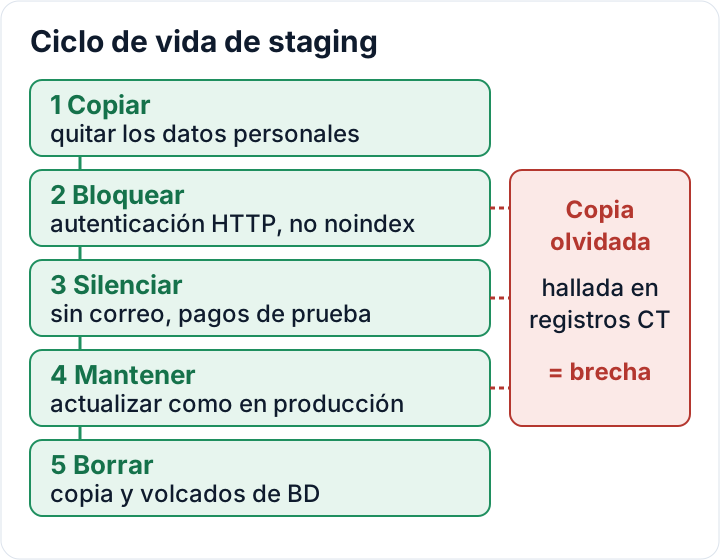
Por qué importa la seguridad de staging en WordPress: la copia contiene los mismos datos
La mayoría de las copias de staging se crean con un clon de un clic o con un plugin de migración. Eso copia la base de datos completa: cuentas de usuario, pedidos de WooCommerce, entradas de formularios de contacto, comentarios con direcciones de correo y el hash de la contraseña de cada usuario. Después, la copia no recibe ninguno de los cuidados del sitio real. No tiene doble factor de autenticación ni monitorización, y suele ejecutar las versiones de los plugins del día en que se clonó.
El RGPD no distingue entre «real» y «de pruebas». Guardar datos de clientes en un servidor de staging es tratamiento de datos personales. El artículo 5, apartado 1, letra f), exige una seguridad adecuada, y el artículo 32 exige medidas técnicas y organizativas apropiadas. Si alguien entra en la copia de staging y lee esos registros, se trata de una violación de la seguridad de los datos personales, igual que si ocurriera en el sitio real. Nuestro artículo sobre qué significa el artículo 32 para WordPress explica las medidas en detalle.
Cómo encuentran los atacantes las URL de staging «ocultas»
Un sitio de staging en un subdominio sin enlaces no está oculto. Cuando solicita un certificado TLS para staging.example.com, la autoridad de certificación lo publica en los registros públicos de Certificate Transparency. Cualquiera puede buscar example.com en crt.sh y obtener la lista de todos los subdominios que han tenido un certificado. Hay escáneres que vigilan esos registros y a menudo sondean los nombres nuevos en cuestión de minutos.
Un certificado comodín (wildcard) no publica el nombre, pero eso solo elimina una vía de descubrimiento. Otras rutas habituales son:
- Nombres fáciles de adivinar:
staging.,dev.,test.,new.,old., o subcarpetas como/old/,/wp-new/,/backup/ - URL temporales del staging de un clic de su hosting, que siguen un patrón predecible
- Registros DNS públicos que siguen apuntando a la copia
- Fugas de la propia copia: sitemaps, enlaces pegados en tickets o herramientas de chat, y cabeceras referer que se envían cuando alguien hace clic en un enlace externo desde staging
Abra crt.sh ahora y busque su propio dominio. Todo nombre de staging, dev o test que aparezca en esa lista debe estar detrás de un acceso con contraseña o haber sido eliminado.
noindex no es control de acceso: ponga autenticación HTTP delante
La casilla de Ajustes > Lectura > Disuadir a los motores de búsqueda de indexar este sitio añade una señal noindex. Las reglas de robots.txt funcionan igual. Ambas son peticiones que los rastreadores educados respetan. No frenan a ningún atacante, y una línea Disallow: /staging/ en un robots.txt público, de hecho, señala dónde está la copia.
Lo que funciona es una solicitud de contraseña antes de que cargue WordPress. La autenticación HTTP básica lo consigue. Muchos paneles de hosting la ofrecen como «Proteger directorio con contraseña». En Apache 2.4, cree el archivo de contraseñas fuera de la raíz web:
# -c crea el archivo y sobrescribe uno existente; omítalo al añadir más usuarios
htpasswd -c /home/example/.htpasswd-staging tester
Después, añada lo siguiente al archivo .htaccess o al vhost del sitio de staging:
AuthType Basic
AuthName "Staging"
AuthUserFile /home/example/.htpasswd-staging
<RequireAny>
    Require ip 203.0.113.10
    Require valid-user
</RequireAny>
En nginx, use el módulo auth_basic dentro del bloque server de staging:
satisfy any;
allow 203.0.113.10;
deny all;
auth_basic "Staging";
auth_basic_user_file /etc/nginx/.htpasswd-staging;
Sustituya 203.0.113.10 por la dirección IP del propio servidor. WordPress se llama a sí mismo en las peticiones de WP-Cron y de loopback. Si esas llamadas topan con la solicitud de contraseña, las tareas de cron dejan de ejecutarse y Salud del sitio informa de errores de loopback. Si solo necesita unas pocas IP fijas de oficina, una lista de IP permitidas por sí sola es una alternativa válida.
Conviene tener claro lo que esto no hace. La autenticación básica suele ser una única contraseña compartida, de modo que no permite atribuir acciones a personas concretas, y si la contraseña se filtra, la puerta queda abierta para todos. Las cuentas de WordPress que hay detrás siguen necesitando contraseñas robustas y doble factor.
Copie menos: elimine o anonimice los datos personales antes de que lleguen a staging
El artículo 25 del RGPD pide protección de datos desde el diseño y por defecto. Para staging, eso significa hacerse una pregunta sencilla: ¿esta prueba necesita clientes reales? Normalmente no. Comprobar la actualización de un tema o un campo nuevo del checkout funciona igual de bien con datos ficticios.
Elija la opción que conserve menos datos reales:
- Monte staging con datos de prueba sintéticos (unos pocos usuarios falsos, pedidos de ejemplo, entradas de formulario de prueba).
- Si tiene que copiar producción, elimine o anonimice los datos personales antes de que nadie empiece a trabajar con la copia.
Los datos que importan suelen estar en unos pocos sitios: wp_users y wp_usermeta, los pedidos y datos de clientes de WooCommerce, las tablas de entradas de los plugins de formularios, los comentarios y los registros de plugins de seguridad, correo o actividad.
WP-CLI puede encargarse de la parte de usuarios. Ejecute estos comandos solo en la copia de staging, tras comprobar en qué sitio está y confirmar el prefijo de las tablas:
wp option get siteurl          # debe mostrar la URL de staging
wp config get table_prefix     # p. ej. wp_
wp user list --role=customer --format=count
wp user delete $(wp user list --role=customer --field=ID) --yes
wp db query "UPDATE wp_users SET user_email = CONCAT('user', ID, '@example.test') WHERE ID > 1"
Ajuste el prefijo y el rol a su sitio. La última línea cambia los correos restantes a un dominio de pruebas reservado, de modo que ningún mensaje pueda llegar a una persona real. Antes de ejecutarla, asegúrese de que el ID 1 es realmente su propia cuenta. Para los pedidos de WooCommerce y las entradas de formularios, use las herramientas de borrado o anonimización del propio plugin, o una herramienta de migración con opción de anonimizar. Los formatos de almacenamiento varían entre plugins y versiones, así que el SQL escrito a mano se deja tablas con facilidad.
Los volcados de base de datos que viajan entre entornos también son datos personales. Cífrelos, manténgalos fuera de carpetas accesibles desde la web y del correo electrónico, y bórrelos una vez importados. Nuestra guía de copias de seguridad trata el cifrado y el almacenamiento.
Evite que staging se comunique con el mundo real
Un sitio copiado conserva todas las integraciones del sitio real, y las va a usar. Efectos secundarios habituales:
- Correos de pedido, restablecimientos de contraseña o boletines enviados a clientes reales
- WP-Cron ejecutando tareas programadas como renovaciones de suscripciones, correos recordatorio o exportaciones de datos
- Webhooks que envían pedidos de prueba a su ERP, CRM o software de contabilidad
- Claves reales de la pasarela de pago, que pueden generar cargos reales
- Analítica y píxeles de marketing que cuentan tráfico de prueba y envían datos de visitantes al exterior
- Llamadas salientes a API de envíos, stock o email marketing
Corríjalo justo después de clonar. Redirija el correo a un capturador como Mailpit, o use un plugin o un ajuste del hosting que bloquee todo el correo saliente. Pase las pasarelas de pago al modo sandbox o de pruebas con claves de prueba. Desactive los webhooks y elimine las etiquetas de marketing. Defina WP_ENVIRONMENT_TYPE como staging en wp-config.php para que los plugins que reconocen el entorno puedan desactivarse solos. Nuestro artículo sobre el refuerzo de wp-config.php explica este ajuste.
Después, diga al equipo cuál es la URL de staging. Muchos correos enviados por error a clientes reales vienen de alguien que trabajaba en la pestaña equivocada del navegador.
Mantenga staging actualizado y con accesos separados
Una copia de staging clonada hace seis meses sigue ejecutando plugins de hace seis meses, con todas las vulnerabilidades corregidas desde entonces. Si la copia está en la misma cuenta de hosting que producción, un atacante que entre en staging suele poder leer los archivos del sitio real y su wp-config.php. Desde ahí puede llegar a la base de datos real. Además, las limpiezas fracasan cuando una puerta trasera sobrevive en una copia hermana olvidada.
Aplique estas reglas:
- Actualice staging al menos tan rápido como producción. Si nadie va a hacerlo, elimine la copia.
- Dé a staging su propia base de datos y su propio usuario de base de datos, nunca las credenciales de producción.
- Genere nuevas claves de seguridad y salts para la copia.
- Active también el doble factor en staging.
- Conserve solo las cuentas de administrador de quienes realmente hacen pruebas. Rebaje el rol o elimine al resto.
- Si su hosting lo permite, use una cuenta de hosting o un contenedor distinto para staging.
Elimine las copias de staging antiguas y trate una copia hackeada como una brecha
Empiece por un inventario. Busque subdominios, subcarpetas como /old/, el staging de un clic de su hosting, copias locales en portátiles y las copias que tengan su agencia o sus freelancers. Para cada copia, anote su finalidad y una fecha de fin.
Elimine todo lo que no esté en uso activo. Desactivarla o quitar el registro DNS no basta. Borre los archivos, la base de datos de la copia y todos los archivos de volcado que haya en directorios personales, carpetas de descargas o unidades compartidas. Una copia olvidada sigue siendo tratamiento de datos personales y, si la hackean, sigue siendo una brecha.
Si una copia de staging quedó expuesta o comprometida, evalúela como una violación de la seguridad de los datos personales. Se aplica la lógica del plazo de 72 horas del artículo 33 y, según el artículo 33, apartado 5, debe documentar la violación aunque decida no notificarla. Nuestra guía sobre la notificación de brechas en 72 horas recorre los pasos. Registre sus copias de staging y sus salvaguardas en la documentación del artículo 32. Las agencias que conservan copias de staging de sus clientes deberían comprobar que el contrato de encargado del tratamiento con el cliente las cubre.
El plugin de auditoría gratuito de secaudit.eu puede ejecutarse tanto en una copia de staging como en el sitio real. Señala plugins desactualizados, contraseñas débiles y, cuando activa sus comprobaciones de vulnerabilidades, vulnerabilidades conocidas, para que vea qué le falta a una copia descuidada → secaudit.eu
Su próximo paso: busque hoy su dominio en crt.sh, haga una lista de todas las copias que encuentre y elimine o bloquee cada una antes de que acabe la semana.
FAQ
¿Es seguro según el RGPD un sitio de staging con contraseña y datos reales?
No automáticamente. La autenticación HTTP es una medida razonable, pero la copia sigue conteniendo datos personales reales, así que necesita las mismas actualizaciones, el mismo control de acceso y la misma documentación que producción. Anonimizar los datos reduce el riesgo mucho más que una contraseña.
¿El staging de un clic de mi hosting cubre todo esto?
Normalmente solo una parte. Compruebe si el hosting añade una solicitud de contraseña o solo noindex, si se bloquea el correo saliente y si se cambian los ajustes de pagos y webhooks. Compruebe también si la copia se borra automáticamente o permanece hasta que usted la elimine.
¿Puedo bloquear a los buscadores con robots.txt?
No. robots.txt es público y voluntario. Mantiene alejados a los rastreadores educados y puede indicar a los atacantes dónde mirar. Use autenticación HTTP o una lista de IP permitidas.
¿Cuánto tiempo puedo conservar una copia de staging?
Solo mientras cumpla una finalidad actual, como probar una actualización concreta o un rediseño. Cuando ese trabajo termine, elimine la copia y sus volcados de base de datos, o refrésquela con datos anonimizados.
Este artículo es información general y no constituye asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

