WordPress staging güvenliği: test siteleri veri sızdırmasın
WordPress staging güvenliği: test kopyaları müşteri verisini nasıl sızdırır, saldırganlar nasıl bulur; Apache/nginx HTTP kimlik doğrulama, veri temizleme, silme.
Diğer diller: English Deutsch Français Español Italiano Polski Português
Staging siteniz büyük olasılıkla canlı sitenizle aynı müşterileri, siparişleri ve parola özetlerini (hash) barındırıyor; üstelik çok daha az korumayla. İyi bir WordPress staging güvenliği bu varsayımla başlar: test kopyası, test için kullanılan ikinci bir canlı sitedir. Zararsız bir kum havuzu değildir.
WordPress staging güvenliği neden önemli: kopyada aynı veri var
Çoğu staging kopyası tek tıkla klonlama veya taşıma eklentisiyle oluşturulur. Bu işlem tüm veritabanını kopyalar: kullanıcı hesaplarını, WooCommerce siparişlerini, iletişim formu kayıtlarını, e-posta adresi içeren yorumları ve her kullanıcının parola özetini. Sonra kopya, canlı sitenin gördüğü özenin hiçbirini görmez. İki aşamalı giriş yoktur, izleme yoktur ve çoğu zaman klonlandığı günkü eklenti sürümleri çalışmaya devam eder.
GDPR (AB Genel Veri Koruma Tüzüğü) "canlı" ile "test" arasında ayrım yapmaz. Müşteri verisini bir staging sunucusunda tutmak, kişisel verilerin işlenmesidir. 5(1)(f) maddesi bunun için "uygun güvenlik" şart koşar; 32. madde ise uygun teknik ve organizasyonel önlemleri ister. Biri staging kopyasına girip bu kayıtları okursa, canlı sitede olduğu gibi bu da bir kişisel veri ihlalidir. 32. maddenin WordPress için ne anlama geldiğini anlatan yazımız önlemleri ayrıntılı ele alıyor.
Saldırganlar "gizli" staging adreslerini nasıl bulur
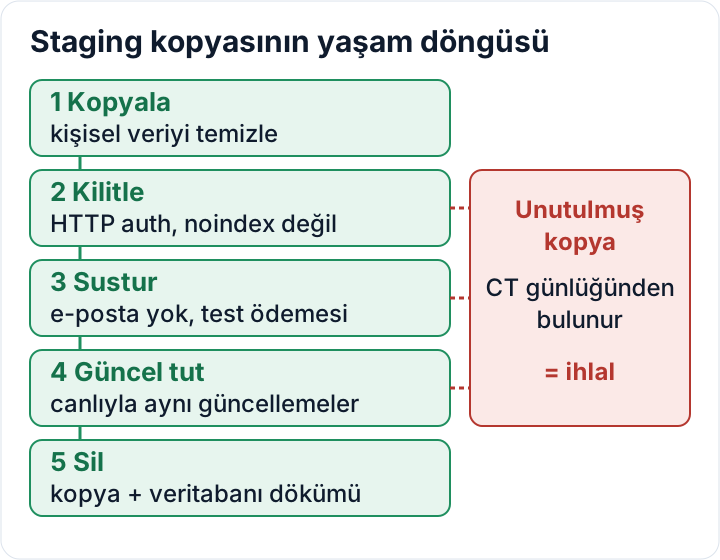
Bağlantısı verilmemiş bir alt alan adındaki staging sitesi gizli değildir. staging.example.com için TLS sertifikası istediğinizde sertifika otoritesi bunu herkese açık Certificate Transparency (CT) günlüklerinde yayımlar. Herkes crt.sh üzerinde example.com aratıp sertifika almış tüm alt alan adlarının listesine ulaşabilir. Tarayıcı botlar bu günlükleri izler ve yeni ana makine adlarını çoğu zaman dakikalar içinde yoklar.
Joker karakterli (wildcard) sertifika adı listelemez, ama bu yalnızca bulunma yollarından birini ortadan kaldırır. Diğer yaygın yollar şunlar:
- Tahmin edilebilir adlar:
staging.,dev.,test.,new.,old.ya da/old/,/wp-new/,/backup/gibi alt klasörler - Barındırma firmanızın tek tıkla staging özelliğinin ürettiği, öngörülebilir kalıp izleyen geçici adresler
- Hâlâ kopyayı gösteren herkese açık DNS kayıtları
- Kopyanın kendisinden sızıntılar: site haritaları, destek talebine veya sohbet araçlarına yapıştırılan bağlantılar ve staging'de bir dış bağlantıya tıklandığında gönderilen referrer başlıkları
Şimdi crt.sh'i açıp kendi alan adınızı aratın. Listedeki her staging, dev veya test adı ya bir girişin arkasında olmalı ya da silinmeli.
noindex erişim kontrolü değildir: önüne HTTP kimlik doğrulaması koyun
Ayarlar > Okuma > Arama motorlarının bu siteyi indekslemesini engelle kutusu bir noindex sinyali ekler. robots.txt kuralları da aynı şekilde çalışır. İkisi de kibar tarayıcıların uyduğu birer ricadır. Hiçbir saldırgana engel olmazlar; üstelik herkese açık bir robots.txt içindeki Disallow: /staging/ satırı kopyanın yerini doğrudan gösterir.
İşe yarayan, WordPress yüklenmeden önce çıkan bir parola penceresidir. HTTP temel kimlik doğrulaması (basic authentication) bunu yapar. Birçok barındırma paneli bunu "Dizini parola ile koru" adıyla sunar. Apache 2.4'te parola dosyasını web kök dizininin dışında oluşturun:
# -c dosyayı oluşturur ve varsa üzerine yazar; kullanıcı eklerken -c kullanmayın
htpasswd -c /home/example/.htpasswd-staging tester
Ardından staging sitesinin .htaccess dosyasına veya vhost'una şunu ekleyin:
AuthType Basic
AuthName "Staging"
AuthUserFile /home/example/.htpasswd-staging
<RequireAny>
    Require ip 203.0.113.10
    Require valid-user
</RequireAny>
nginx'te staging server bloğunun içinde auth_basic modülünü kullanın:
satisfy any;
allow 203.0.113.10;
deny all;
auth_basic "Staging";
auth_basic_user_file /etc/nginx/.htpasswd-staging;
203.0.113.10 yerine sunucunun kendi IP adresini yazın. WordPress, WP-Cron ve loopback istekleri için kendi kendini çağırır. Bu çağrılar parola penceresine takılırsa cron görevleri çalışmaz ve Site Health loopback hataları bildirir. Yalnızca birkaç sabit ofis IP'sine ihtiyacınız varsa, tek başına bir IP izin listesi de geçerli bir alternatiftir.
Bunun neyi yapmadığı konusunda net olalım. Basic auth çoğunlukla tek bir ortak paroladır; kişi bazında hesap verebilirlik sağlamaz ve sızan bir parola herkese kapıyı açar. Arkasındaki WordPress hesaplarının da güçlü parolalara ve iki aşamalı girişe ihtiyacı var.
Daha az kopyalayın: kişisel verileri staging'e gelmeden temizleyin veya anonimleştirin
GDPR'ın 25. maddesi, tasarım ve varsayılan olarak veri korumasını ister. Staging için bu, basit bir soru sormak demektir: bu test gerçek müşteri gerektiriyor mu? Çoğu zaman gerektirmez. Bir tema güncellemesini ya da yeni bir ödeme alanını denemek, sahte verilerle de aynı ölçüde iyi yapılır.
En az gerçek veri tutan seçeneği seçin:
- Staging'i sentetik test verisiyle kurun (birkaç sahte kullanıcı, örnek siparişler, test form kayıtları).
- Üretim verisini kopyalamak zorundaysanız, biri kopya üzerinde çalışmaya başlamadan önce kişisel verileri silin veya anonimleştirin.
Önemli veri genellikle birkaç yerde durur: wp_users ve wp_usermeta, WooCommerce siparişleri ve müşteri verileri, form eklentilerinin kayıt tabloları, yorumlar ve güvenlik, e-posta ya da etkinlik eklentilerinin günlükleri.
Kullanıcı kısmını WP-CLI halleder. Bu komutları yalnızca staging kopyasında çalıştırın; önce hangi sitede olduğunuzu ve tablo önekini doğrulayın:
wp option get siteurl          # staging adresini göstermeli
wp config get table_prefix     # örn. wp_
wp user list --role=customer --format=count
wp user delete $(wp user list --role=customer --field=ID) --yes
wp db query "UPDATE wp_users SET user_email = CONCAT('user', ID, '@example.test') WHERE ID > 1"
Öneki ve rolü sitenize göre uyarlayın. Son satır, kalan e-posta adreslerini ayrılmış bir test alan adına çevirir; böylece hiçbir e-posta gerçek bir kişiye ulaşamaz. Çalıştırmadan önce ID 1'in gerçekten kendi hesabınız olduğundan emin olun. WooCommerce siparişleri ve form kayıtları için eklentinin kendi silme veya anonimleştirme araçlarını ya da anonimleştirme seçeneği olan bir taşıma aracını kullanın. Depolama biçimleri eklentiler ve sürümler arasında değişir; elle yazılmış SQL tabloları kolayca gözden kaçırır.
Ortamlar arasında taşınan veritabanı dökümleri de kişisel veridir. Şifreleyin, web'den erişilebilen klasörlerden ve e-postadan uzak tutun, içe aktardıktan sonra silin. Yedekleme rehberimiz şifrelemeyi ve saklamayı ele alıyor.
Staging'in gerçek dünyayla konuşmasını engelleyin
Kopyalanan site, canlı sitedeki tüm entegrasyonları da taşır ve bunları kullanır. Sık görülen yan etkiler:
- Gerçek müşterilere giden sipariş e-postaları, parola sıfırlama mesajları veya bültenler
- Abonelik yenilemesi, hatırlatma e-postası ya da veri dışa aktarımı gibi zamanlanmış görevleri çalıştıran WP-Cron
- Test siparişlerini ERP, CRM veya muhasebe yazılımınıza gönderen webhook'lar
- Gerçek ücret oluşturabilen canlı ödeme geçidi anahtarları
- Test trafiğini sayan ve ziyaretçi verisini dışarı gönderen analitik ve pazarlama pikselleri
- Kargo, stok veya e-posta pazarlama servislerine giden API çağrıları
Bunları klonladıktan hemen sonra düzeltin. E-postaları Mailpit gibi bir e-posta yakalayıcıya yönlendirin ya da tüm giden postayı durduran bir eklenti veya barındırma ayarı kullanın. Ödeme geçitlerini test anahtarlarıyla sandbox ya da test moduna alın. Webhook'ları devre dışı bırakın, pazarlama etiketlerini kaldırın. wp-config.php içinde WP_ENVIRONMENT_TYPE değerini staging yapın; böylece ortamı tanıyan eklentiler kendilerini kapatabilir. wp-config.php sıkılaştırma yazımız bu ayarı açıklıyor.
Sonra ekibe hangi adresin staging olduğunu söyleyin. Gerçek müşterilere giden kazara e-postaların çoğu, yanlış tarayıcı sekmesinde çalışan birinden çıkar.
Staging'i güncel tutun ve girişleri ayrı tutun
Altı ay önce klonlanmış bir staging kopyası, hâlâ altı aylık eklentileri çalıştırır. O günden bu yana kapatılmış tüm açıklar da bunun içindedir. Kopya üretimle aynı barındırma hesabında duruyorsa, staging'e giren bir saldırgan çoğu zaman canlı sitenin dosyalarını ve wp-config.php dosyasını okuyabilir. Buradan canlı veritabanına ulaşabilir. Temizlik çalışmaları da arka kapı unutulmuş bir kardeş kopyada kaldığında boşa gider.
Şu kuralları uygulayın:
- Staging'i en az üretim kadar hızlı güncelleyin. Bunu kimse yapmayacaksa kopyayı silin.
- Staging'e kendi veritabanını ve veritabanı kullanıcısını verin; üretim bilgilerini asla kullanmayın.
- Kopya için yeni güvenlik anahtarları ve salt değerleri üretin.
- Staging'de de iki aşamalı girişi etkinleştirin.
- Yalnızca fiilen test yapan kişilerin yönetici hesaplarını tutun. Diğerlerinin yetkisini düşürün veya hesaplarını silin.
- Barındırma firmanız izin veriyorsa staging için ayrı bir barındırma hesabı veya konteyner kullanın.
Eski staging kopyalarını silin, ele geçirilmiş kopyayı ihlal sayın
Önce bir envanter çıkarın. Alt alan adlarına, /old/ gibi alt klasörlere, barındırma firmanızın tek tıkla staging özelliğine, dizüstü bilgisayarlardaki yerel kopyalara ve ajansınızın ya da serbest çalışanların elindeki kopyalara bakın. Her kopya için amacını ve bir bitiş tarihini yazın.
Aktif kullanımda olmayan her şeyi silin. Devre dışı bırakmak ya da DNS kaydını kaldırmak yetmez. Dosyaları, kopyanın veritabanını ve ana dizinlerde, indirme klasörlerinde veya paylaşılan sürücülerde duran tüm döküm dosyalarını kaldırın. Unutulmuş bir kopya hâlâ kişisel verinin işlenmesidir; ele geçirilirse hâlâ bir ihlaldir.
Bir staging kopyası açığa çıktıysa veya ele geçirildiyse bunu kişisel veri ihlali olarak değerlendirin. 33. maddenin 72 saatlik mantığı geçerlidir ve 33(5) uyarınca bildirmemeye karar verseniz bile ihlali belgelemeniz gerekir. 72 saatlik ihlal bildirimi rehberimiz adımları tek tek anlatıyor. Staging kopyalarınızı ve aldığınız önlemleri 32. madde belgelerinize kaydedin. Müşterilerinin staging kopyalarını tutan ajanslar, müşteriyle yaptıkları veri işleme sözleşmesinin bunları kapsayıp kapsamadığını kontrol etmeli.
secaudit.eu'nun ücretsiz denetim eklentisi canlı sitenin yanı sıra bir staging kopyasında da çalışabilir. Güncel olmayan eklentileri, zayıf parolaları ve (zafiyet kontrollerini açtığınızda) bilinen güvenlik açıklarını işaretler; böylece ihmal edilmiş bir kopyada neyin eksik olduğunu görebilirsiniz → secaudit.eu
Bir sonraki adımınız: bugün crt.sh'te alan adınızı aratın, bulduğunuz her kopyayı listeleyin ve hafta bitmeden her birini silin ya da kilitleyin.
Sık sorulan sorular
Parola korumalı bir staging sitesi, gerçek verilerle GDPR açısından güvenli midir?
Kendiliğinden değil. HTTP kimlik doğrulaması makul bir önlemdir, ancak kopya hâlâ gerçek kişisel veri içerir; bu yüzden üretimle aynı güncelleme, erişim kontrolü ve belgeleme düzenine ihtiyaç duyar. Verileri anonimleştirmek, bir parolanın sağlayacağından çok daha fazla riski azaltır.
Barındırma firmamın tek tıkla staging özelliği bunların hepsini karşılıyor mu?
Genellikle yalnızca bir kısmını. Firmanın parola penceresi mi yoksa sadece noindex mi eklediğine, giden e-postanın engellenip engellenmediğine, ödeme ve webhook ayarlarının değiştirilip değiştirilmediğine bakın. Kopyanın otomatik silinip silinmediğini, yoksa siz kaldırana kadar kalıp kalmadığını da kontrol edin.
Arama motorlarını robots.txt ile engelleyebilir miyim?
Hayır. robots.txt herkese açıktır ve uyulması gönüllüdür. Kibar tarayıcıları uzak tutar, saldırganlara ise nereye bakacaklarını gösterebilir. HTTP kimlik doğrulaması veya IP izin listesi kullanın.
Bir staging kopyasını ne kadar süre tutabilirim?
Yalnızca güncel bir amaca hizmet ettiği sürece; örneğin belirli bir güncellemeyi ya da yeniden tasarımı test ederken. Bu iş bittiğinde kopyayı ve veritabanı dökümlerini silin ya da kopyayı anonimleştirilmiş verilerle yeniden oluşturun.
Bu yazı genel bilgilendirme amaçlıdır, hukuki danışmanlık niteliği taşımaz.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

