Bezpieczeństwo środowiska staging WordPress: wycieki danych
Bezpieczeństwo staging WordPress: dlaczego kopie testowe ujawniają dane klientów, jak je znajdują atakujący, HTTP auth w Apache i nginx, anonimizacja i usuwanie.
Także po: English Deutsch Français Español Italiano Português Türkçe
Państwa środowisko staging prawdopodobnie zawiera tych samych klientów, zamówienia i hashe haseł co strona produkcyjna, tylko chronione jest znacznie słabiej. Dobre bezpieczeństwo staging w WordPressie zaczyna się od przyjęcia takiego założenia: kopia testowa to druga strona produkcyjna, którą akurat wykorzystuje się do testów. Nie jest niegroźną piaskownicą.
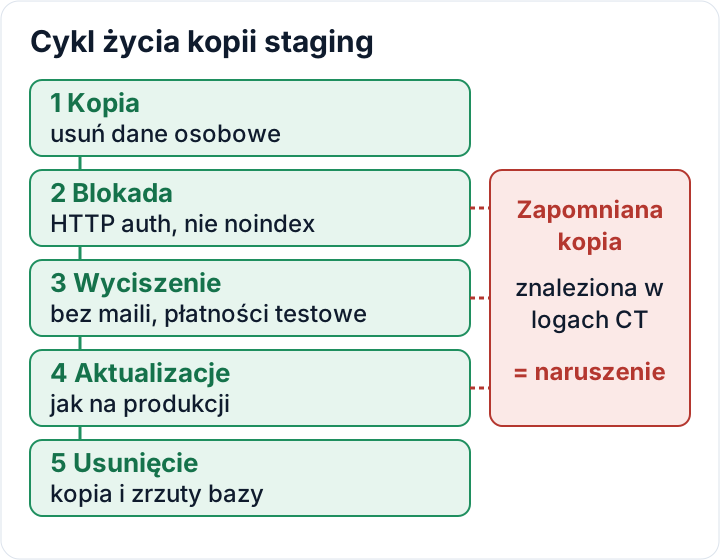
Bezpieczeństwo staging WordPress: kopia zawiera te same dane
Większość kopii staging powstaje jednym kliknięciem w klonerze albo przez wtyczkę do migracji. Taka operacja kopiuje całą bazę danych: konta użytkowników, zamówienia WooCommerce, wpisy z formularzy kontaktowych, komentarze z adresami e-mail oraz hash hasła każdego użytkownika. Potem kopia nie dostaje żadnej z form ochrony, które ma strona produkcyjna. Nie ma logowania dwuskładnikowego ani monitoringu, a wtyczki często pozostają w wersjach z dnia klonowania.
RODO nie rozróżnia „produkcji” i „testów”. Przechowywanie danych klientów na serwerze staging to przetwarzanie danych osobowych. Art. 5 ust. 1 lit. f wymaga zapewnienia im odpowiedniego bezpieczeństwa, a art. 32 wymaga odpowiednich środków technicznych i organizacyjnych. Jeśli ktoś włamie się do kopii staging i odczyta te rekordy, jest to naruszenie ochrony danych osobowych, dokładnie jak w przypadku strony produkcyjnej. Środki te omawiamy szczegółowo w artykule co art. 32 RODO oznacza dla WordPressa.
Jak atakujący znajdują „ukryte” adresy staging
Staging pod subdomeną, do której nic nie prowadzi, wcale nie jest ukryty. Gdy zamawiają Państwo certyfikat TLS dla staging.example.com, urząd certyfikacji publikuje go w publicznych logach Certificate Transparency. Każdy może wpisać example.com w crt.sh i dostać listę wszystkich subdomen, które kiedykolwiek miały certyfikat. Skanery śledzą te logi i często sprawdzają nowe nazwy hostów w ciągu kilku minut.
Certyfikat wildcard nie ujawnia nazwy, ale to usuwa tylko jedną drogę do jej odkrycia. Inne częste ścieżki:
- Nazwy łatwe do odgadnięcia:
staging.,dev.,test.,new.,old.albo podkatalogi typu/old/,/wp-new/,/backup/ - Tymczasowe adresy z jednoklikowego stagingu u hostingodawcy, które mają przewidywalny wzór
- Publiczne rekordy DNS, które nadal wskazują na kopię
- Wycieki z samej kopii: mapy witryny, linki wklejone do zgłoszeń lub komunikatorów oraz nagłówki referrer wysyłane po kliknięciu zewnętrznego linku na stagingu
Proszę od razu otworzyć crt.sh i wyszukać własną domenę. Każda nazwa staging, dev lub test z tej listy powinna być albo zabezpieczona logowaniem, albo usunięta.
noindex to nie kontrola dostępu: wstawcie przed stagingiem uwierzytelnianie HTTP
Pole wyboru w Ustawienia > Czytanie > Odradzaj wyszukiwarkom indeksowanie tej witryny dodaje sygnał noindex. Podobnie działają reguły w robots.txt. Oba mechanizmy to prośby, których przestrzegają uprzejme roboty. Nie zatrzymają żadnego atakującego, a linia Disallow: /staging/ w publicznym robots.txt wręcz wskazuje, gdzie jest kopia.
Skutecznie działa dopiero monit o hasło zanim załaduje się WordPress. Zapewnia to uwierzytelnianie podstawowe HTTP (basic auth). Wiele paneli hostingowych oferuje je jako „Ochronę katalogu hasłem”. W Apache 2.4 plik z hasłami należy utworzyć poza katalogiem głównym serwisu:
# -c creates the file and overwrites an existing one; leave it out when adding more users
htpasswd -c /home/example/.htpasswd-staging tester
Następnie proszę dodać poniższe do pliku .htaccess lub vhosta strony staging:
AuthType Basic
AuthName "Staging"
AuthUserFile /home/example/.htpasswd-staging
<RequireAny>
    Require ip 203.0.113.10
    Require valid-user
</RequireAny>
W nginx należy użyć modułu auth_basic w bloku server środowiska staging:
satisfy any;
allow 203.0.113.10;
deny all;
auth_basic "Staging";
auth_basic_user_file /etc/nginx/.htpasswd-staging;
Adres 203.0.113.10 należy zastąpić adresem IP samego serwera. WordPress wywołuje sam siebie przy WP-Cron i żądaniach loopback. Jeśli te wywołania trafią na monit o hasło, zadania cron przestaną działać, a Kondycja witryny (Site Health) zgłosi błędy loopback. Jeśli potrzebują Państwo tylko kilku stałych adresów IP biur, samodzielna lista dozwolonych adresów IP jest równie dobrym rozwiązaniem.
Warto jasno powiedzieć, czego to nie załatwia. Basic auth zwykle oznacza jedno wspólne hasło, więc nie ma mowy o rozliczalności osób, a wyciek hasła otwiera drzwi wszystkim. Konta WordPress za tą warstwą nadal wymagają silnych haseł i logowania dwuskładnikowego.
Kopiujcie mniej: usuwajcie lub anonimizujcie dane osobowe, zanim trafią na staging
Art. 25 RODO wymaga uwzględniania ochrony danych w fazie projektowania oraz domyślnej ochrony danych. W przypadku stagingu sprowadza się to do prostego pytania: czy ten test potrzebuje prawdziwych klientów? Zazwyczaj nie. Sprawdzenie aktualizacji motywu albo nowego pola w koszyku działa równie dobrze na fikcyjnych danych.
Proszę wybrać wariant, który zostawia najmniej prawdziwych danych:
- Zbudować staging na syntetycznych danych testowych (kilku fikcyjnych użytkowników, przykładowe zamówienia, testowe wpisy formularzy).
- Jeśli trzeba skopiować produkcję, usunąć lub zanonimizować dane osobowe, zanim ktokolwiek zacznie pracę na kopii.
Istotne dane leżą zwykle w kilku miejscach: wp_users i wp_usermeta, zamówienia i dane klientów WooCommerce, tabele wpisów wtyczek formularzy, komentarze oraz logi wtyczek bezpieczeństwa, poczty i aktywności.
Część dotyczącą użytkowników załatwi WP-CLI. Poniższe polecenia należy uruchamiać wyłącznie na kopii staging, po sprawdzeniu, na której stronie się Państwo znajdują, i potwierdzeniu prefiksu tabel:
wp option get siteurl          # must show the staging URL
wp config get table_prefix     # e.g. wp_
wp user list --role=customer --format=count
wp user delete $(wp user list --role=customer --field=ID) --yes
wp db query "UPDATE wp_users SET user_email = CONCAT('user', ID, '@example.test') WHERE ID > 1"
Prefiks i rolę trzeba dopasować do własnej strony. Ostatnia linia zamienia pozostałe adresy e-mail na zarezerwowaną domenę testową, więc żadna wiadomość nie dotrze do prawdziwej osoby. Przed jej uruchomieniem należy upewnić się, że ID 1 to naprawdę Państwa konto. W przypadku zamówień WooCommerce i wpisów formularzy proszę użyć narzędzi usuwania lub anonimizacji samej wtyczki albo narzędzia migracyjnego z opcją anonimizacji. Formaty zapisu różnią się między wtyczkami i wersjami, więc ręcznie pisany SQL łatwo pomija tabele.
Zrzuty bazy danych przenoszone między środowiskami to również dane osobowe. Należy je szyfrować, nie trzymać w katalogach dostępnych przez WWW ani nie wysyłać e-mailem oraz usuwać po zaimportowaniu. Szyfrowanie i przechowywanie omawia nasz poradnik o kopiach zapasowych.
Nie pozwólcie stagingowi „rozmawiać” ze światem
Skopiowana strona zachowuje wszystkie integracje produkcji i z nich korzysta. Typowe skutki uboczne:
- E-maile z zamówieniami, resetami haseł lub newslettery wysłane do prawdziwych klientów
- WP-Cron uruchamiający zaplanowane zadania, jak odnowienia subskrypcji, przypomnienia e-mail czy eksporty danych
- Webhooki wpychające zamówienia testowe do ERP, CRM lub oprogramowania księgowego
- Produkcyjne klucze bramek płatniczych, które mogą wygenerować prawdziwe obciążenia
- Analityka i piksele marketingowe liczące ruch testowy i wysyłające dane odwiedzających na zewnątrz
- Wychodzące wywołania API do usług wysyłkowych, magazynowych lub e-mail marketingu
Należy to poprawić zaraz po sklonowaniu. Pocztę kierujemy do łapacza, np. Mailpit, albo korzystamy z wtyczki lub ustawienia hostingu, które blokuje całą pocztę wychodzącą. Bramki płatności przełączamy w tryb sandbox lub testowy z kluczami testowymi. Webhooki dezaktywujemy, a tagi marketingowe usuwamy. W wp-config.php ustawiamy WP_ENVIRONMENT_TYPE na staging, by wtyczki rozpoznające środowisko mogły same się wyłączyć. To ustawienie opisuje nasz artykuł o utwardzaniu wp-config.php.
Potem trzeba poinformować zespół, który adres to staging. Wiele przypadkowych e-maili do prawdziwych klientów bierze się stąd, że ktoś pracował w niewłaściwej karcie przeglądarki.
Aktualizujcie staging i oddzielcie logowania
Kopia sklonowana pół roku temu nadal działa na półrocznych wtyczkach. Dotyczy to także każdej luki załatanej od tamtej pory. Jeśli kopia leży na tym samym koncie hostingowym co produkcja, atakujący, który włamie się na staging, często może odczytać pliki strony produkcyjnej i wp-config.php. Stamtąd ma już drogę do produkcyjnej bazy. Sprzątanie po włamaniu też zawodzi, gdy backdoor przetrwa w zapomnianej kopii obok.
Zasady:
- Staging aktualizujemy co najmniej tak szybko jak produkcję. Jeśli nikt tego nie zrobi, kopię należy usunąć.
- Staging dostaje własną bazę danych i własnego użytkownika bazy, nigdy dane dostępowe produkcji.
- Dla kopii generujemy nowe klucze i sole bezpieczeństwa.
- Logowanie dwuskładnikowe włączamy także na stagingu.
- Zostawiamy tylko konta administratorów osób, które faktycznie testują. Pozostałym obniżamy uprawnienia lub usuwamy konta.
- Jeśli hosting na to pozwala, staging trzymamy na osobnym koncie hostingowym lub w osobnym kontenerze.
Usuwajcie stare kopie staging, a zhakowaną traktujcie jak naruszenie
Zacznijmy od inwentaryzacji. Proszę poszukać subdomen, podkatalogów takich jak /old/, jednoklikowego stagingu u hostingodawcy, lokalnych kopii na laptopach oraz kopii przechowywanych przez agencję lub freelancerów. Dla każdej kopii należy zapisać cel i datę końcową.
Wszystko, co nie jest aktywnie używane, trzeba usunąć. Dezaktywacja ani skasowanie rekordu DNS nie wystarczą. Usuwamy pliki, bazę danych kopii i każdy zrzut w katalogach domowych, folderach pobierania lub na dyskach współdzielonych. Zapomniana kopia nadal oznacza przetwarzanie danych osobowych, a jeśli zostanie zhakowana, nadal jest naruszeniem.
Jeśli kopia staging została ujawniona lub przejęta, należy ocenić to jako naruszenie ochrony danych osobowych. Obowiązuje logika 72 godzin z art. 33, a zgodnie z art. 33 ust. 5 naruszenie trzeba udokumentować, nawet jeśli zdecydują Państwo o braku zgłoszenia. Kolejne kroki prowadzi nasz poradnik o zgłoszeniu naruszenia w 72 godziny. Kopie staging i ich zabezpieczenia warto ująć w dokumentacji do art. 32. Agencje przechowujące kopie staging klientów powinny sprawdzić, czy umowa powierzenia przetwarzania danych z klientem je obejmuje.
Bezpłatna wtyczka audytowa secaudit.eu działa zarówno na kopii staging, jak i na stronie produkcyjnej. Wskazuje nieaktualne wtyczki, słabe hasła oraz, po włączeniu kontroli podatności, znane luki, dzięki czemu widać, czego brakuje zaniedbanej kopii → secaudit.eu
Kolejny krok: dziś wyszukać swoją domenę w crt.sh, spisać wszystkie znalezione kopie i do końca tygodnia każdą usunąć albo zabezpieczyć.
FAQ
Czy staging chroniony hasłem jest zgodny z RODO przy prawdziwych danych?
Nie automatycznie. Uwierzytelnianie HTTP jest rozsądnym środkiem, ale kopia nadal zawiera prawdziwe dane osobowe, więc wymaga tych samych aktualizacji, kontroli dostępu i dokumentacji co produkcja. Anonimizacja danych zmniejsza ryzyko znacznie bardziej niż hasło.
Czy jednoklikowy staging mojego hostingodawcy załatwia to wszystko?
Zwykle tylko część. Proszę sprawdzić, czy hostingodawca dodaje monit o hasło, czy tylko noindex, czy poczta wychodząca jest blokowana oraz czy zmieniane są ustawienia płatności i webhooków. Warto też zobaczyć, czy kopia jest usuwana automatycznie, czy trwa, dopóki jej nie skasujemy.
Czy mogę zablokować wyszukiwarki przez robots.txt?
Nie. Plik robots.txt jest publiczny i opiera się na dobrowolnym stosowaniu. Odsuwa uprzejme roboty, a atakującym może pokazać, gdzie szukać. Należy użyć uwierzytelniania HTTP lub listy dozwolonych adresów IP.
Jak długo wolno trzymać kopię staging?
Tylko tak długo, jak służy aktualnemu celowi, na przykład testowaniu konkretnej aktualizacji lub redesignu. Po zakończeniu prac kopię i zrzuty bazy należy usunąć albo odświeżyć ją z danych zanonimizowanych.
Ten artykuł ma charakter ogólnych informacji i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

