Sécurité du staging WordPress : éviter les fuites de données
Sécurité du staging WordPress : pourquoi les copies de test fuient des données clients, comment on les trouve, authentification HTTP, anonymisation et suppression.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe
Votre site de staging contient probablement les mêmes clients, les mêmes commandes et les mêmes hachages de mots de passe que votre site en production, avec bien moins de protection. Une bonne sécurité du staging WordPress part de ce constat : une copie de test est un second site de production qui sert accessoirement à tester. Ce n'est pas un bac à sable inoffensif.
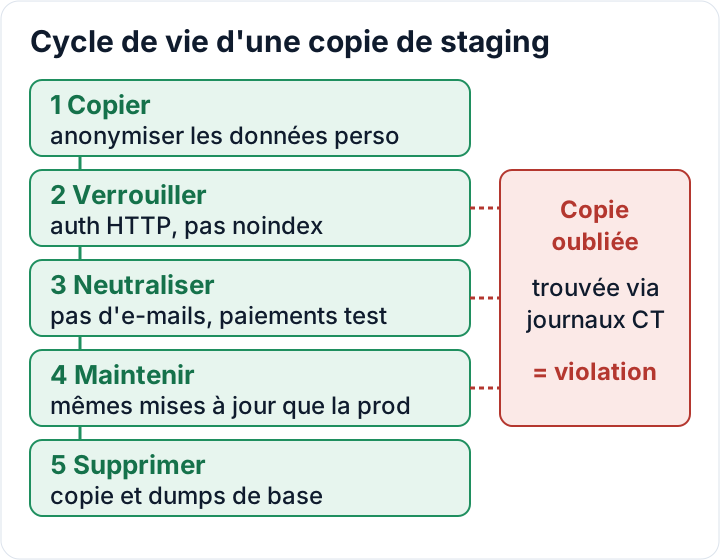
Pourquoi la sécurité du staging WordPress compte : la copie contient les mêmes données
La plupart des copies de staging sont créées par un clonage en un clic ou avec un plugin de migration. Celui-ci reprend toute la base de données : comptes utilisateurs, commandes WooCommerce, entrées de formulaires de contact, commentaires avec adresses e-mail, et le hachage du mot de passe de chaque utilisateur. Ensuite, la copie ne reçoit aucune des attentions dont bénéficie le site en production. Pas d'authentification à deux facteurs, pas de supervision, et souvent des versions de plugins figées au jour du clonage.
Le RGPD ne fait aucune différence entre « production » et « test ». Stocker des données clients sur un serveur de staging constitue un traitement de données à caractère personnel. L'article 5, paragraphe 1, point f), exige une « sécurité appropriée », et l'article 32 impose des mesures techniques et organisationnelles appropriées. Si quelqu'un pénètre dans la copie de staging et lit ces enregistrements, il s'agit d'une violation de données à caractère personnel, exactement comme sur le site en production. Notre article sur ce que l'article 32 signifie pour WordPress détaille ces mesures.
Comment les attaquants trouvent les URL de staging « cachées »
Un site de staging sur un sous-domaine sans lien entrant n'est pas caché. Quand vous demandez un certificat TLS pour staging.example.com, l'autorité de certification le publie dans les journaux publics de Certificate Transparency. N'importe qui peut chercher example.com sur crt.sh et obtenir la liste de tous les sous-domaines ayant eu un certificat. Des scanners surveillent ces journaux et sondent souvent les nouveaux noms d'hôte en quelques minutes.
Un certificat wildcard ne liste pas le nom, mais cela ne supprime qu'une voie de découverte parmi d'autres. Les autres voies courantes :
- Les noms faciles à deviner :
staging.,dev.,test.,new.,old., ou des sous-dossiers comme/old/,/wp-new/,/backup/ - Les URL temporaires du staging en un clic de votre hébergeur, qui suivent un schéma prévisible
- Les enregistrements DNS publics qui pointent encore vers la copie
- Les fuites venant de la copie elle-même : sitemaps, liens collés dans des tickets ou des outils de messagerie, et en-têtes Referer envoyés quand quelqu'un clique sur un lien externe depuis le staging
Ouvrez crt.sh maintenant et cherchez votre propre domaine. Chaque nom de type staging, dev ou test dans cette liste doit être soit derrière une authentification, soit supprimé.
noindex n'est pas un contrôle d'accès : placez une authentification HTTP devant
La case sous Réglages > Lecture > Visibilité pour les moteurs de recherche ajoute un signal noindex. Les règles de robots.txt fonctionnent de la même façon. Ce sont des demandes que les robots bien élevés respectent. Elles n'arrêtent aucun attaquant, et une ligne Disallow: /staging/ dans un robots.txt public désigne en réalité la copie.
Ce qui fonctionne, c'est une demande de mot de passe avant le chargement de WordPress. L'authentification HTTP basique le permet. Beaucoup de panneaux d'hébergement la proposent sous le nom « Protéger un répertoire par mot de passe ». Sur Apache 2.4, créez le fichier de mots de passe en dehors de la racine web :
# -c crée le fichier et écrase un fichier existant ; omettez-le pour ajouter d'autres utilisateurs
htpasswd -c /home/example/.htpasswd-staging tester
Ajoutez ensuite ceci au fichier .htaccess ou au vhost du site de staging :
AuthType Basic
AuthName "Staging"
AuthUserFile /home/example/.htpasswd-staging
<RequireAny>
    Require ip 203.0.113.10
    Require valid-user
</RequireAny>
Sur nginx, utilisez le module auth_basic dans le bloc server du staging :
satisfy any;
allow 203.0.113.10;
deny all;
auth_basic "Staging";
auth_basic_user_file /etc/nginx/.htpasswd-staging;
Remplacez 203.0.113.10 par l'adresse IP du serveur lui-même. WordPress s'appelle lui-même pour WP-Cron et les requêtes de bouclage (loopback). Si ces appels tombent sur la demande de mot de passe, les tâches cron cessent de s'exécuter et Santé du site signale des erreurs de bouclage. Si vous n'avez besoin que de quelques IP fixes de bureau, une liste blanche d'adresses IP seule est une alternative valable.
Soyons clairs sur ses limites. L'authentification basique repose en général sur un mot de passe partagé : elle n'offre donc aucune traçabilité individuelle, et un mot de passe divulgué ouvre la porte à tout le monde. Les comptes WordPress situés derrière ont toujours besoin de mots de passe robustes et d'une connexion à deux facteurs.
Copier moins : supprimer ou anonymiser les données personnelles avant le staging
L'article 25 du RGPD demande une protection des données dès la conception et par défaut. Pour le staging, cela revient à poser une question simple : ce test a-t-il besoin de vrais clients ? Le plus souvent, non. Vérifier une mise à jour de thème ou un nouveau champ de paiement fonctionne tout aussi bien avec de fausses données.
Choisissez l'option qui conserve le moins de données réelles :
- Construisez le staging avec des données de test synthétiques (quelques faux utilisateurs, des commandes d'exemple, des entrées de formulaire de test).
- Si vous devez copier la production, supprimez ou anonymisez les données personnelles avant que quiconque commence à travailler sur la copie.
Les données sensibles se trouvent en général à quelques endroits : wp_users et wp_usermeta, les commandes et données clients WooCommerce, les tables d'entrées des plugins de formulaires, les commentaires, et les journaux des plugins de sécurité, de messagerie ou d'activité.
WP-CLI peut s'occuper de la partie utilisateurs. Exécutez ces commandes uniquement sur la copie de staging, après avoir vérifié sur quel site vous êtes et confirmé le préfixe des tables :
wp option get siteurl          # doit afficher l'URL de staging
wp config get table_prefix     # p. ex. wp_
wp user list --role=customer --format=count
wp user delete $(wp user list --role=customer --field=ID) --yes
wp db query "UPDATE wp_users SET user_email = CONCAT('user', ID, '@example.test') WHERE ID > 1"
Adaptez le préfixe et le rôle à votre site. La dernière ligne remplace les adresses e-mail restantes par un domaine de test réservé : aucun message ne peut ainsi parvenir à une vraie personne. Avant de l'exécuter, assurez-vous que l'ID 1 est bien votre propre compte. Pour les commandes WooCommerce et les entrées de formulaires, utilisez les outils de suppression ou d'anonymisation du plugin lui-même, ou un outil de migration doté d'une option d'anonymisation. Les formats de stockage varient selon les plugins et les versions : du SQL écrit à la main oublie facilement des tables.
Les dumps de base de données qui circulent entre environnements sont aussi des données personnelles. Chiffrez-les, gardez-les hors des dossiers accessibles depuis le web et hors des e-mails, et supprimez-les une fois importés. Notre guide des sauvegardes traite du chiffrement et du stockage.
Empêcher le staging de parler au monde réel
Un site copié garde toutes les intégrations du site en production, et il les utilisera. Effets de bord courants :
- E-mails de commande, réinitialisations de mot de passe ou newsletters envoyés à de vrais clients
- WP-Cron qui exécute des tâches planifiées comme des renouvellements d'abonnement, des e-mails de relance ou des exports de données
- Des webhooks qui poussent des commandes de test dans votre ERP, votre CRM ou votre logiciel de comptabilité
- Des clés de passerelle de paiement réelles, qui peuvent générer de vrais débits
- Des outils d'analyse et pixels marketing qui comptent le trafic de test et envoient des données de visiteurs à l'extérieur
- Des appels d'API sortants vers des services de livraison, de stock ou d'e-mailing
Corrigez cela juste après le clonage. Redirigez les e-mails vers un outil de capture comme Mailpit, ou utilisez un plugin ou un réglage de l'hébergeur qui bloque tout envoi sortant. Passez les passerelles de paiement en mode bac à sable ou test avec des clés de test. Désactivez les webhooks et retirez les balises marketing. Définissez WP_ENVIRONMENT_TYPE sur staging dans wp-config.php pour que les plugins sensibles à l'environnement puissent se désactiver d'eux-mêmes. Notre article sur le durcissement de wp-config.php explique ce réglage.
Dites ensuite à l'équipe quelle URL est le staging. Beaucoup d'e-mails envoyés par erreur à de vrais clients viennent de quelqu'un qui travaillait dans le mauvais onglet de navigateur.
Garder le staging à jour et séparer les connexions
Une copie de staging clonée il y a six mois fait tourner des plugins vieux de six mois. Cela inclut toutes les vulnérabilités corrigées depuis. Si la copie se trouve dans le même compte d'hébergement que la production, un attaquant qui entre dans le staging peut souvent lire les fichiers du site en production et son wp-config.php. De là, il peut atteindre la base de données de production. Un nettoyage échoue aussi quand une porte dérobée survit dans une copie voisine oubliée.
Appliquez ces règles :
- Mettez à jour le staging au moins aussi vite que la production. Si personne ne s'en chargera, supprimez la copie.
- Donnez au staging sa propre base de données et son propre utilisateur de base, jamais les identifiants de production.
- Générez de nouvelles clés de sécurité et de nouveaux sels pour la copie.
- Activez aussi la connexion à deux facteurs sur le staging.
- Ne gardez que les comptes administrateurs des personnes qui testent réellement. Rétrogradez ou supprimez tous les autres.
- Si votre hébergeur le permet, utilisez un compte d'hébergement ou un conteneur distinct pour le staging.
Supprimer les anciennes copies de staging, et traiter une copie piratée comme une violation
Commencez par un inventaire. Cherchez les sous-domaines, les sous-dossiers comme /old/, le staging en un clic de votre hébergeur, les copies locales sur des ordinateurs portables, et les copies détenues par votre agence ou vos freelances. Pour chaque copie, notez sa finalité et une date de fin.
Supprimez tout ce qui n'est pas activement utilisé. La désactiver ou retirer l'enregistrement DNS ne suffit pas. Supprimez les fichiers, la base de données de la copie, et chaque fichier de dump présent dans les répertoires personnels, les dossiers de téléchargement ou les lecteurs partagés. Une copie oubliée reste un traitement de données à caractère personnel, et si elle est piratée, c'est toujours une violation.
Si une copie de staging a été exposée ou compromise, évaluez-la comme une violation de données à caractère personnel. La logique des 72 heures de l'article 33 s'applique, et en vertu de l'article 33, paragraphe 5, vous devez documenter la violation même si vous décidez de ne pas la notifier. Notre guide de la notification de violation sous 72 heures détaille les étapes. Consignez vos copies de staging et leurs mesures de protection dans votre documentation relative à l'article 32. Les agences qui hébergent des copies de staging de leurs clients doivent vérifier que leur contrat de sous-traitance avec le client les couvre.
Le plugin d'audit gratuit de secaudit.eu peut s'exécuter sur une copie de staging comme sur le site en production. Il signale les plugins obsolètes, les mots de passe faibles et, une fois ses contrôles de vulnérabilités activés, les vulnérabilités connues : vous voyez ainsi ce qui manque à une copie négligée → secaudit.eu
Prochaine étape : cherchez dès aujourd'hui votre domaine sur crt.sh, listez chaque copie trouvée, puis supprimez-la ou verrouillez-la avant la fin de la semaine.
FAQ
Un site de staging protégé par mot de passe est-il conforme au RGPD avec de vraies données ?
Pas automatiquement. L'authentification HTTP est une mesure raisonnable, mais la copie contient toujours de vraies données personnelles : elle exige donc les mêmes mises à jour, le même contrôle d'accès et la même documentation que la production. Anonymiser les données réduit le risque bien plus qu'un mot de passe.
Le staging en un clic de mon hébergeur règle-t-il tout cela ?
En général, seulement en partie. Vérifiez si l'hébergeur ajoute une demande de mot de passe ou seulement un noindex, si les e-mails sortants sont bloqués, et si les réglages de paiement et de webhooks sont modifiés. Vérifiez aussi si la copie est supprimée automatiquement ou si elle reste jusqu'à ce que vous la retiriez.
Puis-je bloquer les moteurs de recherche avec robots.txt ?
Non. Le fichier robots.txt est public et facultatif. Il tient à distance les robots bien élevés et peut indiquer aux attaquants où regarder. Utilisez une authentification HTTP ou une liste blanche d'adresses IP.
Combien de temps puis-je conserver une copie de staging ?
Seulement tant qu'elle sert un objectif en cours, par exemple tester une mise à jour précise ou une refonte. Une fois ce travail terminé, supprimez la copie et ses dumps de base de données, ou régénérez-la à partir de données anonymisées.
Cet article est une information générale et ne constitue pas un conseil juridique.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

