Segurança de staging no WordPress: evite fugas de dados
Segurança de staging no WordPress: porque as cópias de teste expõem dados de clientes, como são encontradas, autenticação HTTP em Apache e nginx e quando apagar.
Também em: English Deutsch Français Español Italiano Polski Türkçe
O seu site de staging provavelmente contém os mesmos clientes, encomendas e hashes de palavras-passe do site em produção, mas com muito menos proteção. A boa segurança de staging no WordPress começa por este pressuposto: uma cópia de teste é um segundo site de produção que, por acaso, serve para testes. Não é uma caixa de areia inofensiva.
Porque a segurança de staging no WordPress importa: a cópia tem os mesmos dados
A maioria das cópias de staging é feita com um clone num clique ou com um plugin de migração. Isso copia a base de dados completa: contas de utilizador, encomendas do WooCommerce, entradas de formulários de contacto, comentários com endereços de e-mail e o hash da palavra-passe de cada utilizador. Depois, a cópia não recebe nenhum dos cuidados dados ao site em produção. Não tem autenticação de dois fatores, não tem monitorização e, muitas vezes, continua com as versões dos plugins do dia em que foi clonada.
O RGPD não distingue entre «produção» e «teste». Guardar dados de clientes num servidor de staging é tratamento de dados pessoais. O artigo 5.º, n.º 1, alínea f), exige para esse tratamento uma segurança adequada, e o artigo 32.º exige medidas técnicas e organizativas adequadas. Se alguém invadir a cópia de staging e ler esses registos, estamos perante uma violação de dados pessoais, tal como aconteceria no site em produção. O nosso artigo sobre o que o artigo 32.º significa para o WordPress detalha as medidas.
Como os atacantes encontram URLs de staging «escondidos»
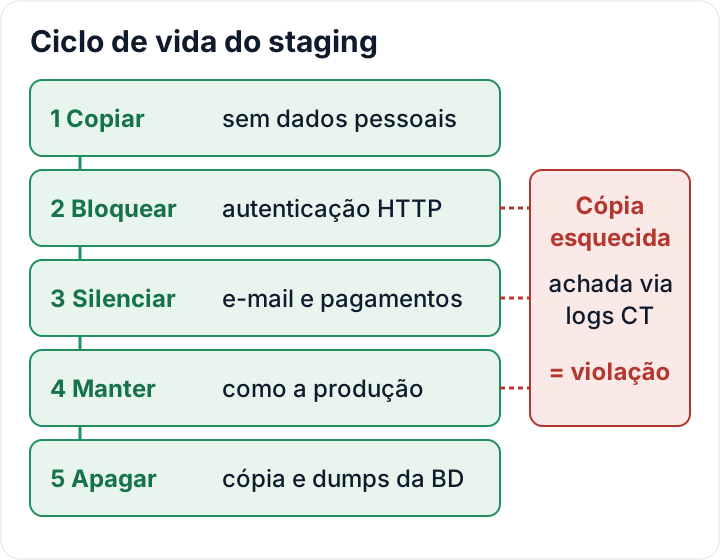
Um site de staging num subdomínio sem ligações não está escondido. Quando pede um certificado TLS para staging.example.com, a autoridade de certificação publica-o nos registos públicos de Transparência de Certificados. Qualquer pessoa pode pesquisar example.com em crt.sh e obter a lista de todos os subdomínios que já tiveram um certificado. Os scanners vigiam estes registos e, muitas vezes, sondam novos nomes de anfitrião em poucos minutos.
Um certificado wildcard não lista o nome, mas isso elimina apenas uma via de descoberta. Outras vias comuns:
- Nomes previsíveis:
staging.,dev.,test.,new.,old., ou subpastas como/old/,/wp-new/,/backup/ - URLs temporários do staging num clique do seu alojamento, que seguem um padrão previsível
- Registos DNS públicos que ainda apontam para a cópia
- Fugas a partir da própria cópia: sitemaps, ligações coladas em tickets ou ferramentas de chat e cabeçalhos referrer enviados quando alguém clica numa ligação externa no staging
Abra já o crt.sh e pesquise o seu próprio domínio. Todos os nomes de staging, dev ou test dessa lista devem estar protegidos por login ou ter sido apagados.
noindex não é controlo de acesso: ponha autenticação HTTP à frente
A opção em Definições > Leitura > Desencorajar os motores de pesquisa de indexarem este site acrescenta um sinal noindex. As regras do robots.txt funcionam da mesma forma. Ambos são pedidos que os rastreadores bem-comportados respeitam. Não travam nenhum atacante e, pior, uma linha Disallow: /staging/ num robots.txt público aponta precisamente para a cópia.
O que funciona é um pedido de palavra-passe antes de o WordPress carregar. A autenticação básica HTTP faz isso. Muitos painéis de alojamento oferecem-na como «proteger diretório com palavra-passe». No Apache 2.4, crie o ficheiro de palavras-passe fora da raiz web:
# -c cria o ficheiro e substitui um já existente; omita-o ao adicionar mais utilizadores
htpasswd -c /home/example/.htpasswd-staging tester
Depois, acrescente o seguinte ao ficheiro .htaccess ou ao vhost do site de staging:
AuthType Basic
AuthName "Staging"
AuthUserFile /home/example/.htpasswd-staging
<RequireAny>
    Require ip 203.0.113.10
    Require valid-user
</RequireAny>
No nginx, use o módulo auth_basic dentro do bloco server do staging:
satisfy any;
allow 203.0.113.10;
deny all;
auth_basic "Staging";
auth_basic_user_file /etc/nginx/.htpasswd-staging;
Substitua 203.0.113.10 pelo endereço IP do próprio servidor. O WordPress chama-se a si próprio no WP-Cron e nos pedidos de loopback. Se essas chamadas esbarrarem no pedido de palavra-passe, as tarefas agendadas deixam de correr e o Estado do site (Site Health) reporta erros de loopback. Se só precisar de alguns IPs fixos do escritório, uma lista de IPs permitidos, por si só, é uma alternativa válida.
Convém ser claro quanto ao que isto não faz. A autenticação básica costuma ser uma única palavra-passe partilhada, pelo que não permite responsabilização individual, e uma palavra-passe divulgada abre a porta a toda a gente. As contas WordPress por trás continuam a precisar de palavras-passe fortes e de autenticação de dois fatores.
Copie menos: remova ou anonimize os dados pessoais antes de chegarem ao staging
O artigo 25.º do RGPD pede proteção de dados desde a conceção e por defeito. No staging, isso significa fazer uma pergunta simples: este teste precisa de clientes reais? Normalmente, não. Verificar uma atualização do tema ou um novo campo de checkout funciona igualmente bem com dados fictícios.
Escolha a opção que mantém menos dados reais:
- Monte o staging com dados de teste sintéticos (alguns utilizadores fictícios, encomendas de exemplo, entradas de formulário de teste).
- Se tiver mesmo de copiar a produção, remova ou anonimize os dados pessoais antes de alguém começar a trabalhar na cópia.
Os dados que importam estão, em geral, em poucos sítios: wp_users e wp_usermeta, encomendas e dados de clientes do WooCommerce, tabelas de entradas de plugins de formulários, comentários e registos de plugins de segurança, e-mail ou atividade.
O WP-CLI trata da parte dos utilizadores. Execute estes comandos apenas na cópia de staging, depois de verificar em que site está e de confirmar o prefixo das tabelas:
wp option get siteurl          # tem de mostrar o URL de staging
wp config get table_prefix     # p. ex. wp_
wp user list --role=customer --format=count
wp user delete $(wp user list --role=customer --field=ID) --yes
wp db query "UPDATE wp_users SET user_email = CONCAT('user', ID, '@example.test') WHERE ID > 1"
Ajuste o prefixo e a função ao seu site. A última linha repõe os restantes e-mails num domínio de teste reservado, para que nenhuma mensagem chegue a uma pessoa real. Antes de a executar, confirme que o ID 1 é mesmo a sua conta. Para encomendas do WooCommerce e entradas de formulários, use as ferramentas de eliminação ou anonimização do próprio plugin, ou uma ferramenta de migração com opção de anonimização. Os formatos de armazenamento variam entre plugins e versões, e o SQL escrito à mão falha facilmente tabelas.
Os dumps da base de dados que circulam entre ambientes também são dados pessoais. Cifre-os, mantenha-os fora de pastas acessíveis pela web e do e-mail, e apague-os depois de importados. O nosso guia de cópias de segurança explica a cifragem e o armazenamento.
Impeça o staging de comunicar com o mundo real
Um site copiado mantém todas as integrações do site em produção e vai usá-las. Efeitos secundários habituais:
- E-mails de encomenda, redefinições de palavra-passe ou newsletters enviados a clientes reais
- O WP-Cron a executar tarefas agendadas, como renovações de subscrições, e-mails de lembrete ou exportações de dados
- Webhooks a enviar encomendas de teste para o ERP, o CRM ou o software de contabilidade
- Chaves reais de gateways de pagamento, que podem gerar cobranças verdadeiras
- Analítica e pixels de marketing a contar tráfego de teste e a enviar dados de visitantes para fora
- Chamadas de API para serviços de expedição, stock ou email marketing
Corrija isto logo a seguir à clonagem. Encaminhe o correio para um capturador como o Mailpit, ou use um plugin ou uma definição do alojamento que bloqueie todo o correio de saída. Mude os gateways de pagamento para o modo sandbox ou de teste, com chaves de teste. Desative os webhooks e retire as etiquetas de marketing. Defina WP_ENVIRONMENT_TYPE como staging no wp-config.php, para que os plugins que reconhecem o ambiente se possam desligar sozinhos. O nosso artigo sobre reforço do wp-config.php explica esta definição.
Depois, diga à equipa qual é o URL de staging. Muitos e-mails enviados por engano a clientes reais vêm de alguém que trabalhava no separador errado do navegador.
Mantenha o staging atualizado e os acessos separados
Uma cópia de staging clonada há seis meses continua com plugins de há seis meses, incluindo qualquer vulnerabilidade corrigida entretanto. Se a cópia estiver na mesma conta de alojamento que a produção, um atacante que entre no staging pode, muitas vezes, ler os ficheiros do site em produção e o wp-config.php. A partir daí, chega à base de dados em produção. As limpezas também falham quando uma backdoor sobrevive numa cópia irmã esquecida.
Aplique estas regras:
- Atualize o staging pelo menos tão depressa como a produção. Se ninguém o vai fazer, apague a cópia.
- Dê ao staging a sua própria base de dados e o seu próprio utilizador de base de dados, nunca as credenciais de produção.
- Gere novas chaves de segurança e salts para a cópia.
- Ative também a autenticação de dois fatores no staging.
- Mantenha apenas as contas de administrador das pessoas que realmente testam. Reduza as permissões ou apague todas as outras.
- Se o alojamento o permitir, use uma conta de alojamento ou um contentor separado para o staging.
Apague cópias de staging antigas e trate uma cópia invadida como violação de dados
Comece por um inventário. Procure subdomínios, subpastas como /old/, o staging num clique do seu alojamento, cópias locais em portáteis e cópias na posse da sua agência ou dos freelancers. Para cada cópia, anote a finalidade e uma data de fim.
Apague tudo o que não esteja em uso ativo. Desativar ou remover o registo DNS não chega. Elimine os ficheiros, a base de dados da cópia e todos os ficheiros de dump nas pastas pessoais, nas pastas de transferências ou nas unidades partilhadas. Uma cópia esquecida continua a ser tratamento de dados pessoais e, se for invadida, continua a ser uma violação.
Se uma cópia de staging tiver ficado exposta ou comprometida, avalie-a como violação de dados pessoais. Aplica-se a lógica das 72 horas do artigo 33.º e, nos termos do artigo 33.º, n.º 5, tem de documentar a violação mesmo que decida não a notificar. O nosso guia sobre a notificação de violações em 72 horas percorre os passos. Registe as suas cópias de staging e as respetivas salvaguardas na documentação do artigo 32.º. As agências que mantêm cópias de staging de clientes devem verificar se o contrato de tratamento de dados com o cliente as abrange.
O plugin de auditoria gratuito da secaudit.eu pode correr numa cópia de staging tal como no site em produção. Assinala plugins desatualizados, palavras-passe fracas e, depois de ativar as verificações de vulnerabilidades, vulnerabilidades conhecidas, para que veja o que falta a uma cópia negligenciada → secaudit.eu
O seu próximo passo: pesquise hoje o seu domínio no crt.sh, liste todas as cópias que encontrar e apague ou bloqueie cada uma antes do fim da semana.
FAQ
Um site de staging protegido por palavra-passe cumpre o RGPD com dados reais?
Não automaticamente. A autenticação HTTP é uma medida razoável, mas a cópia continua a conter dados pessoais reais, pelo que precisa da mesma atualização, controlo de acessos e documentação que a produção. Anonimizar os dados reduz o risco muito mais do que uma palavra-passe.
O staging num clique do meu alojamento trata de tudo isto?
Normalmente só de uma parte. Verifique se o alojamento acrescenta um pedido de palavra-passe ou apenas noindex, se o correio de saída está bloqueado e se as definições de pagamentos e webhooks são alteradas. Verifique também se a cópia é apagada automaticamente ou se fica até a remover.
Posso bloquear os motores de pesquisa com o robots.txt?
Não. O robots.txt é público e voluntário. Afasta os rastreadores bem-comportados e pode mostrar aos atacantes onde procurar. Use autenticação HTTP ou uma lista de IPs permitidos.
Durante quanto tempo posso manter uma cópia de staging?
Só enquanto servir um fim atual, como testar uma atualização concreta ou uma remodelação. Quando esse trabalho terminar, apague a cópia e os respetivos dumps da base de dados, ou atualize-a a partir de dados anonimizados.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

