WordPress-Staging-Sicherheit: Wenn Testseiten Daten verraten
WordPress-Staging-Sicherheit: Warum Testkopien Kundendaten preisgeben, wie Angreifer sie finden, HTTP-Auth für Apache und nginx, Daten entfernen, rechtzeitig löschen.
Auch auf: English Français Español Italiano Polski Português Türkçe
Ihre Staging-Seite enthält sehr wahrscheinlich dieselben Kunden, Bestellungen und Passwort-Hashes wie Ihre Live-Seite, ist aber weit schlechter geschützt. Gute WordPress-Staging-Sicherheit beginnt deshalb mit einer nüchternen Annahme: Eine Testkopie ist eine zweite Produktivseite, auf der eben getestet wird. Eine harmlose Spielwiese ist sie nicht.
Warum WordPress-Staging-Sicherheit zählt: Die Kopie enthält dieselben Daten
Die meisten Staging-Kopien entstehen per Klon-Funktion des Hosters oder mit einem Migrations-Plugin. Dabei wandert die komplette Datenbank mit: Benutzerkonten, WooCommerce-Bestellungen, Einträge aus Kontaktformularen, Kommentare mit E-Mail-Adressen und die Passwort-Hashes sämtlicher Nutzer. Danach bekommt die Kopie keinen Bruchteil der Pflege, die die Live-Seite erhält. Es gibt keine Zwei-Faktor-Anmeldung, kein Monitoring, und die Plugins sind oft noch auf dem Stand vom Tag des Klonens.
Die DSGVO unterscheidet nicht zwischen „live“ und „Test“. Wer Kundendaten auf einem Staging-Server speichert, verarbeitet personenbezogene Daten. Art. 5 Abs. 1 lit. f verlangt dafür eine „angemessene Sicherheit“, und Art. 32 fordert geeignete technische und organisatorische Maßnahmen. Bricht jemand in die Staging-Kopie ein und liest diese Datensätze, liegt eine Verletzung des Schutzes personenbezogener Daten vor – genau wie auf der Live-Seite. Welche Maßnahmen das konkret sind, beschreibt unser Artikel Was Art. 32 DSGVO für WordPress bedeutet.
Wie Angreifer „versteckte“ Staging-URLs finden
Eine Staging-Seite auf einer nicht verlinkten Subdomain ist nicht versteckt. Sobald Sie ein TLS-Zertifikat für staging.example.com beantragen, veröffentlicht die Zertifizierungsstelle es in den öffentlichen Certificate-Transparency-Logs. Jeder kann auf crt.sh nach example.com suchen und erhält eine Liste aller Subdomains, für die je ein Zertifikat ausgestellt wurde. Scanner beobachten diese Logs und klopfen neue Hostnamen oft schon nach wenigen Minuten ab.
Ein Wildcard-Zertifikat nennt den Namen nicht, damit fällt aber nur einer von mehreren Wegen weg. Weitere typische Fundstellen:
- Leicht zu erratende Namen:
staging.,dev.,test.,new.,old.oder Unterordner wie/old/,/wp-new/,/backup/ - Temporäre URLs aus dem Ein-Klick-Staging des Hosters, die einem vorhersehbaren Muster folgen
- Öffentliche DNS-Einträge, die noch auf die Kopie zeigen
- Lecks aus der Kopie selbst: Sitemaps, Links in Tickets oder Chat-Tools und Referrer-Header, die mitgeschickt werden, wenn jemand auf Staging einen externen Link anklickt
Öffnen Sie jetzt crt.sh und suchen Sie nach Ihrer eigenen Domain. Jeder Staging-, Dev- oder Test-Name in dieser Liste gehört entweder hinter eine Anmeldung oder gelöscht.
noindex ist keine Zugriffskontrolle: HTTP-Authentifizierung vorschalten
Das Häkchen unter Einstellungen > Lesen > Suchmaschinen davon abhalten, diese Website zu indexieren setzt lediglich ein noindex-Signal. Regeln in der robots.txt funktionieren genauso. Beides sind Bitten, an die sich höfliche Crawler halten. Einen Angreifer hält das nicht auf – und eine Zeile Disallow: /staging/ in einer öffentlichen robots.txt weist ihm sogar den Weg zur Kopie.
Was tatsächlich schützt, ist eine Passwortabfrage, bevor WordPress überhaupt lädt. Genau das leistet HTTP-Basic-Authentifizierung. Viele Hosting-Oberflächen bieten sie als „Verzeichnisschutz“ an. Unter Apache 2.4 legen Sie die Passwortdatei außerhalb des Web-Roots an:
# -c legt die Datei an und überschreibt eine vorhandene; beim Hinzufügen weiterer Nutzer weglassen
htpasswd -c /home/example/.htpasswd-staging tester
Anschließend tragen Sie Folgendes in die .htaccess oder den vHost der Staging-Seite ein:
AuthType Basic
AuthName "Staging"
AuthUserFile /home/example/.htpasswd-staging
<RequireAny>
    Require ip 203.0.113.10
    Require valid-user
</RequireAny>
Unter nginx nutzen Sie das Modul auth_basic im server-Block der Staging-Seite:
satisfy any;
allow 203.0.113.10;
deny all;
auth_basic "Staging";
auth_basic_user_file /etc/nginx/.htpasswd-staging;
Ersetzen Sie 203.0.113.10 durch die IP-Adresse des Servers selbst. WordPress ruft sich für WP-Cron und Loopback-Anfragen selbst auf. Landen diese Aufrufe in der Passwortabfrage, laufen keine Cron-Jobs mehr, und der Website-Zustand meldet Loopback-Fehler. Brauchen Sie nur ein paar feste Büro-IPs, ist eine reine IP-Freigabeliste eine vollwertige Alternative.
Seien Sie sich auch der Grenzen bewusst. Basic Auth ist meist ein einziges gemeinsames Passwort: Es lässt sich nicht nachvollziehen, wer sich angemeldet hat, und ein durchgesickertes Passwort öffnet die Tür für alle. Die WordPress-Konten dahinter brauchen weiterhin starke Passwörter und Zwei-Faktor-Anmeldung.
Weniger kopieren: Personenbezogene Daten vor dem Staging entfernen oder anonymisieren
Art. 25 DSGVO verlangt Datenschutz durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen. Für Staging heißt das: Braucht dieser Test wirklich echte Kunden? Meistens nicht. Ein Theme-Update oder ein neues Feld im Checkout lässt sich mit erfundenen Daten genauso gut prüfen.
Wählen Sie die Variante, bei der am wenigsten echte Daten übrig bleiben:
- Staging mit synthetischen Testdaten aufbauen (ein paar fiktive Nutzer, Beispielbestellungen, Test-Formulareinträge).
- Wenn Sie die Produktivdaten doch kopieren müssen, entfernen oder anonymisieren Sie personenbezogene Daten, bevor irgendjemand mit der Kopie arbeitet.
Die relevanten Daten liegen meist an wenigen Stellen: wp_users und wp_usermeta, WooCommerce-Bestellungen und Kundendaten, die Eintragstabellen von Formular-Plugins, Kommentare sowie Logs von Sicherheits-, Mail- oder Aktivitäts-Plugins.
Den Nutzerteil erledigt WP-CLI. Führen Sie diese Befehle ausschließlich auf der Staging-Kopie aus, nachdem Sie geprüft haben, auf welcher Seite Sie sind, und das Tabellenpräfix bestätigt haben:
wp option get siteurl          # muss die Staging-URL zeigen
wp config get table_prefix     # z. B. wp_
wp user list --role=customer --format=count
wp user delete $(wp user list --role=customer --field=ID) --yes
wp db query "UPDATE wp_users SET user_email = CONCAT('user', ID, '@example.test') WHERE ID > 1"
Passen Sie Präfix und Rolle an Ihre Seite an. Die letzte Zeile setzt die verbleibenden E-Mail-Adressen auf eine reservierte Testdomain, sodass keine Mail mehr eine echte Person erreicht. Vergewissern Sie sich vorher, dass ID 1 wirklich Ihr eigenes Konto ist. Für WooCommerce-Bestellungen und Formulareinträge nutzen Sie die Lösch- oder Anonymisierungsfunktionen des jeweiligen Plugins oder ein Migrationswerkzeug mit Anonymisierungsoption. Die Speicherformate unterscheiden sich je nach Plugin und Version, und mit handgeschriebenem SQL übersieht man schnell eine Tabelle.
Auch Datenbank-Dumps, die zwischen Umgebungen hin- und hergeschoben werden, sind personenbezogene Daten. Verschlüsseln Sie sie, halten Sie sie aus öffentlich erreichbaren Ordnern und aus E-Mails heraus, und löschen Sie sie nach dem Import. Verschlüsselung und Aufbewahrung behandelt unser Backup-Leitfaden.
Staging von der Außenwelt abkoppeln
Eine kopierte Seite behält jede Integration der Live-Seite – und sie nutzt sie auch. Typische Nebenwirkungen:
- Bestellbestätigungen, Passwort-Resets oder Newsletter, die an echte Kunden gehen
- WP-Cron, das geplante Aufgaben ausführt, etwa Abo-Verlängerungen, Erinnerungsmails oder Datenexporte
- Webhooks, die Testbestellungen in Ihr ERP, CRM oder Ihre Buchhaltungssoftware schieben
- Live-Schlüssel des Zahlungsanbieters, mit denen echte Abbuchungen entstehen können
- Analyse- und Marketing-Pixel, die Testzugriffe mitzählen und Besucherdaten nach außen senden
- Ausgehende API-Aufrufe an Versand-, Lager- oder E-Mail-Marketing-Dienste
Kümmern Sie sich direkt nach dem Klonen darum. Leiten Sie Mails an einen Mail-Catcher wie Mailpit um oder nutzen Sie ein Plugin bzw. eine Hoster-Einstellung, die jeden ausgehenden Versand unterbindet. Stellen Sie Zahlungsanbieter mit Testschlüsseln auf Sandbox- oder Testmodus um. Deaktivieren Sie Webhooks und entfernen Sie Marketing-Tags. Setzen Sie in der wp-config.php WP_ENVIRONMENT_TYPE auf staging, damit Plugins, die die Umgebung erkennen, sich selbst abschalten können. Diese Einstellung erklärt unser Artikel zur Härtung der wp-config.php.
Sagen Sie dann dem Team, welche URL Staging ist. Viele versehentliche Mails an echte Kunden entstehen schlicht, weil jemand im falschen Browser-Tab arbeitet.
Staging aktuell halten und Zugänge trennen
Eine Staging-Kopie, die vor sechs Monaten geklont wurde, läuft noch mit sechs Monate alten Plugins – samt jeder Sicherheitslücke, die seitdem geschlossen wurde. Liegt die Kopie im selben Hosting-Account wie die Produktivseite, kann ein Angreifer, der in Staging einbricht, häufig die Dateien und die wp-config.php der Live-Seite lesen. Von dort ist es nicht weit bis zur Live-Datenbank. Auch Bereinigungen scheitern, wenn eine Hintertür in einer vergessenen Schwesterkopie überlebt.
Halten Sie sich an diese Regeln:
- Aktualisieren Sie Staging mindestens so schnell wie die Produktivseite. Wenn das niemand übernimmt, löschen Sie die Kopie.
- Geben Sie Staging eine eigene Datenbank und einen eigenen Datenbanknutzer, niemals die Zugangsdaten der Produktivseite.
- Erzeugen Sie für die Kopie neue Sicherheitsschlüssel und Salts.
- Aktivieren Sie die Zwei-Faktor-Anmeldung auch auf Staging.
- Behalten Sie nur die Admin-Konten der Personen, die tatsächlich testen. Alle anderen stufen Sie herab oder löschen sie.
- Wo Ihr Hoster es erlaubt, nutzen Sie für Staging einen separaten Hosting-Account oder Container.
Alte Staging-Kopien löschen – und einen Hack als Datenpanne behandeln
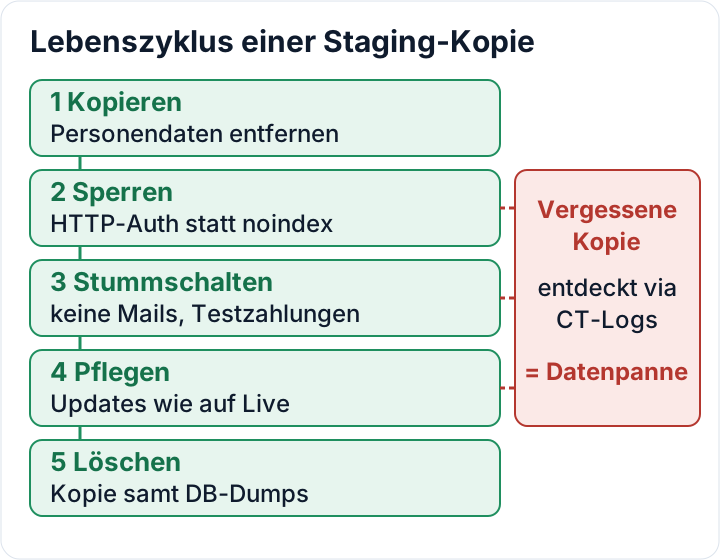
Beginnen Sie mit einer Bestandsaufnahme. Suchen Sie nach Subdomains, Unterordnern wie /old/, dem Ein-Klick-Staging Ihres Hosters, lokalen Kopien auf Laptops und Kopien bei Ihrer Agentur oder Ihren Freelancern. Notieren Sie für jede Kopie den Zweck und ein Enddatum.
Löschen Sie alles, was nicht aktiv genutzt wird. Deaktivieren oder den DNS-Eintrag entfernen reicht nicht. Entfernen Sie die Dateien, die Datenbank der Kopie und jede Dump-Datei in Home-Verzeichnissen, Download-Ordnern oder geteilten Laufwerken. Auch eine vergessene Kopie verarbeitet personenbezogene Daten – und wird sie gehackt, ist das trotzdem eine Datenpanne.
Wurde eine Staging-Kopie offengelegt oder kompromittiert, bewerten Sie den Vorfall als Verletzung des Schutzes personenbezogener Daten. Die 72-Stunden-Logik des Art. 33 gilt, und nach Art. 33 Abs. 5 müssen Sie die Verletzung dokumentieren, auch wenn Sie sich gegen eine Meldung an die Aufsichtsbehörde entscheiden. Unser Leitfaden zur Meldung binnen 72 Stunden führt Schritt für Schritt durch das Verfahren. Halten Sie Ihre Staging-Kopien und deren Schutzmaßnahmen in Ihrer Dokumentation nach Art. 32 fest. Agenturen, die Staging-Kopien ihrer Kunden vorhalten, sollten prüfen, ob der Auftragsverarbeitungsvertrag mit dem Kunden diese Kopien abdeckt.
Das kostenlose Audit-Plugin von secaudit.eu läuft auf einer Staging-Kopie genauso wie auf der Live-Seite. Es meldet veraltete Plugins, schwache Passwörter und – sobald Sie die Schwachstellenprüfung einschalten – bekannte Sicherheitslücken. So sehen Sie, was einer vernachlässigten Kopie fehlt → secaudit.eu
Ihr nächster Schritt: Suchen Sie heute auf crt.sh nach Ihrer Domain, listen Sie jede gefundene Kopie auf, und löschen oder sperren Sie jede einzelne bis Ende der Woche.
FAQ
Ist eine passwortgeschützte Staging-Seite mit echten Daten DSGVO-konform?
Nicht automatisch. HTTP-Authentifizierung ist eine sinnvolle Maßnahme, aber die Kopie enthält weiterhin echte personenbezogene Daten. Sie braucht also dieselben Updates, dieselbe Zugriffskontrolle und dieselbe Dokumentation wie die Produktivseite. Anonymisierte Daten senken das Risiko weit stärker als ein Passwort.
Erledigt das Ein-Klick-Staging meines Hosters das alles?
Meist nur teilweise. Prüfen Sie, ob der Hoster eine Passwortabfrage vorschaltet oder nur noindex setzt, ob ausgehende E-Mails blockiert werden und ob Zahlungs- und Webhook-Einstellungen angepasst werden. Prüfen Sie außerdem, ob die Kopie automatisch gelöscht wird oder bestehen bleibt, bis Sie sie selbst entfernen.
Kann ich Suchmaschinen per robots.txt aussperren?
Nein. Die robots.txt ist öffentlich und freiwillig. Sie hält höfliche Crawler fern und kann Angreifern zeigen, wo sie suchen müssen. Nutzen Sie HTTP-Authentifizierung oder eine IP-Freigabeliste.
Wie lange darf ich eine Staging-Kopie behalten?
Nur so lange, wie sie einem aktuellen Zweck dient, etwa dem Test eines bestimmten Updates oder Redesigns. Ist diese Arbeit abgeschlossen, löschen Sie die Kopie samt Datenbank-Dumps oder bauen sie aus anonymisierten Daten neu auf.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

