Sicurezza staging WordPress: evitare fughe di dati dai test
Sicurezza dello staging WordPress: perché le copie di test espongono dati dei clienti, come vengono trovate, autenticazione HTTP per Apache e nginx e quando eliminarle.
Anche in: English Deutsch Français Español Polski Português Türkçe
Il sito di staging contiene probabilmente gli stessi clienti, ordini e hash delle password del sito live, ma con una protezione molto inferiore. La sicurezza dello staging WordPress parte da questo presupposto: una copia di test è un secondo sito di produzione che viene usato per fare prove. Non è una sandbox innocua.
Perché la sicurezza dello staging WordPress conta: la copia contiene gli stessi dati
La maggior parte delle copie di staging nasce con un clone in un clic o con un plugin di migrazione. Il processo copia l'intero database: account utente, ordini WooCommerce, voci dei moduli di contatto, commenti con indirizzi email e l'hash della password di ogni utente. Poi la copia non riceve nessuna delle cure riservate al sito live. Non ha l'accesso a due fattori, non è monitorata e spesso esegue le versioni dei plugin del giorno in cui è stata clonata.
Il GDPR non distingue tra «live» e «test». Conservare dati dei clienti su un server di staging è trattamento di dati personali. L'articolo 5, paragrafo 1, lettera f), richiede per questi dati un'«adeguata sicurezza», e l'articolo 32 impone misure tecniche e organizzative adeguate. Se qualcuno si introduce nella copia di staging e legge quei record, si configura una violazione dei dati personali, esattamente come sul sito live. Il nostro articolo su cosa significa l'articolo 32 per WordPress descrive le misure nel dettaglio.
Come gli aggressori trovano gli URL di staging «nascosti»
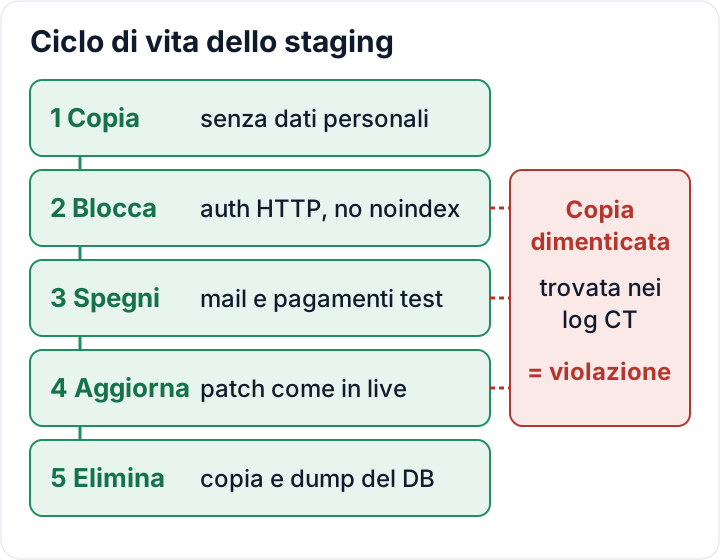
Un sito di staging su un sottodominio senza link non è nascosto. Quando si richiede un certificato TLS per staging.example.com, l'autorità di certificazione lo pubblica nei registri pubblici di Certificate Transparency. Chiunque può cercare example.com su crt.sh e ottenere l'elenco di tutti i sottodomini per cui è stato emesso un certificato. Gli scanner monitorano questi registri e spesso sondano i nuovi hostname nel giro di pochi minuti.
Un certificato wildcard non riporta il nome, ma così si elimina soltanto una via di scoperta. Le altre strade più comuni sono:
- Nomi facili da indovinare:
staging.,dev.,test.,new.,old., oppure sottocartelle come/old/,/wp-new/,/backup/ - URL temporanei dello staging in un clic offerto dall'hosting, che seguono uno schema prevedibile
- Record DNS pubblici che puntano ancora alla copia
- Fughe provenienti dalla copia stessa: sitemap, link incollati in ticket o strumenti di chat e header referrer inviati quando qualcuno clicca un link esterno dallo staging
Aprite subito crt.sh e cercate il vostro dominio. Ogni nome di staging, dev o test presente nell'elenco deve essere protetto da un login oppure eliminato.
noindex non è un controllo degli accessi: davanti serve l'autenticazione HTTP
La casella in Impostazioni > Lettura > Scoraggia i motori di ricerca dall'indicizzare questo sito aggiunge un segnale noindex. Le regole di robots.txt funzionano allo stesso modo. Sono entrambe richieste che i crawler corretti rispettano. Non fermano nessun aggressore, e una riga Disallow: /staging/ in un robots.txt pubblico indica anzi dove si trova la copia.
Funziona invece una richiesta di password prima che WordPress venga caricato, ed è ciò che fa l'autenticazione HTTP basic. Molti pannelli di hosting la offrono come «Proteggi directory con password». Su Apache 2.4 il file delle password va creato fuori dalla document root:
# -c creates the file and overwrites an existing one; leave it out when adding more users
htpasswd -c /home/example/.htpasswd-staging tester
Poi si aggiunge quanto segue al file .htaccess o al vhost del sito di staging:
AuthType Basic
AuthName "Staging"
AuthUserFile /home/example/.htpasswd-staging
<RequireAny>
    Require ip 203.0.113.10
    Require valid-user
</RequireAny>
Su nginx si usa il modulo auth_basic nel blocco server dello staging:
satisfy any;
allow 203.0.113.10;
deny all;
auth_basic "Staging";
auth_basic_user_file /etc/nginx/.htpasswd-staging;
Sostituire 203.0.113.10 con l'indirizzo IP del server stesso. WordPress richiama sé stesso per WP-Cron e per le richieste di loopback. Se queste chiamate incontrano la richiesta di password, i cron job smettono di funzionare e Site Health segnala errori di loopback. Se servono solo pochi IP fissi dell'ufficio, una allowlist di IP da sola è un'alternativa valida.
Va detto con chiarezza ciò che questa misura non fa. Di solito la basic auth prevede un'unica password condivisa, quindi non consente di attribuire le azioni a una persona, e una password trapelata apre la porta a chiunque. Gli account WordPress dietro la protezione richiedono comunque password robuste e accesso a due fattori.
Copiare meno: eliminare o anonimizzare i dati personali prima dello staging
L'articolo 25 del GDPR richiede la protezione dei dati fin dalla progettazione e per impostazione predefinita. Per lo staging significa porsi una domanda semplice: questo test ha davvero bisogno di clienti reali? Di solito no. Verificare un aggiornamento del tema o un nuovo campo del checkout funziona altrettanto bene con dati fittizi.
Si scelga l'opzione che conserva meno dati reali:
- Costruire lo staging con dati di test sintetici (pochi utenti fittizi, ordini di esempio, voci di modulo di prova).
- Se è indispensabile copiare la produzione, eliminare o anonimizzare i dati personali prima che qualcuno inizi a lavorare sulla copia.
I dati rilevanti si trovano di solito in pochi punti: wp_users e wp_usermeta, ordini e dati clienti di WooCommerce, tabelle delle voci dei plugin per moduli, commenti e log dei plugin di sicurezza, posta o attività.
WP-CLI può occuparsi della parte relativa agli utenti. Eseguire questi comandi solo sulla copia di staging, dopo aver verificato su quale sito ci si trova e aver confermato il prefisso delle tabelle:
wp option get siteurl          # deve mostrare l'URL di staging
wp config get table_prefix     # ad es. wp_
wp user list --role=customer --format=count
wp user delete $(wp user list --role=customer --field=ID) --yes
wp db query "UPDATE wp_users SET user_email = CONCAT('user', ID, '@example.test') WHERE ID > 1"
Adattare prefisso e ruolo al proprio sito. L'ultima riga reimposta le email rimanenti su un dominio di test riservato, così nessun messaggio può raggiungere una persona reale. Prima di eseguirla, assicurarsi che l'ID 1 sia davvero il proprio account. Per gli ordini WooCommerce e le voci dei moduli si usino gli strumenti di eliminazione o anonimizzazione del plugin stesso, oppure uno strumento di migrazione con opzione di anonimizzazione. I formati di archiviazione variano tra plugin e versioni, perciò l'SQL scritto a mano dimentica facilmente qualche tabella.
Anche i dump del database che viaggiano tra gli ambienti sono dati personali. Vanno cifrati, tenuti fuori da cartelle accessibili dal web e dalla posta, ed eliminati una volta importati. La nostra guida ai backup tratta cifratura e conservazione.
Impedire allo staging di comunicare con il mondo reale
Un sito copiato mantiene tutte le integrazioni del sito live, e le userà. Gli effetti collaterali più comuni:
- Email di ordine, reimpostazioni di password o newsletter inviate a clienti reali
- WP-Cron che esegue attività pianificate come rinnovi di abbonamenti, email di promemoria o esportazioni di dati
- Webhook che inviano ordini di prova a ERP, CRM o software di contabilità
- Chiavi live dei gateway di pagamento, che possono generare addebiti reali
- Analytics e pixel di marketing che contano il traffico di test e inviano all'esterno dati dei visitatori
- Chiamate API in uscita verso servizi di spedizione, magazzino o email marketing
Si interviene subito dopo la clonazione. Si instrada la posta verso un sistema di cattura come Mailpit, oppure si usa un plugin o un'impostazione dell'hosting che blocca tutta la posta in uscita. Si portano i gateway di pagamento in modalità sandbox o test con chiavi di prova. Si disattivano i webhook e si rimuovono i tag di marketing. Si imposta WP_ENVIRONMENT_TYPE su staging in wp-config.php, così i plugin che riconoscono l'ambiente possono disattivarsi da soli. Il nostro articolo sul hardening di wp-config.php spiega questa impostazione.
Poi si comunica al team qual è l'URL di staging. Molte email inviate per errore a clienti reali nascono dal lavorare nella scheda sbagliata del browser.
Mantenere lo staging aggiornato e le credenziali separate
Una copia di staging clonata sei mesi fa esegue ancora plugin vecchi di sei mesi, comprese tutte le vulnerabilità corrette nel frattempo. Se la copia si trova nello stesso account di hosting della produzione, un aggressore che entra nello staging può spesso leggere i file del sito live e wp-config.php, e da lì raggiungere il database di produzione. Anche le bonifiche falliscono quando una backdoor sopravvive in una copia gemella dimenticata.
Valgono queste regole:
- Aggiornare lo staging almeno con la stessa rapidità della produzione. Se nessuno è disposto a farlo, eliminare la copia.
- Dare allo staging un database e un utente di database propri, mai le credenziali di produzione.
- Generare nuove chiavi di sicurezza e salt per la copia.
- Attivare l'accesso a due fattori anche sullo staging.
- Mantenere solo gli account amministratore di chi esegue davvero i test. Declassare o eliminare tutti gli altri.
- Se l'hosting lo consente, usare per lo staging un account di hosting o un container separato.
Eliminare le vecchie copie di staging e trattare quella compromessa come una violazione
Si parte da un inventario. Si cercano sottodomini, sottocartelle come /old/, lo staging in un clic dell'hosting, copie locali sui portatili e copie detenute dall'agenzia o dai freelance. Per ogni copia si annotano lo scopo e una data di scadenza.
Si elimina tutto ciò che non è in uso attivo. Disattivarla o rimuovere il record DNS non basta. Vanno rimossi i file, il database della copia e ogni file di dump nelle home directory, nelle cartelle dei download o nei drive condivisi. Una copia dimenticata è ancora trattamento di dati personali e, se viene violata, resta una violazione.
Se una copia di staging è stata esposta o compromessa, la si valuta come violazione dei dati personali. Si applica la logica delle 72 ore dell'articolo 33 e, ai sensi dell'articolo 33, paragrafo 5, la violazione va documentata anche quando si decide di non notificarla. La nostra guida alla notifica entro 72 ore illustra i passaggi. Le copie di staging e le relative misure di protezione vanno riportate nella documentazione relativa all'articolo 32. Le agenzie che custodiscono copie di staging dei clienti dovrebbero verificare che l'accordo sul trattamento dei dati con il cliente le comprenda.
Il plugin gratuito di audit di secaudit.eu può essere eseguito su una copia di staging oltre che sul sito live. Segnala plugin obsoleti, password deboli e, una volta attivati i suoi controlli sulle vulnerabilità, vulnerabilità note, così da vedere che cosa manca a una copia trascurata → secaudit.eu
Il prossimo passo: cercare oggi il proprio dominio su crt.sh, elencare ogni copia trovata ed eliminarla o proteggerla entro la fine della settimana.
FAQ
Uno staging protetto da password è conforme al GDPR con dati reali?
Non automaticamente. L'autenticazione HTTP è una misura ragionevole, ma la copia contiene comunque dati personali reali, quindi richiede gli stessi aggiornamenti, lo stesso controllo degli accessi e la stessa documentazione della produzione. Anonimizzare i dati riduce il rischio molto più di una password.
Lo staging in un clic del mio hosting gestisce tutto questo?
Di solito solo in parte. Verificare se l'hosting aggiunge una richiesta di password o soltanto il noindex, se la posta in uscita è bloccata e se le impostazioni di pagamento e webhook vengono modificate. Controllare anche se la copia viene eliminata automaticamente o resta finché non la si rimuove.
Posso bloccare i motori di ricerca con robots.txt?
No. robots.txt è pubblico e volontario. Tiene lontani i crawler corretti e può indicare agli aggressori dove cercare. Usare l'autenticazione HTTP o una allowlist di IP.
Per quanto tempo posso tenere una copia di staging?
Solo finché serve a uno scopo attuale, come testare un aggiornamento specifico o un restyling. Terminato il lavoro, si eliminano la copia e i relativi dump del database, oppure la si rigenera a partire da dati anonimizzati.
Questo articolo ha carattere informativo generale e non costituisce consulenza legale.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

