Skimming de cartes WooCommerce : détecter le malware
Le skimming de cartes WooCommerce se cache dans le tunnel de paiement : où trouver le script, les premières heures, l'obligation RGPD de 72 h, la prévention.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

Si des clients vous disent que leur carte a été utilisée frauduleusement après un achat chez vous, ou si votre prestataire de paiement commence à poser des questions, ne commencez pas par vous connecter pour regarder la page de paiement. Le skimming de cartes sur WooCommerce est conçu pour rester invisible à vos yeux. Testez la page de paiement comme le fait un client, puis fouillez les endroits où le script peut se cacher.
Ce guide suit l'ordre de travail : détecter, localiser, contenir, traiter l'obligation RGPD, puis éviter la récidive.
Comment fonctionne le skimming de cartes WooCommerce, et pourquoi le gérant ne le voit pas
Un skimmer est un petit morceau de JavaScript injecté. Il lit ce que le client saisit dans les champs de la page de paiement (nom, adresse, e-mail et, si les champs de carte sont sur votre page, les données de carte) et en envoie une copie vers un domaine contrôlé par l'attaquant. La commande aboutit quand même. La page s'affiche et fonctionne normalement : personne ne se plaint de la boutique elle-même.
Les skimmers sont généralement conditionnels. Beaucoup ne s'exécutent que sur l'URL de la page de paiement et uniquement pour les visiteurs non connectés. Certains ne se déclenchent qu'une fois par visiteur ou par navigateur, si bien qu'une même personne ne revoit jamais le comportement. Le code est le plus souvent obfusqué ou affublé d'un nom anodin : un extrait d'analytique, un chargeur de CDN, un fichier jQuery.
C'est pourquoi un administrateur qui consulte la page de paiement ne prouve rien. Les premiers signes viennent en général de l'extérieur. Plusieurs clients ayant tous acheté chez vous signalent une fraude à la carte, votre prestataire de paiement vous interroge, ou un domaine inconnu apparaît dans les requêtes réseau de la page de paiement.
Si le paiement se fait entièrement sur la page du prestataire, un skimmer présent sur votre site a beaucoup moins à lire. Moins, ce n'est pas rien. Il peut encore copier nom, adresse et e-mail. Il peut aussi injecter un faux formulaire de carte qui collecte les données avant d'envoyer le client vers la vraie étape de paiement.
Testez votre page de paiement comme un client : listez tous les scripts dans les outils de développement
Ouvrez une fenêtre de navigation privée et ne vous connectez pas. Mettez un vrai produit au panier et passez à la page de paiement. Avant que celle-ci ne se charge, ouvrez les outils de développement (F12), passez dans l'onglet Réseau (Network), cochez Conserver le journal (Preserve log) et filtrez sur JS, puis sur Fetch/XHR.
Remplissez la page de paiement avec des données de test, mais ne saisissez pas de vraies coordonnées de carte. Observez quelles requêtes partent pendant que vous tapez et changez de champ : les skimmers envoient souvent les données à la modification d'un champ ou à la soumission du formulaire. Si votre prestataire propose un mode test et que vous pouvez passer une commande de test, vérifiez aussi la page de confirmation de commande.
Notez chaque hôte qui charge un script ou reçoit une requête, et classez-le :
- Votre propre domaine
- Votre prestataire de paiement
- Un fournisseur connu que vous avez choisi (analytique, chat, bandeau de consentement)
- Inconnu
Considérez tout ce qui se trouve dans le quatrième groupe comme suspect jusqu'à ce que quelqu'un l'explique. Ouvrez ensuite le panneau Sources et examinez les scripts inline de la page de paiement. Les lignes uniques très longues, les grandes chaînes encodées et le code qui construit des URL à partir de fragments méritent un examen plus attentif.
Recommencez depuis un téléphone en données mobiles, puis depuis un autre réseau : un skimmer peut filtrer selon l'appareil, le pays ou le référent. Chaque essai n'est qu'un instantané, et un essai propre ne prouve pas que la page de paiement l'est. Pour obtenir une liste complète et documentée de tous les scripts externes du site, suivez notre guide sur les scripts tiers sous WordPress.
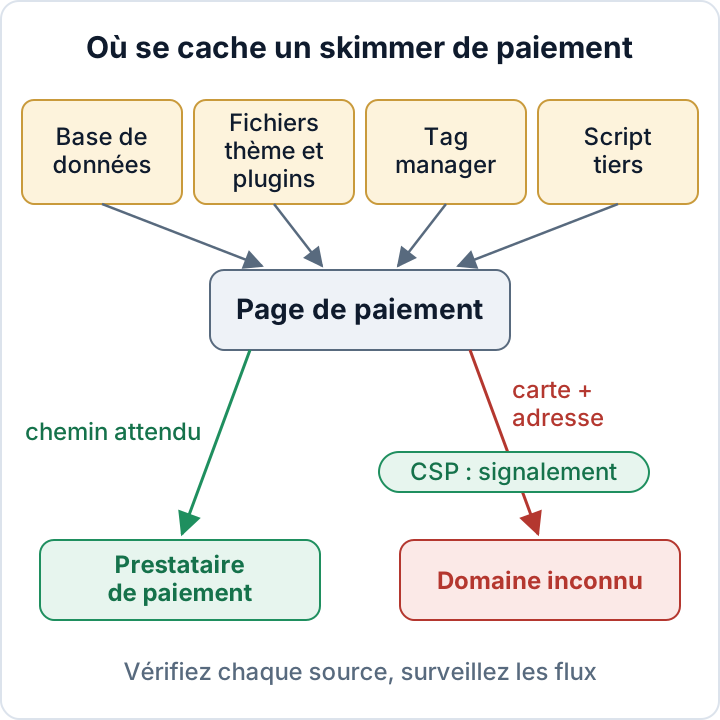
Où se cachent les skimmers : base de données, fichiers du thème, gestionnaire de balises
Copiez les fichiers et la base de données avant de chercher (voir la section sur les premières heures). Les commandes ci-dessous ne font que lire.
Base de données. Les skimmers sont souvent stockés dans des options qui écrivent du code dans la page : réglages de scripts d'en-tête et de pied de page, contenu de widgets, CSS/JS du personnalisateur et réglages de constructeurs de pages. Cherchez avec WP-CLI les inclusions de scripts externes et les appels de décodage courants :
wp db search 'script src' --all-tables-with-prefix
wp db search 'atob(' --all-tables-with-prefix
wp db search 'fromCharCode' --all-tables-with-prefix
wp db search 'base64' --all-tables-with-prefix
Pour regarder de plus près les options et les contenus, lancez les requêtes suivantes. Remplacez wp_ par le préfixe de table indiqué dans wp-config.php. CHAR(60) correspond au chevron ouvrant : les requêtes détectent donc le début d'une balise script :
wp db query "SELECT option_name, LENGTH(option_value) FROM wp_options WHERE option_value LIKE CONCAT('%', CHAR(60), 'script%') OR option_value LIKE '%atob(%';"
wp db query "SELECT ID, post_type, post_status FROM wp_posts WHERE post_content LIKE CONCAT('%', CHAR(60), 'script%');"
Vous obtiendrez quelques résultats légitimes, par exemple votre outil d'analytique ou de consentement. Ce que vous cherchez, ce sont les entrées que personne ne sait expliquer.
Fichiers. Listez les fichiers PHP et JavaScript modifiés récemment dans les thèmes, les extensions et les extensions « must-use ». Comparez ensuite le noyau et les extensions de WordPress.org avec les sommes de contrôle officielles :
find wp-content/themes wp-content/plugins wp-content/mu-plugins -type f \( -name '*.php' -o -name '*.js' \) -mtime -30 -ls
wp core verify-checksums
wp plugin verify-checksums --all
Les dates de modification peuvent être falsifiées. Les sommes de contrôle des extensions ne fonctionnent que pour celles hébergées sur WordPress.org : pour les extensions premium et votre thème, comparez avec une copie récente fournie par l'éditeur. Notre guide sur la vérification des sommes de contrôle WordPress explique comment lire les résultats.
Gestionnaire de balises. Ouvrez l'historique des versions du conteneur. Repérez les balises HTML personnalisées que vous n'avez pas créées, celles qui ne se déclenchent que sur la page de paiement et les publications récentes par des utilisateurs inconnus. Vérifiez qui dispose du droit de publication. Passez aussi en revue les extensions de scripts d'en-tête/pied de page et les extensions d'extraits de code, car tout ce qu'elles contiennent s'exécute sur chaque page.
Fournisseurs tiers. Un script que vous chargez volontairement depuis un fournisseur peut lui-même être compromis. Vos propres fichiers sont alors sains, mais pas celui qui se trouve sur le serveur du fournisseur. La liste des requêtes réseau de l'étape précédente est le seul moyen de s'en apercevoir.
Une Content-Security-Policy sur la page de paiement comme système d'alerte précoce
Une Content-Security-Policy (CSP) indique au navigateur quels hôtes ont le droit de charger des scripts et de recevoir des données. En mode « rapport seul », elle ne bloque rien et se contente de signaler les violations. Sur la page de paiement, chaque hôte inattendu devient alors un rapport que vous pouvez lire.
Le mu-plugin minimal ci-dessous envoie un en-tête en mode rapport seul sur la page de paiement. is_checkout() renvoie aussi vrai sur la page de confirmation de commande. Remplacez les hôtes fictifs par ceux que documente votre prestataire et par votre propre point de collecte des rapports. Enregistrez-le sous wp-content/mu-plugins/checkout-csp-report.php. Le fichier doit commencer par la balise d'ouverture PHP standard, seule sur la première ligne, suivie de :
// CSP en mode rapport seul pour les pages de paiement et de confirmation de commande WooCommerce
add_action( 'template_redirect', function () {
    if ( function_exists( 'is_checkout' ) && is_checkout() ) {
        header( "Content-Security-Policy-Report-Only: script-src 'self' https://pay.provider.example; connect-src 'self' https://pay.provider.example; img-src 'self' data:; form-action 'self' https://pay.provider.example; frame-src https://pay.provider.example; report-uri https://csp-reports.example/endpoint" );
    }
} );
La directive img-src est là parce que beaucoup de skimmers exfiltrent les données volées sous la forme d'une requête d'image plutôt que d'un appel fetch ; connect-src seule ne le signalerait pas. Attendez-vous à du bruit au début. WooCommerce et de nombreux thèmes impriment des scripts inline, et cette politique les signale. Traitez les rapports, ajoutez ce qui est réellement nécessaire, et ne passez à un en-tête Content-Security-Policy en mode bloquant qu'ensuite.
La CSP a ses limites. Si vous autorisez 'unsafe-inline', un skimmer inline s'exécute malgré tout. Si un domaine autorisé est compromis, la CSP le laisse passer. Un attaquant disposant d'un accès administrateur ou aux fichiers peut aussi modifier ou supprimer l'en-tête. Les directives et les endroits où définir les en-têtes sont traités dans notre guide des en-têtes de sécurité et dans la documentation MDN sur la CSP.
Skimmer découvert : les premières heures
Travaillez dans cet ordre. Nettoyer d'abord détruit les preuves dont vous avez besoin pour retrouver le point d'entrée et la période concernée.
- Préservez les preuves. Copiez les fichiers et un export de la base de données hors du serveur, exportez la version du conteneur du gestionnaire de balises, et conservez l'URL de la requête suspecte, des captures d'écran et les horodatages.
- Arrêtez le skimming. Mettez la page de paiement en mode maintenance ou basculez vers la page de paiement hébergée du prestataire. Supprimez ensuite le script de tous les emplacements trouvés, y compris les caches et le CDN.
- Trouvez le point d'entrée. Il peut s'agir d'une extension vulnérable, d'identifiants volés d'administrateur ou de gestionnaire de balises, ou d'un fournisseur compromis. Si vous sautez cette étape, le skimmer reviendra. Notre plan de suppression de malware couvre le nettoyage et la recherche de portes dérobées.
- Renouvelez tout d'un seul coup. Cela comprend les mots de passe administrateur WordPress et les mots de passe d'application, les clés et sels de sécurité dans
wp-config.php(leur modification déconnecte toutes les sessions), les comptes d'hébergement et SFTP, le mot de passe de la base de données, les clés d'API et secrets de webhook du prestataire de paiement, ainsi que les comptes du gestionnaire de balises et des autres fournisseurs. - Prévenez rapidement votre prestataire de paiement et suivez ses instructions.
- Établissez la période concernée, de la première apparition du script à sa suppression. Les sauvegardes, les dates de fichiers, l'historique du gestionnaire de balises et les journaux vous y aideront. Cette période détermine quels clients sont touchés.
Si la situation dépasse votre équipe, faites appel tôt à votre développeur, à votre hébergeur ou à un professionnel indépendant de la réponse à incident, avant que les preuves ne soient écrasées.
Le skimming de cartes est une violation de données à caractère personnel au sens du RGPD : le délai de 72 heures
Lorsque les noms, adresses, e-mails et données de paiement de vos clients sont copiés vers un attaquant, la confidentialité est compromise. Il s'agit d'une violation de données à caractère personnel au sens du RGPD.
Selon l'art. 33, vous devez la notifier à votre autorité de contrôle (en France, la CNIL) dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance, à moins que la violation ne soit pas susceptible d'engendrer un risque. Selon l'art. 34, vous devez informer les personnes concernées dans les meilleurs délais lorsque la violation est susceptible d'engendrer un risque élevé. Des données de paiement volées, combinées à des données d'identité, atteindront souvent ce seuil, mais évaluez-le pour votre propre situation. L'art. 33, paragraphe 5, vous oblige à documenter chaque violation, y compris votre raisonnement si vous décidez de ne pas la notifier.
Pour identifier les clients concernés, appuyez-vous sur la période établie et sur un export des commandes de cette période. Le contenu de la notification est détaillé dans notre guide de la notification sous 72 heures.
Cet article est une information générale et ne constitue pas un conseil juridique.
Éviter le prochain skimmer : conception du paiement, peu d'administrateurs, surveillance
Privilégiez une page de paiement hébergée ou les champs hébergés du prestataire, afin que les données de carte ne transitent jamais par du code que vous contrôlez. La page hébergée offre l'exposition la plus faible. Les champs hébergés gardent le paiement sur votre site et présentent moins de risques que des champs de carte classiques. Ni l'une ni l'autre n'empêche un faux formulaire ni la copie des données d'adresse. Notre guide de sécurité WooCommerce détaille la mise en place.
Maintenez en vigueur la CSP bloquante sur la page de paiement. Gardez un petit nombre d'administrateurs et exigez une authentification à deux facteurs pour chacun d'eux. Traitez les droits de publication du gestionnaire de balises et les extensions d'injection de scripts ou d'extraits de code comme des accès de niveau administrateur. Mettez les extensions à jour rapidement et passez une commande de test après chaque mise à jour.
Ajoutez de la surveillance : contrôles d'intégrité des fichiers, analyses régulières de malware et de la base de données, et revue mensuelle des requêtes de la page de paiement par rapport à votre liste d'hôtes attendus. Le plugin d'audit gratuit de secaudit.eu signale les modifications d'intégrité des fichiers, les contenus obfusqués, les signatures de malware et les entrées suspectes dans la base de données. Il détecte et signale ; il ne supprime pas les malwares et ne garantit pas une page de paiement saine → secaudit.eu.
Votre prochaine étape, dès aujourd'hui : faites le contrôle réseau en navigation privée sur votre page de paiement et notez la liste des hôtes attendus. Tout le reste en découle.
FAQ
Avec les champs hébergés de Stripe ou PayPal, suis-je à l'abri du skimming ?
Vous êtes moins exposé, mais pas à l'abri. Un skimmer peut encore copier nom, adresse et e-mail, ou afficher un faux formulaire de carte avant la vraie étape de paiement.
Mon analyse est propre, mais des clients signalent des fraudes. Que faire ?
Les scanners peuvent passer à côté des scripts conditionnels, du code chargé depuis un serveur distant et des balises du gestionnaire de balises. Refaites le contrôle réseau « côté client » depuis plusieurs appareils et parlez-en à votre prestataire de paiement. La fraude peut aussi avoir une autre origine.
Dois-je prévenir tous les clients ?
L'art. 34 s'applique lorsque la violation est susceptible d'engendrer un risque élevé pour les personnes concernées. Fondez votre décision sur la période établie et sur les données prélevées, et documentez-la dans les deux cas.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

