security.txt pour WordPress : recevoir les signalements
Publier security.txt (RFC 9116) sur WordPress : champs requis, tests nginx et curl, une boîte mail réellement lue, et le signalement CRA pour les éditeurs de plugins.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe
Un fichier security.txt indique à quiconque découvre un problème de sécurité sur votre site ou dans votre produit où le signaler. Sur WordPress, dix minutes suffisent pour le publier. Le plus difficile est de s'assurer que quelqu'un lit la boîte mail qui se trouve derrière, et répond.
Ce guide détaille les champs, la publication et le test du fichier sur un site WordPress, puis le traitement des signalements reçus. Pour les éditeurs de plugins et de thèmes, il explique aussi le lien avec la divulgation coordonnée des vulnérabilités et le Cyber Resilience Act.
Ce qu'est security.txt, et ce qu'il n'est pas
La RFC 9116 définit un fichier texte brut placé à l'adresse /.well-known/security.txt et servi en HTTPS. Il rassemble des coordonnées de contact et quelques informations facultatives à l'intention des chercheurs en sécurité. Un chercheur, l'exploitant d'un scanner ou l'équipe informatique d'un client peut le trouver sans chercher un formulaire de contact ni deviner des noms sur LinkedIn. Il est utile pour tout site d'entreprise, pour les agences, et surtout pour les éditeurs de plugins.
Soyons clairs sur ses limites. Le fichier ne corrige rien et ne rend pas votre site plus sûr. Ce n'est pas un programme de bug bounty : il ne vous oblige à rémunérer personne et ne promet aucun délai de réponse, sauf si vous en inscrivez un dans votre politique. Comme les pastilles évoquées dans notre article sur les labels de sécurité, c'est un signal visible. À la différence d'un label, il prouve seulement qu'un canal existe. Si personne ne relève la boîte mail, le fichier est pire que rien : les signalements tombent dans le vide pendant que vous donnez l'impression d'être préparé.
Les deux champs obligatoires : Contact et Expires
Deux champs seulement sont obligatoires.
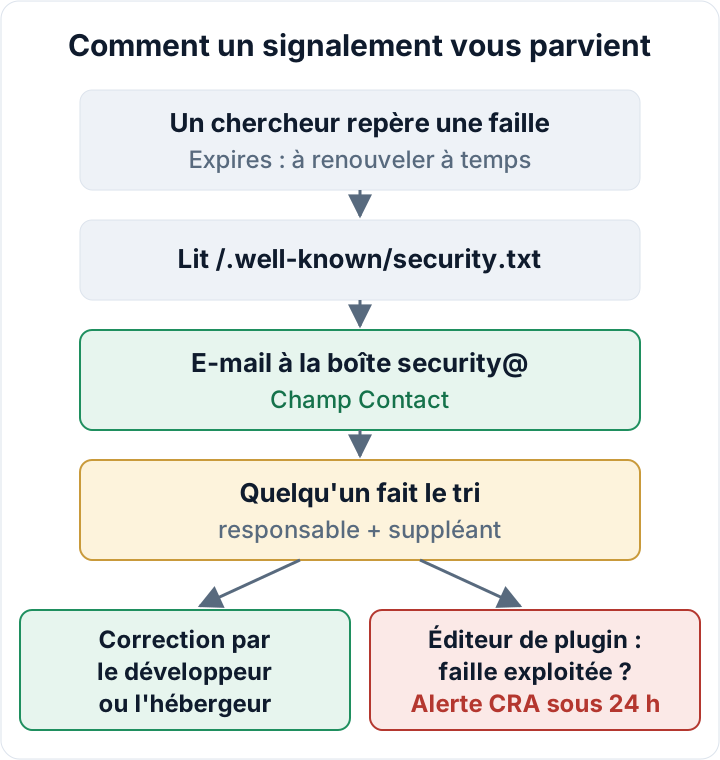
Contact est une URI mailto:, https: ou tel:. Vous pouvez l'indiquer plusieurs fois, par ordre de préférence. Utilisez une adresse de fonction du type security@votredomaine.fr, pas une adresse nominative. Les gens partent, et une adresse personnelle dans un fichier public survit à leur contrat.
Expires doit apparaître une seule fois. C'est une date et une heure au format ISO 8601, et la RFC recommande de la fixer à moins d'un an. De quelques mois à un an, c'est un bon réglage. Quand un chercheur voit une date dépassée, il en conclut que le canal est abandonné, et de nombreux outils automatiques le signalent.
Un fichier minimal valide :
Contact: mailto:security@example.eu
Expires: 2027-09-30T22:00:00.000Z
Les lignes qui commencent par # sont des commentaires. Enregistrez le fichier en texte brut UTF-8.
Champs facultatifs utiles : Policy, Preferred-Languages, Encryption, Canonical
Policy pointe vers une courte page de politique de divulgation sur votre site. Quelques paragraphes suffisent :
- ce qu'il faut signaler (les vulnérabilités de votre site ou de votre produit)
- ce qu'il ne faut pas faire : ne pas télécharger ni conserver de données personnelles, ne pas mener de tests de déni de service, ne pas faire d'ingénierie sociale auprès du personnel
- le délai dans lequel vous comptez accuser réception
- si vous versez des récompenses (en général : non)
Preferred-Languages liste des codes de langue séparés par des virgules. C'est pratique pour une entreprise européenne : fr, en, de indique au chercheur que le français, l'anglais et l'allemand conviennent.
Encryption renvoie vers une clé publique OpenPGP. Ce champ est facultatif. Ne l'ajoutez que si quelqu'un chez vous sait réellement déchiffrer les messages. Un signalement chiffré que personne ne peut lire est un signalement perdu.
Canonical indique la ou les URL où ce fichier réside officiellement. Cela compte quand le même fichier est accessible sur plusieurs hôtes.
Acknowledgments peut pointer vers une page de remerciements, si vous en tenez une. Hiring sert aux offres d'emploi ; vous pouvez l'ignorer.
Vous pouvez aussi signer l'ensemble du fichier avec une signature OpenPGP en clair. Évitez-le, sauf si vous avez un processus pour resigner à chaque modification. Une signature cassée ou périmée sème plus de confusion qu'un fichier non signé.
Un exemple complet :
# Contact sécurité pour example.eu
Contact: mailto:security@example.eu
Contact: https://example.eu/security-report/
Expires: 2027-09-30T22:00:00.000Z
Policy: https://example.eu/security-policy/
Preferred-Languages: en, de, et
Canonical: https://example.eu/.well-known/security.txt
# Seulement si quelqu'un sait déchiffrer :
# Encryption: https://example.eu/pgp-key.txt
Publier security.txt sur un site WordPress
WordPress n'a aucun réglage pour cela. La méthode la plus simple consiste à envoyer le fichier par SFTP dans un dossier nommé .well-known à la racine web, c'est-à-dire le dossier qui contient le index.php de WordPress (et, dans la plupart des installations, wp-config.php). Le dossier existe peut-être déjà : votre hébergeur ou votre client de certificats y dépose parfois les fichiers de challenge ACME pour Let's Encrypt. N'y touchez pas, ajoutez seulement votre fichier.
Les règles de réécriture standard de WordPress servent directement les fichiers existants, si bien qu'aucune autre modification n'est en général nécessaire. Certains plugins de sécurité ou de SEO savent aussi générer le fichier de façon virtuelle. Cela fonctionne également, mais la requête dépend alors du bon état de WordPress et du plugin. Un fichier physique est plus simple et survit aux changements de plugins.
Sous nginx, beaucoup de configurations durcies contiennent une règle du type location ~ /\. { deny all; }, qui bloque aussi /.well-known/. Ajoutez une exception par préfixe. Le modificateur ^~ empêche nginx d'évaluer les règles par expression régulière pour ce chemin :
location ^~ /.well-known/ {
    allow all;
    try_files $uri =404;
    charset utf-8;
}Sous Apache, vous pouvez placer dans .well-known un fichier .htaccess d'une seule ligne pour que le fichier texte soit servi en UTF-8 :
AddDefaultCharset utf-8Multisite et plusieurs domaines : la RFC attend un fichier par nom d'hôte. Un réseau multisite partage généralement une seule racine web, de sorte que le même fichier apparaît sur chaque domaine associé. Indiquez soit chaque URL sur une ligne Canonical distincte, soit servez un fichier différent par hôte à l'aide d'une règle serveur.
CDN : si un CDN met en cache les fichiers texte, purgez la copie en cache après chaque modification. Sinon, les visiteurs risquent de voir l'ancienne date Expires. Une redirection 301 de l'ancien emplacement /security.txt vers /.well-known/security.txt est facultative.
Vérifier que le fichier est bien servi
Lancez cette commande depuis n'importe quel terminal :
curl -sI https://example.eu/.well-known/security.txtVous attendez un statut 200, un en-tête content-type: text/plain; charset=utf-8 et aucun en-tête location:. Une redirection 301 vers la page d'accueil ou une réponse text/html signale un problème. La cause habituelle est une page 404 de WordPress, un plugin qui « redirige toutes les 404 » ou un plugin de sécurité qui renvoie une page de blocage. Regardez ensuite le contenu lui-même :
curl -s https://example.eu/.well-known/security.txtOuvrez aussi l'URL dans une fenêtre de navigation privée. Plusieurs validateurs publics analysent le fichier et signalent une date expirée ou un champ manquant. Voyez-y un confort, pas une référence.
Derrière le fichier : une boîte mail que quelqu'un lit
C'est là que la plupart des mises en place échouent. Avant de publier, décidez :
- Un responsable et un suppléant. Désignez une personne qui lit
security@et une autre qui assure les congés. Notez les deux noms en interne, pas dans le fichier. - Les règles anti-spam. Veillez à ce que l'adresse n'atterrisse jamais dans les indésirables. Les signalements viennent souvent d'expéditeurs inconnus et contiennent des liens et du code.
- L'accusé de réception. Envoyez une courte réponse confirmant la réception. Fixez-vous un objectif tenable, par exemple deux jours ouvrés. C'est votre choix : ne le publiez dans la politique que si vous pouvez le tenir.
- Le tri. Le problème est-il réel et reproductible ? Touche-t-il des données personnelles ? Qui le corrige : votre développeur, votre hébergeur ou l'éditeur du plugin ? Si un signalement montre que des données ont réellement été exposées, vous êtes peut-être face à une violation de données à caractère personnel. Voir la notification RGPD sous 72 heures. Si le problème vient d'un plugin tiers, suivez notre guide sur les plugins vulnérables.
- Un rappel pour Expires. Programmez un rendez-vous dans votre agenda environ un mois avant la date. Mettre le fichier à jour prend deux minutes.
Attendez-vous aussi à du courrier de faible qualité. Les messages de type « beg bounty » collent la sortie d'un scanner automatique, comme un en-tête manquant ou une remarque sur SPF, et réclament un paiement. Répondez poliment, corrigez ce qui est réellement fondé, et ne payez pas pour des résultats de scanner que vous n'avez jamais demandés.
Tenez un journal simple de chaque signalement : date de réception, résumé, décision, correctif et date de clôture. Ce journal constitue une preuve au titre de la responsabilité du RGPD (art. 5, paragraphe 2). Il vous donne aussi une réponse concrète lorsqu'un client soumis à la directive NIS 2 vous demande, dans un questionnaire fournisseur, comment vous recevez et traitez les signalements de sécurité.
Éditeurs de plugins et de thèmes : security.txt, divulgation coordonnée et CRA
Si vous vendez des plugins ou des thèmes, security.txt est la porte d'entrée de votre gestion des vulnérabilités. Le Cyber Resilience Act impose aux fabricants un processus de gestion des vulnérabilités et une politique de divulgation coordonnée des vulnérabilités. Ces exigences font partie des principales obligations, applicables à partir du 11 décembre 2027.
L'obligation de signalement, elle, est déjà en vigueur. Depuis le 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves via la plateforme unique de signalement de l'ENISA, en commençant par une alerte précoce dans un délai de 24 heures. En pratique, un message arrivé dans votre boîte sécurité peut être le moment où vous apprenez qu'une faille est exploitée, et le délai commence alors à courir. C'est une raison de plus de prévoir un responsable, un suppléant et un tri rapide.
Pour un éditeur, une organisation solide comprend quatre éléments :
- security.txt sur le domaine de l'éditeur
- une politique de divulgation vers laquelle il renvoie
- le même contact dans le readme du plugin
- le même contact sur chaque page produit
Les chercheurs partent souvent du plugin plutôt que du site de votre entreprise. Le calendrier complet, les échéances ultérieures et les amendes sont détaillés dans notre guide du CRA pour les éditeurs de plugins.
Si un signalement débouche sur un véritable incident sur votre propre site, le plugin gratuit Security Audit & Compliance affiche un brouillon de notification d'incident avec les étapes à 24 heures, 72 heures et un mois, ce qui aide à structurer la suite → secaudit.eu.
Votre prochaine étape : créez le fichier de deux lignes, publiez-le, lancez la vérification curl et inscrivez dès aujourd'hui le rappel Expires dans votre agenda.
Cet article est une information générale et ne constitue pas un conseil juridique.
FAQ
Un site de petite entreprise a-t-il besoin de security.txt ?
Aucune loi ne l'impose pour un site d'entreprise ordinaire. Le fichier ne coûte presque rien et reste utile, et certains clients le vérifient lors des évaluations de fournisseurs.
security.txt attire-t-il les attaques ?
Non. Il contient des coordonnées et aucune information sur d'éventuelles faiblesses. Les attaquants scannent les sites, que le fichier existe ou non.
Dois-je payer les signalements ?
Non, sauf si vous annoncez une prime. Précisez clairement dans votre politique que vous ne versez pas de récompenses, si c'est le cas.
Puis-je utiliser un formulaire de contact à la place d'une adresse e-mail ?
Oui. Une URL https: dans le champ Contact est valide. Assurez-vous que les envois parviennent aux personnes qui gèrent la boîte sécurité.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension