Journaux de sécurité et RGPD : que consigner, quelle durée
Journalisation de sécurité et RGPD sous WordPress : que consigner, où stocker les journaux, qui y accède, comment raccourcir les IP et fixer la conservation.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

Après un piratage, trois questions se posent : comment l'attaquant est entré, ce qu'il a pu voir, et depuis combien de temps il était là. Sans journaux, vous en êtes réduit à deviner, et une supposition est une base fragile pour décider d'une notification de violation. Une bonne journalisation de sécurité au regard du RGPD consiste à conserver assez de données pour répondre à ces trois questions. Elle suppose aussi de traiter les journaux comme des données personnelles, car c'est bien ce qu'ils sont.
Journalisation de sécurité et RGPD : pourquoi vous avez besoin de journaux, et pourquoi ce sont des données personnelles
Le RGPD attend de vous que vous sachiez ce qui s'est passé. L'article 33(5) impose de documenter chaque violation de données à caractère personnel : les faits, ses effets et les mesures prises pour y remédier, même si vous ne notifiez pas l'autorité. Impossible de consigner les faits d'une violation que vous ne pouvez pas reconstituer. L'article 32(1)(b) demande de garantir l'intégrité constante de vos systèmes, et l'article 32(1)(d) une procédure pour tester l'efficacité de vos mesures. Les journaux servent les deux.
Ils contiennent aussi des adresses IP, des identifiants de connexion, parfois des adresses e-mail, et la trace de qui a fait quoi et quand. Ce sont donc des données personnelles. Elles exigent une sécurité appropriée (art. 5(1)(f)), la protection des données par défaut (art. 25) et une documentation que vous pouvez présenter (art. 5(2)).
D'où une tension. Si vous conservez trop peu, vous ne pouvez pas enquêter. Si vous conservez trop, trop longtemps, vous avez constitué une archive de données personnelles qui peut elle-même fuiter. Le reste de cet article cherche le juste milieu et la manière de le mettre par écrit. Pour l'ensemble des mesures de l'article 32, voir l'article 32 du RGPD appliqué à WordPress.
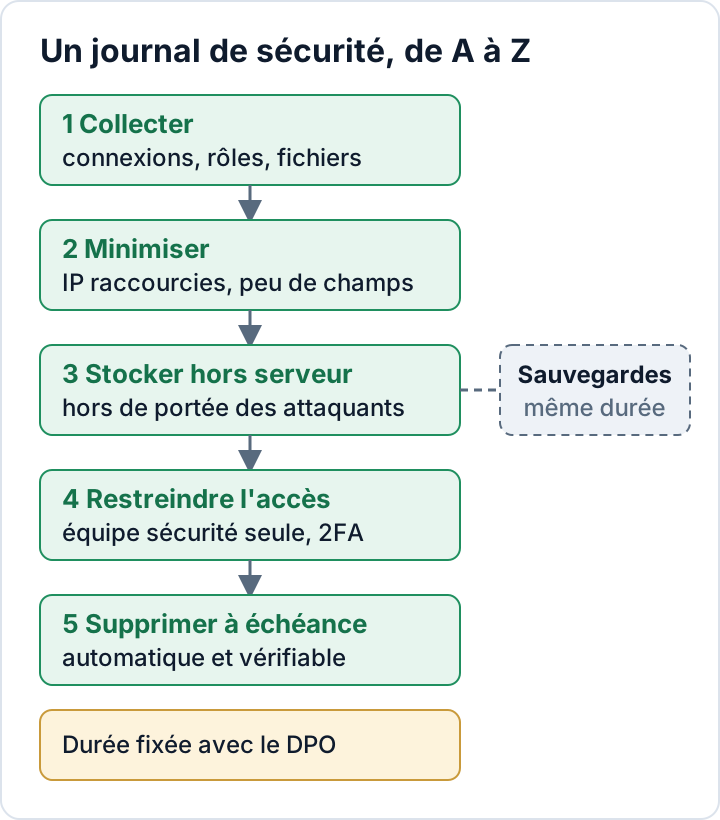
Que consigner sur un site WordPress
Le cœur de WordPress ne tient pas de journal d'activité. Les événements viennent d'une extension de journal d'activité ou de sécurité, ou du serveur web. Voici les sources qui comptent lors d'une enquête :
| Source de journal | Contenu | Données personnelles | Usage typique |
|---|---|---|---|
| Connexions et échecs de connexion | Identifiant essayé, IP, heure, résultat | IP, identifiant | Force brute, prise de contrôle de compte |
| Modifications d'utilisateurs et de rôles | Nouveaux comptes, changements de rôle, auteur | Identifiants, e-mails | Comptes administrateur cachés |
| Mots de passe d'application | Utilisateur, nom, création, dernière utilisation | Identifiant, IP | Accès persistant |
| Modifications d'extensions et de thèmes | Installation, mise à jour, activation, suppression | Identifiant | Point d'entrée, portes dérobées |
| Modifications de réglages | siteurl, home, e-mail de l'administrateur | Identifiant, e-mail | Redirections malveillantes, prise de contrôle |
| Intégrité des fichiers | Fichiers nouveaux ou modifiés par rapport à une référence | Généralement aucune | Web shells, code injecté |
| Journaux d'accès/d'erreurs du serveur web | Chaque requête : IP, URL, statut, user agent | IP, parfois des données dans les URL | Reconstitution de la chronologie |
Les changements de siteurl et de l'e-mail de l'administrateur méritent une attention particulière. Les attaquants modifient l'un et l'autre pour rediriger les visiteurs ou recevoir les e-mails de réinitialisation de mot de passe. Des fichiers modifiés par rapport à une référence saine sont souvent la première preuve tangible d'un web shell. Le journal d'accès relie les événements entre eux : il montre quelle IP a envoyé la requête POST vers quel fichier, quelques secondes avant l'apparition du nouveau compte administrateur.
Certaines données n'ont rien à faire dans un journal : les mots de passe (y compris ceux des tentatives échouées, qui sont souvent un vrai mot de passe avec une faute de frappe), le contenu complet des formulaires de contact, les données de paiement et les corps de requête bruts. Si une extension propose de « tout journaliser », refusez.
Où se trouvent les journaux WordPress, et pourquoi cela compte après un piratage
Les journaux se retrouvent en général à l'un de ces quatre endroits :
- Le compte d'hébergement : journaux d'accès et d'erreurs dans le panneau de contrôle. L'hébergeur les fait tourner après un délai qu'il fixe lui-même, souvent court. Vérifiez ce que fait le vôtre.
- La base de données WordPress : les extensions de journal d'activité écrivent dans leurs propres tables.
- **
wp-content/debug.log:** erreurs PHP, parfois avec des chemins, des identifiants ou des données de requête. - Un service de journaux externe ou un serveur syslog.
Les trois premiers partagent une faiblesse : quiconque dispose de droits d'administration ou d'un accès aux fichiers peut les modifier ou les vider. Un attaquant soigneux supprimera les lignes de la table de connexions qui trahissent ses propres connexions. Gardez donc une copie à un endroit où le site WordPress ne peut pas écrire : un serveur syslog, un service de journaux, ou au minimum un répertoire hors de la racine web que l'utilisateur PHP ne peut pas modifier. nginx sait envoyer directement ses journaux d'accès vers syslog (access_log syslog:server=logs.example.net combined;), et rsyslog peut transférer les journaux du serveur.
Un service de journaux externe traite des données personnelles pour votre compte. C'est donc un sous-traitant, et vous avez besoin d'un contrat de sous-traitance au titre de l'article 28. Vérifiez aussi où le service stocke les données.
Conserver moins de données personnelles : IP raccourcies et moins de champs
L'article 25 demande la protection des données par défaut. Concrètement, décidez pour chaque journal si l'adresse IP complète est nécessaire. Le blocage des attaques par force brute et la traçabilité d'un incident en ont besoin, mais seulement pour une courte durée. Les statistiques et les journaux de tendance à long terme, non.
Avec nginx, vous pouvez écrire deux journaux : un journal complet à courte durée de conservation, et un journal raccourci que vous gardez plus longtemps. Les directives map et log_format se placent dans le bloc http :
map $remote_addr $remote_addr_short {
    default                                  0.0.0.0;
    "~^(?P<ip>\d+\.\d+\.\d+)\.\d+$"           $ip.0;
    "~^(?P<ip>[^:]+:[^:]+):"                  $ip::;
}

map $request_uri $request_path {
    "~^(?P<path>[^?]*)" $path;
}

log_format privacy '$remote_addr_short [$time_local] "$request_method $request_path $server_protocol" '
                   '$status $body_bytes_sent "$http_user_agent"';

access_log /var/log/nginx/access.log combined;
access_log /var/log/nginx/access-short.log privacy;
Pour IPv4, le dernier octet est remplacé par 0. Pour IPv6, seuls les deux premiers groupes sont conservés. En journalisant uniquement le chemin issu de $request_uri (coupé au ?) plutôt que $request, vous écartez aussi la chaîne de requête, là où apparaissent volontiers adresses e-mail, jetons de réinitialisation et identifiants de suivi. $uri seul n'est pas un bon substitut sous WordPress : après try_files, il affiche en général /index.php au lieu de la page réellement demandée. Si votre site est derrière un CDN ou un proxy inverse, $remote_addr correspond à l'adresse du proxy, sauf si le module real-IP est configuré. Testez avec nginx -t avant de recharger. De nombreuses extensions de sécurité proposent un réglage équivalent d'anonymisation des IP pour leurs propres tables.
Cette méthode a ses limites. Une IP raccourcie reste souvent une donnée personnelle lorsqu'on la combine avec un horodatage et un user agent : elle reste donc dans le champ du RGPD. Elle est aussi bien moins utile lors d'une enquête. C'est pourquoi vous gardez le journal complet pour une courte durée, sans vous fier au seul journal raccourci.
Qui peut lire les journaux : restrictions d'accès
Les journaux montrent qui s'est connecté, d'où et quand : seules les personnes chargées de la sécurité doivent donc pouvoir les lire. Passez en revue chaque emplacement :
- Le panneau d'hébergement : qui a un accès, et si d'anciens collaborateurs ou d'anciennes agences en ont encore un.
- L'écran de journal de l'extension : généralement visible par tous les administrateurs. Une raison de plus de limiter leur nombre.
- Le service de journaux externe : des comptes nominatifs uniquement, avec l'authentification à deux facteurs activée.
Gardez les fichiers de journaux hors de la racine web. Vérifiez que debug.log ne peut pas être téléchargé depuis votre domaine. Les réglages correspondants sont traités dans le durcissement de wp-config.php. Si une agence lit les journaux d'un client, elle traite des données personnelles pour le compte de ce client et doit figurer dans le contrat de sous-traitance. Journaliser qui lit les journaux est facultatif pour un petit site. Que vous le fassiez ou non, consignez-le par écrit.
Conservation : choisir une durée justifiée et supprimer automatiquement
Cet article ne vous donnera pas de nombre de jours légal, car aucun chiffre unique ne vaut pour tous les sites. Fixez la durée avec votre délégué à la protection des données (DPO), ou avec la personne qui s'occupe de la protection des données dans votre entreprise. Puis consignez le raisonnement :
- Délai de détection : combien de temps des attaques peuvent réalistement passer inaperçues sur votre site. Des journaux supprimés avant que vous remarquiez un problème ne servent à rien.
- Rythme de revue : à quelle fréquence quelqu'un consulte réellement les journaux ou les alertes. Voir la surveillance de la sécurité de WordPress.
- Rotation chez l'hébergeur : ce que l'hébergeur supprime de toute façon, et si vous avez besoin d'une copie plus longue.
- Limitation de la conservation : le principe du RGPD selon lequel les données personnelles ne sont pas conservées plus longtemps que nécessaire au regard de la finalité.
Un schéma courant : une courte durée pour les journaux bruts complets, une plus longue pour les données raccourcies ou agrégées.
Faites ensuite en sorte que la suppression soit effective sur le plan technique. Sur votre propre serveur, modifiez le fichier existant /etc/logrotate.d/nginx plutôt que d'ajouter une seconde entrée pour les mêmes fichiers :
/var/log/nginx/*.log {
    daily
    rotate 14
    maxage 14
    compress
    delaycompress
    missingok
    notifempty
    sharedscripts
    postrotate
        [ -s /run/nginx.pid ] && kill -USR1 "$(cat /run/nginx.pid)"
    endscript
}
Le 14 n'est qu'une valeur de substitution. Remplacez-le par la durée que vous avez documentée. Si le journal complet et le journal raccourci demandent des durées différentes, donnez à chaque fichier son propre bloc avec son chemin exact au lieu du joker *.log ; logrotate rejette un fichier qui correspond à deux blocs. logrotate -d /etc/logrotate.d/nginx montre ce qui se passerait, sans rien modifier.
Pour les tables d'extensions, réglez la conservation dans l'extension et vérifiez que sa tâche de nettoyage existe avec wp cron event list. WP-Cron ne s'exécute que lorsque le site reçoit des visites : un site peu fréquenté peut donc avoir besoin d'un vrai cron système. Définissez une politique de conservation dans le service externe, et une règle d'expiration pour vos sauvegardes. Vérifiez ensuite que la suppression a bien lieu : regardez le plus ancien fichier de /var/log/nginx/ et la plus ancienne ligne de la table de journaux (wp db tables --all-tables-with-prefix | grep -i log aide à trouver la table ; sans l'option, les tables des extensions ne sont souvent pas listées).
Documenter : une fiche de journalisation d'une page
L'article 5(2) vous oblige à pouvoir démontrer votre conformité. Pour la journalisation, une page suffit généralement :
- Finalité : détecter et analyser les incidents de sécurité
- Sources : quels journaux, issus de quels systèmes
- Champs et données personnelles qu'ils contiennent
- Lieux de stockage et sous-traitants (avec l'état du contrat de sous-traitance)
- Qui a accès, et comment l'accès est protégé
- Durée de conservation par type de journal, avec la justification
- Comment la suppression est assurée (logrotate, réglage de l'extension, politique du service, expiration des sauvegardes)
- Où les IP sont raccourcies et où elles ne le sont pas
- Fréquence de revue et responsable
- Date du dernier contrôle confirmant que la suppression fonctionne
Reliez cette fiche à vos registres au titre de l'article 32 et à votre procédure de violation. Quand quelque chose arrive, les étapes décrites dans le guide de notification de violation sous 72 heures dépendent de ce que ces journaux peuvent montrer. Si vous utilisez l'extension gratuite Security Audit & Compliance, sa référence d'intégrité des fichiers et son résumé de conformité à l'écran peuvent alimenter les volets « modifications de fichiers » et « revue » de cette fiche.
La prochaine étape : ouvrez votre panneau d'hébergement aujourd'hui, trouvez combien de temps vos journaux d'accès sont conservés, et notez ce nombre en haut de la page.
FAQ
Un journal des échecs de connexion avec adresses IP est-il autorisé ?
Journaliser les échecs de connexion pour détecter et bloquer les tentatives de devinette de mots de passe répond à une finalité de sécurité reconnue. Limitez les champs à ce que cette finalité exige (identifiant essayé, IP, heure et résultat), ne gardez l'IP complète que le temps nécessaire, et documentez la finalité et la durée. Faites préciser la base juridique par votre DPO.
Faut-il un consentement pour les journaux de sécurité ?
Interrogez votre délégué à la protection des données sur la base juridique applicable à votre situation. Les bandeaux de cookies et de consentement sont conçus pour le suivi et le marketing. Ce ne sont pas l'outil adapté aux journaux qui protègent votre site. N'ajoutez pas la journalisation de sécurité au bandeau « par précaution ».
Mon hébergeur supprime les journaux d'accès au bout de quelques jours. Est-ce suffisant ?
Cela dépend de la rapidité avec laquelle vous remarqueriez une attaque. Si vous ne découvriez un piratage que des semaines plus tard, les journaux montrant comment il a commencé auraient déjà disparu. Une copie hors serveur, avec une durée plus longue et documentée pour les journaux dont vous avez réellement besoin, mérite d'être envisagée.
Cet article est une information générale et ne constitue pas un avis juridique.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

