Sécurité WooCommerce : protéger commandes et données clients
Sécurité WooCommerce pour boutiques de l'UE : rôle Gestionnaire de boutique, 2FA, clés API REST, webhooks, conservation des données, paiement hébergé et mises à jour.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe
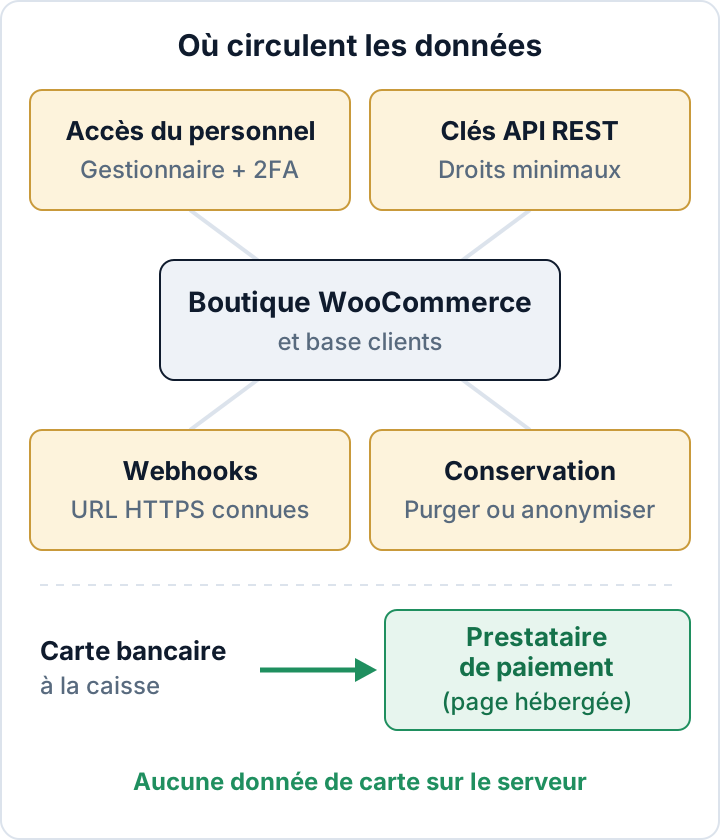
Bien sécuriser WooCommerce, c'est maîtriser chaque chemin que peuvent emprunter les données clients dans la boutique : les personnes qui ouvrent les commandes, les intégrations qui peuvent les lire ou les modifier, la durée de conservation, et la destination des numéros de carte. Le durcissement générique de WordPress couvre les bases. Cet article traite des réglages qui n'existent que sur une boutique, dans l'ordre où nous les vérifierions.
La sécurité WooCommerce commence par les données de votre boutique
Une boutique en ligne, c'est une base de données personnelles avec une vitrine. Elle contient des noms, des adresses de facturation et de livraison, des adresses e-mail, des numéros de téléphone et des historiques de commandes. Certaines de ces informations deviennent sensibles selon le contexte, par exemple ce qu'une personne a acheté et où elle habite.
Les conséquences sont juridiques. Si un attaquant lit, modifie ou supprime ces données, il s'agit en général d'une violation de données à caractère personnel au sens du RGPD. Cela vaut que la violation touche la confidentialité, l'intégrité ou la disponibilité. L'article 32, paragraphe 1, impose des mesures techniques et organisationnelles appropriées. L'article 33 exige de notifier l'autorité de contrôle (en France, la CNIL) dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance. L'article 34 ajoute l'obligation d'informer les clients lorsque le risque pour eux est élevé. La procédure est détaillée dans notre guide sur la notification en 72 heures.
Chacune des mesures ci-dessous réduit soit le nombre de personnes qui peuvent atteindre ces données, soit la quantité de données que vous risquez de perdre.
Gestionnaire de boutique ou administrateur : donnez aux équipes le rôle le plus restreint
WooCommerce ajoute un rôle Gestionnaire de boutique (Shop Manager), et la plupart de vos collaborateurs devraient avoir celui-ci plutôt que Administrateur. Un gestionnaire de boutique peut :
- gérer les commandes, les produits et les codes promo
- consulter et modifier les comptes clients
- voir les rapports
- modifier les réglages de WooCommerce
Il ne peut pas :
- installer ou supprimer des extensions
- modifier les thèmes
- créer ou gérer des administrateurs
La différence compte, car un compte administrateur permet de transformer un mot de passe volé en code exécuté sur votre serveur. Un compte Gestionnaire de boutique ne le permet généralement pas.
Attribuez le rôle Gestionnaire de boutique au personnel de l'entrepôt, de la logistique et du service client. Réservez Administrateur à une ou deux personnes qui maintiennent réellement le site. Si une agence a besoin d'un accès administrateur, créez un compte nominatif pour chaque intervenant et supprimez-le à la fin de la mission.
Soyons clairs sur la limite : un gestionnaire de boutique voit toujours toutes les commandes et toutes les adresses des clients. Le rôle restreint protège le site, pas les données contre un identifiant de gestionnaire détourné. Pour le nettoyage des comptes et leur revue régulière, voir la sécurité des rôles utilisateurs WordPress.
Authentification à deux facteurs pour tous ceux qui voient les commandes
L'authentification à deux facteurs doit protéger chaque compte qui peut ouvrir l'écran des commandes, pas seulement les comptes administrateurs. Un seul identifiant de gestionnaire de boutique suffit pour lire ou exporter toute votre liste de clients. Et piéger un employé du service client par hameçonnage est souvent plus facile que piéger le propriétaire du site.
Le cœur de WordPress n'offre pas d'authentification à deux facteurs : il faut une extension ou un fournisseur d'identité qui l'ajoute. La robustesse du second facteur fait la différence :
- Les passkeys et les clés de sécurité matérielles résistent à l'hameçonnage : c'est le meilleur choix.
- Les applications d'authentification TOTP constituent une bonne base. Elles peuvent néanmoins être piégées en temps réel.
- Les codes SMS sont l'option la plus faible, à cause du détournement de carte SIM (SIM swapping) et de l'interception.
Les comptes clients relèvent d'une autre décision. Proposer la 2FA aux clients est une bonne pratique, mais l'imposer ajoute de la friction au paiement. Les comptes du personnel passent d'abord. Le paramétrage, le déploiement et la récupération en cas de perte du téléphone sont traités dans l'authentification à deux facteurs pour WordPress.
Clés de l'API REST WooCommerce : lecture, écriture, révocation
Les outils de comptabilité, les connecteurs ERP, les logiciels d'expédition et les places de marché se connectent souvent grâce aux clés de l'API REST WooCommerce. Vous les gérez sous WooCommerce > Réglages > Avancé > API REST.
Chaque clé est liée à un utilisateur WordPress et dispose d'une des trois permissions : Lecture, Écriture ou Lecture/Écriture. Une clé ne peut jamais faire plus que ce que son utilisateur est autorisé à faire. Traitez ces clés comme des mots de passe qui n'expirent jamais.
- Une clé par intégration. Vous pouvez ainsi révoquer un outil sans casser les autres, et savoir quel outil a utilisé quelle clé.
- Moindre privilège. Un outil de reporting ou de comptabilité n'a besoin que de la lecture. N'accordez l'écriture qu'aux outils qui doivent créer ou modifier des commandes ou des stocks.
- Utilisez un utilisateur à faibles droits. Ne rattachez pas les clés à un administrateur si un gestionnaire de boutique ou un utilisateur d'intégration dédié suffit.
- Consultez la colonne du dernier accès. Une clé inutilisée depuis des mois est une candidate à la révocation.
- Révoquez et renouvelez quand des personnes ou des outils partent. Quand une collaboration avec une agence prend fin ou qu'un outil est remplacé, révoquez ses clés le jour même.
- Stockez les clés correctement. Placez-les dans les paramètres d'identifiants de l'outil destinataire. Ne les envoyez jamais par e-mail, par messagerie instantanée ni par ticket de support. WooCommerce n'affiche la clé secrète du client (consumer secret) qu'une seule fois : si quelqu'un demande qu'on la lui « renvoie », il faut en créer une nouvelle.
Les mots de passe d'application de WordPress (Application Passwords) sont un autre type d'identifiant et n'apparaissent pas sur cet écran. Chaque utilisateur peut en créer depuis son profil, et ils donnent aussi accès à l'API. Passez-les en revue avec vos comptes utilisateurs, comme décrit dans l'article sur les rôles utilisateurs.
Webhooks : sachez où partent vos données de commande
Les webhooks se trouvent sous WooCommerce > Réglages > Avancé > Webhooks. Chaque webhook actif envoie une copie des données de commande, de client ou de produit vers une URL externe chaque fois que son déclencheur se produit. Concrètement, un webhook est un transfert de données permanent.
Relisez la liste et vérifiez chaque URL de livraison :
- Reconnaissez-vous le service ?
- L'utilisez-vous encore ?
- L'URL est-elle en HTTPS ?
Supprimez les webhooks des outils que vous n'utilisez plus ; les mettre en pause ne fait que repousser la décision. Refusez les points de terminaison en http:// simple, car les données de commande circuleraient sans chiffrement.
Chaque webhook possède un secret (WooCommerce en génère un si vous laissez le champ vide). WooCommerce s'en sert pour signer chaque envoi, et la signature est transmise dans un en-tête de la requête. Le système récepteur doit vérifier cette signature avant de se fier aux données. Sinon, quiconque connaît l'URL du point de terminaison peut lui envoyer de fausses commandes. Si vous ou votre développeur avez construit le récepteur, vérifiez que ce contrôle existe.
Le service qui reçoit les données agit généralement comme votre sous-traitant : il vous faut donc un contrat de sous-traitance conforme à l'art. 28 du RGPD. Notre article sur les accords de traitement des données explique ce qu'il doit contenir.
Une raison de plus de consulter régulièrement cet écran : un webhook ajouté par un attaquant après une compromission envoie chaque nouvelle commande vers son serveur. Il le fait discrètement, et cela continue même après le nettoyage du logiciel malveillant le plus visible.
Conservation des commandes et des journaux : gardez moins, perdez moins
Des données que vous ne détenez plus ne peuvent pas fuiter. WooCommerce propose des réglages de conservation intégrés sous WooCommerce > Réglages > Comptes et confidentialité, dans la section consacrée à la conservation des données personnelles. Vous y choisissez la durée de conservation :
- des comptes clients inactifs
- des commandes en attente, échouées et annulées
- des commandes terminées
À l'issue de la période, WooCommerce anonymise ou supprime les données.
Ne fixez pas ces durées au hasard. Le droit fiscal et comptable de la plupart des pays de l'UE vous oblige à conserver les factures et les pièces de commande pendant plusieurs années. Convenez des durées avec votre expert-comptable, puis alignez sur elles la conservation des commandes terminées. Les commandes échouées ou annulées et les comptes inactifs peuvent en général partir bien plus tôt.
Sur le même écran, décidez si les clients peuvent commander sans compte (en invité) et à quel moment les comptes sont créés. Chaque compte que vous ne créez pas, c'est un mot de passe de moins à réutiliser et un profil de moins à protéger.
Les journaux demandent la même attention. Sous WooCommerce > Statut > Journaux, les passerelles de paiement et les extensions écrivent des fichiers qui peuvent contenir des données de requêtes, dont des noms, des e-mails et des adresses. Les versions récentes de WooCommerce permettent de définir une durée de conservation sur cet écran ; choisissez-la courte. Désactivez la journalisation de débogage des passerelles et des extensions dès que le problème à diagnostiquer est résolu.
Cherchez enfin les anciens exports de commandes. Les fichiers CSV produits par des extensions d'export ou des rapports finissent sur des ordinateurs portables, dans des dossiers partagés, parfois dans le dossier uploads. Sur le serveur, listez-les avec :
find wp-content/uploads -type f -name "*.csv" -lsTéléchargez dans un emplacement protégé ce dont vous avez vraiment besoin, puis supprimez le reste de la racine web.
Gardez les données de carte hors de votre serveur : pages et champs de paiement hébergés
Le choix d'architecture le plus efficace pour une boutique consiste à tenir les numéros de carte complètement à l'écart de WordPress. Vous y parvenez avec la page de paiement hébergée du prestataire de paiement, ou avec ses champs hébergés intégrés à votre page. Dans les deux cas, le client saisit son numéro de carte dans une page ou un cadre servi par le prestataire. Le numéro va directement chez lui, et votre boutique ne reçoit qu'une confirmation et une référence.
Si la boutique est ensuite piratée, la base de données que l'attaquant atteint ne contient aucun numéro de carte. La violation reste grave, mais elle est moins étendue.
Cela ne rend pas le paiement invulnérable. Un site compromis peut injecter un script d'écrémage (skimming) ou remplacer l'étape de paiement par un faux formulaire en tout point semblable au vrai. Les champs hébergés réduisent ce risque sans le supprimer. Trois habitudes aident :
- Sachez quels scripts se chargent sur votre page de paiement, et repérez l'apparition d'un nouveau.
- Utilisez une Content-Security-Policy qui limite l'origine des scripts. Introduisez-la avec prudence, car une politique stricte peut casser le paiement (voir notre guide sur les en-têtes de sécurité).
- Surveillez l'intégrité des fichiers afin qu'un modèle modifié ou un nouveau fichier soit détecté rapidement.
Mettez à jour vite les extensions WooCommerce, et testez le paiement
La rapidité compte plus pour une boutique que pour la plupart des sites. Selon l'étude State of WordPress Security in 2026 de Patchstack (rapport d'un éditeur, données de 2025) :
- 11 334 nouvelles vulnérabilités ont été découvertes dans l'écosystème WordPress.
- 91 % d'entre elles concernaient des extensions.
- Pour les failles très exploitées, le délai médian pondéré avant exploitation de masse était de 5 heures.
- Le contrôle d'accès défaillant (broken access control) était la catégorie la plus exploitée. C'est précisément le type de faille qui permet à un client ou à un visiteur anonyme d'accéder aux données de commande.
Les boutiques compliquent les mises à jour de deux façons. D'abord, de nombreuses extensions payantes se mettent à jour via une licence de l'éditeur ou un compte de place de marché connecté, plutôt que via WordPress.org. Ensuite, une licence expirée interrompt silencieusement les mises à jour.
Tenez un inventaire de toutes les extensions, avec l'origine de leurs mises à jour et la date d'expiration de leur licence. Activez les mises à jour automatiques pour les extensions à faible risque. Pour les passerelles de paiement et les extensions du tunnel de commande, faites un court test sur un environnement de préproduction avant de mettre à jour la boutique en ligne : passez une commande de test, payez, remboursez. Faites-le dans la journée qui suit une publication de correctif de sécurité, pas en fin de mois. Supprimez les passerelles et les extensions que vous n'utilisez plus. Une extension désactivée reste du code présent sur votre serveur. Plus de détails sur cette démarche dans la gestion des extensions vulnérables.
L'extension gratuite Security Audit & Compliance de secaudit.eu signale les extensions, thèmes et versions de WordPress obsolètes. Si vous activez ses contrôles de vulnérabilités, elle compare aussi vos versions installées aux CVE connues directement sur le site : la liste de vos extensions ne quitte donc jamais le site. → secaudit.eu
FAQ
Un gestionnaire de boutique a-t-il vraiment besoin de la 2FA ?
Oui. Un gestionnaire de boutique peut lire et exporter toutes les fiches clients : le vol de son mot de passe peut donc exposer toute votre liste de clients. Traitez ces comptes comme des comptes administrateurs.
Puis-je supprimer ou anonymiser d'anciennes commandes malgré mes obligations comptables ?
Oui, une fois la durée légale de conservation écoulée. Conservez ce que le droit fiscal et comptable exige, aussi longtemps qu'il l'exige, et alignez dessus la conservation dans WooCommerce. Les données sans obligation de ce type, comme les commandes échouées et les comptes inactifs, peuvent partir plus tôt.
Avec une page de paiement hébergée, un piratage reste-t-il une violation de données ?
En général, oui. Les noms, adresses, e-mails et historiques de commandes restent des données personnelles dans votre base. La page hébergée garde les numéros de carte hors de cette violation. Elle ne supprime pas l'obligation d'évaluer la violation et, le cas échéant, de la notifier à l'autorité.
Que faire d'une clé d'API REST que je ne reconnais pas ?
Notez sa description, son utilisateur, sa permission et son dernier accès, puis révoquez-la. Si un outil légitime cesse de fonctionner, délivrez-lui une nouvelle clé avec la permission minimale dont il a besoin. Une clé inconnue avec accès en écriture et une activité récente justifie de rechercher d'autres signes de compromission sur le site.
Cet article est une information générale et ne constitue pas un conseil juridique.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

