Sécurité de la base de données WordPress : accès et préfixe
Sécurité de la base de données WordPress : un utilisateur par site, droits limités, pas de MySQL distant, pas d'Adminer oublié, exports chiffrés. Préfixe expliqué.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

Cinq mesures protègent une base de données WordPress : un utilisateur de base de données distinct pour chaque site, un mot de passe fort et unique, aucun accès distant à MySQL, aucun outil d'administration oublié sur le serveur web, et des exports chiffrés. Changer le préfixe de table wp_ n'en fait pas partie. Ce guide classe les mesures de sécurité de la base de données WordPress qui ferment de vraies voies d'attaque, et explique comment vérifier chacune d'elles sur un hébergement mutualisé ou sur votre propre serveur.
Ce dont dépend vraiment la sécurité de la base de données WordPress
La base contient tout ce qui vaut la peine d'être volé : comptes utilisateurs et empreintes de mots de passe, commandes WooCommerce, entrées de formulaires de contact pour les extensions qui les stockent, commentaires assortis d'adresses e-mail. La fuite de ces données constitue en général une violation de données à caractère personnel au sens du RGPD, avec les obligations de notification décrites dans notre article sur la notification de violation sous 72 heures. L'article 32 du RGPD exige en outre des mesures techniques appropriées, et c'est dans la base de données que cette exigence devient concrète.
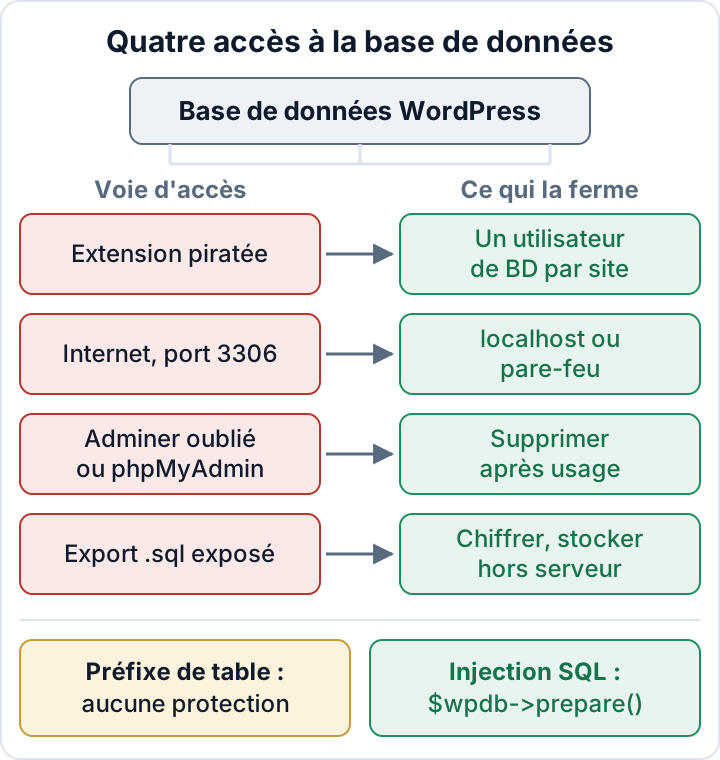
Par ordre de priorité :
- Un utilisateur de base de données par site, avec des droits uniquement sur la base de ce site.
- Un mot de passe de base de données long, aléatoire et unique.
- MySQL joignable uniquement depuis localhost ou un réseau privé protégé par un pare-feu.
- Aucun phpMyAdmin ou Adminer installé à la main, aucun fichier
.sqlà la racine web. - Des exports chiffrés, déplacés hors du serveur et supprimés en local.
L'injection SQL est un problème à part. Elle se ferme dans le code, pas dans les réglages de la base, et le préfixe de table n'y change rien.
Un utilisateur de base de données par site, avec les seuls droits nécessaires
Si cinq sites d'un même compte d'hébergement partagent un seul utilisateur de base de données, il suffit d'une extension piratée pour que l'attaquant récupère les identifiants de wp-config.php, et ces identifiants ouvrent les cinq bases. Avec un utilisateur distinct par site, les dégâts restent limités à une seule base.
Sur un hébergement mutualisé, ouvrez la section « bases de données » de votre panneau (dans cPanel : Bases de données MySQL ; dans Plesk : Bases de données > Gestion des utilisateurs). Créez un utilisateur pour chaque site et affectez-le uniquement à la base de ce site. Si un ancien utilisateur est rattaché à plusieurs bases, supprimez les affectations en trop.
Sur un VPS, faites la même chose en SQL. Ne laissez jamais WordPress se connecter en root.
CREATE USER 'site1'@'localhost' IDENTIFIED BY 'long-random-password';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, ALTER, INDEX, DROP
  ON site1_db.* TO 'site1'@'localhost';
SHOW GRANTS FOR 'site1'@'localhost';
Au quotidien, WordPress a besoin de SELECT, INSERT, UPDATE et DELETE. Les mises à jour du cœur, l'installation et la mise à jour d'extensions créent et modifient aussi des tables : il faut donc CREATE, ALTER, INDEX et DROP. Certaines extensions demandent davantage, par exemple CREATE TEMPORARY TABLES ou LOCK TABLES. Le guide de durcissement de WordPress aborde ce compromis.
Exécutez SHOW GRANTS pour chaque utilisateur WordPress existant. Une ligne GRANT USAGE ON *.* est normale : USAGE signifie aucun privilège. Si un autre privilège est accordé ON *.*, par exemple ALL PRIVILEGES ON *.* ou SELECT, INSERT ... ON *.*, l'utilisateur peut atteindre toutes les bases du serveur. Corrigez ce point en premier.
Un mot de passe de base de données fort et unique, et l'endroit où il est stocké
Personne ne saisit le mot de passe de la base à la main : il peut donc être long. Utilisez 32 caractères aléatoires ou plus, générés par un gestionnaire de mots de passe, un mot de passe différent pour chaque site, et ne réutilisez jamais le mot de passe FTP, SFTP ou celui du compte d'hébergement. C'est par la réutilisation qu'un identifiant divulgué se transforme en accès complet au compte.
Changez-le quand des collaborateurs ou des prestataires qui le connaissaient partent, quand vous changez d'hébergeur ou de développeur, et après tout incident. L'ordre des opérations compte :
- Changez le mot de passe dans MySQL (
ALTER USER 'site1'@'localhost' IDENTIFIED BY 'new-password';) ou dans le panneau d'hébergement. - Mettez aussitôt à jour
DB_PASSWORDdanswp-config.php. - Chargez le site et le tableau de bord pour vérifier que tout fonctionne.
Entre les étapes 1 et 2, le site affiche « Error establishing a database connection ». Ayez la nouvelle valeur sous la main pour que l'interruption ne dure que quelques secondes. La protection de wp-config.php lui-même, et la recherche de copies oubliées comme wp-config.php.bak, sont traitées dans le durcissement de wp-config.php.
Pas d'accès distant : gardez MySQL sur localhost ou derrière un pare-feu
Un port de base de données ouvert sur Internet invite aux tentatives de devinette de mots de passe. Il vous expose aussi à toutes les failles à venir du serveur de base de données, avant même que quiconque atteigne WordPress. Dans la plupart des configurations, WordPress et MySQL tournent sur la même machine : rien d'extérieur n'a besoin de s'y connecter.
Hébergement mutualisé : ouvrez MySQL distant (ou une entrée similaire) dans votre panneau. Supprimez tout hôte que vous ne reconnaissez pas, et surtout le joker %, qui signifie « n'importe quelle adresse ».
VPS : dans la section [mysqld] de la configuration du serveur (sous Debian/Ubuntu, en général /etc/mysql/mysql.conf.d/mysqld.cnf pour MySQL ou /etc/mysql/mariadb.conf.d/50-server.cnf pour MariaDB), définissez :
bind-address = 127.0.0.1
mysqlx-bind-address = 127.0.0.1
La seconde ligne ne concerne que MySQL 8. MariaDB n'utilise pas le protocole X. Redémarrez le service, puis vérifiez :
sudo ss -tlnp | grep -E '3306|33060'
# depuis une autre machine :
nc -zv your-server.example 3306
ss doit afficher 127.0.0.1:3306, et non 0.0.0.0:3306, et le test externe doit échouer. Ajoutez malgré tout une règle de pare-feu qui bloque le port 3306 depuis l'extérieur. Cherchez aussi les utilisateurs associés à des hôtes distants : SELECT user, host FROM mysql.user;, puis faites un DROP USER sur les entrées '%' dont vous n'avez pas besoin.
Si vous avez réellement besoin d'un accès distant, par exemple depuis un outil de reporting, n'autorisez que des adresses IP fixes ou utilisez un tunnel SSH : ssh -L 3307:127.0.0.1:3306 you@your-server.example. Avec une base managée sur un hôte séparé, passez par le réseau privé du fournisseur et sa liste d'adresses autorisées, jamais par un point d'accès public ouvert à tous.
phpMyAdmin, Adminer et dumps de base oubliés sur le serveur web
Adminer tient dans un seul fichier PHP. Quelqu'un le dépose pour régler un détail, et il reste des années à la racine web comme page de connexion publique à la base. Un dossier phpMyAdmin installé à la main présente le même risque. Pour les retrouver :
find /var/www -type f -iname 'adminer*.php'
find /var/www -type d -iname '*phpmyadmin*'
find /var/www -type f \( -iname '*.sql' -o -iname '*.sql.gz' \)
Adaptez /var/www à votre racine web, ou utilisez la recherche du gestionnaire de fichiers de l'hébergeur. Supprimez ce que vous trouvez, après avoir conservé une copie de ce dont vous avez besoin. Renommer adminer.php en adm1n.php ne fait que le cacher jusqu'à ce que quelqu'un devine le nom.
Les dumps à la racine web sont pires, car ils n'exigent aucun mot de passe. Testez si un fichier suspect se télécharge :
curl -sI https://example.com/backup.sqlUn statut 200 signifie que n'importe qui peut récupérer toute votre base de données. Pour travailler sur la base, utilisez le phpMyAdmin intégré au panneau de votre hébergeur, protégé par la connexion au panneau. Des fichiers PHP laissés sur place peuvent aussi être des web shells, et les anciennes copies de test du site relèvent du nettoyage décrit dans la sécurité des environnements de préproduction.
Exports de base de données : chiffrer, sortir du serveur, supprimer
Chaque wp db export ou dump manuel contient toutes les données personnelles du site. Traitez-le comme la base en production. Écrivez-le en dehors de la racine web avec des permissions restrictives, chiffrez-le, déplacez-le et supprimez la copie locale :
umask 077
mkdir -p "$HOME/private"
f="$HOME/private/site1-$(date +%F).sql"
wp db export "$f"
gpg --symmetric --cipher-algo AES256 "$f" && rm "$f"
# or with age and a recipient key:
# age -r age1yourpublickey -o "$f.age" "$f" && rm "$f"
Transférez le fichier .gpg ou .age vers votre stockage de sauvegarde, puis supprimez-le aussi du serveur. Conservez la phrase secrète ou la clé privée séparément des sauvegardes. La rotation, la règle 3-2-1 et les tests de restauration sont traités dans des sauvegardes WordPress qui se restaurent vraiment.
Le mythe du préfixe de table : changer wp_ ne protège pas de l'injection SQL
Une injection SQL se produit quand le code d'une extension ou d'un thème place des données saisies par l'utilisateur directement dans une requête. L'attaquant exécute alors du SQL à travers la requête de cette extension. Il n'a pas besoin de deviner les noms de tables : la requête vulnérable utilise déjà $wpdb->prefix, et un UNION SELECT injecté peut lire tous les noms de tables dans information_schema. Un préfixe personnalisé comme x7k_ coûte à l'attaquant une requête de plus, ou même aucune.
La vraie correction se fait dans le code : [$wpdb->prepare()](https://developer.wordpress.org/reference/classes/wpdb/prepare/) avec des espaces réservés, plus esc_like() pour les clauses LIKE.
// Mauvais : la saisie va directement dans le SQL
$rows = $wpdb->get_results( "SELECT ID FROM {$wpdb->posts} WHERE post_title = '" . $_GET['title'] . "'" );

// Bon : espace réservé, échappé par prepare()
$title = sanitize_text_field( wp_unslash( $_GET['title'] ?? '' ) );
$rows  = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title = %s", $title
) );

// Recherche LIKE : échapper d'abord les jokers
$like = '%' . $wpdb->esc_like( $term ) . '%';
$rows = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title LIKE %s", $like
) );L'OWASP SQL Injection Prevention Cheat Sheet donne le même conseil pour n'importe quel langage. Si vous êtes propriétaire de site plutôt que développeur, votre rôle est de mettre à jour ou de remplacer les extensions dont les failles d'injection sont connues. Voir les extensions WordPress vulnérables.
Un préfixe personnalisé n'a qu'un usage légitime : plusieurs installations WordPress qui partagent une même base. Même dans ce cas, des bases séparées avec des utilisateurs séparés restent la meilleure conception.
Renommer le préfixe sur un site en production tourne souvent mal. Renommer les tables ne suffit pas : l'option wp_user_roles et les clés usermeta wp_capabilities et wp_user_level contiennent aussi le préfixe. Si l'une est oubliée, les administrateurs perdent leurs droits ou des rôles disparaissent. Si quelqu'un tient absolument à le faire, réalisez une sauvegarde complète et testez d'abord la modification sur un environnement de préproduction.
Pour contrôler régulièrement cette couche, l'extension gratuite Security Audit & Compliance recherche les secrets et fichiers exposés et réalise une analyse de propagation des données (taint analysis) du code des extensions et des thèmes, qui peut signaler une construction de requêtes dangereuse. Commencez dès aujourd'hui par une seule tâche : exécutez SHOW GRANTS pour chaque utilisateur de base de données WordPress, ou vérifiez les affectations d'utilisateurs dans votre panneau d'hébergement, et supprimez tout accès qui dépasse la base du site.
FAQ
Dois-je changer le préfixe de table d'un site existant ?
Pas pour la sécurité. Cela n'arrête pas l'injection SQL, et un renommage partiel peut bloquer l'accès des administrateurs. Consacrez plutôt ce temps aux utilisateurs de base de données et aux mises à jour d'extensions.
Puis-je retirer ALTER à l'utilisateur de base de données de WordPress ?
C'est possible, mais les mises à jour du cœur, l'installation d'extensions et les mises à jour d'extensions qui modifient des tables risquent alors d'échouer. Conservez ALTER et limitez l'utilisateur à sa propre base.
Le phpMyAdmin de mon hébergeur est-il un risque ?
Moins qu'une copie installée à la main, puisqu'il est protégé par la connexion au panneau d'hébergement. Protégez cette connexion par un mot de passe fort et l'authentification à deux facteurs.
Une extension de sécurité protège-t-elle la base de données ?
Seulement en partie. Une extension peut repérer des fichiers exposés et du code vulnérable, mais elle ne peut pas modifier les droits de la base, l'écoute réseau de MySQL ni les règles de pare-feu. Ces réglages se font sur le serveur ou dans le panneau d'hébergement.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

