Segurança WooCommerce: proteja encomendas e dados de clientes
Segurança WooCommerce para lojas na UE: função Shop Manager, 2FA, chaves da API REST, webhooks, retenção de dados, páginas de pagamento alojadas e atualizações rápidas.
Também em: English Deutsch Français Español Italiano Polski Türkçe
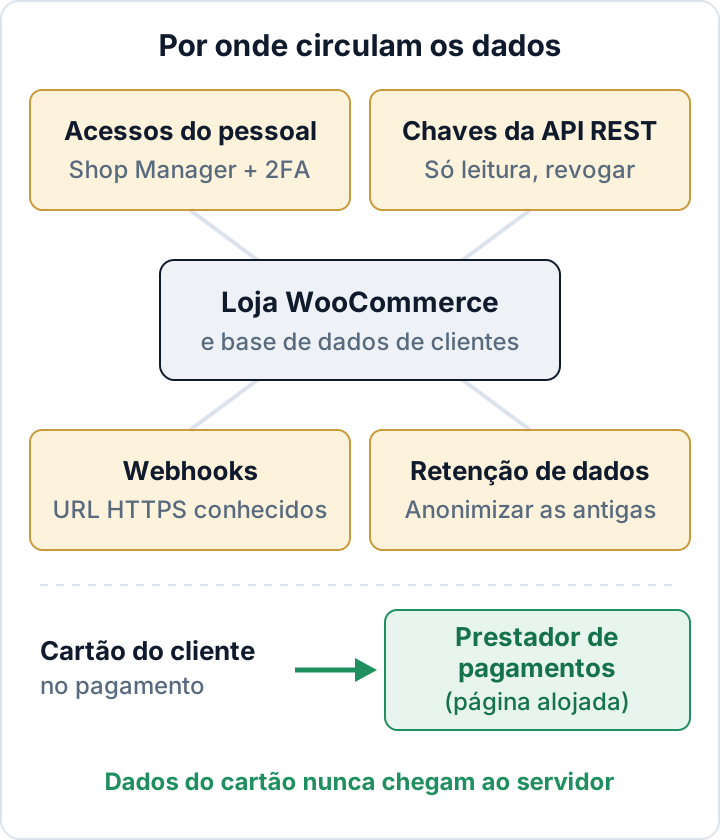
Uma boa segurança WooCommerce passa por controlar todos os caminhos que os dados dos clientes podem percorrer na loja. Isso inclui as pessoas que conseguem abrir encomendas, as integrações que as podem ler ou alterar, o tempo que os dados ficam guardados e o destino dos números de cartão. O reforço genérico do WordPress cobre o essencial. Este artigo trata das definições que só existem numa loja, pela ordem em que as verificaríamos.
A segurança WooCommerce começa nos dados que a loja guarda
Uma loja é uma base de dados de dados pessoais com uma montra à frente. Contém nomes, moradas de faturação e de envio, endereços de email, números de telefone e históricos de encomendas. Parte dessa informação é sensível em contexto, como o que alguém comprou e onde vive.
Isto tem consequências legais. Se um atacante ler, alterar ou apagar esses dados, trata-se normalmente de uma violação de dados pessoais nos termos do RGPD. Aplica-se quer a violação afete a confidencialidade, a integridade ou a disponibilidade. O artigo 32.º, n.º 1, exige medidas técnicas e organizativas adequadas. O artigo 33.º obriga a notificar a autoridade de controlo sem demora injustificada e, sempre que possível, no prazo de 72 horas após ter tido conhecimento da violação. O artigo 34.º acrescenta o dever de informar os clientes quando o risco para eles é elevado. O processo está descrito no nosso guia sobre a notificação de violações em 72 horas.
Cada medida que se segue ou reduz quem pode chegar a esses dados, ou reduz a quantidade que há para perder.
Shop Manager ou Administrador: dê ao pessoal a função mais restrita
O WooCommerce acrescenta a função Shop Manager (gestor da loja), e a maioria dos colaboradores deve ter essa em vez de Administrador. Um Shop Manager pode:
- gerir encomendas, produtos e cupões
- ver e editar contas de clientes
- consultar relatórios
- alterar as definições do WooCommerce
Um Shop Manager não pode:
- instalar ou eliminar plugins
- editar temas
- criar ou gerir administradores
Isto importa porque uma conta de Administrador pode transformar uma palavra-passe roubada em código a correr no seu servidor. Uma conta de Shop Manager, em regra, não consegue.
Atribua a função de Shop Manager ao pessoal de armazém, de expedição e de apoio ao cliente. Limite a de Administrador a uma ou duas pessoas que mantêm mesmo o site. Se uma agência precisar de acesso de administrador, dê a cada pessoa uma conta nominal própria e remova-a quando o trabalho terminar.
Sejamos claros quanto ao limite. Um Shop Manager continua a ver todas as encomendas e todas as moradas de clientes. A função mais restrita protege o site, mas não protege os dados de um acesso de Shop Manager utilizado indevidamente. Para a limpeza e a revisão periódica, veja segurança das funções de utilizador no WordPress.
Autenticação de dois fatores para quem vê encomendas
A autenticação de dois fatores deve estar ativa em todas as contas que conseguem abrir o ecrã de encomendas, e não apenas nas de administrador. Um único acesso de Shop Manager basta para ler ou exportar toda a lista de clientes. Fazer phishing a um colaborador do apoio ao cliente costuma ser mais fácil do que fazê-lo ao dono do site.
O núcleo do WordPress não tem início de sessão com dois fatores, por isso precisa de um plugin ou de um fornecedor de autenticação que o acrescente. A robustez do segundo fator conta:
- Passkeys e chaves de segurança físicas resistem a phishing e são a melhor escolha.
- Aplicações de autenticação TOTP são uma boa opção de base. Ainda assim, podem ser alvo de phishing em tempo real.
- Códigos por SMS são a opção mais fraca, devido à troca de SIM e à interceção.
As contas de clientes são uma decisão à parte. Oferecer 2FA aos clientes é uma boa prática, mas impô-la cria atrito no checkout. As contas do pessoal vêm primeiro. A configuração, a implementação e a recuperação em caso de perda do telemóvel estão em autenticação de dois fatores no WordPress.
Chaves da API REST do WooCommerce: leitura, escrita e revogação
Ferramentas de contabilidade, conectores ERP, software de expedição e marketplaces ligam-se muitas vezes através de chaves da API REST do WooCommerce. Gere-as em WooCommerce > Settings > Advanced > REST API. (Indicamos os caminhos de menu em inglês; se o painel estiver em português, procure os equivalentes traduzidos.)
Cada chave está associada a um utilizador do WordPress e tem uma de três permissões: Read, Write ou Read/Write. A chave nunca pode fazer mais do que o seu utilizador pode. Trate estas chaves como palavras-passe que nunca expiram.
- Uma chave por integração. Assim pode revogar uma ferramenta sem afetar as outras e vê qual delas usou cada chave.
- Privilégio mínimo. Uma ferramenta de relatórios ou de contabilidade só precisa de Read. Dê Write apenas às que têm de criar ou atualizar encomendas ou stock.
- Use um utilizador com poucos privilégios. Não associe chaves a um Administrador se um Shop Manager ou um utilizador de integração dedicado servir.
- Verifique a coluna do último acesso. Uma chave que não é usada há meses é candidata a revogação.
- Revogue e volte a emitir quando pessoas ou ferramentas saírem. Quando termina a relação com uma agência ou se substitui uma ferramenta, revogue as respetivas chaves no mesmo dia.
- Guarde as chaves em segurança. Coloque-as nas definições de credenciais da ferramenta que as recebe. Nunca as envie por email, chat ou pedido de suporte. O WooCommerce mostra o consumer secret apenas uma vez, pelo que uma chave que alguém peça para «reenviar» deve ser uma chave nova.
As Application Passwords do WordPress são uma credencial distinta e não aparecem neste ecrã. Cada utilizador pode criá-las no seu perfil e também dão acesso à API. Reveja-as em conjunto com as contas de utilizador, como descrito no artigo sobre funções de utilizador.
Webhooks: saiba para onde vão os dados das encomendas
Os webhooks encontram-se em WooCommerce > Settings > Advanced > Webhooks. Cada webhook ativo envia uma cópia de dados de encomendas, clientes ou produtos para um URL externo sempre que o seu gatilho dispara. Na prática, um webhook é uma transferência de dados permanente.
Reveja a lista e verifique o URL de entrega de cada um:
- Reconhece o serviço?
- Ainda o utiliza?
- O URL usa HTTPS?
Elimine os webhooks de ferramentas que já não usa; pô-los em pausa só adia a decisão. Não aceite endpoints http:// simples, porque os dados das encomendas viajariam sem cifragem.
Cada webhook tem um segredo (o WooCommerce gera um se deixar o campo vazio). O WooCommerce usa-o para assinar cada payload, e a assinatura é enviada num cabeçalho do pedido. O sistema recetor deve validar essa assinatura antes de confiar nos dados. Caso contrário, qualquer pessoa que descubra o URL do endpoint pode enviar-lhe encomendas falsas. Se você ou o seu programador construíram o recetor, confirme que essa verificação existe.
O serviço que recebe os dados costuma atuar como seu subcontratante, o que significa que precisa de um acordo de tratamento de dados ao abrigo do art. 28.º do RGPD. O nosso artigo sobre acordos de tratamento de dados explica o que deve constar de um.
Mais uma razão para rever este ecrã com regularidade: um webhook acrescentado por um atacante depois de uma intrusão envia cada nova encomenda para o servidor dele. Fá-lo em silêncio e continua a fazê-lo mesmo depois de o malware evidente ter sido removido.
Retenção de encomendas e registos: guarde menos, perca menos
Os dados que já não guarda não podem vazar. O WooCommerce tem controlos de retenção integrados em WooCommerce > Settings > Accounts & Privacy, na secção de retenção de dados pessoais. Aí pode escolher durante quanto tempo guardar:
- contas de clientes inativas
- encomendas pendentes, falhadas e canceladas
- encomendas concluídas
Quando o prazo termina, o WooCommerce anonimiza ou remove os dados.
Não defina estes prazos às cegas. A lei fiscal e contabilística da maioria dos países da UE obriga a conservar faturas e registos de encomendas durante vários anos. Combine os prazos com o seu contabilista e depois ajuste a retenção das encomendas concluídas em conformidade. As encomendas falhadas e canceladas e as contas inativas podem normalmente sair muito mais cedo.
No mesmo ecrã, decida se os clientes podem comprar como convidados e quando se criam contas. Cada conta que não criar é uma palavra-passe a menos que pode ser reutilizada e um perfil a menos para proteger.
Os registos (logs) merecem a mesma atenção. Em WooCommerce > Status > Logs, os gateways de pagamento e as extensões escrevem ficheiros de registo que podem conter dados de pedidos, incluindo nomes, emails e moradas. As versões recentes do WooCommerce permitem definir um período de retenção nesse ecrã; use um curto. Desative o registo de depuração nos gateways e extensões assim que o problema que servia para diagnosticar estiver resolvido.
Por fim, procure exportações antigas de encomendas. Os ficheiros CSV de plugins de exportação ou de relatórios acabam em portáteis, em unidades partilhadas e, por vezes, na pasta de uploads. No servidor, liste-os com:
find wp-content/uploads -type f -name "*.csv" -lsDescarregue para um local protegido o que realmente precisar e elimine o resto da raiz web.
Mantenha os dados de cartão fora do servidor: páginas e campos de pagamento alojados
A decisão de arquitetura mais eficaz para uma loja é manter os números de cartão fora do WordPress por completo. Consegue-o com a página de pagamento alojada do prestador de pagamento ou com os respetivos campos alojados incorporados. Em ambos os casos, o cliente escreve o número do cartão numa página ou frame servido pelo prestador. O número vai diretamente para o prestador, e a sua loja só recebe uma confirmação e uma referência.
Se a loja for depois pirateada, a base de dados a que o atacante chega não contém números de cartão. A violação continua a ser grave, mas é menor.
Isto não torna o checkout imune. Um site comprometido pode injetar um script de skimming ou substituir a etapa de pagamento por um formulário falso, igual ao verdadeiro. Os campos alojados reduzem esse risco, mas não o eliminam. Três hábitos ajudam:
- Saiba que scripts são carregados na página de checkout e repare quando surgir um novo.
- Use uma Content-Security-Policy que limite a origem dos scripts. Introduza-a com cuidado, porque uma política estrita pode partir o checkout (veja o nosso guia sobre cabeçalhos de segurança).
- Monitorize a integridade dos ficheiros para que um modelo alterado ou um ficheiro novo seja detetado depressa.
Atualize depressa as extensões WooCommerce e teste o checkout
A rapidez pesa mais nas lojas do que na maioria dos sites. Segundo o State of WordPress Security in 2026, da Patchstack (um relatório de fornecedor, com dados de 2025):
- Foram encontradas 11 334 novas vulnerabilidades no ecossistema WordPress.
- 91 % delas estavam em plugins.
- Nas falhas muito exploradas, a mediana ponderada do tempo até à exploração em massa foi de 5 horas.
- O controlo de acesso quebrado foi a categoria mais explorada. É precisamente o tipo de falha que permite a um cliente ou a um visitante anónimo chegar aos dados das encomendas.
As lojas dificultam as atualizações de duas maneiras. Primeiro, muitas extensões pagas atualizam-se através de uma licença do fornecedor ou de uma conta de marketplace ligada, e não do WordPress.org. Segundo, uma licença expirada interrompe as atualizações sem aviso.
Mantenha um inventário de todas as extensões, com a origem das atualizações e a data de expiração da licença. Ative as atualizações automáticas nas extensões de baixo risco. Nos gateways de pagamento e nas extensões de checkout, faça um teste rápido num ambiente de staging antes de atualizar a loja em produção: faça uma encomenda de teste, pague, reembolse. Faça-o no prazo de um dia após uma versão de segurança, não no fim do mês. Elimine os gateways e as extensões que já não usa. Um plugin desativado continua a ser código no seu servidor. Mais sobre este processo em como tratar plugins vulneráveis.
O plugin gratuito Security Audit & Compliance da secaudit.eu assinala plugins, temas e núcleo desatualizados. Se ativar as verificações de vulnerabilidades, compara ainda as versões instaladas com CVEs conhecidos no próprio site, pelo que a sua lista de plugins nunca sai do site. → secaudit.eu
FAQ
Um Shop Manager precisa mesmo de 2FA?
Sim. Um Shop Manager pode ler e exportar todos os registos de clientes, pelo que uma palavra-passe de Shop Manager roubada pode expor toda a sua lista de clientes. Trate estas contas como contas de administrador.
Posso eliminar ou anonimizar encomendas antigas se tiver obrigações contabilísticas?
Sim, depois de passado o prazo legal de conservação. Guarde o que a lei fiscal e contabilística exige durante o tempo que exige e ajuste a retenção do WooCommerce em conformidade. Os dados sem essa obrigação, como encomendas falhadas e contas inativas, podem sair mais cedo.
Se usar uma página de pagamento alojada, uma intrusão continua a ser uma violação de dados?
Normalmente sim. Nomes, moradas, emails e históricos de encomendas continuam a ser dados pessoais na sua base de dados. A página alojada mantém os números de cartão fora dessa violação. Não elimina o dever de avaliar a violação e, quando exigido, de notificar a autoridade.
O que devo fazer com uma chave da API REST que não consigo identificar?
Anote a descrição, o utilizador, a permissão e o último acesso e depois revogue-a. Se uma ferramenta legítima deixar de funcionar, emita-lhe uma chave nova com a permissão mínima de que precisa. Uma chave desconhecida com permissão Write e atividade recente é motivo para procurar no site outros sinais de comprometimento.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

