Bezpieczeństwo WooCommerce: ochrona zamówień i danych klientów
Bezpieczeństwo WooCommerce w sklepach z UE: rola Shop Manager, 2FA, klucze REST API, webhooki, przechowywanie danych, strona płatności i aktualizacje.
Także po: English Deutsch Français Español Italiano Português Türkçe
Dobre zabezpieczenie WooCommerce polega na kontroli każdej drogi, którą dane klientów mogą przejść przez sklep. Chodzi o osoby, które mogą otwierać zamówienia, o integracje, które mogą je odczytywać lub zmieniać, o czas, przez jaki dane są przechowywane, i o to, dokąd trafiają numery kart. Podstawy zapewnia ogólne utwardzanie WordPressa. Ten artykuł dotyczy ustawień, które istnieją tylko w sklepie, w kolejności, w jakiej sami byśmy je sprawdzali.
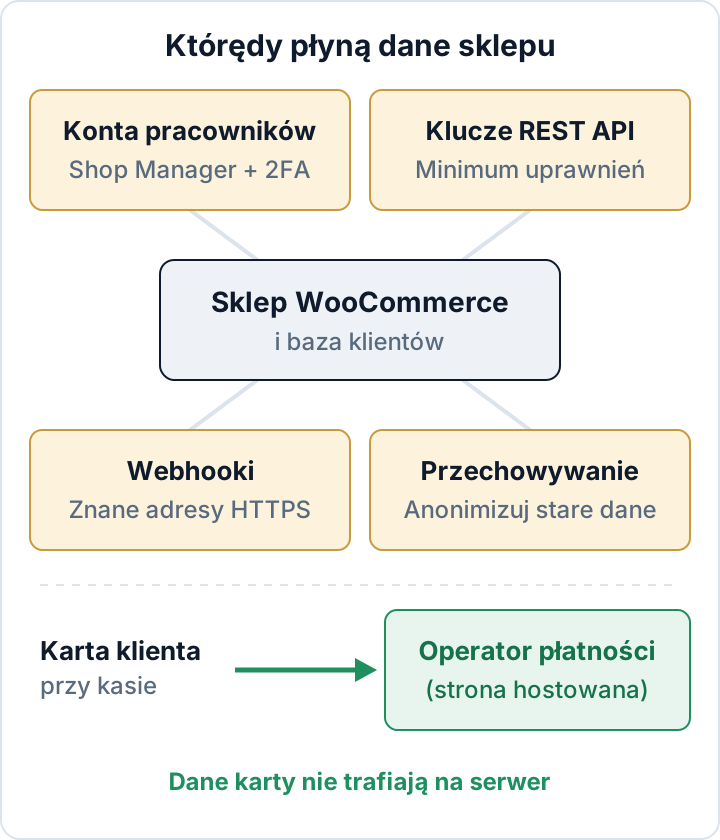
Bezpieczeństwo WooCommerce zaczyna się od danych, które przechowuje sklep
Sklep to baza danych osobowych z witryną na wierzchu. Znajdują się w niej imiona i nazwiska, adresy rozliczeniowe i dostawy, adresy e-mail, numery telefonów i historia zamówień. Część tych informacji bywa wrażliwa w kontekście, na przykład to, co ktoś kupił i gdzie mieszka.
Ma to skutek prawny. Jeśli atakujący odczyta, zmieni lub usunie te dane, jest to zazwyczaj naruszenie ochrony danych osobowych w rozumieniu RODO. Dotyczy to naruszenia poufności, integralności i dostępności. Art. 32 ust. 1 wymaga odpowiednich środków technicznych i organizacyjnych. Art. 33 nakłada obowiązek zgłoszenia naruszenia organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości nie później niż w terminie 72 godzin od stwierdzenia naruszenia. Art. 34 dodaje obowiązek zawiadomienia klientów, gdy ryzyko dla nich jest wysokie. Cały proces opisuje nasz poradnik o zgłoszeniu naruszenia w 72 godziny.
Każdy z poniższych środków albo zawęża krąg osób, które mają dostęp do tych danych, albo zmniejsza ilość danych, które można stracić.
Shop Manager czy administrator: personelowi dajemy mniejszą rolę
WooCommerce dodaje rolę Shop Manager (w polskim interfejsie „Menedżer sklepu") i większość pracowników powinna mieć właśnie ją, a nie rolę administratora. Shop Manager może:
- zarządzać zamówieniami, produktami i kuponami
- przeglądać i edytować konta klientów
- oglądać raporty
- zmieniać ustawienia WooCommerce
Shop Manager nie może:
- instalować ani usuwać wtyczek
- edytować motywów
- tworzyć administratorów ani nimi zarządzać
Ma to znaczenie, bo konto administratora pozwala zamienić skradzione hasło w kod uruchomiony na serwerze. Konto Shop Managera zazwyczaj na to nie pozwala.
Rolę Shop Managera warto nadać osobom z magazynu, obsługi zamówień i działu obsługi klienta. Rolę administratora ogranicza się do jednej lub dwóch osób, które faktycznie utrzymują witrynę. Jeśli agencja potrzebuje dostępu administracyjnego, każda osoba powinna dostać własne, imienne konto, usuwane po zakończeniu prac.
Trzeba uczciwie powiedzieć o ograniczeniu. Shop Manager nadal widzi każde zamówienie i każdy adres klienta. Mniejsza rola chroni witrynę, ale nie chroni danych przed nadużyciem loginu Shop Managera. O porządkowaniu i regularnym przeglądzie kont piszemy w artykule bezpieczeństwo ról użytkowników w WordPressie.
Dwuskładnikowe logowanie dla każdego, kto widzi zamówienia
Uwierzytelnianie dwuskładnikowe powinno obejmować każde konto, które ma dostęp do ekranu zamówień, nie tylko konta administratorów. Jedno logowanie Shop Managera wystarczy, by odczytać lub wyeksportować całą bazę klientów. Wyłudzenie hasła od pracownika obsługi klienta jest często łatwiejsze niż od właściciela witryny.
Rdzeń WordPressa nie ma logowania dwuskładnikowego, więc potrzebna jest wtyczka lub dostawca logowania, który je dodaje. Liczy się siła drugiego składnika:
- Klucze dostępu (passkeys) i sprzętowe klucze bezpieczeństwa są odporne na phishing i to najlepszy wybór.
- Aplikacje uwierzytelniające TOTP to solidne ustawienie domyślne. Można je jednak wyłudzić w czasie rzeczywistym.
- Kody SMS są najsłabszą opcją ze względu na przejęcie numeru (SIM swapping) i przechwytywanie wiadomości.
Konta klientów to osobna decyzja. Oferowanie klientom 2FA jest dobrą praktyką, ale jego wymuszanie utrudnia składanie zamówień. Najpierw konta personelu. Konfigurację, wdrożenie i odzyskiwanie dostępu po utracie telefonu opisuje artykuł uwierzytelnianie dwuskładnikowe w WordPressie.
Klucze WooCommerce REST API: odczyt, zapis i unieważnianie
Programy księgowe, konektory ERP, oprogramowanie do wysyłek i marketplace'y często łączą się ze sklepem przez klucze WooCommerce REST API. Zarządza się nimi w WooCommerce > Ustawienia > Zaawansowane > REST API (w angielskim interfejsie: Settings > Advanced > REST API).
Każdy klucz jest przypisany do użytkownika WordPressa i ma jedno z trzech uprawnień: odczyt, zapis albo odczyt/zapis. Klucz nigdy nie może więcej, niż wolno jego użytkownikowi. Takie klucze trzeba traktować jak hasła, które nigdy nie wygasają.
- Jeden klucz na integrację. Wtedy można unieważnić jedno narzędzie bez psucia pozostałych i widać, które narzędzie użyło którego klucza.
- Najmniejsze potrzebne uprawnienia. Narzędzie raportowe lub księgowe potrzebuje tylko odczytu. Zapis dostają wyłącznie narzędzia, które muszą tworzyć lub aktualizować zamówienia albo stany magazynowe.
- Użytkownik o niskich uprawnieniach. Nie należy przypisywać kluczy do administratora, jeśli wystarczy Shop Manager lub dedykowany użytkownik integracji.
- Kolumna ostatniego dostępu. Klucz, którego nie używano od miesięcy, jest kandydatem do unieważnienia.
- Unieważnianie i wydawanie na nowo, gdy odchodzą ludzie lub narzędzia. Gdy kończy się współpraca z agencją albo narzędzie jest zastępowane, jego klucze trzeba unieważnić tego samego dnia.
- Bezpieczne przechowywanie. Klucze należy wpisywać w ustawieniach poświadczeń narzędzia docelowego. Nigdy nie wysyła się ich e-mailem, przez komunikator ani w zgłoszeniu do pomocy technicznej. WooCommerce pokazuje Consumer Secret tylko raz, więc jeśli ktoś prosi o „ponowne przesłanie" klucza, należy wygenerować nowy.
Hasła aplikacji WordPressa (Application Passwords) to osobne poświadczenie i nie pojawiają się na tym ekranie. Każdy użytkownik może je utworzyć w swoim profilu, a także dają dostęp do API. Przegląda się je razem z kontami użytkowników, jak opisano w artykule o rolach użytkowników.
Webhooki: wiedzieć, dokąd trafiają dane zamówień
Webhooki znajdują się w WooCommerce > Ustawienia > Zaawansowane > Webhooki (Settings > Advanced > Webhooks). Każdy aktywny webhook wysyła kopię danych zamówienia, klienta lub produktu na zewnętrzny adres URL za każdym razem, gdy zadziała jego wyzwalacz. W praktyce webhook to stały transfer danych.
Warto przejrzeć listę i sprawdzić każdy adres dostarczania:
- Czy rozpoznajemy tę usługę?
- Czy nadal z niej korzystamy?
- Czy adres używa HTTPS?
Webhooki do narzędzi, których już nie używamy, należy usunąć; wstrzymanie tylko odsuwa decyzję w czasie. Nie wolno akceptować adresów http:// bez szyfrowania, bo dane zamówień podróżowałyby w postaci jawnej.
Każdy webhook ma sekret (WooCommerce wygeneruje go, jeśli pole zostanie puste). WooCommerce używa go do podpisywania każdego ładunku, a podpis jest wysyłany w nagłówku żądania. System odbierający powinien zweryfikować ten podpis, zanim zaufa danym. W przeciwnym razie każdy, kto pozna adres punktu końcowego, może wysłać do niego fałszywe zamówienia. Jeśli odbiornik zbudowali Państwo samodzielnie lub zlecili to programiście, trzeba potwierdzić, że taka weryfikacja istnieje.
Usługa odbierająca dane zazwyczaj działa jako Państwa podmiot przetwarzający, co oznacza konieczność zawarcia umowy powierzenia przetwarzania danych na podstawie art. 28 RODO. Nasz artykuł o umowach powierzenia przetwarzania wyjaśnia, co powinna zawierać.
Jest jeszcze jeden powód, by regularnie zaglądać na ten ekran: webhook dodany przez atakującego po włamaniu wysyła każde nowe zamówienie na jego serwer. Robi to po cichu i działa nawet po usunięciu oczywistego złośliwego oprogramowania.
Przechowywanie zamówień i logów: im mniej danych, tym mniejsza strata
Dane, których już nie mamy, nie mogą wyciec. WooCommerce ma wbudowane ustawienia przechowywania w WooCommerce > Ustawienia > Konta i prywatność (Settings > Accounts & Privacy), w sekcji przechowywania danych osobowych. Można tam wybrać, jak długo przechowywać:
- nieaktywne konta klientów
- zamówienia oczekujące, nieudane i anulowane
- zamówienia zrealizowane
Po upływie tego okresu WooCommerce anonimizuje lub usuwa dane.
Okresów nie należy ustawiać na ślepo. Prawo podatkowe i rachunkowe w większości krajów UE wymaga przechowywania faktur i ewidencji zamówień przez kilka lat. Okresy warto uzgodnić z księgowym, a następnie dopasować do nich przechowywanie zamówień zrealizowanych. Zamówienia nieudane i anulowane oraz nieaktywne konta zwykle można usunąć znacznie wcześniej.
Na tym samym ekranie trzeba zdecydować, czy klienci mogą składać zamówienia bez konta i kiedy konta są tworzone. Każde konto, którego nie ma, to jedno hasło mniej do ponownego użycia i jeden profil mniej do ochrony.
Logi wymagają tej samej uwagi. W WooCommerce > Status > Dzienniki (Status > Logs) bramki płatności i rozszerzenia zapisują pliki dziennika, które mogą zawierać dane żądań, w tym imiona i nazwiska, adresy e-mail i adresy. Najnowsze wersje WooCommerce pozwalają ustawić na tym ekranie okres przechowywania; należy wybrać krótki. Logowanie debugowania w bramkach i rozszerzeniach trzeba wyłączyć, gdy problem, do którego diagnozy służyło, zostanie rozwiązany.
Na koniec warto poszukać starych eksportów zamówień. Pliki CSV z wtyczek eksportujących lub z raportów lądują na laptopach, na dyskach współdzielonych, a czasem w katalogu uploads. Na serwerze można je wylistować poleceniem:
find wp-content/uploads -type f -name "*.csv" -lsTo, co rzeczywiście potrzebne, trzeba pobrać do chronionej lokalizacji, a resztę usunąć z katalogu głównego serwera WWW.
Dane kart poza serwerem: hostowane strony i pola płatności
Najskuteczniejsza decyzja architektoniczna dla sklepu to całkowite wyprowadzenie numerów kart poza WordPressa. Umożliwia to hostowana strona płatności operatora lub jego osadzone pola hostowane. W obu przypadkach klient wpisuje numer karty na stronie lub w ramce udostępnianej przez operatora. Numer trafia prosto do operatora, a sklep otrzymuje tylko potwierdzenie i numer referencyjny.
Jeśli sklep zostanie zhakowany, baza, do której dotrze atakujący, nie zawiera numerów kart. Naruszenie nadal jest poważne, ale mniejsze.
Nie czyni to kasy odporną na ataki. Przejęta witryna może wstrzyknąć skrypt wykradający dane kart albo zastąpić krok płatności fałszywym formularzem wyglądającym jak prawdziwy. Pola hostowane zmniejszają to ryzyko, ale go nie usuwają. Pomagają trzy nawyki:
- Wiedzieć, jakie skrypty ładują się na stronie kasy, i zauważać pojawienie się nowego.
- Stosować Content-Security-Policy ograniczającą źródła skryptów. Wprowadzać ją ostrożnie, bo restrykcyjna polityka może zepsuć kasę (zob. nasz poradnik o nagłówkach bezpieczeństwa).
- Monitorować integralność plików, aby zmieniony szablon lub nowy plik został szybko zauważony.
Szybkie aktualizacje rozszerzeń WooCommerce i test kasy
W sklepach szybkość liczy się bardziej niż w większości witryn. Według raportu Patchstack State of WordPress Security in 2026 (raport dostawcy, dane za 2025 rok):
- w ekosystemie WordPressa znaleziono 11 334 nowe podatności,
- 91% z nich dotyczyło wtyczek,
- w przypadku intensywnie wykorzystywanych luk ważona mediana czasu do masowej eksploatacji wyniosła 5 godzin,
- najczęściej wykorzystywaną kategorią było błędne kontrolowanie dostępu. To dokładnie ten rodzaj luki, który pozwala klientowi lub anonimowemu odwiedzającemu dotrzeć do danych zamówień.
Sklepy utrudniają aktualizacje na dwa sposoby. Po pierwsze, wiele płatnych rozszerzeń aktualizuje się przez licencję dostawcy lub połączone konto w marketplace, a nie przez WordPress.org. Po drugie, wygasła licencja po cichu wstrzymuje aktualizacje.
Warto prowadzić wykaz wszystkich rozszerzeń: skąd pochodzą ich aktualizacje i kiedy wygasa licencja. Automatyczne aktualizacje włączamy dla rozszerzeń o niskim ryzyku. W przypadku bramek płatności i rozszerzeń kasy przed aktualizacją produkcyjnego sklepu robimy krótki test na środowisku testowym: składamy zamówienie testowe, płacimy, robimy zwrot. Robimy to w ciągu doby od wydania poprawki bezpieczeństwa, a nie pod koniec miesiąca. Bramki i rozszerzenia, z których już nie korzystamy, usuwamy. Dezaktywowana wtyczka to nadal kod na serwerze. Więcej o tym procesie w artykule postępowanie z podatnymi wtyczkami.
Darmowa wtyczka Security Audit & Compliance od secaudit.eu wskazuje nieaktualne wtyczki, motywy i rdzeń. Po włączeniu kontroli podatności porównuje zainstalowane wersje ze znanymi CVE na samej witrynie, więc lista wtyczek nigdy jej nie opuszcza. → secaudit.eu
FAQ
Czy Shop Manager naprawdę potrzebuje 2FA?
Tak. Shop Manager może odczytać i wyeksportować każdy rekord klienta, więc skradzione hasło Shop Managera może ujawnić całą bazę klientów. Takie konta należy traktować jak konta administratorów.
Czy mogę usuwać lub anonimizować stare zamówienia, skoro mam obowiązki księgowe?
Tak, po upływie ustawowego okresu przechowywania. To, czego wymaga prawo podatkowe i rachunkowe, trzeba zachować tak długo, jak wymaga, a ustawienia WooCommerce dopasować do tego terminu. Dane, których nie dotyczy taki obowiązek, jak nieudane zamówienia i nieaktywne konta, można usunąć wcześniej.
Jeśli używam hostowanej strony płatności, czy włamanie nadal jest naruszeniem ochrony danych?
Zazwyczaj tak. Imiona i nazwiska, adresy, e-maile i historie zamówień w bazie to nadal dane osobowe. Hostowana strona sprawia tylko, że numery kart nie są częścią takiego naruszenia. Nie znosi obowiązku oceny naruszenia i, jeśli jest to wymagane, zgłoszenia go organowi nadzorczemu.
Co zrobić z kluczem REST API, którego nie potrafię zidentyfikować?
Warto zanotować jego opis, użytkownika, uprawnienie i ostatni dostęp, a następnie go unieważnić. Jeśli prawidłowe narzędzie przestanie działać, wydajemy mu nowy klucz z minimalnym potrzebnym uprawnieniem. Nieznany klucz z uprawnieniem zapisu i świeżą aktywnością to powód, by sprawdzić witrynę pod kątem innych śladów włamania.
Ten artykuł ma charakter ogólnoinformacyjny i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

