WooCommerce güvenliği: siparişleri ve müşteri verilerini koruyun
AB mağazaları için WooCommerce güvenliği: Shop Manager rolü, 2FA, REST API anahtarları, webhook'lar, veri saklama, barındırılan ödeme sayfaları, hızlı güncelleme.
Diğer diller: English Deutsch Français Español Italiano Polski Português
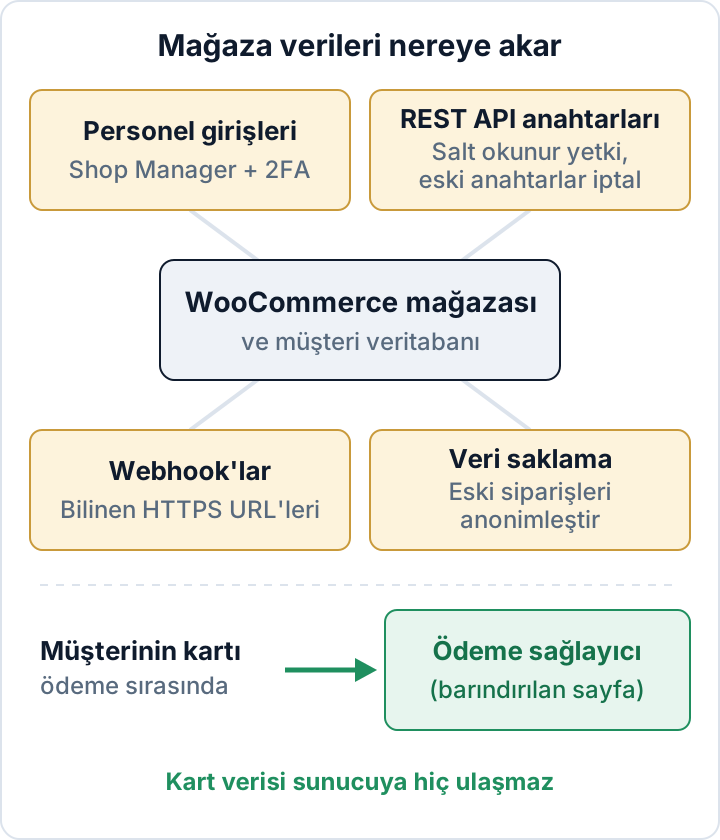
WooCommerce güvenliği, müşteri verisinin mağaza içinde izleyebileceği her yolu denetim altında tutmak demektir. Bu yollar şunlardır: siparişleri açabilen kişiler, siparişleri okuyabilen veya değiştirebilen entegrasyonlar, verinin ne kadar süre saklandığı ve kart numaralarının nereye gittiği. Genel WordPress sıkılaştırması temelleri karşılar. Bu yazı ise yalnızca mağazalara özgü ayarları ele alıyor; kontrol etmenizi önerdiğimiz sırayla ilerliyoruz.
WooCommerce güvenliği, mağazanızın tuttuğu verilerle başlar
Mağaza, vitrin takılmış bir kişisel veri tabanıdır. İçinde adlar, fatura ve teslimat adresleri, e-posta adresleri, telefon numaraları ve sipariş geçmişleri bulunur. Bunların bir kısmı bağlama göre hassastır: örneğin birinin ne satın aldığı ve nerede oturduğu.
Bunun hukuki bir sonucu var. Saldırgan bu verileri okur, değiştirir veya silerse, bu genellikle GDPR (AB Genel Veri Koruma Tüzüğü) kapsamında bir kişisel veri ihlalidir. İhlal gizliliği, bütünlüğü ya da erişilebilirliği etkilese de durum değişmez. Madde 32(1) uygun teknik ve idari tedbirleri şart koşar. Madde 33, ihlali öğrendiğiniz andan itibaren gereksiz gecikme olmaksızın ve mümkünse 72 saat içinde denetim otoritesine bildirim yapmanızı ister. Madde 34 ise müşteriler için risk yüksekse onları da bilgilendirmenizi gerektirir. Süreç 72 saatlik ihlal bildirimi rehberimizde anlatılıyor.
Aşağıdaki her tedbir ya bu veriye ulaşabilenleri daraltır ya da kaybedilebilecek veri miktarını azaltır.
Shop Manager ve Administrator: personele daha dar rolü verin
WooCommerce, Shop Manager adında bir rol ekler ve personelin çoğu Administrator yerine bu role sahip olmalıdır. Shop Manager şunları yapabilir:
- siparişleri, ürünleri ve kuponları yönetmek
- müşteri hesaplarını görüntülemek ve düzenlemek
- raporları görmek
- WooCommerce ayarlarını değiştirmek
Shop Manager şunları yapamaz:
- eklenti kurmak veya silmek
- tema düzenlemek
- yönetici oluşturmak veya yönetmek
Bunun önemi şurada: Administrator hesabı, çalınmış bir parolayı sunucunuzda çalışan koda dönüştürebilir. Shop Manager hesabı genel olarak bunu yapamaz.
Shop Manager rolünü depo, sevkiyat ve müşteri hizmetleri personeline verin. Administrator rolünü siteyi gerçekten bakımda tutan bir ya da iki kişiyle sınırlayın. Bir ajansın yönetici erişimine ihtiyacı varsa, her kişiye kendi adına açılmış ayrı bir hesap verin ve iş bitince hesabı kaldırın.
Sınırı açıkça söyleyelim: Shop Manager yine de her siparişi ve her müşteri adresini görür. Daha dar rol siteyi korur, ancak kötüye kullanılan bir Shop Manager girişine karşı veriyi korumaz. Temizlik ve düzenli gözden geçirme için WordPress kullanıcı rolleri güvenliği yazısına bakın.
Siparişleri görebilen herkes için iki faktörlü giriş
İki faktörlü kimlik doğrulama, yalnızca yönetici hesaplarında değil, sipariş ekranını açabilen her hesapta olmalıdır. Tek bir Shop Manager girişi, tüm müşteri listenizi okumaya veya dışa aktarmaya yeter. Bir müşteri hizmetleri çalışanına oltalama saldırısı yapmak, çoğu zaman site sahibine yapmaktan daha kolaydır.
WordPress çekirdeğinde iki faktörlü giriş yoktur; bunu ekleyen bir eklentiye ya da giriş sağlayıcısına ihtiyacınız var. İkinci faktörün gücü önemlidir:
- Passkey'ler ve donanım güvenlik anahtarları oltalamaya dayanıklıdır ve en iyi seçimdir.
- TOTP doğrulayıcı uygulamalar sağlam bir varsayılandır. Yine de gerçek zamanlı oltalamayla ele geçirilebilirler.
- SMS kodları, SIM değiştirme ve araya girme riski nedeniyle en zayıf seçenektir.
Müşteri hesapları ayrı bir karardır. Müşterilere 2FA sunmak iyi bir uygulamadır, ancak zorunlu kılmak ödeme adımında sürtünme yaratır. Önce personel hesapları gelir. Kurulum, devreye alma ve telefon kaybında kurtarma WordPress için iki faktörlü kimlik doğrulama yazısında anlatılıyor.
WooCommerce REST API anahtarları: okuma, yazma ve iptal
Muhasebe araçları, ERP bağlayıcıları, kargo yazılımları ve pazaryerleri çoğu zaman WooCommerce REST API anahtarlarıyla bağlanır. Bunları WooCommerce > Settings > Advanced > REST API altında yönetirsiniz.
Her anahtar bir WordPress kullanıcısına bağlıdır ve üç izinden birine sahiptir: Read, Write veya Read/Write. Anahtar, bağlı olduğu kullanıcının yetkisinden fazlasını asla yapamaz. Bu anahtarlara, süresi dolmayan parolalar gibi davranın.
- Entegrasyon başına bir anahtar. Böylece bir aracı, diğerlerini bozmadan iptal edebilir ve hangi aracın hangi anahtarı kullandığını görebilirsiniz.
- En az yetki. Raporlama veya muhasebe aracı yalnızca Read'e ihtiyaç duyar. Write iznini sadece sipariş ya da stok oluşturması veya güncellemesi gereken araçlara verin.
- Düşük yetkili bir kullanıcı kullanın. Shop Manager ya da özel bir entegrasyon kullanıcısı yeterliyse anahtarı Administrator'a bağlamayın.
- Son erişim sütununa bakın. Aylardır kullanılmayan anahtar, iptal adayıdır.
- Kişiler veya araçlar ayrıldığında iptal edip yeniden oluşturun. Bir ajansla çalışma sona erdiğinde veya bir araç değiştirildiğinde, anahtarlarını aynı gün iptal edin.
- Anahtarları güvenli saklayın. Alıcı aracın kimlik bilgisi ayarlarına girin. E-posta, sohbet veya destek talebi üzerinden asla göndermeyin. WooCommerce consumer secret değerini yalnızca bir kez gösterir; dolayısıyla biri anahtarın "yeniden gönderilmesini" istiyorsa, bu yeni bir anahtar olmalıdır.
WordPress Application Passwords ayrı bir kimlik bilgisidir ve bu ekranda görünmez. Her kullanıcı bunları kendi profilinde oluşturabilir ve bunlar da API erişimi sağlar. Kullanıcı hesaplarınızla birlikte, kullanıcı rolleri yazısında anlatıldığı gibi gözden geçirin.
Webhook'lar: sipariş verinizin nereye gönderildiğini bilin
Webhook'lar WooCommerce > Settings > Advanced > Webhooks altında bulunur. Etkin her webhook, tetikleyicisi çalıştığında sipariş, müşteri veya ürün verisinin bir kopyasını harici bir URL'ye gönderir. Uygulamada webhook, süreklilik gösteren bir veri aktarımıdır.
Listeyi gözden geçirin ve her teslimat URL'sini kontrol edin:
- Hizmeti tanıyor musunuz?
- Hâlâ kullanıyor musunuz?
- URL HTTPS kullanıyor mu?
Artık kullanmadığınız araçların webhook'larını silin; duraklatmak kararı yalnızca erteler. Düz http:// uç noktalarını kabul etmeyin, çünkü sipariş verisi şifresiz yol alır.
Her webhook'un bir secret değeri vardır (alanı boş bırakırsanız WooCommerce bir tane üretir). WooCommerce bunu her yükü imzalamak için kullanır ve imza bir istek başlığında gönderilir. Alıcı sistem, veriye güvenmeden önce bu imzayı doğrulamalıdır. Aksi halde uç nokta URL'sini öğrenen herkes ona sahte sipariş gönderebilir. Alıcıyı siz veya geliştiriciniz yazdıysa, bu kontrolün var olduğundan emin olun.
Veriyi alan hizmet genellikle sizin adınıza veri işleyen konumundadır; yani GDPR Madde 28 uyarınca bir veri işleme sözleşmesine ihtiyacınız vardır. Veri işleme sözleşmeleri yazımız bir sözleşmede neler bulunması gerektiğini açıklıyor.
Bu ekranı düzenli kontrol etmek için bir neden daha var: Sistem ele geçirildikten sonra saldırganın eklediği bir webhook, yeni gelen her siparişi sessizce onun sunucusuna gönderir. Bu, bariz kötü amaçlı yazılım temizlendikten sonra bile sürer.
Sipariş ve günlük saklama: daha azını tutun, daha azını kaybedin
Elinizde olmayan veri sızamaz. WooCommerce'in yerleşik saklama denetimleri WooCommerce > Settings > Accounts & Privacy altında, kişisel veri saklama bölümündedir. Orada şunların ne kadar süre saklanacağını seçebilirsiniz:
- etkin olmayan müşteri hesapları
- bekleyen, başarısız ve iptal edilen siparişler
- tamamlanan siparişler
Süre dolduğunda WooCommerce veriyi anonimleştirir veya siler.
Bu süreleri gelişigüzel belirlemeyin. Çoğu AB ülkesinde vergi ve muhasebe mevzuatı, faturaları ve sipariş kayıtlarını birkaç yıl saklamanızı zorunlu kılar. Süreleri muhasebecinizle netleştirin, ardından tamamlanan sipariş saklama süresini buna göre ayarlayın. Başarısız ve iptal edilen siparişler ile etkin olmayan hesaplar çoğunlukla çok daha erken silinebilir.
Aynı ekranda, müşterilerin misafir olarak ödeme yapıp yapamayacağına ve hesapların ne zaman oluşturulacağına karar verin. Oluşturmadığınız her hesap, yeniden kullanılacak bir parola ve korumanız gereken bir profil eksiği demektir.
Günlükler de aynı özeni ister. WooCommerce > Status > Logs altında ödeme geçitleri ve eklentiler, ad, e-posta ve adres gibi istek verilerini içerebilen günlük dosyaları yazar. WooCommerce'in son sürümleri bu ekranda saklama süresi belirlemenize izin verir; kısa bir süre seçin. Geçitlerde ve eklentilerde hata ayıklama günlüğünü, teşhis etmek istediğiniz sorun çözüldükten sonra kapatın.
Son olarak eski sipariş dışa aktarımlarını arayın. Dışa aktarma eklentilerinin veya raporların ürettiği CSV dosyaları dizüstü bilgisayarlarda, paylaşılan sürücülerde ve bazen uploads klasöründe kalır. Sunucuda bunları şu komutla listeleyebilirsiniz:
find wp-content/uploads -type f -name "*.csv" -lsGerçekten ihtiyaç duyduklarınızı korumalı bir konuma indirin, geri kalanını web kök dizininden silin.
Kart verisini sunucunuzdan uzak tutun: barındırılan ödeme sayfaları ve alanları
Bir mağaza için en etkili mimari tercih, kart numaralarını WordPress'ten tamamen uzak tutmaktır. Bunu, ödeme sağlayıcının barındırılan ödeme sayfasıyla veya sayfaya gömülen barındırılan alanlarıyla yapabilirsiniz. Her iki durumda da müşteri kart numarasını sağlayıcının sunduğu bir sayfaya ya da çerçeveye yazar. Numara doğrudan sağlayıcıya gider; mağazanız yalnızca bir onay ve bir referans alır.
Mağaza daha sonra hacklenirse, saldırganın eriştiği veritabanında kart numarası bulunmaz. İhlal yine ciddidir, ancak daha küçüktür.
Bu, ödeme adımını dokunulmaz yapmaz. Ele geçirilmiş bir site, kart bilgisi çalan bir betik enjekte edebilir veya ödeme adımını gerçeğine benzeyen sahte bir formla değiştirebilir. Barındırılan alanlar bu riski azaltır ama ortadan kaldırmaz. Üç alışkanlık yardımcı olur:
- Ödeme sayfanızda hangi betiklerin yüklendiğini bilin ve yeni bir betik göründüğünde fark edin.
- Betiklerin nereden yüklenebileceğini sınırlayan bir Content-Security-Policy kullanın. Dikkatle devreye alın; çünkü katı bir politika ödeme adımını bozabilir (güvenlik başlıkları rehberimize bakın).
- Değişen bir şablonun ya da yeni bir dosyanın çabuk fark edilmesi için dosya bütünlüğünü izleyin.
WooCommerce eklentilerini hızla güncelleyin ve ödeme adımını test edin
Hız, mağazalar için çoğu siteden daha önemlidir. Patchstack'in State of WordPress Security in 2026 raporuna göre (bir satıcı raporu, 2025 verileriyle):
- WordPress ekosisteminde 11.334 yeni güvenlik açığı bulundu.
- Bunların %91'i eklentilerdeydi.
- Yoğun biçimde istismar edilen açıklarda, kitlesel istismara kadar geçen ağırlıklı medyan süre 5 saatti.
- En çok istismar edilen kategori, bozuk erişim denetimiydi. Bir müşterinin ya da anonim bir ziyaretçinin sipariş verisine ulaşmasını sağlayan açık türü tam olarak budur.
Mağazalar güncellemeyi iki yönden zorlaştırır. Birincisi, ücretli eklentilerin çoğu WordPress.org üzerinden değil, satıcı lisansı veya bağlı bir pazaryeri hesabı üzerinden güncellenir. İkincisi, süresi dolan lisans güncellemeleri sessizce durdurur.
Her eklentinin güncellemeyi nereden aldığını ve lisansının ne zaman bittiğini gösteren bir envanter tutun. Düşük riskli eklentilerde otomatik güncellemeyi açın. Ödeme geçitleri ve ödeme adımı eklentilerinde, canlı mağazayı güncellemeden önce kısa bir hazırlık (staging) testi yapın: test siparişi verin, ödeyin, iade edin. Bunu ay sonunda değil, bir güvenlik sürümünden sonraki bir gün içinde yapın. Kullanmadığınız geçitleri ve eklentileri silin. Devre dışı bırakılmış eklenti de sunucunuzdaki koddur. Bu süreç hakkında daha fazlası için savunmasız eklentilerle başa çıkma yazısına bakın.
secaudit.eu'nun ücretsiz Security Audit & Compliance eklentisi güncel olmayan eklentileri, temaları ve çekirdeği işaretler. Güvenlik açığı kontrollerini açarsanız, kurulu sürümlerinizi bilinen CVE'lerle sitenin üzerinde karşılaştırır; böylece eklenti listeniz siteden hiç çıkmaz. → secaudit.eu
SSS
Bir Shop Manager'ın gerçekten 2FA'ya ihtiyacı var mı?
Evet. Shop Manager her müşteri kaydını okuyup dışa aktarabilir; dolayısıyla çalınan bir Shop Manager parolası tüm müşteri listenizi açığa çıkarabilir. Bu hesaplara yönetici hesapları gibi davranın.
Muhasebe yükümlülüklerim varsa eski siparişleri silebilir veya anonimleştirebilir miyim?
Evet, yasal saklama süresi geçtikten sonra. Vergi ve muhasebe mevzuatının gerektirdiği kayıtları gerektirdiği süre boyunca tutun ve WooCommerce saklama ayarlarını buna göre yapın. Böyle bir yükümlülüğü olmayan veriler, örneğin başarısız siparişler ve etkin olmayan hesaplar, daha erken silinebilir.
Barındırılan ödeme sayfası kullanıyorsam, hack yine de veri ihlali sayılır mı?
Genellikle evet. Adlar, adresler, e-postalar ve sipariş geçmişleri veritabanınızda hâlâ kişisel veridir. Barındırılan sayfa, kart numaralarını bu ihlalin dışında tutar. İhlali değerlendirme ve gerektiğinde otoriteye bildirme yükümlülüğünü ortadan kaldırmaz.
Tanıyamadığım bir REST API anahtarıyla ne yapmalıyım?
Açıklamasını, kullanıcısını, iznini ve son erişimini not alın, ardından iptal edin. Meşru bir araç çalışmayı bırakırsa, o araca ihtiyaç duyduğu en düşük izinle yeni bir anahtar verin. Write izinli ve yakın zamanda etkinlik gösteren bilinmeyen bir anahtar, sitede ele geçirilme belirtisi olup olmadığını kontrol etmek için yeterli bir nedendir.
Bu makale genel bilgilendirme amaçlıdır, hukuki tavsiye değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

