Skimming su WooCommerce: come trovare il malware al checkout
Skimming di carte su WooCommerce: come individuare lo script nel checkout, dove si nasconde, cosa fare nelle prime ore, l'obbligo GDPR delle 72 ore e la prevenzione.
Anche in: English Deutsch Français Español Polski Português Türkçe

Se i clienti segnalano un uso fraudolento della carta dopo un acquisto nel vostro negozio, o se il provider di pagamento inizia a farvi domande, non cominciate accedendo al sito per guardare il checkout. Lo skimming di carte su WooCommerce è progettato per restare invisibile a chi gestisce il negozio. Provate il checkout come lo usa un cliente, poi passate in rassegna i punti in cui lo script può nascondersi.
Questa guida segue l'ordine di lavoro: individuare, localizzare, contenere, gestire l'obbligo previsto dal GDPR, prevenire una recidiva.
Come funziona lo skimming su WooCommerce e perché il titolare non lo vede
Uno skimmer è un piccolo frammento di JavaScript iniettato nel sito. Legge ciò che il cliente digita nei campi del checkout (nome, indirizzo, email e, se i campi della carta sono sulla vostra pagina, i dati della carta) e ne invia una copia a un dominio controllato dall'attaccante. L'ordine va comunque a buon fine. La pagina ha l'aspetto di sempre e funziona normalmente, quindi nessuno si lamenta del negozio.
Gli skimmer sono di solito condizionali. Molti si attivano solo sull'URL del checkout e solo per i visitatori non autenticati. Alcuni agiscono una sola volta per visitatore o browser, così la stessa persona non vede mai due volte il comportamento anomalo. Il codice è tipicamente offuscato oppure ha un nome dall'aria innocua: uno snippet di analytics, un loader da CDN, un file jQuery.
Per questo l'amministratore che guarda il checkout non dimostra nulla. I primi segnali arrivano di solito dall'esterno: più clienti che hanno acquistato da voi segnalano frodi sulla carta, il provider di pagamento vi scrive, oppure compare un dominio sconosciuto tra le richieste di rete del checkout.
Se il pagamento avviene interamente sulla pagina del provider, uno skimmer sul vostro sito ha molto meno da leggere. Meno, però, non significa niente. Può comunque copiare nome, indirizzo ed email. Può anche inserire un falso modulo di carta che raccoglie i dati prima di mandare il cliente al vero passaggio di pagamento.
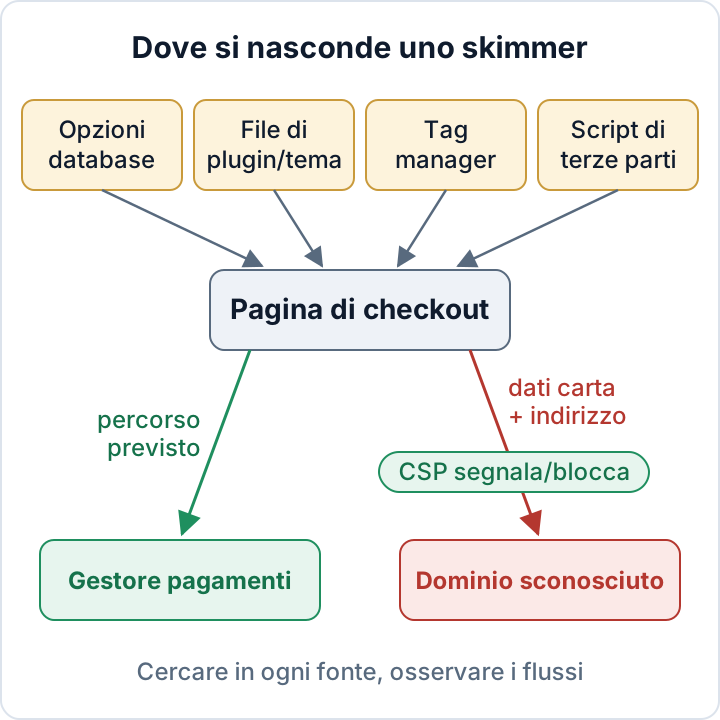
Controllare il checkout come un cliente: elencare ogni script negli strumenti per sviluppatori
Aprite una finestra privata del browser e non effettuate l'accesso. Mettete un prodotto reale nel carrello e andate al checkout. Prima che la pagina si carichi, aprite DevTools (F12), passate alla scheda Network, spuntate Preserve log e filtrate per JS, poi per Fetch/XHR.
Compilate il checkout con dati di prova, senza inserire dati reali di una carta. Osservate quali richieste partono mentre scrivete e passate da un campo all'altro: gli skimmer spesso inviano i dati quando un campo cambia o quando il modulo viene inviato. Se il provider offre una modalità di test e potete effettuare un ordine di prova, controllate anche la pagina di conferma dell'ordine.
Annotate ogni host che carica uno script o riceve una richiesta e classificatelo così:
- Il vostro dominio
- Il vostro provider di pagamento
- Un fornitore noto che avete scelto (analytics, chat, banner dei consensi)
- Sconosciuto
Considerate sospetto tutto ciò che rientra nel quarto gruppo finché qualcuno non lo spiega. Poi aprite il pannello Sources ed esaminate gli script inline del checkout. Righe singole lunghissime, grandi stringhe codificate e codice che costruisce URL a partire da frammenti meritano un'occhiata più attenta.
Ripetete la verifica da uno smartphone con rete mobile e da un'altra rete, perché gli skimmer possono filtrare per dispositivo, paese o referrer. Ogni prova è solo un'istantanea e una prova pulita non dimostra che il checkout lo sia. Per un elenco completo e documentato di tutti gli script esterni del sito, seguite la nostra guida agli script di terze parti su WordPress.
Dove si nascondono gli skimmer: database, file del tema, tag manager
Prima di cercare, copiate i file e il database (vedere la sezione sulle prime ore). I comandi seguenti leggono soltanto i dati.
Database. Gli skimmer sono spesso salvati in opzioni che stampano codice nella pagina: impostazioni per script in header e footer, contenuto dei widget, CSS/JS del customizer e impostazioni dei page builder. Cercate con WP-CLI inclusioni di script esterni e chiamate di decodifica frequenti:
wp db search 'script src' --all-tables-with-prefix
wp db search 'atob(' --all-tables-with-prefix
wp db search 'fromCharCode' --all-tables-with-prefix
wp db search 'base64' --all-tables-with-prefix
Per approfondire su opzioni e articoli, eseguite le query seguenti. Sostituite wp_ con il prefisso delle tabelle indicato in wp-config.php. CHAR(60) è la parentesi angolare di apertura, quindi le query individuano l'inizio di un tag script:
wp db query "SELECT option_name, LENGTH(option_value) FROM wp_options WHERE option_value LIKE CONCAT('%', CHAR(60), 'script%') OR option_value LIKE '%atob(%';"
wp db query "SELECT ID, post_type, post_status FROM wp_posts WHERE post_content LIKE CONCAT('%', CHAR(60), 'script%');"
Qualche risultato sarà legittimo, per esempio lo strumento di analytics o quello dei consensi. Cercate le voci che nessuno sa spiegare.
File. Elencate i file PHP e JavaScript modificati di recente in temi, plugin e must-use plugin. Poi confrontate core e plugin di WordPress.org con i checksum ufficiali:
find wp-content/themes wp-content/plugins wp-content/mu-plugins -type f \( -name '*.php' -o -name '*.js' \) -mtime -30 -ls
wp core verify-checksums
wp plugin verify-checksums --all
Le date di modifica si possono falsificare. I checksum dei plugin funzionano solo per quelli ospitati su WordPress.org: i plugin premium e il tema vanno confrontati con una copia nuova scaricata dal fornitore. La nostra guida sulla verifica dei checksum di WordPress spiega come leggere i risultati.
Tag manager. Aprite la cronologia delle versioni del container. Cercate tag HTML personalizzati che non avete creato, tag che si attivano solo sul checkout e pubblicazioni recenti da parte di utenti sconosciuti. Verificate chi ha i diritti di pubblicazione. Controllate anche i plugin per script in header/footer e quelli per snippet di codice, perché ciò che contengono viene eseguito su ogni pagina.
Fornitori terzi. Uno script che caricate volontariamente da un fornitore può essere a sua volta compromesso. In quel caso i vostri file sono puliti, ma il file sul server del fornitore no. L'elenco delle richieste di rete del passaggio precedente è l'unico modo per accorgersene.
Usare una Content-Security-Policy sul checkout come sensore di allerta precoce
Una Content-Security-Policy dice al browser quali host possono caricare script e ricevere dati. In modalità report-only non blocca nulla e segnala soltanto le violazioni. Sul checkout, ogni host inatteso diventa così un report da leggere.
Il mu-plugin minimale qui sotto invia un header report-only sul checkout. is_checkout() restituisce true anche sulla pagina di conferma dell'ordine. Sostituite gli host segnaposto con quelli documentati dal vostro provider e con il vostro endpoint di report. Salvatelo come wp-content/mu-plugins/checkout-csp-report.php. Il file deve iniziare con il tag di apertura PHP standard, da solo sulla prima riga, seguito da:
// CSP in sola segnalazione per checkout e pagina di conferma ordine di WooCommerce
add_action( 'template_redirect', function () {
    if ( function_exists( 'is_checkout' ) && is_checkout() ) {
        header( "Content-Security-Policy-Report-Only: script-src 'self' https://pay.provider.example; connect-src 'self' https://pay.provider.example; img-src 'self' data:; form-action 'self' https://pay.provider.example; frame-src https://pay.provider.example; report-uri https://csp-reports.example/endpoint" );
    }
} );
La direttiva img-src c'è perché molti skimmer inviano i dati rubati come richiesta di immagine anziché con una chiamata fetch; connect-src da sola non la segnalerebbe. All'inizio aspettatevi molto rumore: WooCommerce e molti temi stampano script inline, e questa policy li segnala. Esaminate i report, aggiungete ciò che serve davvero e solo dopo passate a un header Content-Security-Policy in modalità enforcing.
La CSP ha dei limiti. Se consentite 'unsafe-inline', uno skimmer inline viene eseguito comunque. Se un dominio consentito è compromesso, la CSP lo lascia passare. Un attaccante con accesso admin o ai file può inoltre modificare o rimuovere l'header. Le direttive e i punti in cui impostare gli header sono trattati nella nostra guida agli header di sicurezza e nella documentazione CSP di MDN.
Trovato uno skimmer: le prime ore
Lavorate in quest'ordine. Pulire per primi distrugge le prove che servono a individuare il punto d'ingresso e la finestra temporale.
- Conservate le prove. Copiate fuori dal server i file e un dump del database, esportate la versione del container del tag manager e salvate l'URL della richiesta sospetta, schermate e orari.
- Fermate lo skimming. Mettete il checkout in modalità manutenzione oppure passate alla pagina di pagamento ospitata dal provider. Poi rimuovete lo script da ogni posizione trovata, cache e CDN comprese.
- Individuate il punto d'ingresso. Può essere un plugin vulnerabile, credenziali rubate di un admin o del tag manager, oppure un fornitore compromesso. Se saltate questo passaggio, lo skimmer torna. Il nostro piano di rimozione del malware tratta la pulizia e il controllo delle backdoor.
- Ruotate tutto in una volta. Comprese le password degli admin WordPress e le application password, le chiavi di sicurezza e i salt in
wp-config.php(modificarli chiude tutte le sessioni), gli account di hosting/SFTP, la password del database, le chiavi API e i segreti dei webhook del provider di pagamento, e gli account del tag manager e degli altri fornitori. - Avvisate subito il provider di pagamento e seguite le sue istruzioni.
- Stabilite la finestra temporale, dalla prima comparsa dello script alla sua rimozione. Backup, date dei file, cronologia del tag manager e log aiutano. La finestra definisce quali clienti sono coinvolti.
Se la situazione supera le competenze del vostro team, coinvolgete subito il vostro sviluppatore, la società di hosting o un professionista indipendente di incident response, prima che le prove vengano sovrascritte.
Lo skimming è una violazione dei dati personali ai sensi del GDPR: il conto alla rovescia delle 72 ore
Quando nomi, indirizzi, email e dati di pagamento dei clienti vengono copiati da un attaccante, la riservatezza è violata. Si tratta di una violazione dei dati personali ai sensi del GDPR.
Ai sensi dell'art. 33 dovete notificare la violazione all'autorità di controllo (in Italia, il Garante per la protezione dei dati personali) senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne siete venuti a conoscenza, a meno che sia improbabile che la violazione presenti un rischio. Ai sensi dell'art. 34 dovete comunicarla agli interessati senza ingiustificato ritardo quando è probabile che presenti un rischio elevato. Dati di pagamento rubati insieme a dati identificativi supereranno spesso questa soglia, ma la valutazione va fatta sul vostro caso. L'art. 33, par. 5, impone di documentare ogni violazione, compreso il ragionamento con cui decidete eventualmente di non notificare.
Per individuare i clienti coinvolti, usate la finestra temporale e un'esportazione degli ordini di quel periodo. Il contenuto della notifica è trattato nella nostra guida alla notifica entro 72 ore.
Questo articolo è un'informazione di carattere generale e non costituisce consulenza legale.
Prevenire il prossimo skimmer: architettura dei pagamenti, pochi admin, monitoraggio
Preferite una pagina di pagamento ospitata o i campi ospitati dal provider, così i dati della carta non passano mai da codice che controllate voi. Una pagina ospitata offre l'esposizione minima. I campi ospitati mantengono il checkout sul vostro sito e comportano meno rischi dei normali campi carta. Nessuno dei due impedisce un falso modulo o la copia dei dati di indirizzo. La nostra guida alla sicurezza di WooCommerce spiega la configurazione.
Mantenete attiva la CSP in enforcing sul checkout. Tenete basso il numero di amministratori e richiedete l'accesso a due fattori a tutti. Trattate i diritti di pubblicazione sul tag manager e i plugin di iniezione script o snippet come accessi di livello amministratore. Aggiornate le estensioni rapidamente ed effettuate un ordine di prova dopo ogni aggiornamento.
Aggiungete il monitoraggio: controlli di integrità dei file, scansioni periodiche di malware e database e, ogni mese, un confronto delle richieste del checkout con l'elenco degli host attesi. Il plugin gratuito di audit di secaudit.eu segnala modifiche all'integrità dei file, contenuti offuscati, firme di malware e voci sospette nel database. Rileva e segnala i risultati. Non rimuove il malware né garantisce un checkout pulito → secaudit.eu.
Il passo da fare oggi: eseguite la verifica di rete in finestra privata sul vostro checkout e annotate l'elenco degli host attesi. Tutto il resto si basa su quello.
FAQ
Se uso i campi ospitati di Stripe o PayPal sono al riparo dallo skimming?
L'esposizione è minore, ma non nulla. Uno skimmer può comunque copiare nome, indirizzo ed email, o mostrare un falso modulo di carta prima del vero passaggio di pagamento.
La scansione è pulita ma i clienti segnalano frodi. Cosa faccio?
Gli scanner possono non vedere script condizionali, codice caricato da un server remoto e tag del tag manager. Eseguite da più dispositivi la verifica di rete come farebbe un cliente e parlate con il provider di pagamento. La frode potrebbe anche avere un'altra origine.
Devo informare tutti i clienti?
L'art. 34 si applica quando è probabile che la violazione presenti un rischio elevato per le persone coinvolte. Basate la decisione sulla finestra temporale e sui dati sottratti, e documentatela in ogni caso.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

