Log di sicurezza e GDPR: cosa registrare e per quanto tempo
Log di sicurezza e GDPR per WordPress: cosa registrare, dove si trovano i log, chi può leggerli, come abbreviare gli IP e come fissare e applicare la conservazione.
Anche in: English Deutsch Français Español Polski Português Türkçe

Dopo un attacco si pongono tre domande: come è entrato l'aggressore, che cosa ha potuto vedere e da quanto tempo era presente. Senza log si può solo tirare a indovinare, e un'ipotesi è una base fragile per decidere come gestire una violazione. Una buona registrazione degli eventi di sicurezza ai sensi del GDPR significa conservare dati sufficienti per rispondere a queste tre domande. Significa anche trattare i log come dati personali, perché lo sono.
Log di sicurezza e GDPR: perché servono e perché sono dati personali
Il GDPR presuppone che si sappia che cosa è successo. L'articolo 33(5) impone di documentare qualsiasi violazione dei dati personali, comprese le circostanze, le conseguenze e i provvedimenti adottati, anche quando non la si notifica all'autorità di controllo. Non si possono mettere per iscritto i fatti di una violazione che non si è in grado di ricostruire. L'articolo 32(1)(b) richiede la capacità di assicurare su base permanente l'integrità dei sistemi, e il 32(1)(d) una procedura per verificare l'efficacia delle misure. I log servono a entrambi gli scopi.
I log contengono però anche indirizzi IP, nomi utente, talvolta indirizzi e-mail, e la traccia di chi ha fatto che cosa e quando. Per questo sono dati personali. Richiedono una sicurezza adeguata (art. 5(1)(f)), la protezione dei dati per impostazione predefinita (art. 25) e una documentazione da poter esibire (art. 5(2)).
Ne nasce una tensione. Se se ne conservano troppo pochi, non si può indagare. Se se ne conservano troppi e troppo a lungo, si crea un archivio di dati personali che può a sua volta essere sottratto. Il resto dell'articolo serve a trovare il punto di equilibrio e a metterlo per iscritto. Per l'insieme delle misure dell'articolo 32 si veda GDPR articolo 32 per WordPress.
Cosa registrare in un sito WordPress
Il core di WordPress non tiene un registro delle attività. Gli eventi arrivano da un plugin di activity log o di sicurezza, oppure dal web server. Queste sono le fonti che contano in un'indagine:
| Fonte del log | Contenuto | Dati personali | Uso tipico |
|---|---|---|---|
| Accessi e accessi falliti | Nome utente provato, IP, ora, esito | IP, nome utente | Forza bruta, furto di account |
| Modifiche a utenti e ruoli | Nuovi utenti, cambi di ruolo, autore | Nomi utente, e-mail | Account admin nascosti |
| Password applicative | Utente, nome, creazione, ultimo uso | Nome utente, IP | Accesso persistente |
| Modifiche a plugin e temi | Installazione, aggiornamento, attivazione, eliminazione | Nome utente | Punto di ingresso, backdoor |
| Modifiche alle impostazioni | siteurl, home, e-mail dell'amministratore | Nome utente, e-mail | Reindirizzamenti malevoli, presa di controllo |
| Integrità dei file | File nuovi o modificati rispetto alla baseline | Di norma nessuno | Web shell, codice iniettato |
| Log di accesso/errore del web server | Ogni richiesta: IP, URL, stato, user agent | IP, a volte dati negli URL | Ricostruzione della cronologia |
Le modifiche a siteurl e all'e-mail dell'amministratore meritano particolare attenzione. Gli aggressori cambiano entrambi per reindirizzare i visitatori o per ricevere le e-mail di reimpostazione della password. Le modifiche ai file, misurate rispetto a una baseline integra, sono spesso la prima prova concreta di una web shell. Il log di accesso lega gli eventi tra loro: mostra quale IP ha inviato la richiesta POST a quale file, pochi secondi prima della comparsa del nuovo account amministratore.
Alcuni dati non devono mai finire in un log: password (compresi i tentativi falliti, che spesso sono una password reale con un errore di battitura), contenuto integrale dei moduli di contatto, dati di pagamento e corpi grezzi delle richieste. Se un plugin propone di «registrare tutto», la risposta è no.
Dove si trovano i log di WordPress e perché conta dopo un attacco
I log finiscono di solito in uno di quattro posti:
- L'account di hosting: log di accesso e di errore nel pannello di controllo. Gli hosting li ruotano dopo un periodo da loro stabilito, spesso breve. Verificare che cosa fa il proprio.
- Il database di WordPress: i plugin di activity log scrivono in tabelle proprie.
- **
wp-content/debug.log:** errori PHP, a volte con percorsi, nomi utente o dati delle richieste. - Un servizio di log esterno o un server syslog.
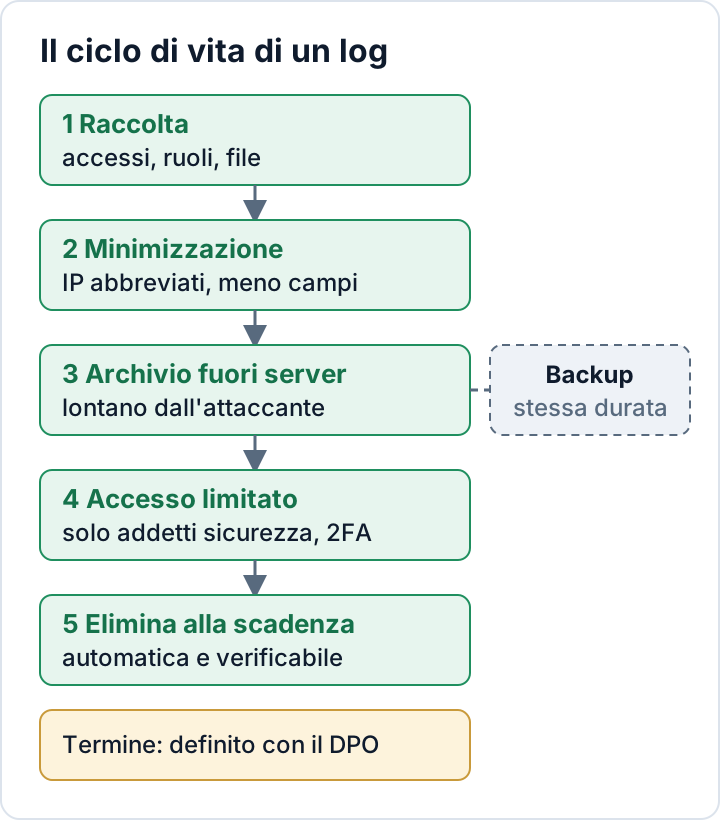
I primi tre hanno un punto debole in comune. Chi ha diritti di amministratore o accesso ai file può modificarli o svuotarli. Un aggressore accorto cancellerà le righe della tabella degli accessi che mostrano i suoi accessi. Conviene quindi conservare una copia in un luogo in cui il sito WordPress non possa scrivere: un server syslog, un servizio di log o, come minimo, una directory fuori dalla webroot che l'utente PHP non possa modificare. nginx può inviare i log di accesso direttamente a syslog (access_log syslog:server=logs.example.net combined;), e rsyslog può inoltrare i log del server.
Un servizio di log esterno tratta dati personali per conto del titolare. È quindi un responsabile del trattamento e serve un accordo sul trattamento dei dati ai sensi dell'articolo 28. Va verificato anche dove il servizio conserva i dati.
Meno dati personali: IP abbreviati e meno campi
L'articolo 25 chiede la protezione dei dati per impostazione predefinita. In pratica, per ogni log occorre decidere se serve l'indirizzo IP completo. Il blocco della forza bruta e la ricostruzione di un incidente lo richiedono, ma solo per poco tempo. Le statistiche e i log di tendenza a lungo termine no.
Con nginx si possono scrivere due log: uno completo con breve conservazione e uno abbreviato da tenere più a lungo. Le direttive map e log_format vanno nel blocco http:
map $remote_addr $remote_addr_short {
    default                                  0.0.0.0;
    "~^(?P<ip>\d+\.\d+\.\d+)\.\d+$"           $ip.0;
    "~^(?P<ip>[^:]+:[^:]+):"                  $ip::;
}

map $request_uri $request_path {
    "~^(?P<path>[^?]*)" $path;
}

log_format privacy '$remote_addr_short [$time_local] "$request_method $request_path $server_protocol" '
                   '$status $body_bytes_sent "$http_user_agent"';

access_log /var/log/nginx/access.log combined;
access_log /var/log/nginx/access-short.log privacy;
Per IPv4 l'ultimo ottetto viene sostituito con 0. Per IPv6 si conservano solo i primi due gruppi. Registrando solo il percorso da $request_uri (tagliato al ?) al posto di $request, si elimina anche la query string, dove tendono a comparire indirizzi e-mail, token di reimpostazione e ID di tracciamento. Il semplice $uri non è un buon sostituto in WordPress: dopo try_files mostra di solito /index.php invece della pagina richiesta. Se il sito sta dietro una CDN o un reverse proxy, $remote_addr è l'indirizzo del proxy, a meno che non sia configurato il modulo real-IP. Provare con nginx -t prima di ricaricare. Molti plugin di sicurezza hanno un'impostazione analoga, «anonimizza IP», per le proprie tabelle.
Ci sono dei limiti. Un IP abbreviato, combinato con un timestamp e uno user agent, resta spesso un dato personale e quindi rientra nell'ambito del GDPR. Inoltre è molto meno utile in un'indagine. Per questo si tiene il log completo per un tempo breve e non ci si affida al solo log abbreviato.
Chi può leggere i log: limitare l'accesso
I log mostrano chi ha effettuato l'accesso, da dove e quando: devono quindi leggerli solo le persone che si occupano di sicurezza. Si controlli ogni punto:
- Il pannello di hosting: chi ha le credenziali e se ex collaboratori o agenzie precedenti le hanno ancora.
- La schermata dei log del plugin: di solito visibile a ogni Amministratore. È un motivo in più per tenere basso il numero di amministratori.
- Il servizio di log esterno: solo account nominativi, con autenticazione a due fattori attiva.
I file di log vanno tenuti fuori dalla webroot. Verificare che debug.log non sia scaricabile dal proprio dominio. Le impostazioni sono trattate in hardening di wp-config.php. Se un'agenzia legge i log di un cliente, tratta dati personali per conto del cliente e deve essere coperta dall'accordo sul trattamento dei dati. Registrare chi legge i log è facoltativo per un sito piccolo. Lo si faccia o no, va messo per iscritto.
Conservazione: scegliere un periodo motivato e cancellare in automatico
Questo articolo non indica un numero di giorni previsto dalla legge, perché non esiste un numero valido per ogni sito. Il periodo va definito con il responsabile della protezione dei dati o con chi si occupa di protezione dei dati in azienda. Poi si documenta il ragionamento:
- Tempo di rilevamento: per quanto tempo, realisticamente, un attacco potrebbe passare inosservato sul proprio sito. Log eliminati prima di accorgersi del problema non servono a nulla.
- Frequenza di controllo: ogni quanto qualcuno guarda davvero i log o gli avvisi. Si veda monitoraggio della sicurezza di WordPress.
- La rotazione dell'hosting: che cosa elimina comunque l'hosting e se serve una copia più duratura.
- Limitazione della conservazione: il principio del GDPR secondo cui i dati personali non si conservano più a lungo del necessario rispetto alla finalità.
Uno schema frequente prevede un periodo breve per i log grezzi completi e uno più lungo per i dati abbreviati o aggregati.
Poi la cancellazione va resa effettiva sul piano tecnico. Sul proprio server si modifichi il file esistente /etc/logrotate.d/nginx invece di aggiungere una seconda voce per gli stessi file:
/var/log/nginx/*.log {
    daily
    rotate 14
    maxage 14
    compress
    delaycompress
    missingok
    notifempty
    sharedscripts
    postrotate
        [ -s /run/nginx.pid ] && kill -USR1 "$(cat /run/nginx.pid)"
    endscript
}
Il 14 è un segnaposto. Va sostituito con il periodo documentato. Se il log completo e quello abbreviato richiedono periodi diversi, si assegni a ciascun file un blocco proprio con il percorso esatto invece del carattere jolly *.log: logrotate rifiuta un file che corrisponde a due blocchi. logrotate -d /etc/logrotate.d/nginx mostra che cosa accadrebbe senza modificare nulla.
Per le tabelle dei plugin si imposti la conservazione nel plugin e si verifichi con wp cron event list che il job di pulizia esista. WP-Cron viene eseguito solo quando il sito riceve visite, quindi un sito con poco traffico può avere bisogno di un vero cron di sistema. Nel servizio esterno si imposti una policy di conservazione, e per i backup una regola di scadenza. Poi si controlli che la cancellazione avvenga davvero: si guardi il file più vecchio in /var/log/nginx/ e la riga più vecchia nella tabella dei log (wp db tables --all-tables-with-prefix | grep -i log aiuta a trovare la tabella; senza l'opzione, le tabelle dei plugin spesso non vengono elencate).
Documentare: una scheda di una pagina sui log
L'articolo 5(2) richiede di poter dimostrare la conformità. Per i log di solito basta una pagina:
- Finalità: rilevare e analizzare incidenti di sicurezza
- Fonti: quali log, da quali sistemi
- Campi e dati personali che contengono
- Luoghi di conservazione e responsabili del trattamento (con stato dell'accordo)
- Chi ha accesso e come l'accesso è protetto
- Periodo di conservazione per tipo di log, con la motivazione
- Come viene applicata la cancellazione (logrotate, impostazione del plugin, policy del servizio, scadenza dei backup)
- Dove gli IP vengono abbreviati e dove no
- Frequenza dei controlli e chi li svolge
- Data dell'ultima verifica del funzionamento della cancellazione
Questa pagina va collegata alla documentazione dell'articolo 32 e alla procedura per le violazioni. Quando accade qualcosa, i passaggi descritti in la guida alla notifica di una violazione entro 72 ore dipendono da ciò che questi log sono in grado di mostrare. Chi usa il plugin gratuito Security Audit & Compliance può servirsi della baseline di integrità dei file e del riepilogo di conformità a schermo per le parti della scheda relative alle modifiche ai file e ai controlli.
Il prossimo passo: aprire oggi il pannello di hosting, scoprire per quanto tempo vengono conservati i log di accesso e scrivere quel numero in cima alla pagina.
FAQ
Un log degli accessi falliti con indirizzi IP è consentito?
Registrare gli accessi falliti per individuare e bloccare i tentativi di indovinare le password è una finalità di sicurezza riconosciuta. Si limitino i campi a quanto serve a tale finalità (nome utente provato, IP, ora ed esito), si conservi l'IP completo solo per il tempo necessario e si documentino finalità e periodo. La base giuridica va chiarita con il proprio DPO.
Serve il consenso per i log di sicurezza?
Per la base giuridica nel proprio caso conviene rivolgersi al responsabile della protezione dei dati. I banner per cookie e consenso sono pensati per il tracciamento e il marketing. Non sono lo strumento adatto per i log che proteggono il sito. Non si aggiunga la registrazione di sicurezza al banner solo per prudenza.
Il mio hosting elimina i log di accesso dopo pochi giorni. Basta?
Dipende dalla rapidità con cui ci si accorgerebbe di un attacco. Se si scoprisse un'intrusione solo dopo settimane, i log che mostrano come è iniziata sarebbero già spariti. Vale la pena valutare una copia fuori server, con un periodo più lungo e documentato per i log che servono davvero.
Questo articolo è un'informazione di carattere generale e non costituisce consulenza legale.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

