security.txt per WordPress: ricevere segnalazioni di bug
Come pubblicare security.txt (RFC 9116) su WordPress: campi obbligatori, test con nginx e curl, una casella letta davvero e obblighi CRA per chi vende plugin.
Anche in: English Deutsch Français Español Polski Português Türkçe
Un file security.txt indica a chiunque trovi un problema di sicurezza nel sito o nel prodotto di un'azienda dove segnalarlo. Su WordPress si pubblica in dieci minuti. La parte difficile è un'altra: assicurarsi che qualcuno legga la casella di posta collegata e risponda.
Questa guida descrive i campi del file, come pubblicarlo e verificarlo su un sito WordPress e come gestire le segnalazioni che arrivano. Per chi vende plugin e temi spiega anche il legame con la divulgazione coordinata delle vulnerabilità e con il Cyber Resilience Act.
Cos'è security.txt e cosa non è
La RFC 9116 definisce un file di testo semplice, posto in /.well-known/security.txt e servito via HTTPS. Contiene i recapiti e alcune informazioni facoltative destinate a chi si occupa di sicurezza. Un ricercatore, il gestore di uno scanner o il reparto IT di un cliente lo trovano senza cercare un modulo di contatto o indovinare nomi su LinkedIn. È utile per qualsiasi sito aziendale, per le agenzie e in particolare per i vendor di plugin.
I limiti vanno chiariti subito. Il file non risolve nulla e non rende il sito più sicuro. Non è un programma di bug bounty, non obbliga a pagare nessuno e non promette tempi di risposta, a meno che non li si scriva nella propria policy. Come i badge trattati nel nostro articolo sui sigilli di sicurezza, è un segnale visibile. A differenza di un badge, dimostra soltanto che esiste un canale. Se nessuno legge la casella, il file è peggio dell'assenza di file: le segnalazioni finiscono nel vuoto mentre l'azienda appare preparata.
I due campi obbligatori: Contact ed Expires
Solo due campi sono obbligatori.
Contact è un URI di tipo mailto:, https: o tel:. Può comparire più volte, in ordine di preferenza. Conviene usare un indirizzo di ruolo come security@vostrodominio.eu, non uno personale. Le persone cambiano lavoro, e un indirizzo personale in un file pubblico sopravvive al loro contratto.
Expires deve comparire una sola volta. È una data con orario in formato ISO 8601, e la RFC raccomanda di fissarla a meno di un anno di distanza. Da qualche mese a un anno è una scelta pratica. Davanti a una data già passata, il ricercatore presume che il canale sia stato abbandonato, e molti strumenti automatici lo segnalano.
Un file minimo valido:
Contact: mailto:security@example.eu
Expires: 2027-09-30T22:00:00.000Z
Le righe che iniziano con # sono commenti. Il file va salvato come testo semplice in UTF-8.
Campi facoltativi utili: Policy, Preferred-Languages, Encryption, Canonical
Policy rinvia a una breve pagina del sito dedicata alla divulgazione. Bastano pochi paragrafi:
- che cosa segnalare (vulnerabilità del sito o del prodotto)
- che cosa non fare: non scaricare né conservare dati personali, non eseguire test di denial of service, non applicare tecniche di social engineering al personale
- entro quanto tempo si intende confermare la ricezione di una segnalazione
- se sono previsti compensi (di solito no)
Preferred-Languages elenca i codici delle lingue, separati da virgole. Per le aziende europee è un campo utile: en, de, et fa sapere a chi segnala che inglese, tedesco ed estone vanno tutti bene.
Encryption rinvia a una chiave pubblica OpenPGP. È facoltativo. Va aggiunto solo se qualcuno, internamente, è davvero in grado di decifrare i messaggi. Una segnalazione cifrata che nessuno riesce a leggere è una segnalazione persa.
Canonical indica l'URL o gli URL in cui il file risiede ufficialmente. Conta quando lo stesso file è raggiungibile da più host.
Acknowledgments può rinviare a una pagina di ringraziamento per chi segnala, se se ne tiene una. Hiring serve per le offerte di lavoro e si può ignorare.
L'intero file si può anche firmare con una firma in chiaro OpenPGP. Conviene rinunciarvi, salvo che esista una procedura per rifirmarlo a ogni modifica: una firma errata o scaduta crea più confusione di un file non firmato.
Un esempio completo:
# Contatto di sicurezza per example.eu
Contact: mailto:security@example.eu
Contact: https://example.eu/security-report/
Expires: 2027-09-30T22:00:00.000Z
Policy: https://example.eu/security-policy/
Preferred-Languages: en, de, et
Canonical: https://example.eu/.well-known/security.txt
# Solo se qualcuno è in grado di decifrare:
# Encryption: https://example.eu/pgp-key.txt
Pubblicare security.txt su un sito WordPress
WordPress non offre un'impostazione dedicata. Il metodo più semplice è caricare il file via SFTP in una cartella chiamata .well-known nella root web, cioè la cartella che contiene l'index.php di WordPress (e, nella maggior parte delle installazioni, wp-config.php). La cartella potrebbe già esistere: l'hosting o il client dei certificati possono tenervi i file di sfida ACME per Let's Encrypt. Non vanno toccati; si aggiunge solo il proprio file.
Le regole di riscrittura standard di WordPress servono direttamente i file esistenti, quindi di solito non occorre altro. Alcuni plugin di sicurezza o SEO possono anche generare il file in modo virtuale. Funziona, ma la richiesta dipende allora dal buono stato di WordPress e del plugin. Un file fisico è più semplice e sopravvive ai cambi di plugin.
Su nginx molte configurazioni rinforzate contengono una regola come location ~ /\. { deny all; }, che blocca anche /.well-known/. Occorre aggiungere un'eccezione con prefisso. Il modificatore ^~ impedisce a nginx di valutare le regole regex per questo percorso:
location ^~ /.well-known/ {
    allow all;
    try_files $uri =404;
    charset utf-8;
}Su Apache si può inserire in .well-known un .htaccess di una sola riga, in modo che il file di testo venga servito con charset UTF-8:
AddDefaultCharset utf-8Multisite e più domini: la RFC prevede un file per ogni hostname. Una rete multisite di solito condivide un'unica root web, quindi lo stesso file compare su ogni dominio associato. Si può elencare ogni URL in una riga Canonical separata, oppure servire un file diverso per host con una regola del server.
CDN: se una CDN mette in cache i file di testo, dopo ogni modifica va svuotata la copia in cache. In caso contrario i visitatori potrebbero continuare a vedere la vecchia data di Expires. Un redirect 301 dalla posizione storica /security.txt a /.well-known/security.txt è facoltativo.
Verificare che venga servito correttamente
Da qualsiasi terminale:
curl -sI https://example.eu/.well-known/security.txtIl risultato corretto è uno stato 200, un'intestazione content-type: text/plain; charset=utf-8 e nessuna intestazione location:. Un 301 verso la home page o una risposta text/html indicano un problema. La causa abituale è una pagina 404 di WordPress, un plugin che reindirizza tutti i 404 oppure un plugin di sicurezza che restituisce una pagina di blocco. Poi si controlla il contenuto vero e proprio:
curl -s https://example.eu/.well-known/security.txtConviene aprire l'URL anche in una finestra privata del browser. Diversi validatori pubblici sono in grado di analizzare il file e di avvisare per una data scaduta o un campo mancante; vanno considerati una comodità, non un'autorità.
Dietro il file: una casella che qualcuno legge
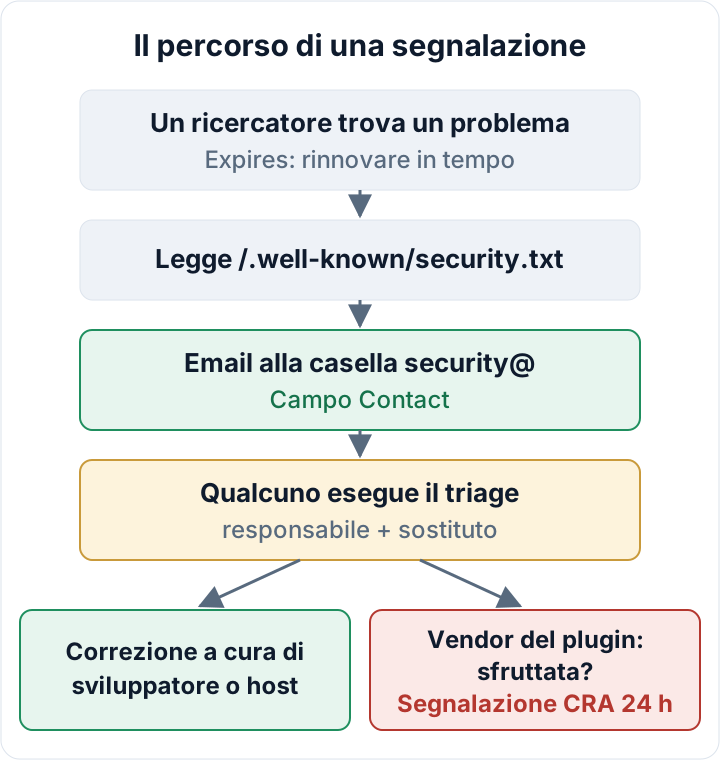
È qui che la maggior parte delle implementazioni fallisce. Prima di pubblicare occorre decidere:
- Un responsabile e un sostituto. Indicare una persona che legge
security@e una che copre le ferie. Entrambi i nomi vanno annotati internamente, non nel file. - Regole antispam. L'indirizzo non deve mai finire nella posta indesiderata. Le segnalazioni arrivano spesso da mittenti sconosciuti e contengono link e codice.
- Conferma di ricezione. Inviare una breve risposta che confermi l'arrivo del messaggio. Si sceglie un obiettivo rispettabile, per esempio due giorni lavorativi. È una decisione propria: va pubblicata nella policy solo se si è in grado di rispettarla.
- Triage. Il problema è reale e riproducibile? Riguarda dati personali? Chi lo corregge: lo sviluppatore, l'hosting o il vendor del plugin? Se una segnalazione mostra che dei dati sono stati effettivamente esposti, potrebbe trattarsi di una violazione dei dati personali: vedere la notifica GDPR entro 72 ore. Se il problema riguarda un plugin di terzi, si veda la nostra guida ai plugin vulnerabili.
- Un promemoria per Expires. Fissare un appuntamento in calendario circa un mese prima della data. Aggiornare il file richiede due minuti.
Va messo in conto anche un po' di posta di scarsa qualità. I messaggi di "beg bounty" incollano l'output di scanner automatici, come un'intestazione mancante o una nota su SPF, e chiedono un pagamento. Si risponde con cortesia, si corregge ciò che è autentico e non si paga per output di scanner mai richiesti.
Conviene tenere un semplice registro di ogni segnalazione, con data di ricezione, sintesi, decisione, correzione e data di chiusura. Questo registro costituisce una prova ai fini della responsabilizzazione prevista dal GDPR (art. 5, par. 2). Offre inoltre una risposta concreta quando un cliente soggetto alla direttiva NIS2 chiede, in un questionario per i fornitori, come vengono ricevute e gestite le segnalazioni di sicurezza.
Chi vende plugin e temi: security.txt, divulgazione coordinata e CRA
Per chi vende plugin o temi, security.txt è la porta d'ingresso della gestione delle vulnerabilità. Ai sensi del Cyber Resilience Act, i fabbricanti devono disporre di un processo di gestione delle vulnerabilità e di una policy di divulgazione coordinata. Questi requisiti rientrano tra gli obblighi principali che si applicano dall'11 dicembre 2027.
L'obbligo di segnalazione è invece già in vigore. Dall'11 settembre 2026 i fabbricanti devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi tramite la piattaforma unica di segnalazione dell'ENISA, a partire da un preallarme entro 24 ore. In pratica, un messaggio alla casella di sicurezza può essere il momento in cui si scopre che una falla è sfruttata, e da lì decorre il termine. È un motivo in più per avere un responsabile, un sostituto e un triage rapido.
Per un vendor, un assetto solido ha quattro elementi:
- security.txt sul dominio del vendor
- una policy di divulgazione collegata dal file
- lo stesso contatto nel readme del plugin
- lo stesso contatto in ogni pagina di prodotto
I ricercatori partono spesso dal plugin, non dal sito dell'azienda. La cronologia completa, le scadenze successive e le sanzioni sono trattate nella nostra guida al CRA per chi vende plugin.
Se una segnalazione porta a un incidente reale sul proprio sito, il plugin gratuito Security Audit & Compliance mostra una bozza di notifica dell'incidente con le fasi a 24 ore, 72 ore e un mese, utile per strutturare il seguito → secaudit.eu.
Il prossimo passo: creare il file di due righe, pubblicarlo, eseguire il controllo con curl e inserire oggi stesso in calendario il promemoria per Expires.
Questo articolo è un'informazione di carattere generale e non costituisce consulenza legale.
FAQ
Un sito aziendale di piccole dimensioni ha bisogno di security.txt?
Nessuna norma lo impone a un normale sito aziendale. È però economico e utile, e alcuni clienti ne verificano la presenza durante la valutazione dei fornitori.
security.txt attira attacchi?
No. Contiene recapiti e nessuna informazione sulle debolezze. Chi attacca scansiona i siti indipendentemente dalla presenza del file.
Bisogna pagare per le segnalazioni?
No, a meno che non si annunci un bounty. Se è così, nella policy conviene dichiarare in modo chiaro che non sono previsti compensi.
Si può usare un modulo di contatto al posto di un indirizzo email?
Sì. Un URL https: nel campo Contact è valido. Occorre assicurarsi che le richieste inviate arrivino alle stesse persone responsabili della casella di sicurezza.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin