Sicurezza del database WordPress: utenti, accessi e prefissi
Sicurezza del database WordPress: un utente DB per sito, privilegi limitati, niente MySQL remoto né Adminer dimenticati, export cifrati. Il prefisso spiegato.
Anche in: English Deutsch Français Español Polski Português Türkçe

Cinque misure proteggono un database WordPress: un utente di database separato per ogni sito, una password robusta e univoca, nessun accesso remoto a MySQL, nessuno strumento di amministrazione dimenticato sul web server ed export cifrati. Cambiare il prefisso wp_ delle tabelle non rientra fra queste. Questa guida sulla sicurezza del database WordPress mette in ordine di priorità le misure che chiudono vie d'attacco reali e mostra come verificarle su un hosting condiviso o su un server proprio.
Da cosa dipende davvero la sicurezza del database WordPress
Il database contiene tutto ciò che vale la pena rubare: account utente e hash delle password, ordini WooCommerce, voci dei moduli di contatto (per i plugin che le salvano) e commenti con indirizzi email. La fuga di questi dati è di norma una violazione dei dati personali ai sensi del GDPR, con gli obblighi di notifica descritti nel nostro articolo sulla notifica della violazione entro 72 ore. Anche l'art. 32 GDPR richiede misure tecniche adeguate, e il database è il punto in cui questo requisito diventa concreto.
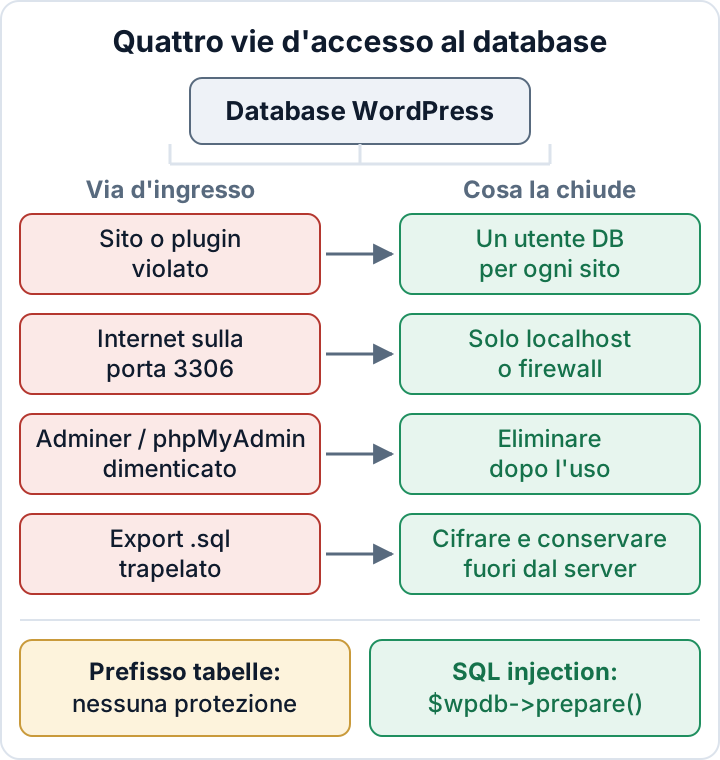
In ordine di priorità:
- Un utente di database per ogni sito, con privilegi solo sul database di quel sito.
- Una password del database lunga, casuale e univoca.
- MySQL raggiungibile solo da localhost o da una rete privata protetta da firewall.
- Nessun phpMyAdmin o Adminer installato in proprio e nessun dump
.sqlnella web root. - Export cifrati, spostati fuori dal server e cancellati in locale.
La SQL injection è un problema a parte. Si chiude nel codice, non nelle impostazioni del database, e il prefisso delle tabelle non serve a nulla contro di essa.
Un utente di database per sito, solo con i privilegi necessari
Se cinque siti sullo stesso account di hosting condividono un solo utente di database, basta un plugin compromesso perché l'attaccante ottenga le credenziali da wp-config.php, e quelle credenziali aprono tutti e cinque i database. Con un utente separato per sito, il danno resta confinato a un solo database.
Su un hosting condiviso, aprite la sezione database del pannello (in cPanel: MySQL Databases; in Plesk: Databases > User Management). Create un utente per ogni sito e assegnatelo solo al database di quel sito. Se un vecchio utente è associato a più database, eliminate le assegnazioni in eccesso.
Su una VPS si procede allo stesso modo in SQL. WordPress non deve mai connettersi come root.
CREATE USER 'site1'@'localhost' IDENTIFIED BY 'long-random-password';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, ALTER, INDEX, DROP
  ON site1_db.* TO 'site1'@'localhost';
SHOW GRANTS FOR 'site1'@'localhost';
Nell'uso quotidiano WordPress ha bisogno di SELECT, INSERT, UPDATE e DELETE. Gli aggiornamenti del core, l'installazione e l'aggiornamento dei plugin creano e modificano anche tabelle, quindi richiedono CREATE, ALTER, INDEX e DROP. Alcuni plugin vogliono di più, per esempio CREATE TEMPORARY TABLES o LOCK TABLES. La guida all'hardening di WordPress discute questo compromesso.
Eseguite SHOW GRANTS per ogni utente WordPress esistente. Una riga GRANT USAGE ON *.* è normale: USAGE significa nessun privilegio. Se invece un altro privilegio è concesso ON *.*, per esempio ALL PRIVILEGES ON *.* o SELECT, INSERT ... ON *.*, l'utente può raggiungere ogni database del server. Si corregge prima di tutto questo.
Una password del database robusta e univoca, e dove tenerla
Nessuno digita la password del database, quindi può essere lunga. Usate 32 o più caratteri casuali generati da un gestore di password, una password diversa per ogni sito, e non riutilizzate mai quella di FTP, SFTP o dell'account di hosting. Le password riutilizzate sono il modo in cui una sola credenziale trapelata diventa accesso completo all'account.
Cambiatela quando se ne vanno collaboratori o agenzie che la conoscevano, quando cambiate hosting o sviluppatori e dopo qualsiasi incidente. L'ordine delle operazioni conta:
- Cambiate la password in MySQL (
ALTER USER 'site1'@'localhost' IDENTIFIED BY 'new-password';) oppure nel pannello di hosting. - Aggiornate subito
DB_PASSWORDinwp-config.php. - Caricate il sito e la dashboard per verificare che funzionino.
Tra il passaggio 1 e il 2 il sito mostra l'errore «Error establishing a database connection» (nelle installazioni in italiano: «Errore nello stabilire una connessione al database»). Tenete pronto il nuovo valore, così l'interruzione dura pochi secondi. La protezione di wp-config.php e la ricerca di copie dimenticate come wp-config.php.bak sono trattate in hardening di wp-config.php.
Niente accesso remoto: MySQL su localhost o dietro un firewall
Una porta del database aperta su internet invita a tentare le password. Inoltre vi espone a ogni futura vulnerabilità del server di database, prima ancora che qualcuno arrivi a WordPress. Nella maggior parte delle configurazioni WordPress e MySQL girano sulla stessa macchina, quindi dall'esterno non deve connettersi nessuno.
Hosting condiviso: aprite Remote MySQL (o una voce simile) nel pannello. Rimuovete ogni host che non riconoscete, e soprattutto il carattere jolly %, che significa «qualsiasi indirizzo».
VPS: nella sezione [mysqld] della configurazione del server (su Debian/Ubuntu di solito /etc/mysql/mysql.conf.d/mysqld.cnf per MySQL o /etc/mysql/mariadb.conf.d/50-server.cnf per MariaDB) impostate:
bind-address = 127.0.0.1
mysqlx-bind-address = 127.0.0.1
La seconda riga vale solo per MySQL 8. MariaDB non usa l'X Protocol. Riavviate il servizio, poi verificate:
sudo ss -tlnp | grep -E '3306|33060'
# da un'altra macchina:
nc -zv your-server.example 3306
ss deve mostrare 127.0.0.1:3306, non 0.0.0.0:3306, e il test dall'esterno deve fallire. Aggiungete comunque una regola di firewall che blocchi la porta 3306 dall'esterno. Cercate anche utenti con host remoti: SELECT user, host FROM mysql.user; ed eseguite DROP USER per le voci '%' che non servono.
Se l'accesso remoto vi serve davvero, per esempio da uno strumento di reportistica, consentite solo indirizzi IP fissi oppure usate un tunnel SSH: ssh -L 3307:127.0.0.1:3306 you@your-server.example. Con un database gestito su un host separato, usate la rete privata del provider e la sua allowlist di IP, mai un endpoint pubblico aperto a tutti.
phpMyAdmin, Adminer e dump del database dimenticati sul web server
Adminer è un unico file PHP. Qualcuno lo carica per sistemare una cosa, e resta per anni nella web root come pagina di login al database accessibile a tutti. Una cartella phpMyAdmin installata in proprio comporta lo stesso rischio. Per trovarli:
find /var/www -type f -iname 'adminer*.php'
find /var/www -type d -iname '*phpmyadmin*'
find /var/www -type f \( -iname '*.sql' -o -iname '*.sql.gz' \)
Adattate /var/www alla vostra document root, oppure usate la ricerca del file manager dell'hosting. Eliminate ciò che trovate, dopo aver salvato una copia di quanto vi serve. Rinominare adminer.php in adm1n.php lo nasconde soltanto finché qualcuno non ne indovina il nome.
I dump nella web root sono peggiori, perché non richiedono alcuna password. Per verificare se un file sospetto si può scaricare:
curl -sI https://example.com/backup.sqlUno stato 200 significa che chiunque può scaricare l'intero database. Per lavorare sul database usate il phpMyAdmin integrato nel pannello di hosting, che sta dietro il login del pannello. Anche i file PHP rimasti possono essere web shell, e le vecchie copie di prova del sito vanno eliminate nell'ambito della sicurezza degli ambienti di staging.
Export del database: cifrare, portare fuori dal server, eliminare
Ogni wp db export o dump manuale contiene tutti i dati personali del sito. Trattatelo come il database in produzione. Scrivetelo fuori dalla web root con permessi restrittivi, cifratelo, spostatelo e cancellate la copia locale:
umask 077
mkdir -p "$HOME/private"
f="$HOME/private/site1-$(date +%F).sql"
wp db export "$f"
gpg --symmetric --cipher-algo AES256 "$f" && rm "$f"
# oppure con age e una chiave del destinatario:
# age -r age1yourpublickey -o "$f.age" "$f" && rm "$f"
Trasferite il file .gpg o .age nello spazio di archiviazione dei backup, poi rimuovetelo anche dal server. Conservate la passphrase o la chiave privata separatamente dai backup. Rotazione, regola 3-2-1 e test di ripristino sono trattati in backup WordPress che si ripristinano davvero.
Il mito del prefisso delle tabelle: cambiare wp_ non protegge dalla SQL injection
La SQL injection avviene quando il codice di un plugin o di un tema inserisce l'input dell'utente direttamente in una query. L'attaccante esegue così SQL attraverso la query del plugin stesso. Non deve indovinare i nomi delle tabelle: la query vulnerabile usa già $wpdb->prefix, e un UNION SELECT iniettato può leggere tutti i nomi delle tabelle da information_schema. Un prefisso personalizzato come x7k_ costa all'attaccante una query in più, o nessuna.
La soluzione vera sta nel codice: [$wpdb->prepare()](https://developer.wordpress.org/reference/classes/wpdb/prepare/) con i segnaposto, più esc_like() per le clausole LIKE.
// Sbagliato: l'input finisce direttamente nell'SQL
$rows = $wpdb->get_results( "SELECT ID FROM {$wpdb->posts} WHERE post_title = '" . $_GET['title'] . "'" );

// Corretto: segnaposto, con escaping gestito da prepare()
$title = sanitize_text_field( wp_unslash( $_GET['title'] ?? '' ) );
$rows  = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title = %s", $title
) );

// Ricerca LIKE: prima si fa l'escape dei caratteri jolly
$like = '%' . $wpdb->esc_like( $term ) . '%';
$rows = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title LIKE %s", $like
) );L'OWASP SQL Injection Prevention Cheat Sheet dà lo stesso consiglio per qualsiasi linguaggio. Se siete proprietari di un sito e non sviluppatori, il vostro compito è aggiornare o sostituire i plugin con vulnerabilità di injection note. Vedete plugin WordPress vulnerabili.
Un prefisso personalizzato ha un solo uso legittimo: più installazioni WordPress che condividono lo stesso database. Anche in quel caso, database separati con utenti separati sono la soluzione migliore.
Rinominare il prefisso su un sito in produzione spesso va storto. Non basta rinominare le tabelle: anche l'opzione wp_user_roles e le chiavi usermeta wp_capabilities e wp_user_level contengono il prefisso. Se ne dimenticate una, gli amministratori perdono i propri diritti o i ruoli spariscono. Se qualcuno insiste nel farlo, fate un backup completo ed eseguite la modifica prima in staging.
Per controllare regolarmente questo livello, il plugin gratuito Security Audit & Compliance cerca segreti e file esposti ed esegue un'analisi taint del codice di plugin e temi, che può segnalare costruzioni non sicure delle query. Partite oggi con un'attività: eseguite SHOW GRANTS per ogni utente del database WordPress, oppure controllate le assegnazioni degli utenti nel pannello di hosting, e togliete ogni accesso che vada oltre il database del sito.
FAQ
Devo cambiare il prefisso delle tabelle su un sito esistente?
Non per motivi di sicurezza. Non ferma la SQL injection, e una rinomina parziale può bloccare fuori gli amministratori. Dedicate il tempo agli utenti del database e agli aggiornamenti dei plugin.
Posso togliere ALTER all'utente del database di WordPress?
Si può, ma gli aggiornamenti del core e l'installazione o l'aggiornamento dei plugin che modificano le tabelle potrebbero allora fallire. Mantenete ALTER e limitate l'utente al proprio database.
Il phpMyAdmin del mio hosting è un rischio?
Meno di una copia installata in proprio, perché sta dietro il login del pannello di hosting. Proteggete quel login con una password robusta e l'autenticazione a due fattori.
Un plugin di sicurezza protegge il database?
Solo in parte. Un plugin può trovare file esposti e codice vulnerabile, ma non può modificare i privilegi del database, il binding di rete di MySQL né le regole del firewall. Queste si impostano sul server o nel pannello di hosting.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

