Skimming kart w WooCommerce: jak wykryć złośliwy kod w kasie
Skimming kart w WooCommerce ukrywa się w kasie. Jak znaleźć skrypt, gdzie się chowa, co zrobić w pierwszych godzinach, obowiązek 72 godzin z RODO i profilaktyka.
Także po: English Deutsch Français Español Italiano Português Türkçe

Jeśli klienci zgłaszają nadużycie karty po zakupie w Państwa sklepie albo operator płatności zaczyna zadawać pytania, nie zaczynajcie Państwo od zalogowania się i obejrzenia kasy. Skimming kart w WooCommerce jest zaprojektowany tak, by pozostawać niewidoczny dla właściciela. Sprawdźcie kasę tak, jak korzysta z niej klient, a potem przeszukajcie miejsca, w których może ukrywać się skrypt.
Ten poradnik odpowiada kolejności prac: wykrycie, lokalizacja, ograniczenie szkód, obowiązek wynikający z RODO i zapobieganie powtórce.
Jak działa skimming kart w WooCommerce i dlaczego właściciel sklepu go nie widzi
Skimmer to niewielki fragment wstrzykniętego kodu JavaScript. Odczytuje to, co klient wpisuje w polach kasy (imię i nazwisko, adres, e-mail oraz, jeśli pola karty znajdują się na Państwa stronie, dane karty), i wysyła kopię na domenę kontrolowaną przez atakującego. Zamówienie przechodzi normalnie. Strona wygląda i działa poprawnie, więc nikt nie narzeka na sam sklep.
Skimmery zazwyczaj działają warunkowo. Wiele z nich uruchamia się tylko na adresie kasy i tylko dla niezalogowanych odwiedzających. Niektóre działają tylko raz na użytkownika lub przeglądarkę, więc ta sama osoba nie zobaczy tego zachowania dwukrotnie. Kod jest zwykle zaciemniony albo ma niewinnie brzmiącą nazwę: fragment analityki, loader z CDN, plik jQuery.
Dlatego administrator, który zajrzy do kasy, niczego nie dowodzi. Pierwsze sygnały zwykle przychodzą z zewnątrz. Kilku klientów, którzy kupowali u Państwa, zgłasza oszustwo kartowe, operator płatności przysyła zapytanie albo w żądaniach sieciowych kasy pojawia się nieznana domena.
Jeśli płatność jest obsługiwana w całości na stronie operatora, skimmer na Państwa witrynie ma znacznie mniej do odczytania. Mniej nie znaczy nic. Nadal może skopiować imię, nazwisko, adres i e-mail. Może też wstrzyknąć fałszywy formularz karty, który zbierze dane, zanim klient trafi do właściwego kroku płatności.
Sprawdź kasę oczami klienta: wypisz wszystkie skrypty w narzędziach deweloperskich
Otwórzcie prywatne okno przeglądarki i nie logujcie się. Włóżcie do koszyka prawdziwy produkt i przejdźcie do kasy. Zanim strona kasy się załaduje, otwórzcie narzędzia deweloperskie (F12), przejdźcie na kartę Network (Sieć), zaznaczcie Preserve log (Zachowaj dziennik) i przefiltrujcie najpierw po JS, a potem po Fetch/XHR.
Wypełnijcie kasę danymi testowymi, ale nie wpisujcie prawdziwych danych karty. Obserwujcie, jakie żądania są wysyłane, gdy wpisujecie dane i przechodzicie między polami, bo skimmery często wysyłają dane przy zmianie pola albo przy wysłaniu formularza. Jeśli operator płatności ma tryb testowy i można złożyć zamówienie testowe, sprawdźcie również stronę potwierdzenia zamówienia.
Zapiszcie każdy host, z którego ładuje się skrypt lub który otrzymuje żądanie, i oznaczcie go jako:
- Własna domena
- Operator płatności
- Znany dostawca wybrany przez Państwa (analityka, czat, baner zgody)
- Nieznany
Wszystko z czwartej grupy traktujcie jako podejrzane, dopóki ktoś tego nie wyjaśni. Następnie otwórzcie panel Sources (Źródła) i obejrzyjcie skrypty wbudowane w kasie. Uwagę zwracają bardzo długie pojedyncze linie, duże zakodowane ciągi znaków i kod budujący adresy URL z fragmentów.
Powtórzcie test z telefonu na danych komórkowych i z innej sieci, ponieważ skimmery mogą filtrować według urządzenia, kraju lub źródła odesłania. Każde sprawdzenie to tylko zdjęcie chwili, a czysty wynik nie dowodzi, że kasa jest czysta. Pełną, udokumentowaną listę wszystkich zewnętrznych skryptów w witrynie znajdą Państwo w naszym poradniku o skryptach firm trzecich w WordPressie.
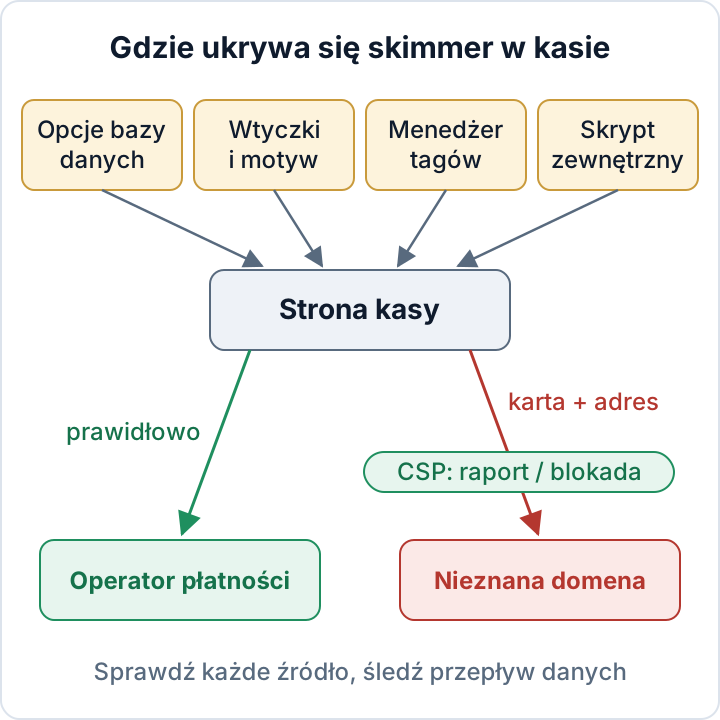
Gdzie ukrywają się skimmery: baza danych, pliki motywu, menedżer tagów
Zanim zaczniecie szukać, skopiujcie pliki i bazę danych (patrz sekcja o pierwszych godzinach). Poniższe polecenia tylko odczytują dane.
Baza danych. Skimmery często siedzą w opcjach, które wypisują kod na stronie: ustawieniach skryptów w nagłówku i stopce, treści widżetów, CSS/JS z dostosowywarki oraz ustawieniach page builderów. Wyszukajcie za pomocą WP-CLI zewnętrzne dołączenia skryptów i typowe wywołania dekodujące:
wp db search 'script src' --all-tables-with-prefix
wp db search 'atob(' --all-tables-with-prefix
wp db search 'fromCharCode' --all-tables-with-prefix
wp db search 'base64' --all-tables-with-prefix
Aby przyjrzeć się dokładniej opcjom i wpisom, uruchomcie poniższe zapytania. Zastąpcie wp_ prefiksem tabel z pliku wp-config.php. CHAR(60) to znak otwierającego nawiasu ostrego, więc zapytania znajdą początek znacznika script:
wp db query "SELECT option_name, LENGTH(option_value) FROM wp_options WHERE option_value LIKE CONCAT('%', CHAR(60), 'script%') OR option_value LIKE '%atob(%';"
wp db query "SELECT ID, post_type, post_status FROM wp_posts WHERE post_content LIKE CONCAT('%', CHAR(60), 'script%');"
Trafią się też wyniki uzasadnione, na przykład Państwa analityka albo narzędzie do zgód. Szukacie wpisów, których nikt nie umie wyjaśnić.
Pliki. Wypiszcie ostatnio zmienione pliki PHP i JavaScript w motywach, wtyczkach i wtyczkach must-use. Następnie porównajcie rdzeń i wtyczki z WordPress.org z oficjalnymi sumami kontrolnymi:
find wp-content/themes wp-content/plugins wp-content/mu-plugins -type f \( -name '*.php' -o -name '*.js' \) -mtime -30 -ls
wp core verify-checksums
wp plugin verify-checksums --all
Daty modyfikacji można sfałszować. Sumy kontrolne wtyczek działają tylko dla wtyczek hostowanych w WordPress.org, więc wtyczki premium i motyw trzeba porównać ze świeżą kopią od dostawcy. Jak czytać wyniki, wyjaśnia nasz poradnik o weryfikacji sum kontrolnych WordPressa.
Menedżer tagów. Otwórzcie historię wersji kontenera. Szukajcie niestandardowych tagów HTML, których nie tworzyliście, tagów uruchamianych tylko w kasie oraz ostatnich publikacji przez nieznanych użytkowników. Sprawdźcie, kto ma uprawnienia do publikowania. Przejrzyjcie też wtyczki do skryptów w nagłówku i stopce oraz wtyczki do fragmentów kodu, ponieważ wszystko, co w nich jest, uruchamia się na każdej stronie.
Zewnętrzni dostawcy. Skrypt, który ładują Państwo celowo od dostawcy, sam może zostać przejęty. Wtedy Państwa pliki są czyste, ale plik na serwerze dostawcy już nie. Lista żądań sieciowych z poprzedniego kroku to jedyny sposób, by to zobaczyć.
Content-Security-Policy w kasie jako system wczesnego ostrzegania
Content-Security-Policy mówi przeglądarce, które hosty mogą ładować skrypty i otrzymywać dane. W trybie tylko raportowania (report-only) niczego nie blokuje, a jedynie zgłasza naruszenia. W kasie każdy nieoczekiwany host zamienia się wtedy w raport, który można przeczytać.
Poniższa minimalna wtyczka mu-plugin wysyła w kasie nagłówek w trybie report-only. is_checkout() zwraca true także na stronie potwierdzenia zamówienia. Zastąpcie przykładowe hosty hostami z dokumentacji operatora płatności oraz własnym punktem odbioru raportów. Zapiszcie plik jako wp-content/mu-plugins/checkout-csp-report.php. Plik musi zaczynać się standardowym otwarciem PHP w pierwszej, osobnej linii, a po nim:
// CSP w trybie report-only dla kasy WooCommerce i strony potwierdzenia zamówienia
add_action( 'template_redirect', function () {
    if ( function_exists( 'is_checkout' ) && is_checkout() ) {
        header( "Content-Security-Policy-Report-Only: script-src 'self' https://pay.provider.example; connect-src 'self' https://pay.provider.example; img-src 'self' data:; form-action 'self' https://pay.provider.example; frame-src https://pay.provider.example; report-uri https://csp-reports.example/endpoint" );
    }
} );
Dyrektywa img-src jest po to, że wiele skimmerów wysyła skradzione dane jako żądanie obrazka, a nie wywołanie fetch; samo connect-src by tego nie zgłosiło. Na początku spodziewajcie się szumu. WooCommerce i wiele motywów wypisuje skrypty wbudowane, a ta polityka je zgłasza. Przejrzyjcie raporty, dodajcie to, co faktycznie potrzebne, i dopiero potem przełączcie się na nagłówek Content-Security-Policy w trybie wymuszania.
CSP ma swoje granice. Jeśli dopuszczą Państwo 'unsafe-inline', skimmer wbudowany w stronę i tak się uruchomi. Jeśli dozwolona domena zostanie przejęta, CSP ją przepuści. Atakujący z dostępem administratora lub do plików może też zmienić albo usunąć nagłówek. Dyrektywy i miejsca ustawiania nagłówków omawiamy w poradniku o nagłówkach bezpieczeństwa oraz w dokumentacji MDN o CSP.
Znaleziono skimmer: pierwsze godziny
Pracujcie w tej kolejności. Sprzątanie na początku niszczy dowody, które są potrzebne do ustalenia punktu wejścia i okna czasowego.
- Zabezpieczcie dowody. Skopiujcie pliki i zrzut bazy danych poza serwer, wyeksportujcie wersję kontenera menedżera tagów oraz zapiszcie adres podejrzanego żądania, zrzuty ekranu i znaczniki czasu.
- Zatrzymajcie skimming. Przełączcie kasę w tryb konserwacji albo na hostowaną stronę płatności operatora. Następnie usuńcie skrypt ze wszystkich znalezionych miejsc, także z pamięci podręcznych i CDN.
- Znajdźcie punkt wejścia. Może nim być podatna wtyczka, przejęte konto administratora lub menedżera tagów albo przejęty dostawca. Jeśli pominiecie ten krok, skimmer wróci. Sprzątanie i kontrolę backdoorów opisuje nasz plan usuwania złośliwego oprogramowania.
- Zmieńcie wszystko naraz. Dotyczy to haseł administratorów WordPressa i haseł aplikacji, kluczy bezpieczeństwa i soli w
wp-config.php(ich zmiana wylogowuje wszystkie sesje), kont hostingowych/SFTP, hasła do bazy danych, kluczy API i sekretów webhooków operatora płatności oraz kont w menedżerze tagów i u innych dostawców. - Niezwłocznie poinformujcie operatora płatności i stosujcie się do jego wskazówek.
- Ustalcie okno czasowe od pierwszego pojawienia się skryptu do jego usunięcia. Pomagają w tym kopie zapasowe, daty plików, historia menedżera tagów i logi. Okno czasowe określa, których klientów dotyczy incydent.
Jeśli sprawa przerasta Państwa zespół, wcześnie, zanim dowody zostaną nadpisane, zaangażujcie programistę, firmę hostingową albo niezależnego specjalistę ds. reagowania na incydenty.
Skimming kart to naruszenie ochrony danych według RODO: zegar 72 godzin
Gdy imiona i nazwiska, adresy, e-maile i dane płatnicze klientów trafiają do atakującego, dochodzi do naruszenia poufności. Jest to naruszenie ochrony danych osobowych w rozumieniu RODO.
Zgodnie z art. 33 muszą Państwo zgłosić naruszenie organowi nadzorczemu (w Polsce Prezesowi Urzędu Ochrony Danych Osobowych) bez zbędnej zwłoki i, jeśli to możliwe, w ciągu 72 godzin od stwierdzenia naruszenia, chyba że jest mało prawdopodobne, by skutkowało ryzykiem. Zgodnie z art. 34 muszą Państwo bez zbędnej zwłoki zawiadomić osoby, których dane dotyczą, gdy naruszenie może powodować wysokie ryzyko. Skradzione dane płatnicze w połączeniu z danymi identyfikującymi często spełniają ten warunek, ale trzeba to ocenić dla własnego przypadku. Art. 33 ust. 5 wymaga dokumentowania każdego naruszenia, także uzasadnienia decyzji o niezgłaszaniu.
Aby ustalić, których klientów to dotyczy, posłużcie się oknem czasowym i eksportem zamówień z tego okresu. Co powinno znaleźć się w zgłoszeniu, wyjaśnia nasz poradnik o 72 godzinach na zgłoszenie naruszenia.
Ten artykuł ma charakter ogólnej informacji i nie stanowi porady prawnej.
Jak zapobiec kolejnemu skimmerowi: płatności, mało administratorów, monitoring
Wybierajcie hostowaną stronę płatności albo hostowane pola operatora, tak aby dane karty nie przechodziły przez kod, który kontrolujecie. Hostowana strona daje najmniejszą ekspozycję. Hostowane pola zostawiają kasę na Państwa witrynie i niosą mniejsze ryzyko niż zwykłe pola karty. Żadne z tych rozwiązań nie powstrzyma fałszywego formularza ani kopiowania danych adresowych. Konfigurację opisuje nasz poradnik o bezpieczeństwie WooCommerce.
Utrzymujcie wymuszane CSP w kasie. Ograniczcie liczbę administratorów i wymagajcie od wszystkich logowania dwuskładnikowego. Uprawnienia do publikowania w menedżerze tagów oraz wtyczki do wstrzykiwania skryptów i fragmentów kodu traktujcie jak dostęp na poziomie administratora. Szybko aktualizujcie rozszerzenia i po każdej aktualizacji składajcie zamówienie testowe.
Dodajcie monitoring: kontrolę integralności plików, regularne skanowanie pod kątem złośliwego oprogramowania i bazy danych oraz comiesięczne porównanie żądań z kasy z oczekiwaną listą hostów. Bezpłatna wtyczka audytowa z secaudit.eu zgłasza zmiany integralności plików, zaciemnioną zawartość, sygnatury złośliwego oprogramowania i podejrzane wpisy w bazie danych. Wykrywa i raportuje. Nie usuwa złośliwego oprogramowania ani nie gwarantuje czystej kasy → secaudit.eu.
Pierwszy krok na dziś: wykonajcie test sieciowy kasy w prywatnym oknie i zapiszcie oczekiwaną listę hostów. Wszystko inne się na niej opiera.
FAQ
Czy hostowane pola Stripe lub PayPal oznaczają, że skimming mnie nie dotyczy?
Oznaczają mniejszą ekspozycję, ale nie zerową. Skimmer nadal może skopiować imię, nazwisko, adres i e-mail albo wyświetlić fałszywy formularz karty przed właściwym krokiem płatności.
Skan jest czysty, a klienci zgłaszają oszustwa. Co dalej?
Skanery mogą pominąć skrypty warunkowe, kod ładowany ze zdalnego serwera i tagi menedżera tagów. Wykonajcie test sieciowy w stylu klienta z kilku urządzeń i porozmawiajcie z operatorem płatności. Oszustwo może też pochodzić z innego źródła.
Czy muszę poinformować wszystkich klientów?
Art. 34 ma zastosowanie, gdy naruszenie może powodować wysokie ryzyko dla osób, których dane dotyczą. Decyzję należy oprzeć na oknie czasowym i zakresie skradzionych danych oraz udokumentować ją w obu przypadkach.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

