Logowanie zdarzeń bezpieczeństwa a RODO: co i jak długo
Logowanie zdarzeń bezpieczeństwa a RODO w WordPressie: co zapisywać, gdzie leżą logi, kto je czyta, jak skracać adresy IP i egzekwować okres retencji.
Także po: English Deutsch Français Español Italiano Português Türkçe

Po włamaniu pojawiają się trzy pytania: jak atakujący dostał się do środka, co mógł zobaczyć i od jak dawna tam jest. Bez logów można tylko zgadywać, a domysły to słaba podstawa do decyzji w sprawie naruszenia. Dobre logowanie zdarzeń bezpieczeństwa zgodne z RODO oznacza zachowanie danych wystarczających, by odpowiedzieć na te trzy pytania. Oznacza też traktowanie logów jak danych osobowych, bo właśnie nimi są.
Logowanie zdarzeń bezpieczeństwa a RODO: po co logi i dlaczego to dane osobowe
RODO oczekuje, że będą Państwo wiedzieli, co się stało. Art. 33 ust. 5 wymaga dokumentowania każdego naruszenia ochrony danych osobowych: okoliczności, skutków i podjętych działań zaradczych, także wtedy, gdy organu nadzorczego się nie zawiadamia. Nie da się opisać okoliczności naruszenia, którego nie można odtworzyć. Art. 32 ust. 1 lit. b wymaga zdolności do ciągłego zapewnienia integralności systemów, a art. 32 ust. 1 lit. d – regularnego testowania, czy środki działają. Logi służą jednemu i drugiemu.
W logach są adresy IP, nazwy użytkowników, czasem adresy e-mail oraz zapis tego, kto, co i kiedy zrobił. To czyni je danymi osobowymi. Wymagają odpowiedniego zabezpieczenia (art. 5 ust. 1 lit. f), uwzględnienia ochrony danych domyślnie (art. 25) i dokumentacji, którą można pokazać (art. 5 ust. 2).
Powstaje napięcie. Przy zbyt małej ilości danych nie ma czego badać. Przy zbyt dużej i zbyt długo przechowywanej powstaje archiwum danych osobowych, które samo może wyciec. Reszta artykułu dotyczy znalezienia złotego środka i zapisania go. Szerszy zestaw środków z art. 32 omawia tekst RODO art. 32 dla WordPressa.
Co logować w witrynie WordPress
Rdzeń WordPressa nie prowadzi dziennika aktywności. Zdarzenia pochodzą z wtyczki do logowania aktywności lub zabezpieczeń albo z serwera WWW. Te źródła mają znaczenie podczas analizy incydentu:
| Źródło logów | Co zawiera | Dane osobowe | Typowe zastosowanie |
|---|---|---|---|
| Logowania i nieudane logowania | Użyta nazwa użytkownika, IP, czas, wynik | IP, nazwa użytkownika | Brute force, przejęcie konta |
| Zmiany użytkowników i ról | Nowe konta, zmiany ról, kto je wykonał | Nazwy użytkowników, e-maile | Ukryte konta administratorów |
| Hasła aplikacji | Użytkownik, nazwa, utworzenie, ostatnie użycie | Nazwa użytkownika, IP | Trwały dostęp |
| Zmiany wtyczek i motywów | Instalacja, aktualizacja, aktywacja, usunięcie | Nazwa użytkownika | Punkt wejścia, backdoory |
| Zmiany ustawień | siteurl, home, e-mail administratora | Nazwa użytkownika, e-mail | Przekierowania, przejęcie witryny |
| Integralność plików | Nowe lub zmienione pliki względem wzorca | Zwykle brak | Web shelle, wstrzyknięty kod |
| Logi dostępu/błędów serwera WWW | Każde żądanie: IP, URL, status, user agent | IP, czasem dane w adresach URL | Budowa osi czasu |
Szczególnej uwagi wymagają zmiany siteurl i adresu e-mail administratora. Atakujący zmieniają jedno i drugie, by przekierować odwiedzających albo odbierać wiadomości z resetem hasła. Zmiany plików wykryte względem znanego, czystego wzorca bywają pierwszym twardym dowodem na web shell. Log dostępu spina te zdarzenia w całość: pokazuje, z jakiego IP wysłano żądanie POST do którego pliku, kilka sekund przed pojawieniem się nowego konta administratora.
Pewnych danych nie wolno zapisywać w logach w ogóle: haseł (także z nieudanych prób, które często są prawdziwym hasłem z literówką), pełnej treści formularzy kontaktowych, danych płatniczych i surowych treści żądań. Jeśli wtyczka proponuje „logowanie wszystkiego", proszę odmówić.
Gdzie leżą logi WordPressa i dlaczego ma to znaczenie po włamaniu
Logi trafiają zwykle w jedno z czterech miejsc:
- Konto hostingowe: logi dostępu i błędów w panelu. Hosting rotuje je po okresie, który sam ustala, a bywa on krótki. Warto sprawdzić, jak to wygląda u Państwa.
- Baza danych WordPressa: wtyczki do logowania aktywności zapisują dane we własnych tabelach.
- **
wp-content/debug.log:** błędy PHP, czasem ze ścieżkami, nazwami użytkowników lub danymi żądań. - Zewnętrzna usługa logowania lub serwer syslog.
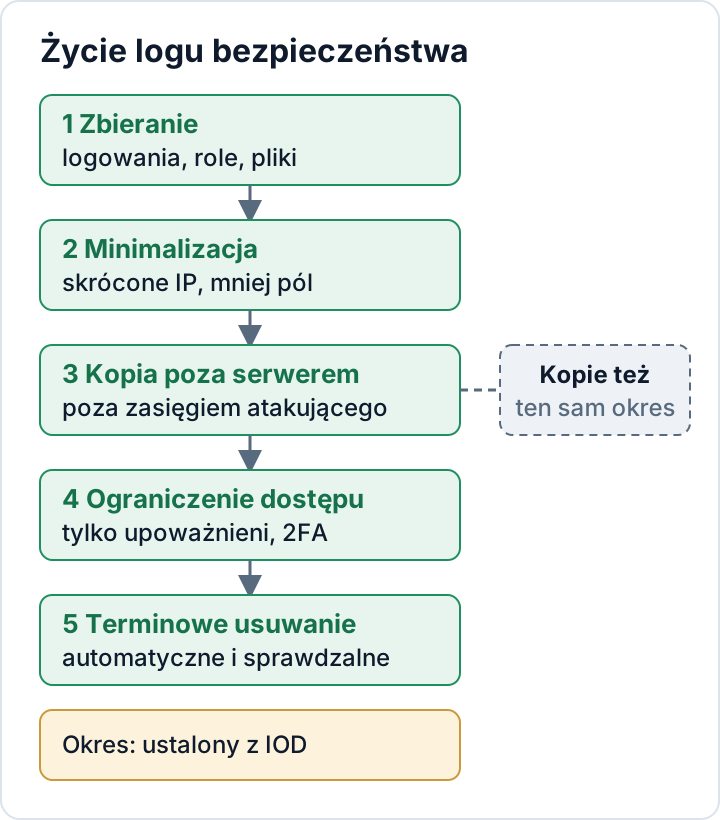
Pierwsze trzy mają wspólną słabość. Osoba z uprawnieniami administratora lub dostępem do plików może je edytować albo opróżnić. Ostrożny atakujący usunie z tabeli wiersze pokazujące jego własne logowania. Dlatego kopię logów należy trzymać tam, gdzie witryna WordPress nie ma prawa zapisu. Może to być serwer syslog, usługa logowania albo przynajmniej katalog poza katalogiem głównym witryny (webroot), którego użytkownik PHP nie może modyfikować. nginx potrafi wysyłać logi dostępu bezpośrednio do syslogu (access_log syslog:server=logs.example.net combined;), a rsyslog może przekazywać logi serwera dalej.
Zewnętrzna usługa logowania przetwarza dane osobowe w Państwa imieniu. Jest więc podmiotem przetwarzającym i potrzebna jest umowa powierzenia przetwarzania z art. 28. Należy też sprawdzić, gdzie usługa przechowuje dane.
Mniej danych osobowych: skrócone adresy IP i mniej pól
Art. 25 wymaga ochrony danych domyślnie. W praktyce dla każdego logu trzeba zdecydować, czy pełny adres IP jest potrzebny. Blokowanie ataków brute force i śledzenie incydentów wymaga go, ale tylko przez krótki czas. Statystyki i długoterminowe logi trendów – nie.
W nginx można prowadzić dwa logi: pełny z krótkim okresem retencji i skrócony, przechowywany dłużej. Dyrektywy map i log_format należą do bloku http:
map $remote_addr $remote_addr_short {
    default                                  0.0.0.0;
    "~^(?P<ip>\d+\.\d+\.\d+)\.\d+$"           $ip.0;
    "~^(?P<ip>[^:]+:[^:]+):"                  $ip::;
}

map $request_uri $request_path {
    "~^(?P<path>[^?]*)" $path;
}

log_format privacy '$remote_addr_short [$time_local] "$request_method $request_path $server_protocol" '
                   '$status $body_bytes_sent "$http_user_agent"';

access_log /var/log/nginx/access.log combined;
access_log /var/log/nginx/access-short.log privacy;
W przypadku IPv4 ostatni oktet jest zastępowany cyfrą 0. W IPv6 zostają tylko pierwsze dwie grupy. Zapisywanie samej ścieżki z $request_uri (obciętej przy ?) zamiast $request usuwa też query string, a to w nim zwykle pojawiają się adresy e-mail, tokeny resetu i identyfikatory śledzące. Zwykłe $uri nie jest tu dobrym zamiennikiem: w WordPressie po try_files pokazuje najczęściej /index.php, a nie żądaną stronę. Jeśli witryna stoi za CDN lub reverse proxy, $remote_addr jest adresem proxy, dopóki nie skonfiguruje się modułu real-IP. Przed przeładowaniem konfiguracji należy uruchomić nginx -t. Wiele wtyczek bezpieczeństwa ma odpowiednik, czyli ustawienie „anonimizuj IP" dla własnych tabel.
To rozwiązanie ma granice. Skrócony adres IP w połączeniu ze znacznikiem czasu i user agentem często nadal jest daną osobową, więc pozostaje w zakresie RODO. Jest też znacznie mniej przydatny w analizie incydentu. Dlatego pełny log trzyma się krótko i nie opiera się wyłącznie na skróconym.
Kto może czytać logi: ograniczenie dostępu
Logi pokazują, kto się zalogował, skąd i kiedy, więc czytać powinny je wyłącznie osoby zajmujące się bezpieczeństwem. Proszę przejść przez każde miejsce:
- Panel hostingowy: kto ma logowanie i czy nie mają go nadal dawni pracownicy lub poprzednie agencje.
- Ekran logów we wtyczce: zwykle widoczny dla każdego Administratora. To kolejny powód, by liczba administratorów była mała.
- Zewnętrzna usługa logowania: tylko imienne konta i włączone uwierzytelnianie dwuskładnikowe.
Pliki logów powinny leżeć poza webrootem. Należy sprawdzić, czy debug.log nie da się pobrać z Państwa domeny. Odpowiednie ustawienia opisuje artykuł Utwardzanie wp-config.php. Jeśli agencja czyta logi klienta, przetwarza dla niego dane osobowe i musi być objęta umową powierzenia przetwarzania. Rejestrowanie, kto czyta logi, jest w małej witrynie opcjonalne. Niezależnie od decyzji warto ją zapisać.
Retencja: uzasadniony okres i automatyczne usuwanie
Ten artykuł nie poda ustawowej liczby dni, bo żadna jedna liczba nie pasuje do każdej witryny. Okres należy ustalić z inspektorem ochrony danych (IOD) lub z osobą odpowiedzialną za ochronę danych w firmie. Następnie trzeba zapisać uzasadnienie:
- Czas wykrycia: jak długo ataki mogą realnie pozostać niezauważone w Państwa witrynie. Logi usunięte, zanim zauważą Państwo problem, na nic się nie zdadzą.
- Rytm przeglądu: jak często ktoś faktycznie zagląda do logów lub alertów. Zob. Monitoring bezpieczeństwa WordPressa.
- Rotacja u hostingodawcy: co hosting i tak usuwa oraz czy potrzebna jest kopia na dłużej.
- Ograniczenie przechowywania: zasada RODO, że danych osobowych nie przechowuje się dłużej, niż to konieczne do celu.
Częsty wzorzec to krótki okres dla pełnych, surowych logów i dłuższy dla danych skróconych lub zagregowanych.
Potem trzeba sprawić, by usuwanie faktycznie następowało. Na własnym serwerze należy edytować istniejący plik /etc/logrotate.d/nginx, zamiast dodawać drugi wpis dla tych samych plików:
/var/log/nginx/*.log {
    daily
    rotate 14
    maxage 14
    compress
    delaycompress
    missingok
    notifempty
    sharedscripts
    postrotate
        [ -s /run/nginx.pid ] && kill -USR1 "$(cat /run/nginx.pid)"
    endscript
}
Liczba 14 to symbol zastępczy. Proszę ją zastąpić udokumentowanym okresem. Jeśli pełne i skrócone logi wymagają różnych okresów, każdy plik dostaje własny blok z dokładną ścieżką zamiast wzorca *.log; logrotate odrzuca plik pasujący do dwóch bloków. Polecenie logrotate -d /etc/logrotate.d/nginx pokazuje, co by się stało, niczego nie zmieniając.
W przypadku tabel wtyczek należy ustawić ich opcję retencji i sprawdzić, czy zadanie czyszczące istnieje, poleceniem wp cron event list. WP-Cron działa tylko wtedy, gdy witryna ma odwiedziny, więc przy małym ruchu może być potrzebny prawdziwy systemowy cron. W usłudze zewnętrznej trzeba ustawić politykę retencji, a dla kopii zapasowych – regułę wygasania. Na koniec należy sprawdzić, czy usuwanie rzeczywiście działa: spojrzeć na najstarszy plik w /var/log/nginx/ i najstarszy wiersz w tabeli logów (wp db tables --all-tables-with-prefix | grep -i log pomaga znaleźć tabelę; bez tej flagi tabele wtyczek często nie są wyświetlane).
Dokumentacja: jednostronicowy rejestr logowania
Art. 5 ust. 2 wymaga, by móc wykazać zgodność. W przypadku logowania zwykle wystarcza jedna strona:
- Cel: wykrywanie i badanie incydentów bezpieczeństwa
- Źródła: które logi, z jakich systemów
- Pola i zawarte w nich dane osobowe
- Miejsca przechowywania i podmioty przetwarzające (ze statusem umowy powierzenia)
- Kto ma dostęp i jak dostęp jest chroniony
- Okres retencji dla każdego typu logu, z uzasadnieniem
- Jak egzekwowane jest usuwanie (logrotate, ustawienie wtyczki, polityka usługi, wygasanie kopii)
- Gdzie adresy IP są skracane, a gdzie nie
- Częstotliwość przeglądu i osoba odpowiedzialna
- Data ostatniego sprawdzenia, czy usuwanie działa
Tę stronę należy powiązać z dokumentacją środków z art. 32 i z procedurą reagowania na naruszenia. Gdy coś się wydarzy, kroki opisane w przewodniku po zgłaszaniu naruszeń w 72 godziny zależą od tego, co te logi potrafią pokazać. Jeśli korzystają Państwo z bezpłatnej wtyczki Security Audit & Compliance, jej wzorzec integralności plików i podsumowanie zgodności na ekranie mogą wesprzeć części tego rejestru dotyczące zmian plików i przeglądów.
Następny krok: proszę dziś otworzyć panel hostingu, sprawdzić, jak długo przechowywane są logi dostępu, i wpisać tę liczbę na górze strony.
FAQ
Czy log nieudanych logowań z adresami IP jest dopuszczalny?
Logowanie nieudanych prób w celu wykrywania i blokowania zgadywania haseł to uznany cel bezpieczeństwa. Pola należy ograniczyć do tego, czego wymaga ten cel (użyta nazwa użytkownika, IP, czas i wynik), pełny adres IP przechowywać tylko tak długo, jak jest potrzebny, oraz udokumentować cel i okres. Podstawę prawną warto uzgodnić z IOD.
Czy do logów bezpieczeństwa potrzebna jest zgoda?
O podstawę prawną w Państwa sytuacji należy zapytać inspektora ochrony danych. Banery cookies i zgód są przeznaczone do śledzenia i marketingu. Nie służą do logów, które chronią witrynę. Nie ma potrzeby dopisywania logowania bezpieczeństwa do banera „na wszelki wypadek".
Mój hosting usuwa logi dostępu po kilku dniach. Czy to wystarczy?
To zależy od tego, jak szybko zauważyliby Państwo atak. Jeśli włamanie wyszłoby na jaw po tygodniach, logi pokazujące jego początek już by nie istniały. Warto rozważyć kopię poza serwerem z udokumentowanym, dłuższym okresem dla logów, których faktycznie potrzebują Państwo do analizy.
Ten artykuł ma charakter ogólnej informacji i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

